
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 tarunkant/gopherus
Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.
 ghostpack/certify
Outil C# pour énumérer et exploiter les mauvaises configurations dans les services de certificats Active Directory (AD CS), permettant l'abus de…

 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
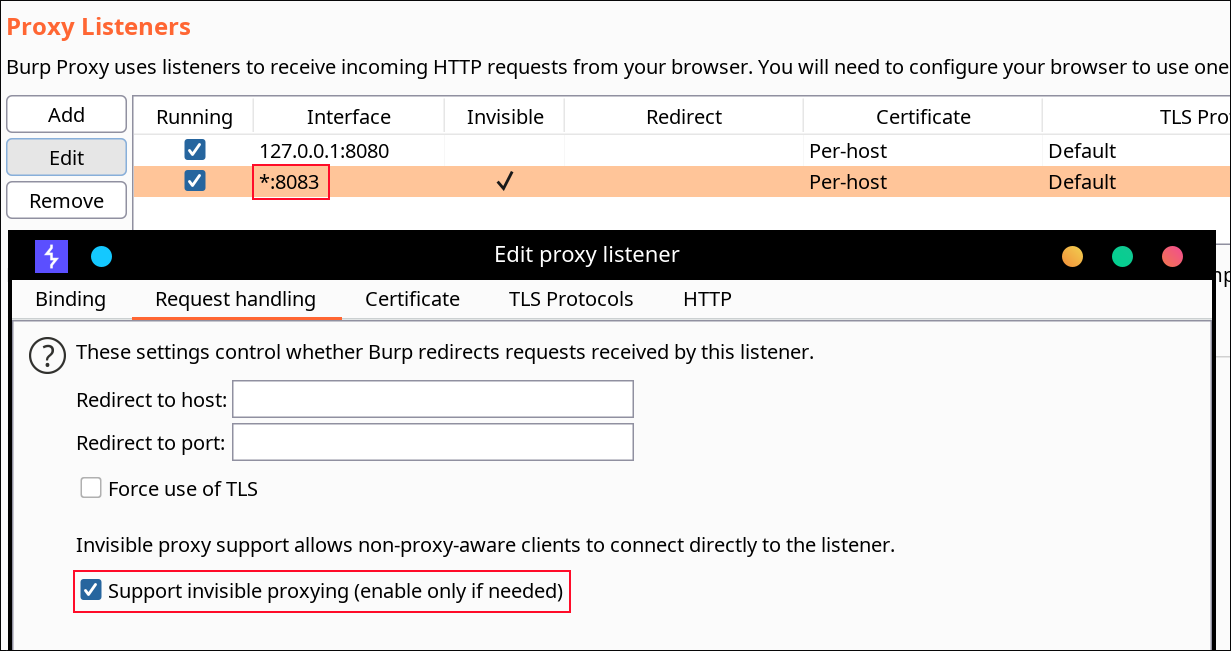 impact-i/reflutter
Patche les bibliothèques du moteur Flutter pour permettre l'ingénierie inverse en temps réel, l'interception du trafic, et le contournement de…
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
 maxchehab/css-keylogging
Extension Chrome et serveur Express qui exploitent les capacités de keylogging du CSS.
 harishsg993010/damn-vulnerable-mcp-server
Serveur MCP Damn Vulnerable
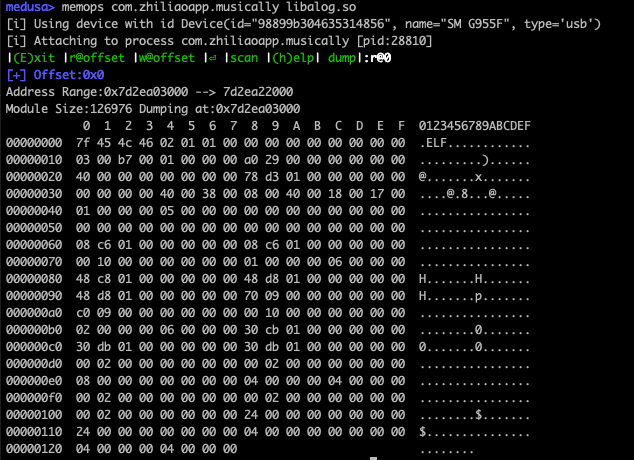 ch0pin/medusa
Analyse de sécurité unifiée dynamique en périphérie mobile
 r4j0x00/exploits
Collection d'exploits de preuve de concept ciblant l'élévation de privilèges locale (LPE) du noyau Linux, le dépassement de tas (heap overflow) de…
 christophetd/cloudflair
🔎 Trouvez les serveurs d'origine des sites web derrière CloudFlare en utilisant les données de scan à l'échelle d'Internet de Censys.

 cdk-team/cdk
📦 Facilitez les tests de sécurité de K8s, Docker et Containerd.
 owasp/securityshepherd
Web and mobile application security training platform
 integration-it/active-directory-exploitation-cheat-sheet
Un aide-mémoire qui contient les méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
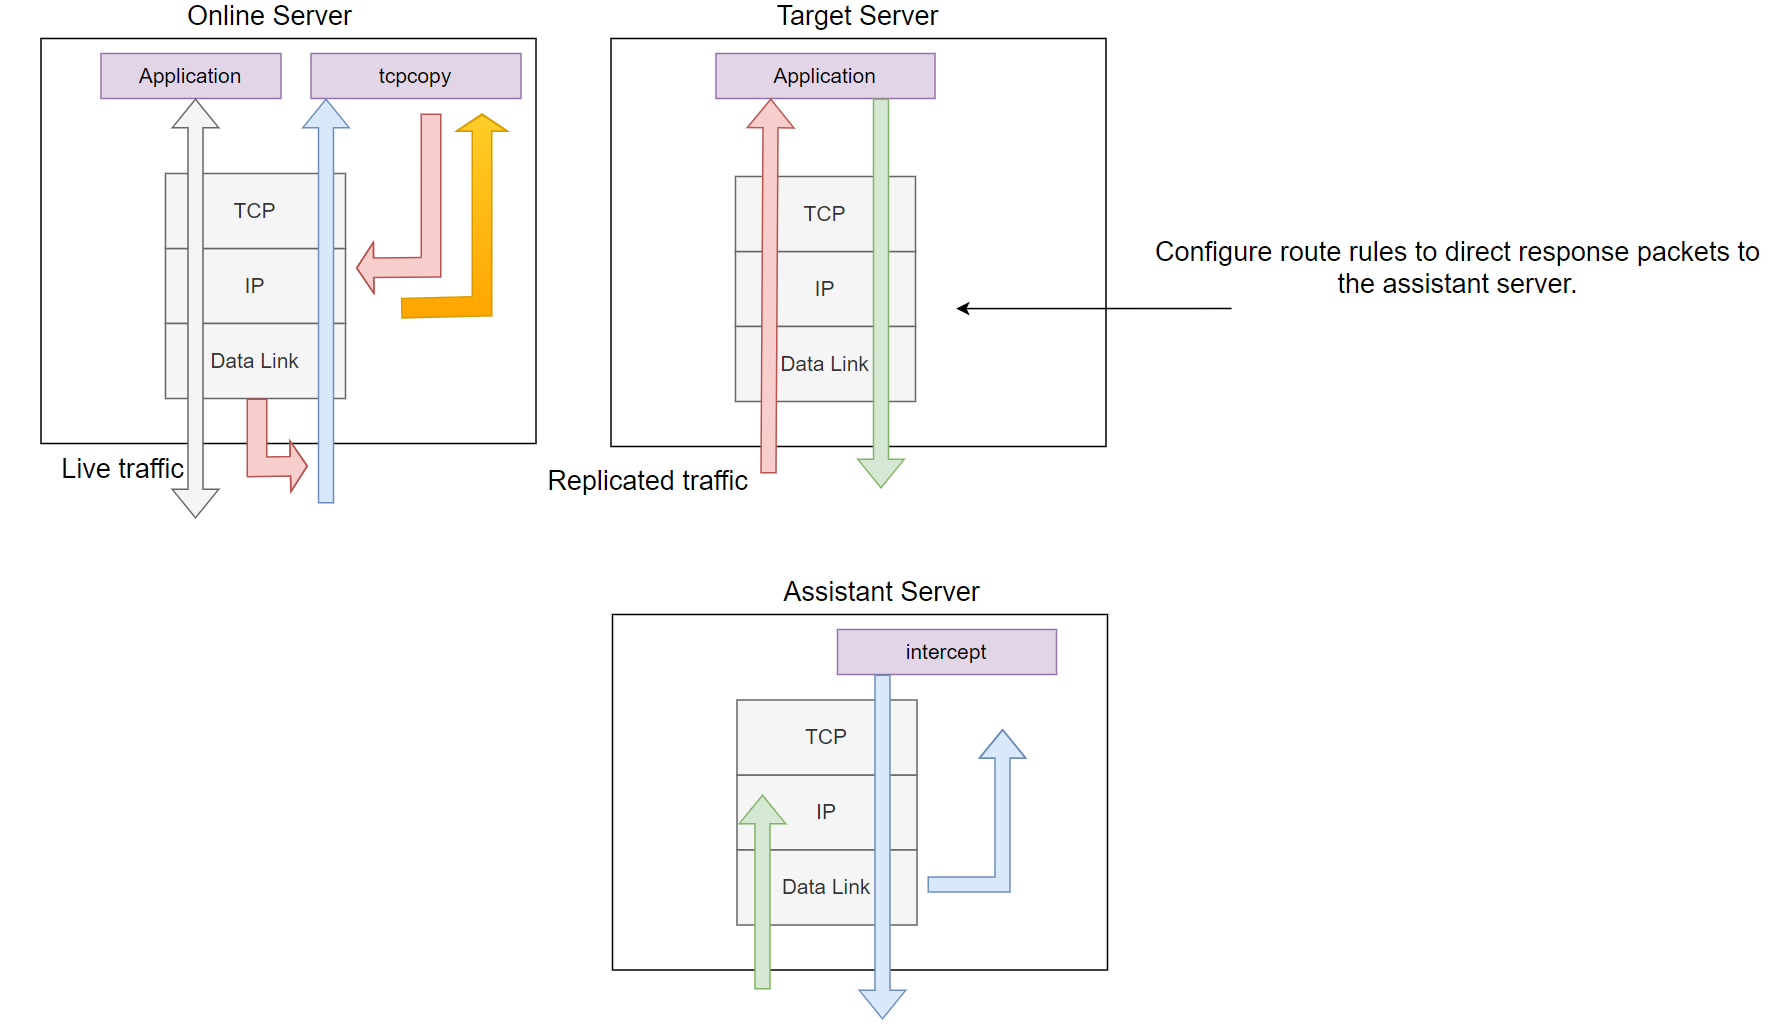 session-replay-tools/tcpcopy
Un outil de réplication de requêtes en ligne et de rejeu de flux TCP, idéal pour les tests réels, les tests de performance, les tests de stabilité,…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Preuve de concept (PoC) d'exploit pour php2shell (CVE-2026-109618 / CVE-2026-109619), démontrant l'exécution de code à distance dans des…
 imran-parray/mind-maps
Cartes mentales de plusieurs choses








