
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
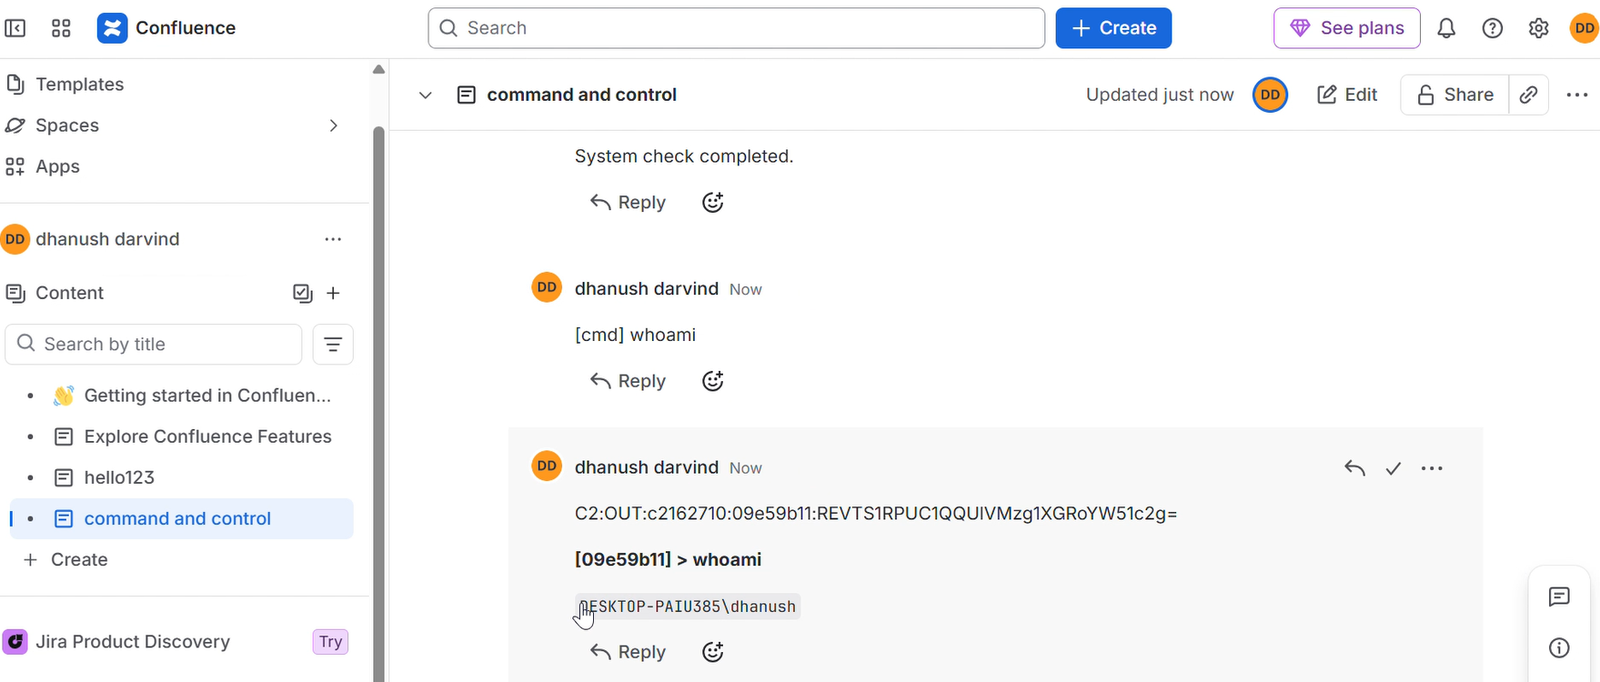 dagowda/confluencec2
Ce projet vise à transformer tout autre produit SaaS en C2, Confluence n'est que le début.
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 assetnote/php2shell-scanner
Scanner haute fidélité pour php2shell (CVE-2026-109618 et CVE-2026-109619)
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Preuve de concept (PoC) d'exploit pour php2shell (CVE-2026-109618 / CVE-2026-109619), démontrant l'exécution de code à distance dans des…
 david-alvarez-rosa/php-rce
Exploits pour CVE-2026-109618 / CVE-2026-109619 permettant d'obtenir une RCE sur des cibles PHP
 joasasantos/php2shell-scanner
Scanner non destructif pour CVE-2026-109618 / CVE-2026-109619 (RCE du cœur de PHP). Reconnaissance de sous-domaines via crt.sh + subfinder,…
 ghxstsec/php2shell-poc
Exploit Python pour CVE-2026-109618 : exploite la corruption de tas de session.upload_progress de PHP pour écraser zend_call_function et parvenir à…
 orevim/cve-2026-18963-poc
Preuve de concept et vérificateur de vulnérabilité pour CVE-2026-18963, une prise de contrôle de compte non authentifiée dans le flux…
 david-alvarez-rosa/php-rce
Exploits pour CVE-2026-109618 / CVE-2026-109619 permettant d'obtenir une RCE sur des cibles PHP
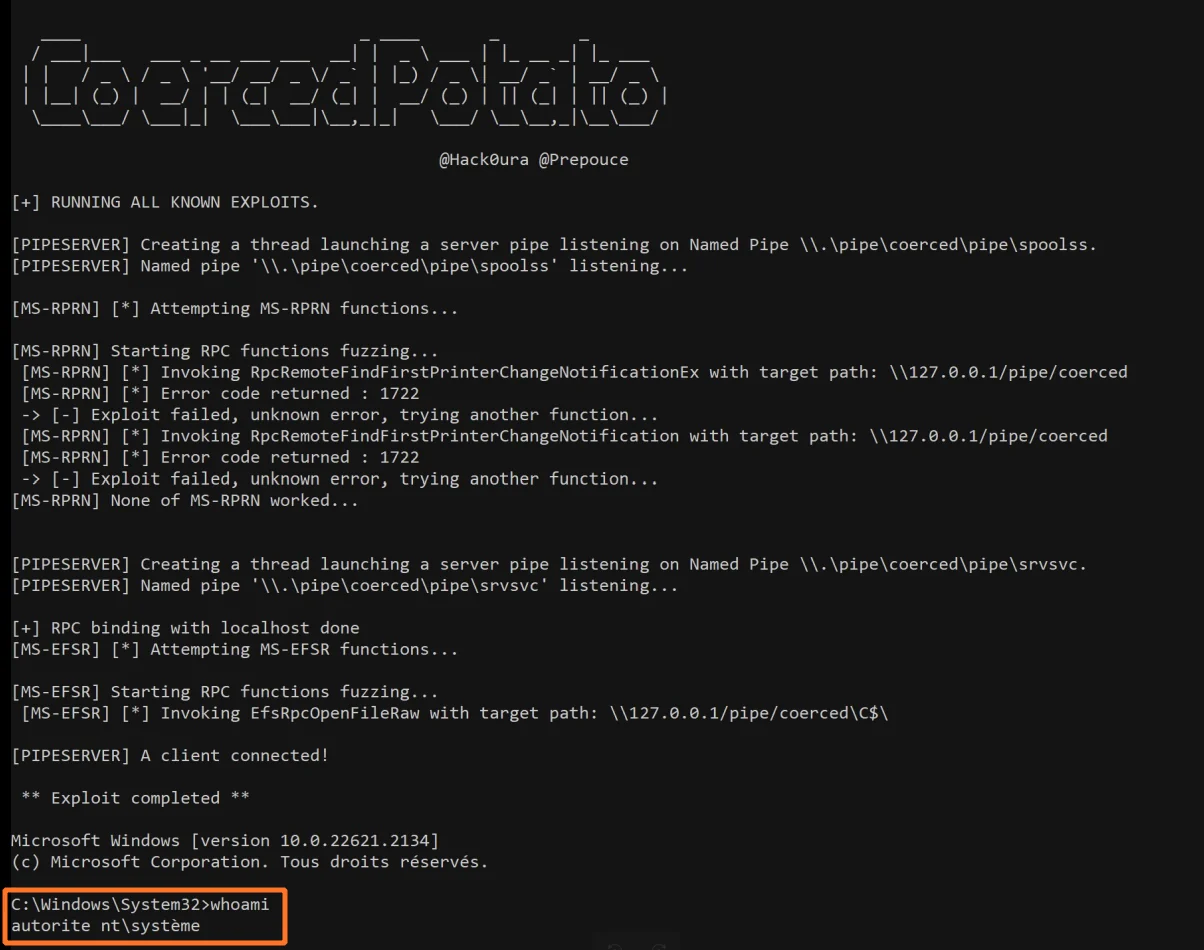 prepouce/coercedpotato
Outil d'élévation de privilèges local sous Windows qui exploite SeImpersonatePrivilege via la coercition RPC MS-RPRN et MS-EFSR pour exécuter des…
 laremontada12/cve-2026-39987-marimo-preauth-rce
Reproduction et analyse de la cause racine de la RCE WebSocket pré-authentification Marimo CVE-2026-39987 dans un laboratoire Docker local.
 lsudoko/antibody
Boucle DevSecOps GitLab Duo où une seconde IA réattaque chaque correctif écrit par l'IA, enregistrant chaque contournement réussi comme un anticorps…
 trhhubsd/artex
Système LLM multi-agents pour les tests d'intrusion autonomes dans des laboratoires isolés : les agents planificateur/ouvrier partagent des graphes…
 owasp/blt
Monorepo des projets OWASP Bug Logging Tool : signalement de vulnérabilités participatif, workflows de bug bounty, espace de noms CVE, autopatching…
 horizon3ai/cve-2026-106173
Preuve de concept en Python pour CVE-2026-106173, une écriture de fichier par traversée de chemin gRPC non authentifiée dans Fortinet FortiSIEM qui…
 curiotrace/paramtrace
Découverte rapide de paramètres HTTP pour les tests de sécurité autorisés
 phantom-brigade1/wifisting
Boîte à outils de sécurité sans fil GTK4 et CLI avec 57 modules autonomes pour le Wi-Fi, le Bluetooth, l'802.15.4, le SDR/RF, le NFC et les tests…








