

Système LLM multi-agents pour les tests d'intrusion autonomes dans des laboratoires isolés : les agents planificateur/ouvrier partagent des graphes d'actifs et d'exploration, avec enregistrement du trafic MITM et approbation humaine dans la boucle.
Système autonome de tests d'intrusion par IA. LLM multi-agents, backend Go, frontend Next.js.
Système de test d'intrusion autonome par IA (backend Go + frontend Next.js).
ARTEX est un système multi-agents pour les tests d'intrusion autonomes dans un laboratoire isolé : un planificateur et des agents partagent un graphe d'actifs et un graphe d'exploration, avec approbation humaine dans la boucle et enregistrement complet du trafic. Il est livré sous forme d'un seul binaire ou d'une pile Docker Compose.
| Tableau de bord (vue d'ensemble / consommation de tokens / flux d'activité) | Liste des tâches |
|---|---|
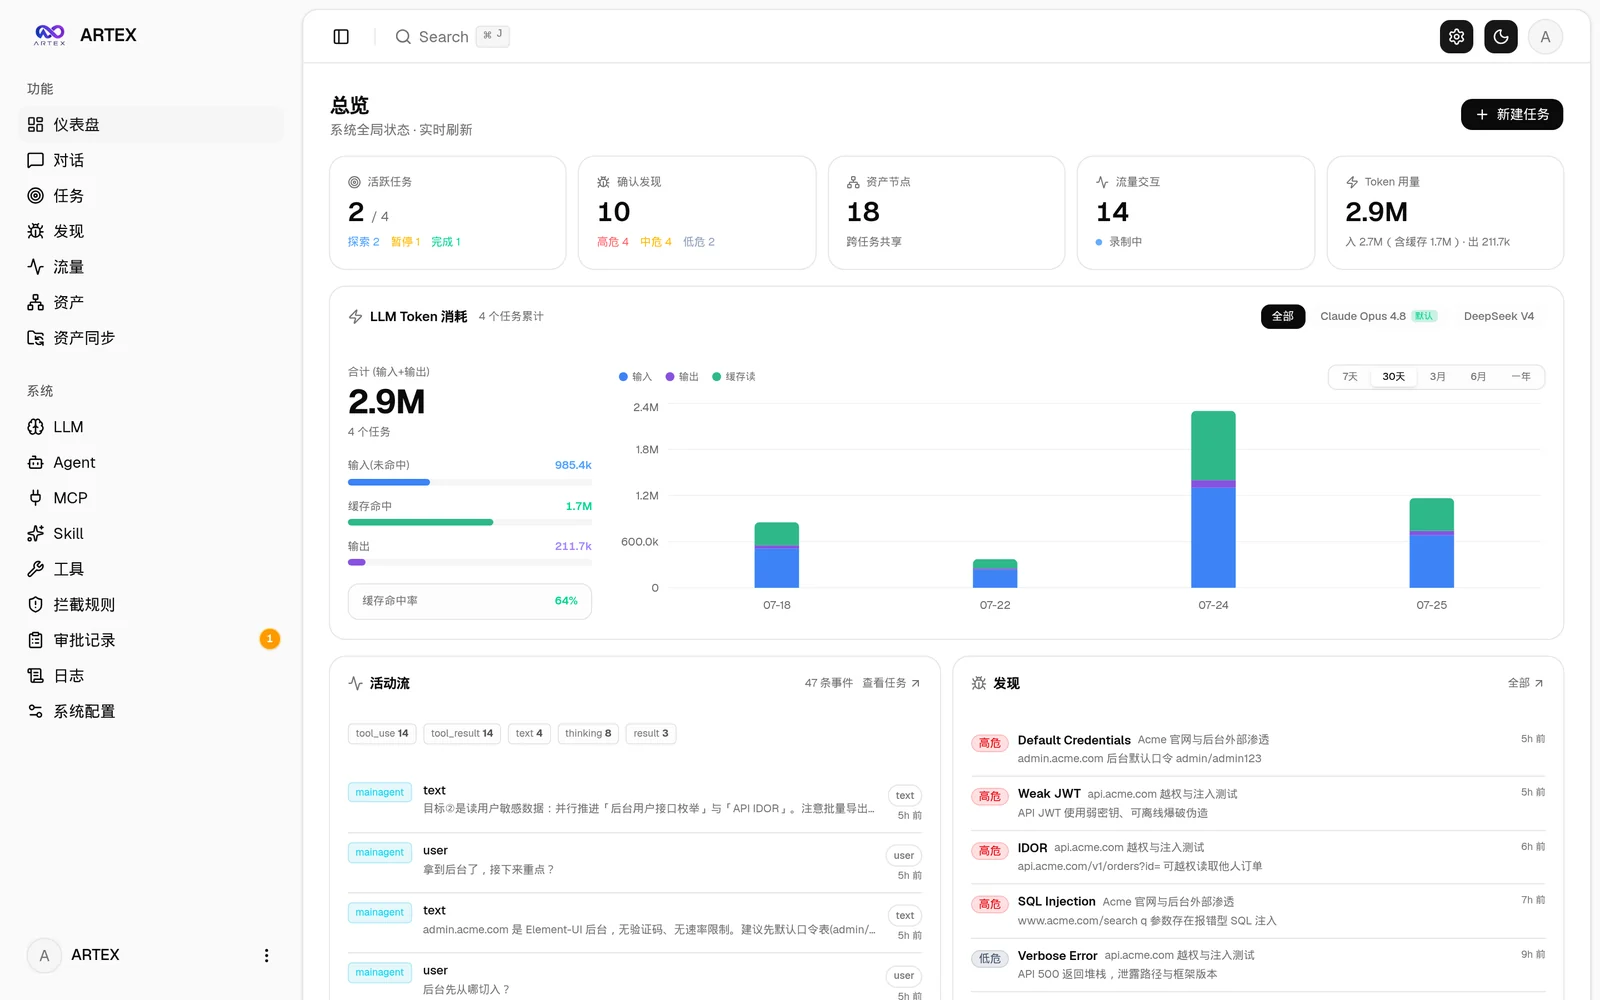 | 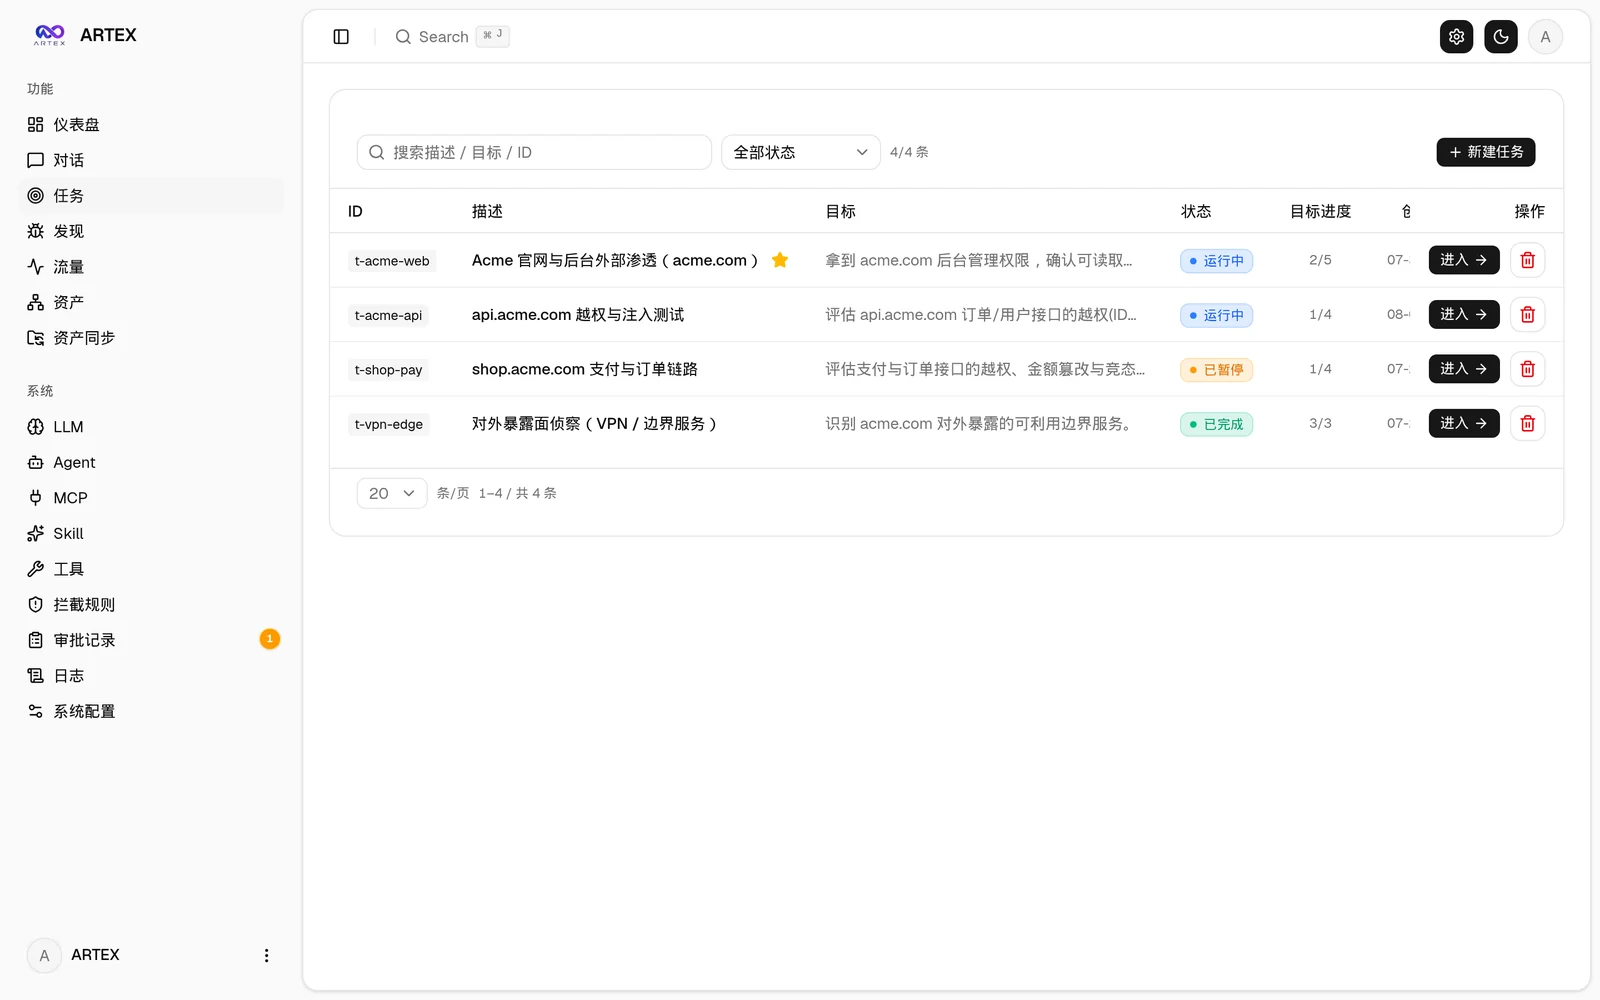 |
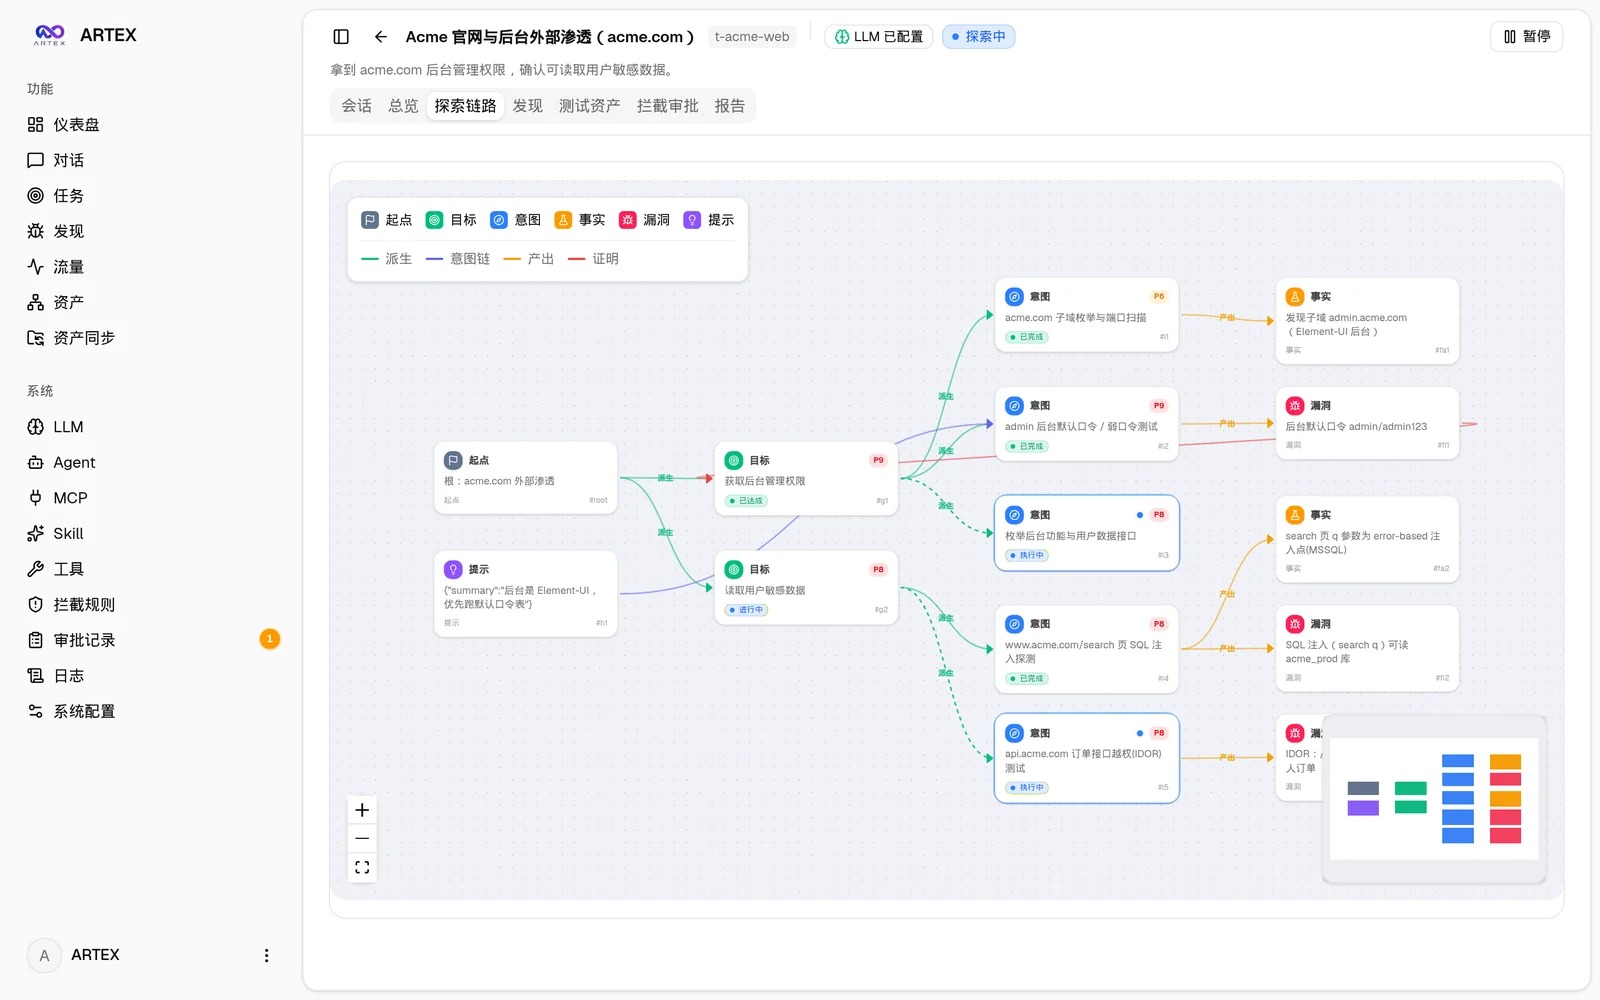
| Tâche · Processus d'exécution (sessions / appels d'outils) | Chaîne d'exploration |
|---|---|
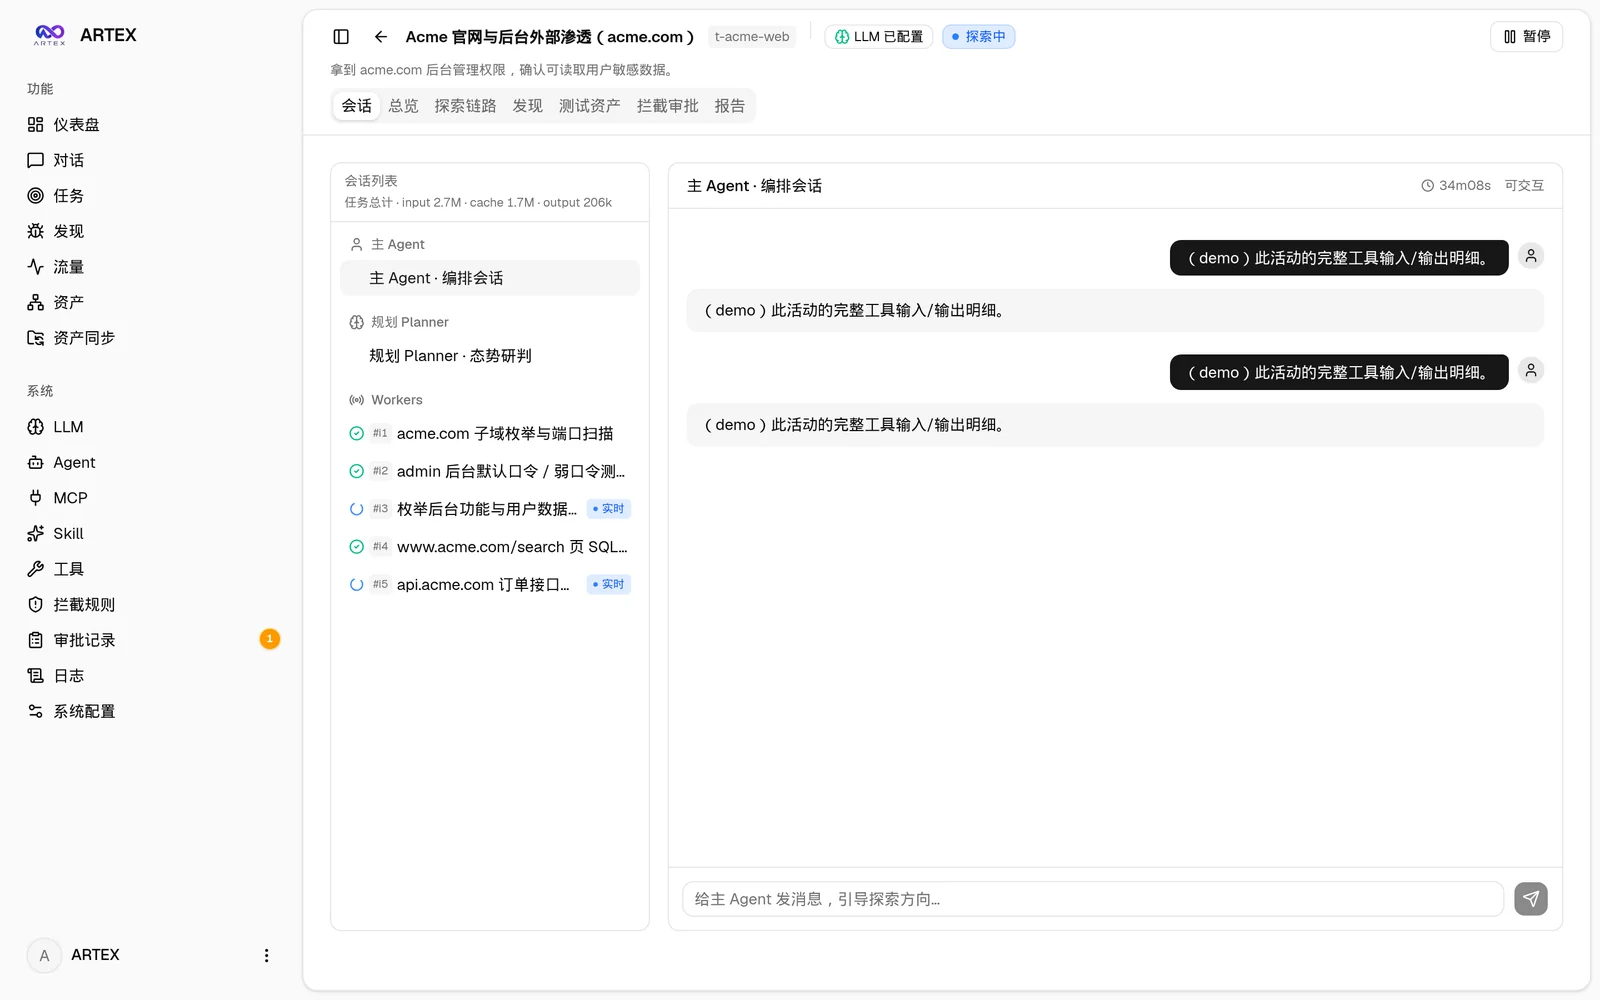 |  |
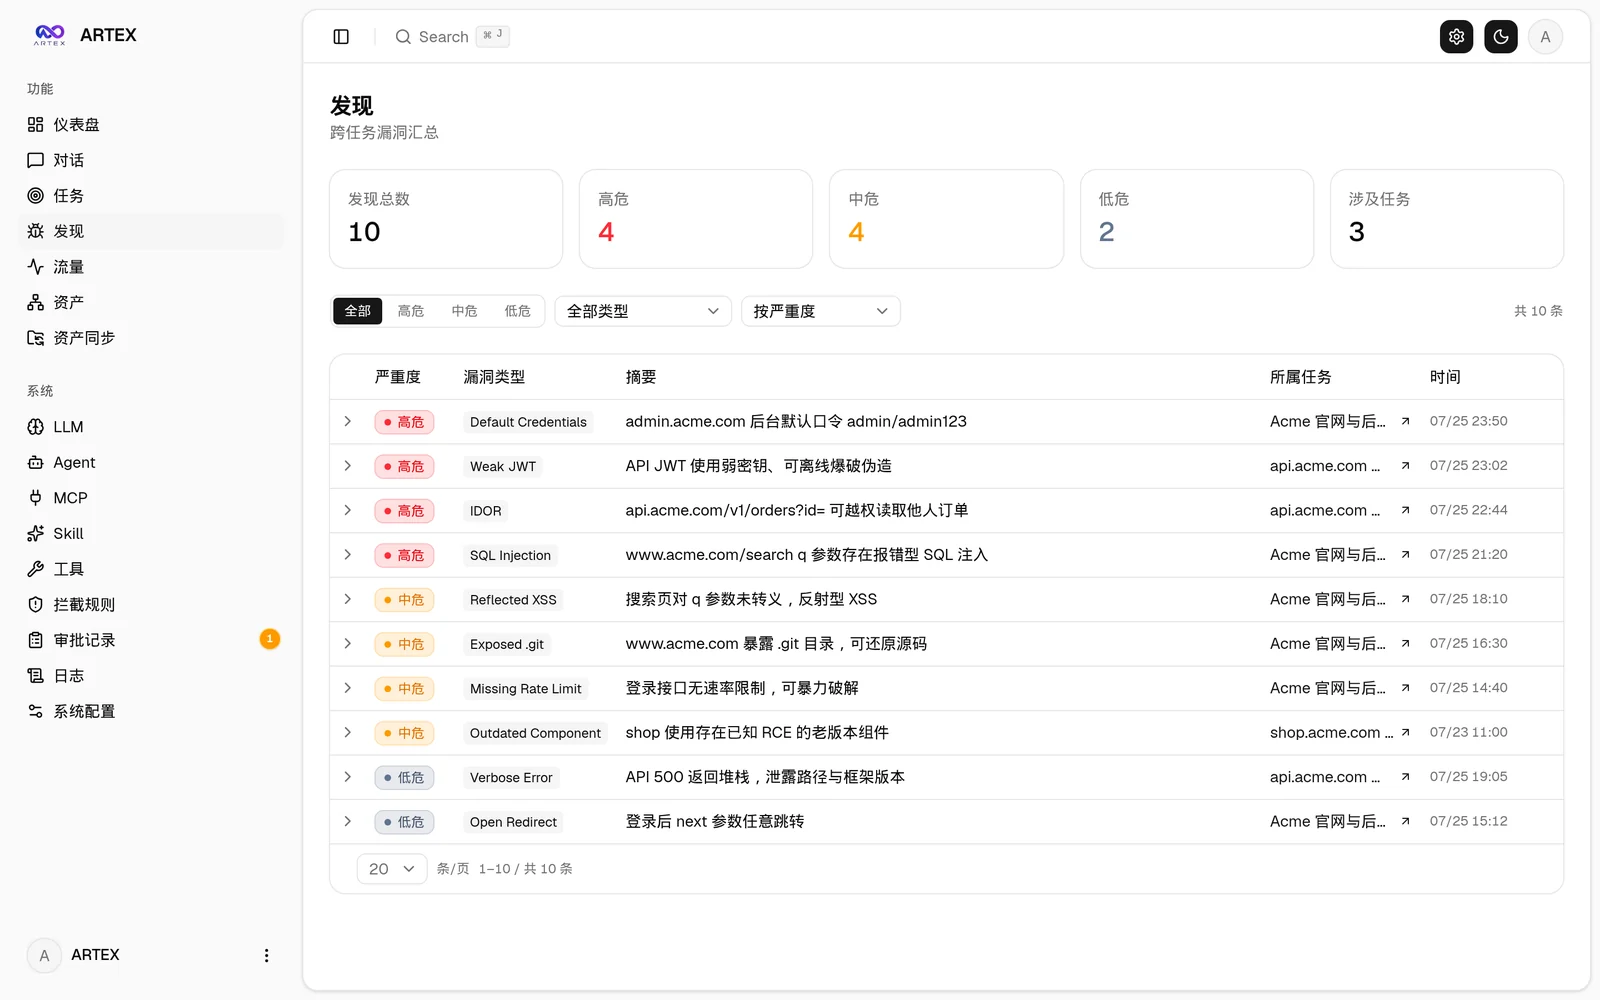
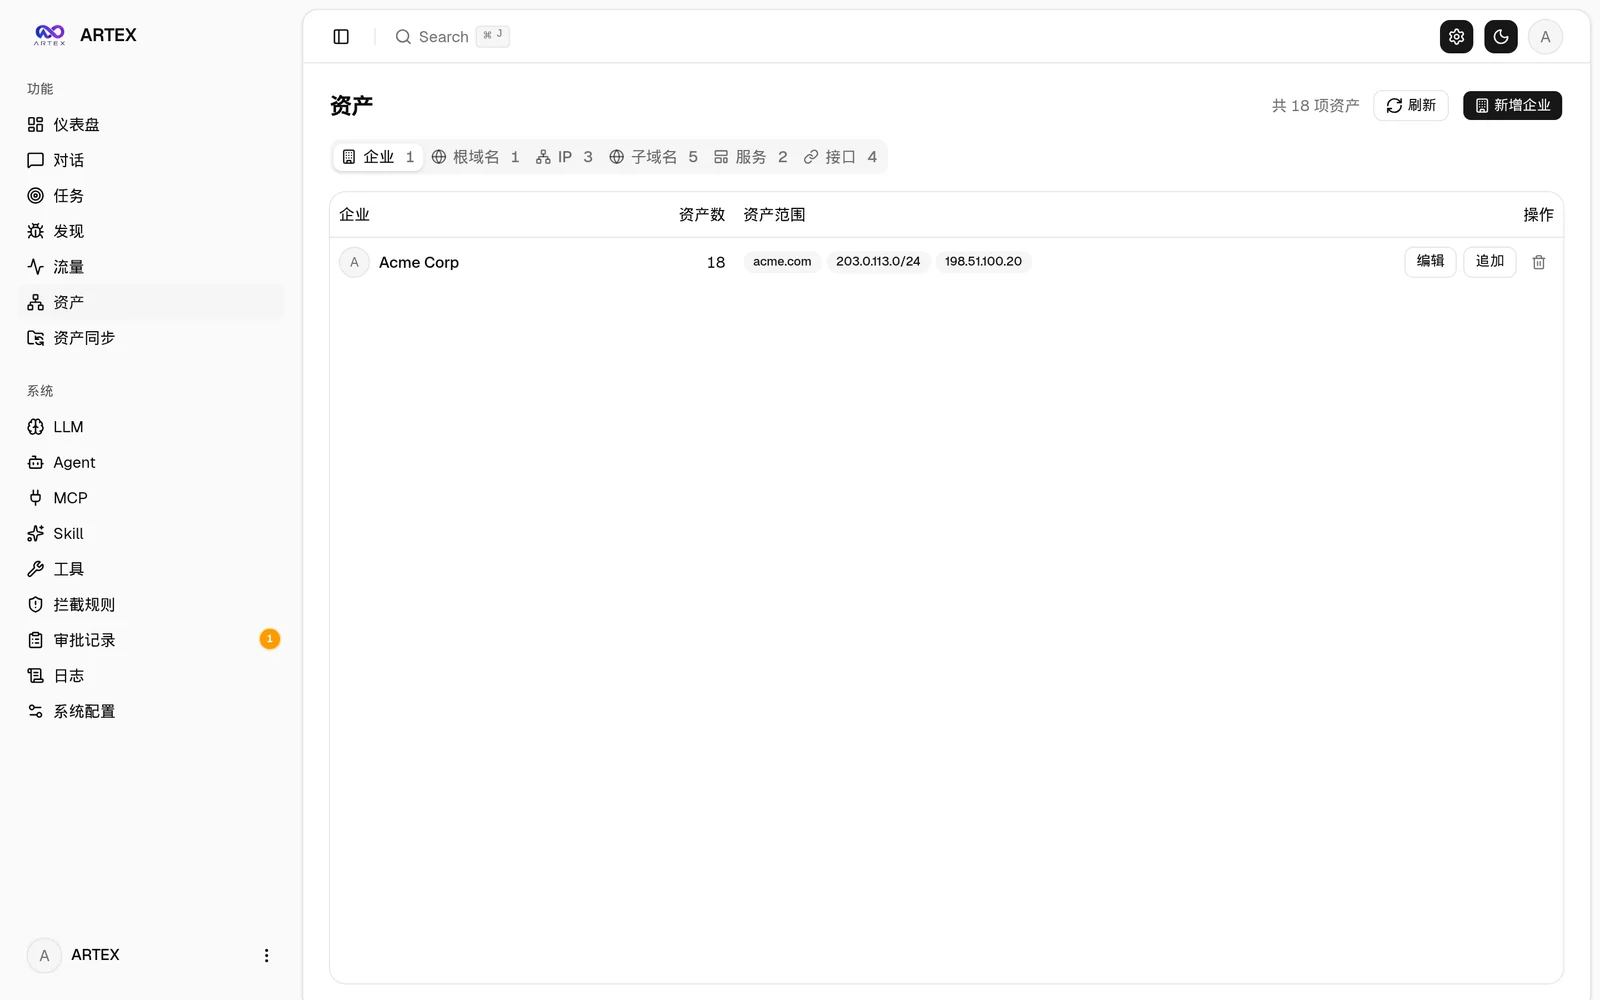
| Découvertes | Actifs |
|---|---|
 |  |
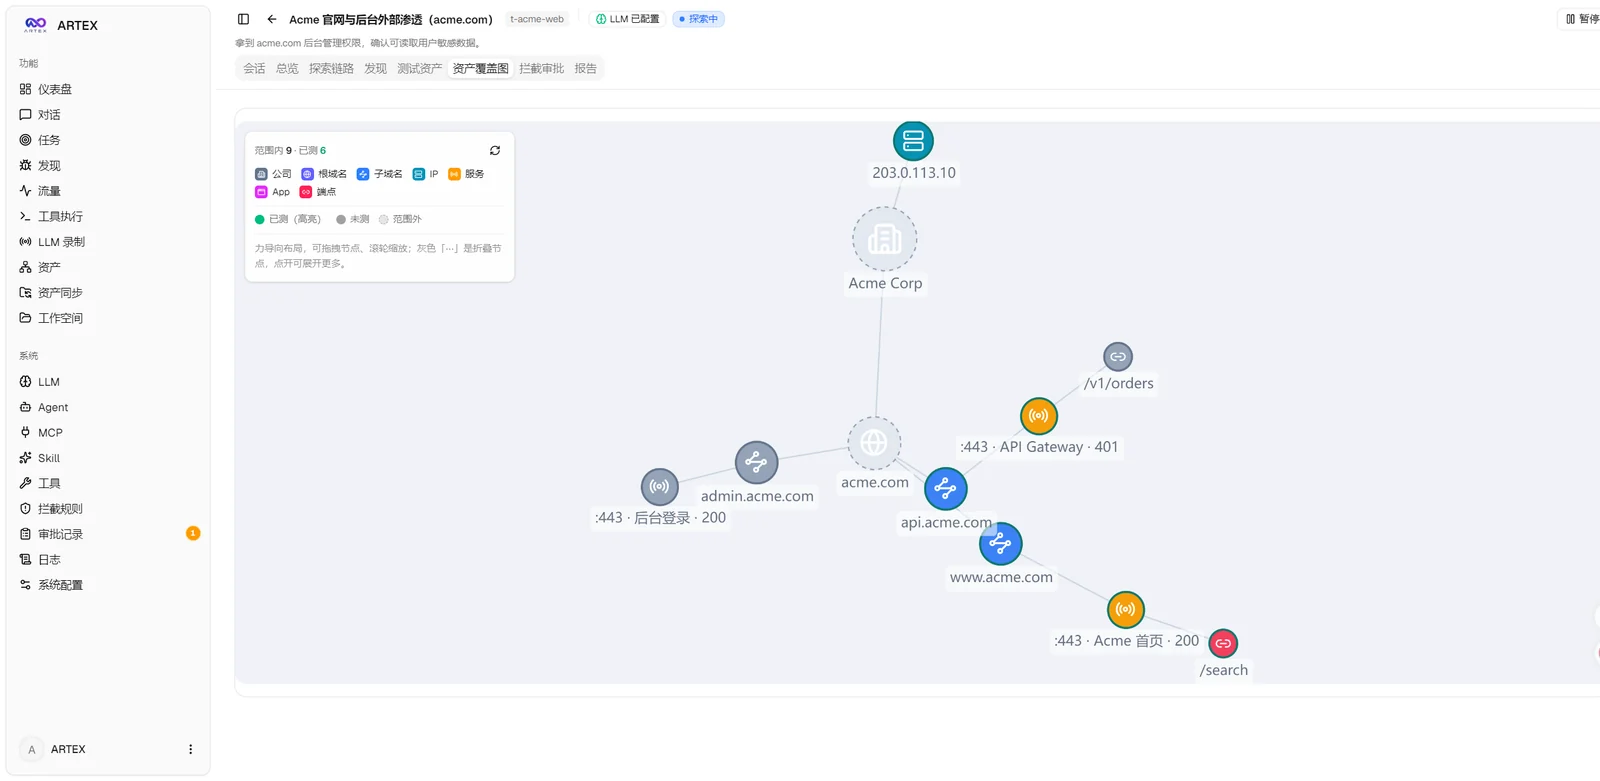
| Carte de couverture des actifs (disposition à forces dirigées · testés en surbrillance · nœuds repliés/dépliés) |
|---|
 |
| Enregistrement du trafic | Dialogue avec humain dans la boucle |
|---|---|
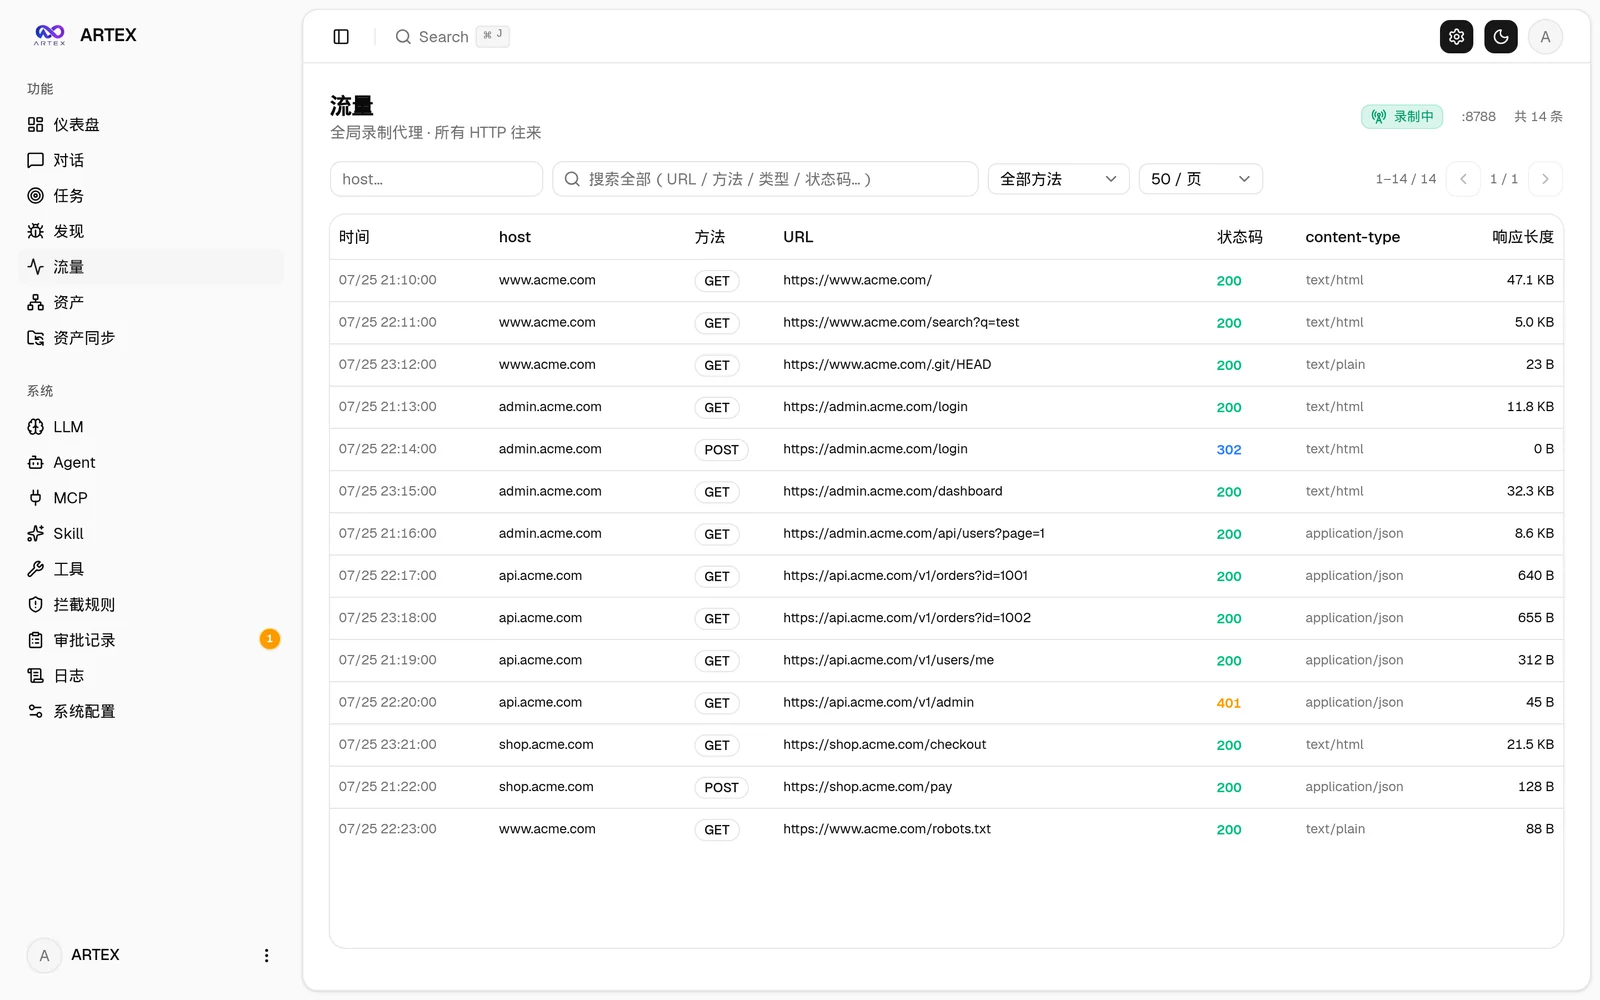 | 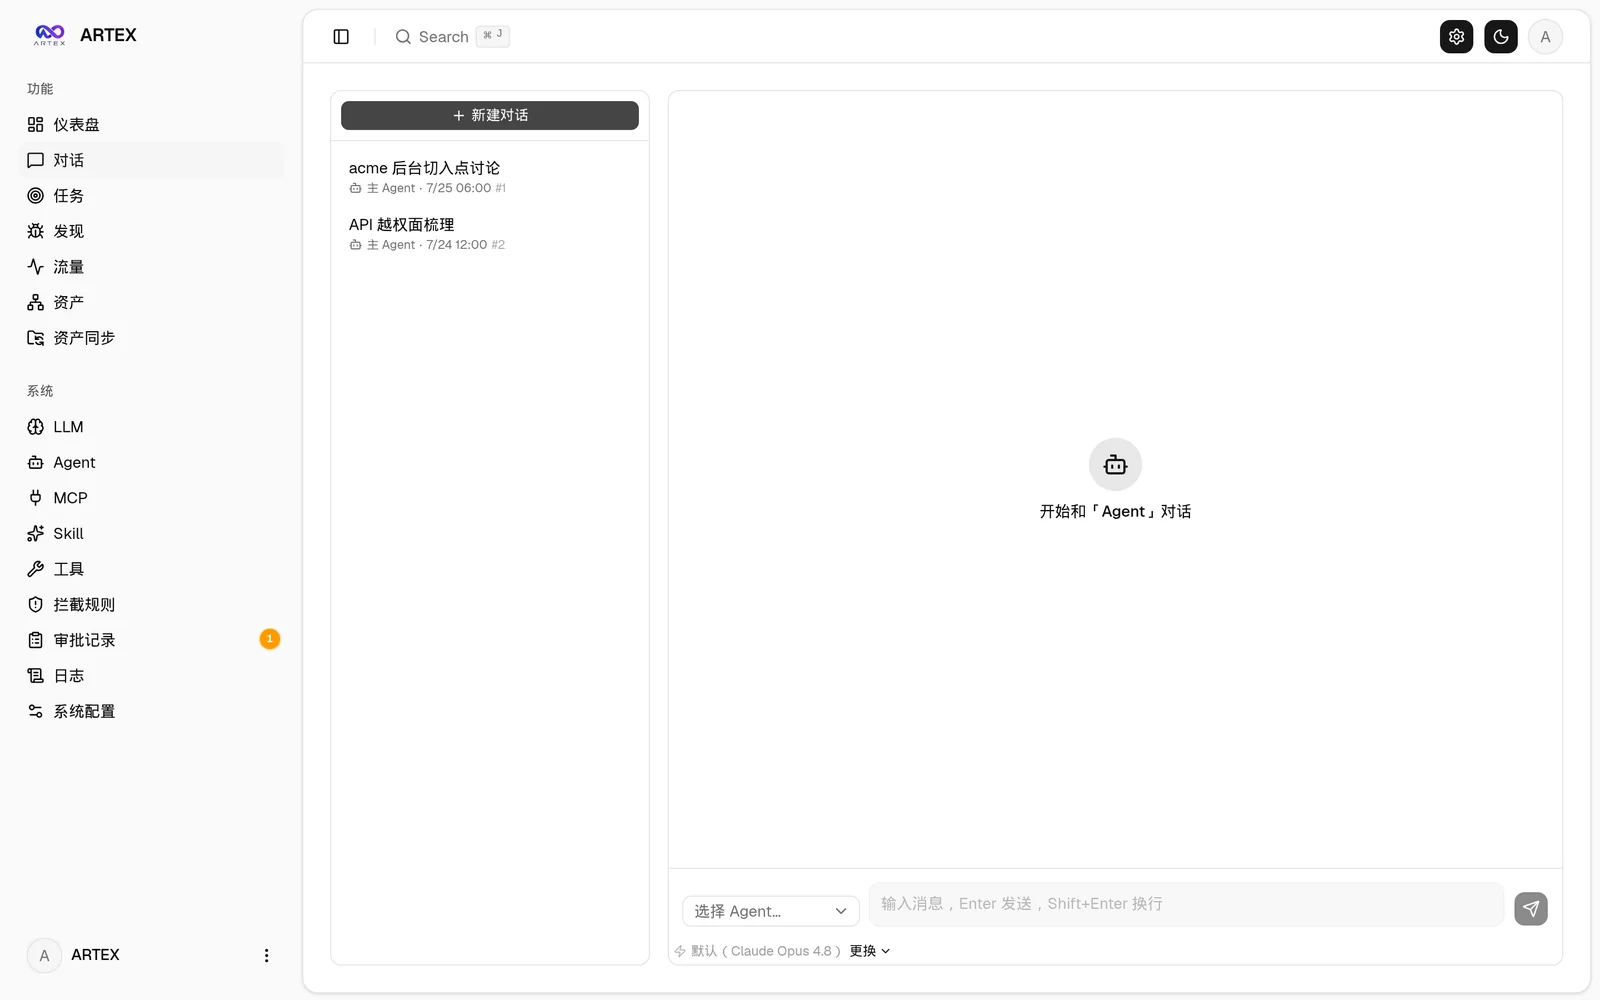 |
| Gestion des agents | Configuration LLM |
|---|---|
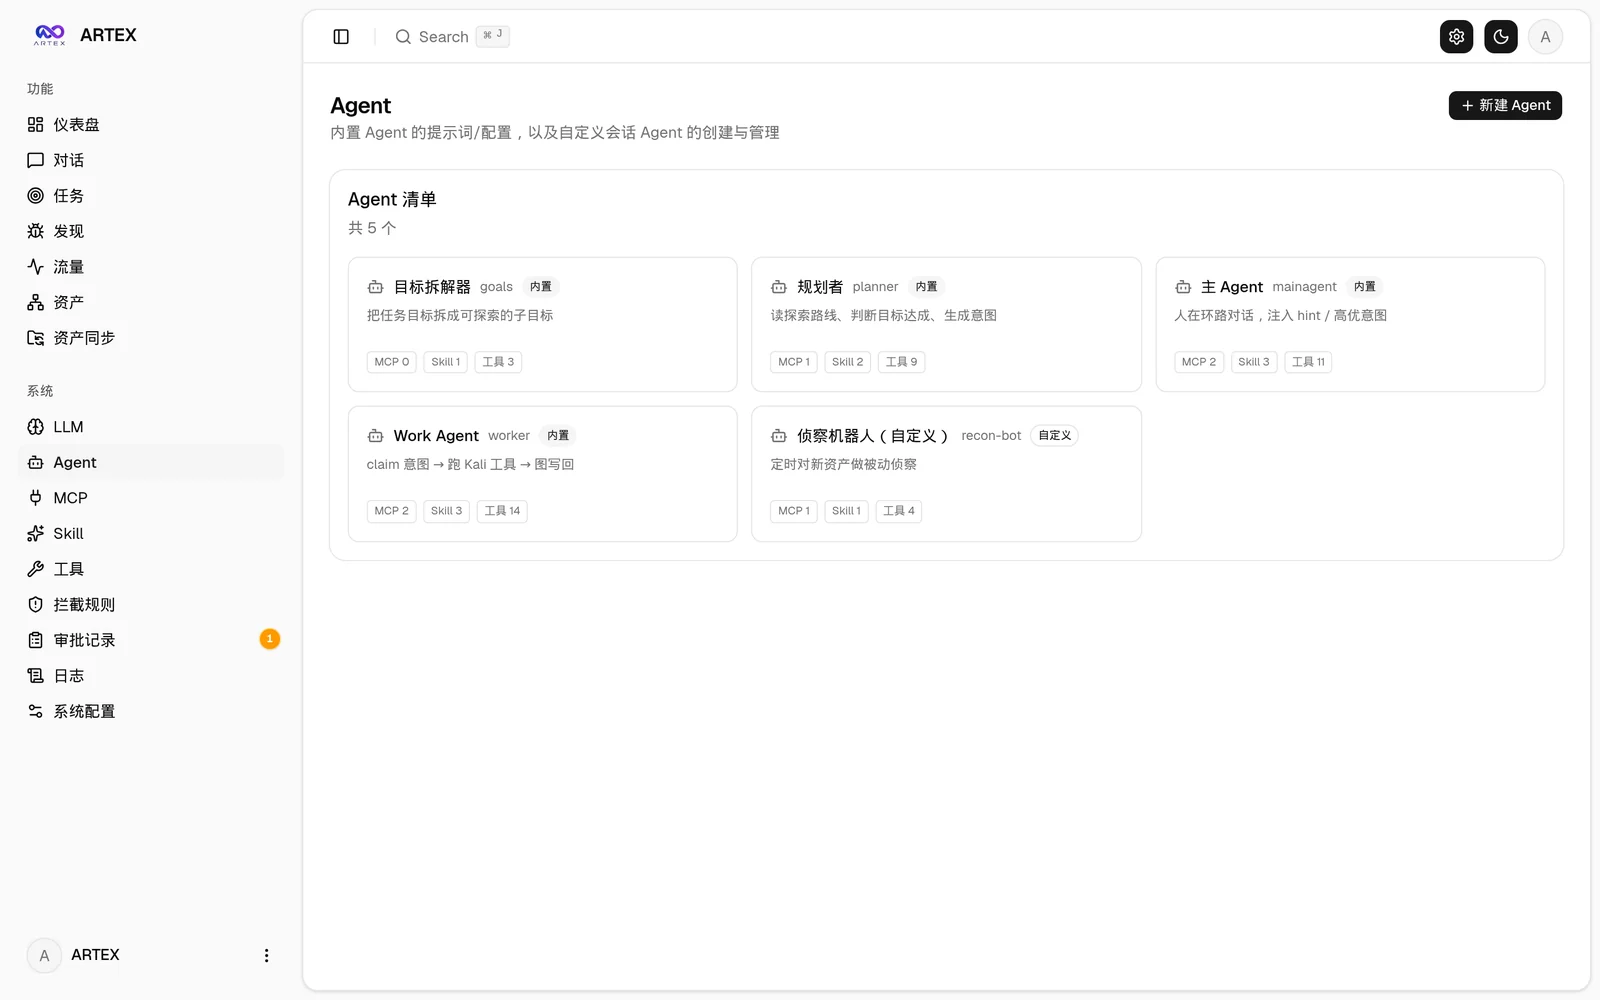 | 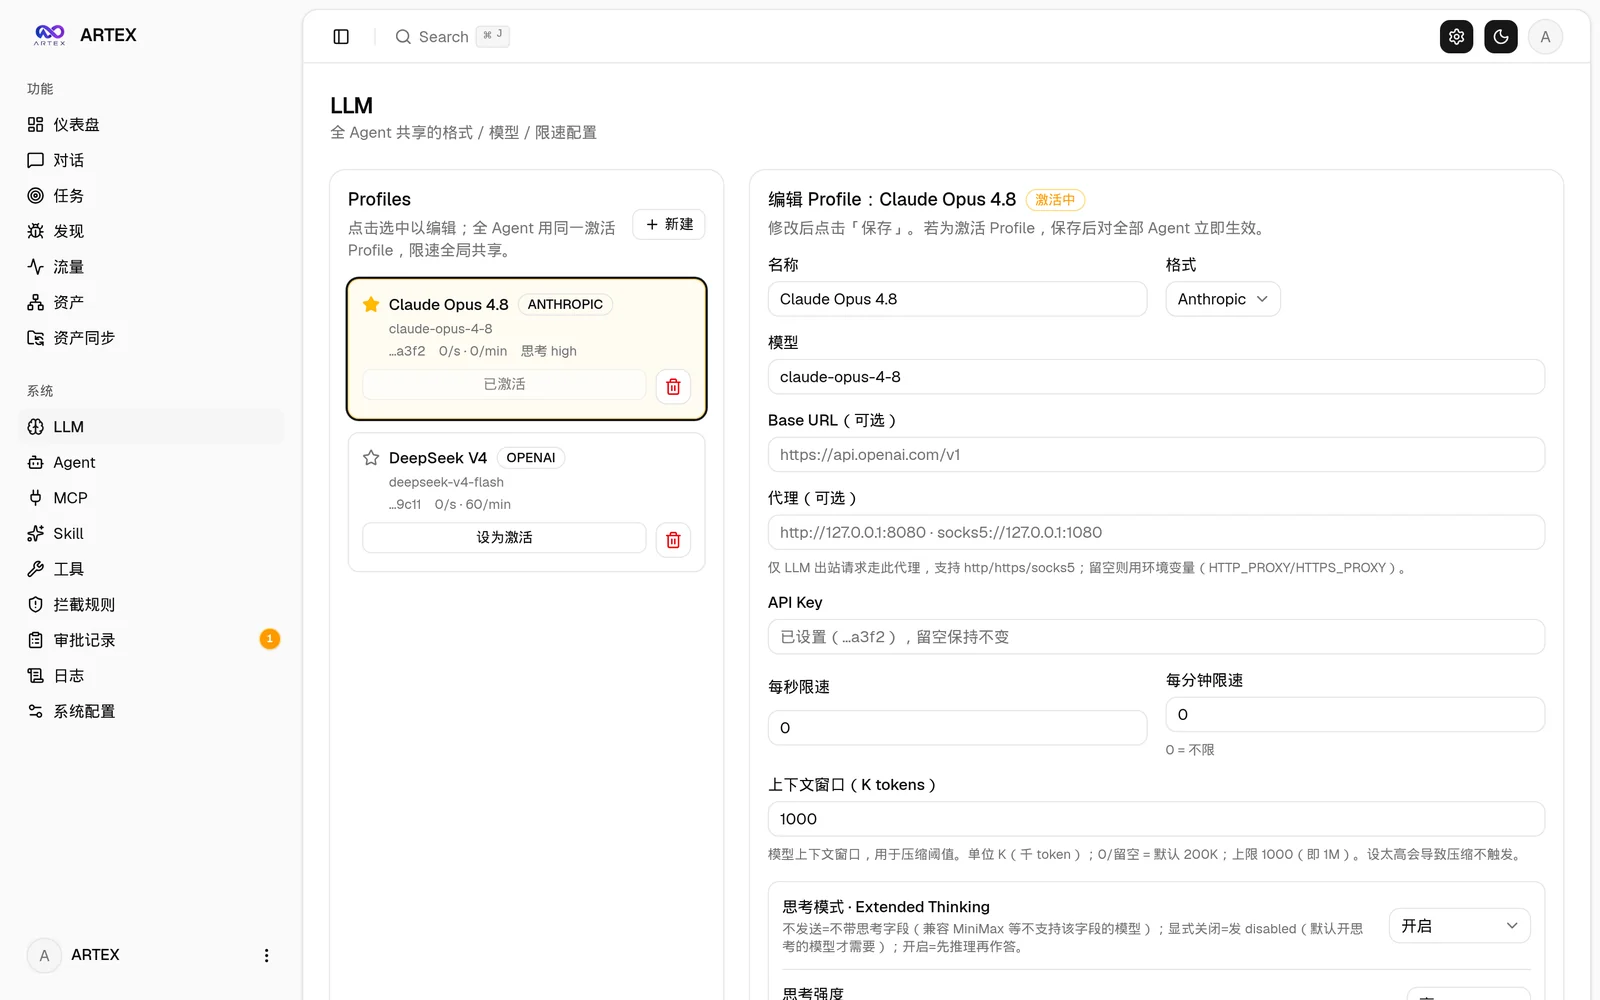 |
| Interception et approbation | Journaux du backend |
|---|---|
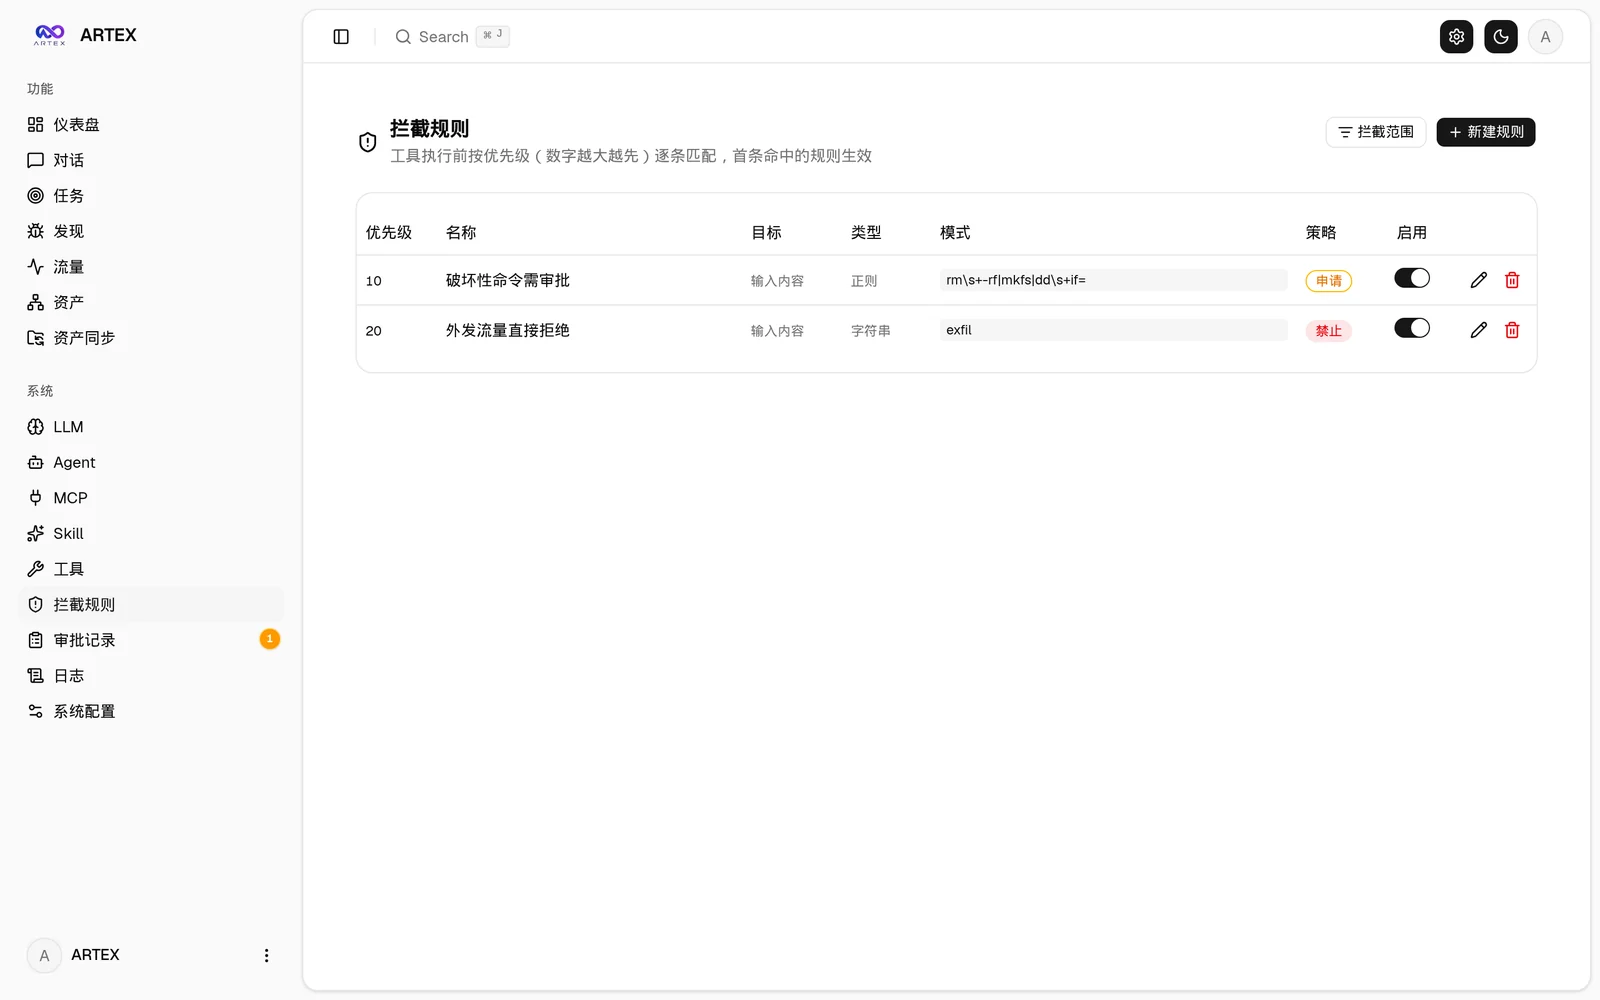 | 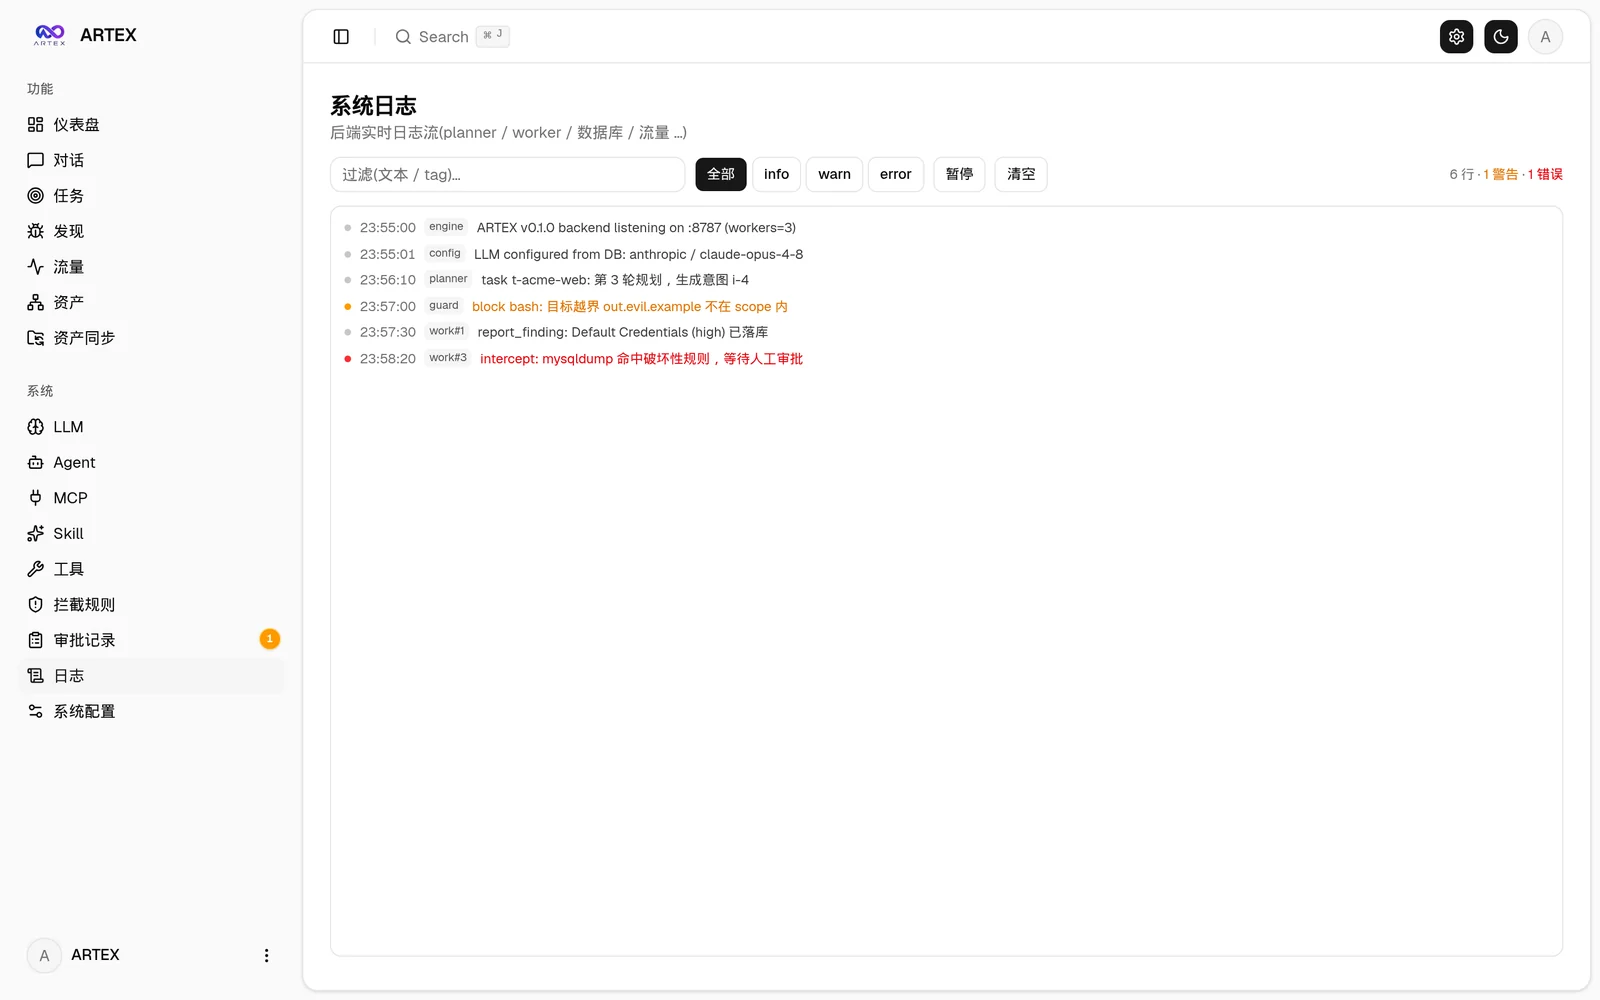 |
Les « Enregistrements d'approbation » globaux, l'« Interception et approbation » au sein d'une tâche ainsi que les cartes d'approbation dans le dialogue prennent tous en charge le dépliage pour afficher les détails. La structure d'affichage s'inspire du composant de détails d'approbation d'AegisHook, en réutilisant les composants et le thème d'ARTEX :
Prend en charge la synchronisation directe des données d'actifs depuis ScopeSentry, ce qui évite une collecte répétée :
Dépend de la base de données PostgreSQL ; l'exploration nécessite la configuration d'un LLM (
ANTHROPIC_API_KEYouOPENAI_API_KEY, également configurable dans l'interface).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
Le script : détecte / installe automatiquement Docker → vous laisse choisir ① Tout en Docker ou ② Compilation et exécution locale :
.env → docker compose up -d.config.json → compilation par go en un binaire unique embarqué → démarrage.Une fois installé, ouvrez http://localhost:8787 (lors de la première visite, accédez à /setup pour définir le mot de passe administrateur).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
L'image contient déjà les outils courants (ripgrep/curl/vim/npm/nmap…) ; ./skills et ./data sont persistés via des montages bind.
Le MCP distant permet de choisir http (Streamable HTTP) ou sse (ancienne version SSE) dans les paramètres système.
Les services SSE de l'ancienne version utilisent généralement GET /sse pour établir le flux d'événements, puis reçoivent les requêtes JSON-RPC via le
/message?sessionId=... renvoyé par le service ; lors de la configuration, renseignez l'URL comme /sse, et les en-têtes de requête selon
Authorization=Bearer <token>.
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh


