
 laremontada12/cve-2026-39987-marimo-preauth-rce
Recherche de sécurité et enquête SOC sur CVE-2026-39987 à l'aide de Docker, Nginx, de la surveillance des processus Linux, de Splunk SIEM et de règles de détection SPL.

Recherche de sécurité et validation expérimentale de CVE-2026-39987, une vulnérabilité d'authentification manquante affectant le point de terminaison WebSocket du terminal de Marimo.
Ce projet documente la cause racine de la vulnérabilité, les résultats de reproduction locale, le correctif de sécurité officiel et les tests de régression dans des environnements Docker contrôlés.
| Champ | Détails |
|---|---|
| CVE | CVE-2026-39987 |
| Produit | Marimo |
| Type de vulnérabilité | Authentification manquante / RCE pré-authentification |
| CWE | CWE-306 |
| Gravité | Critique |
| Version affectée testée | 0.20.4 |
| Version corrigée testée | 0.23.0 |
| Point de terminaison affecté | /terminal/ws |
| Avis de sécurité | GHSA-2679-6mx9-h9xc |
La vulnérabilité découle d'une validation d'authentification manquante dans le point de terminaison WebSocket du terminal de Marimo.
Dans l'implémentation affectée, la disponibilité du terminal et le mode de l'application sont vérifiés sans valider correctement l'identité du client qui se connecte.
Cela peut exposer les fonctionnalités du terminal côté serveur à des clients non authentifiés dans des configurations vulnérables.
Le projet s'est concentré sur :
| Composant | Configuration |
|---|---|
| Système d'exploitation hôte | Windows 11 |
| Plateforme de conteneurs | Docker Desktop |
| Environnement vulnérable | Marimo 0.20.4 |
| Environnement corrigé | Marimo 0.23.0 |
| Python du conteneur | Python 3.12 |
| Tests de régression | Python 3.13, pytest |
| Périmètre réseau | Localhost uniquement |
Les deux versions de Marimo ont été déployées dans des environnements Docker distincts.
La recherche a été réalisée sur des systèmes contrôlés localement.
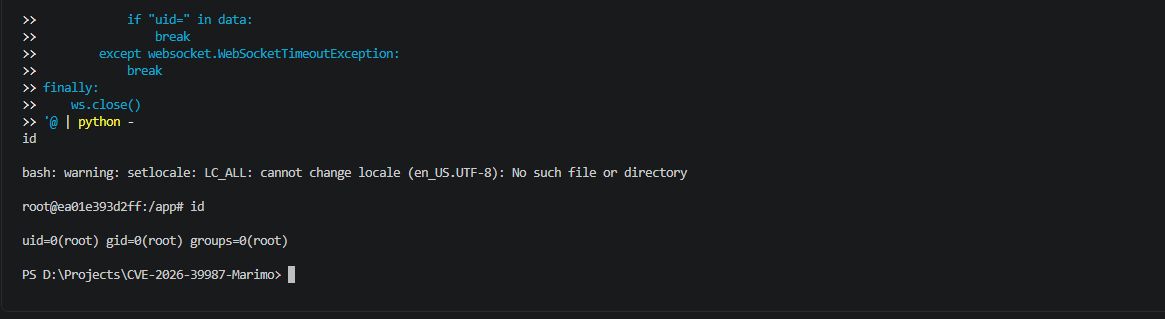
Une expérience locale a été menée contre le point de terminaison WebSocket du terminal vulnérable sans fournir d'identifiants d'authentification.
L'expérience enregistrée a produit une sortie de commande côté serveur à l'intérieur du conteneur Docker vulnérable.
Contexte d'exécution observé :
uid=0(root) gid=0(root) groups=0(root)
Des observations supplémentaires ont permis d'identifier le nom d'hôte et le répertoire de travail du conteneur.
Ces résultats sont cohérents avec la reproduction réussie de la vulnérabilité RCE pré-authentification signalée dans le laboratoire isolé.
Les privilèges root observés étaient limités à l'environnement d'exécution du conteneur. Ils ne démontrent ni une élévation de privilèges ni une compromission de l'hôte Windows.
Preuves expérimentales :
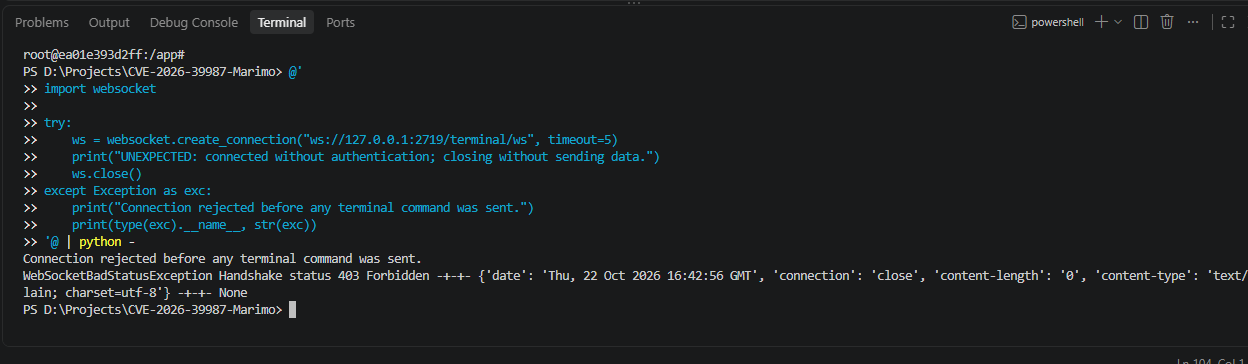
Une tentative de connexion manuelle non authentifiée a été effectuée contre le point de terminaison WebSocket du terminal corrigé.
Résultat observé :
WebSocketBadStatusException
Handshake status 403 Forbidden
Le serveur a rejeté la connexion lors de la poignée de main WebSocket.
Preuve expérimentale :
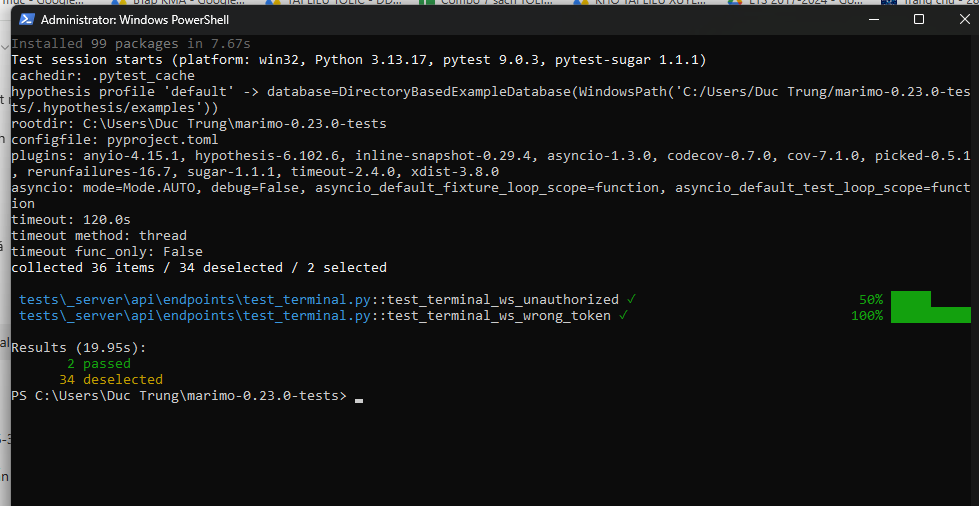
Deux tests de régression officiels d'authentification Marimo ont été exécutés sur le code source de Marimo 0.23.0.
| Test de sécurité | Résultat |
|---|---|
test_terminal_ws_unauthorized | RÉUSSI |
test_terminal_ws_wrong_token | RÉUSSI |
Résumé Pytest :
2 passed
34 deselected
Ces tests valident le comportement attendu de rejet d'authentification dans l'environnement de test.
Les tests automatisés utilisaient le TestClient de Starlette et ont été exécutés séparément de la vérification manuelle basée sur Docker.
Preuves :
Le point de terminaison WebSocket du terminal de Marimo 0.20.4 affecté ne disposait pas de la validation d'authentification introduite par le correctif de sécurité officiel.
Le correctif ajoute une vérification d'authentification avant d'autoriser le traitement du WebSocket du terminal lorsque l'authentification est activée.
La recherche a examiné :
terminal.py.test_terminal.py.Correctif officiel : Marimo PR #9098
| Document | Description |
|---|---|
| Présentation de Marimo | Contexte de l'application et de la vulnérabilité |
| Analyse de la cause racine | Validation d'authentification manquante |
| Analyse du flux WebSocket | Diagrammes de flux de connexion |
| Analyse du diff du correctif | Analyse du correctif de sécurité officiel |
| Validation de sécurité | Expérimentations manuelles et tests de régression |
| Rapport de recherche de sécurité | Constats techniques consolidés |
| Atténuation et recommandations | Remédiation et mesures défensives |
La remédiation recommandée consiste à mettre à niveau les installations Marimo affectées vers la version 0.23.0 ou une version maintenue plus récente.
Des recommandations défensives supplémentaires incluent :
Voir mitigation.md pour plus de détails.
Ce projet a été mené à des fins éducatives et de recherche de sécurité autorisée.
Les tests ont été limités à des environnements localhost isolés.
Les résultats expérimentaux de la version vulnérable ont été enregistrés localement et n'ont pas été reproduits indépendamment par un autre chercheur.






