
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 pentestfunctions/blueducky
🚨 CVE-2023-45866 - Implémentation BlueDucky (avec DuckyScript) 🔓 Appairage non authentifié menant à l'exécution de code (avec clavier HID)
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 assetnote/react2shell-scanner
Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
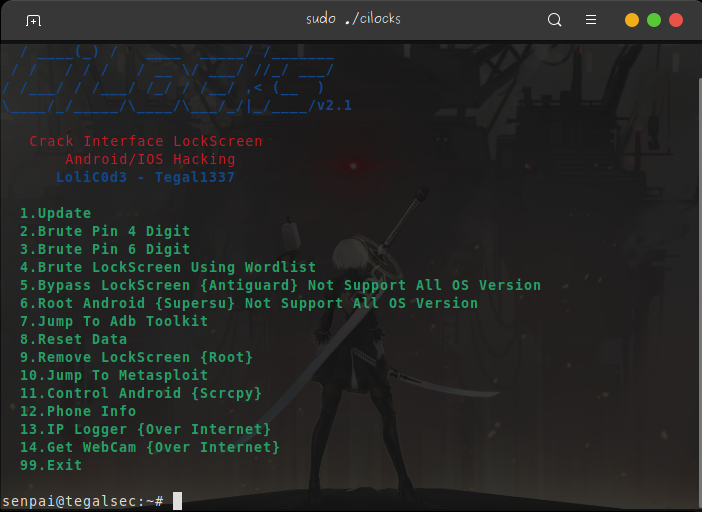 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
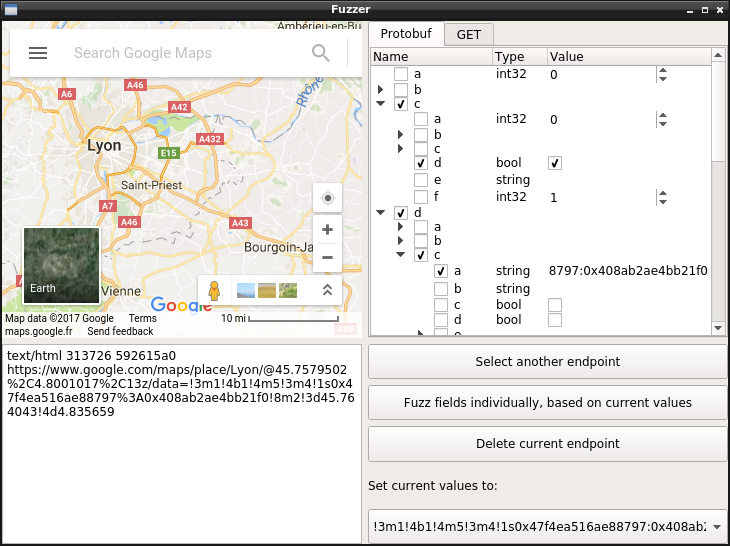 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf
 lockedbyte/cve-2021-40444
Génère des documents DOCX malveillants exploitant CVE-2021-40444 (Microsoft Office RCE) avec un serveur hébergé pour la livraison de la charge utile…
 sashs/ropper
Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…
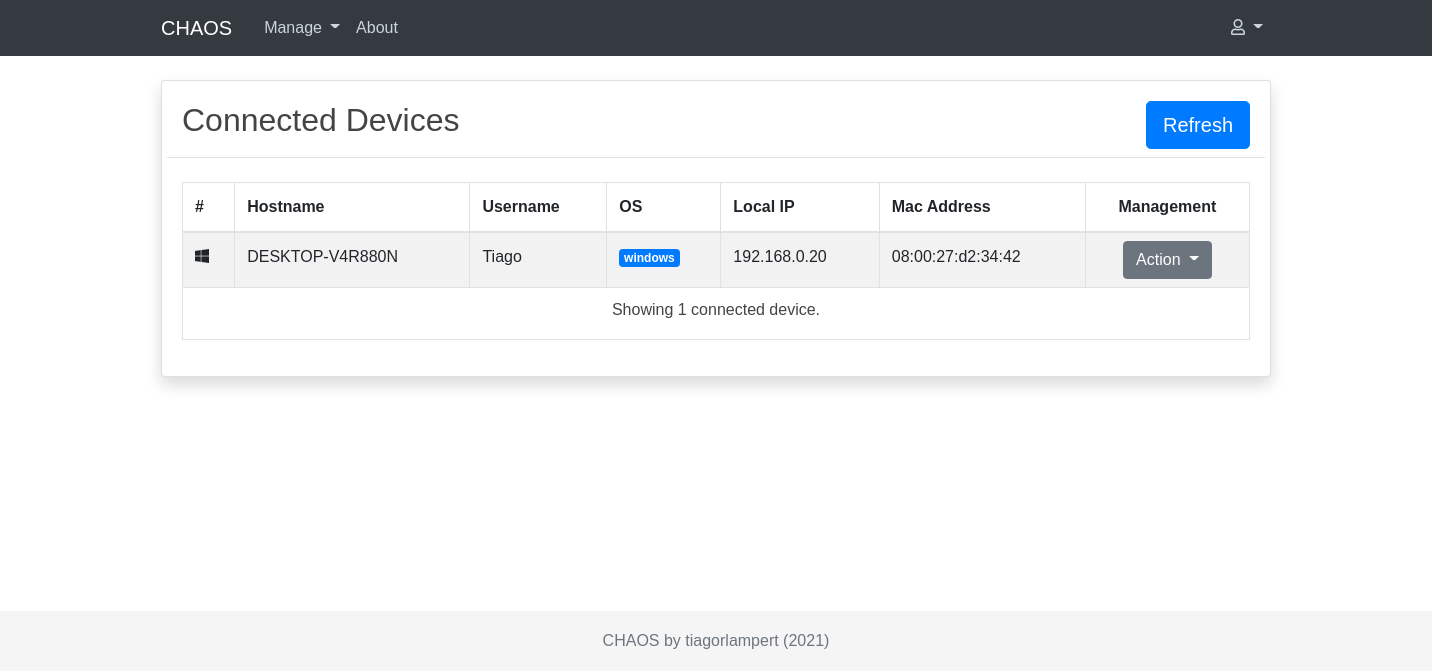 tiagorlampert/chaos
🔥 CHAOS est un outil d'administration à distance gratuit et open-source qui permet de générer des binaires pour contrôler des systèmes…
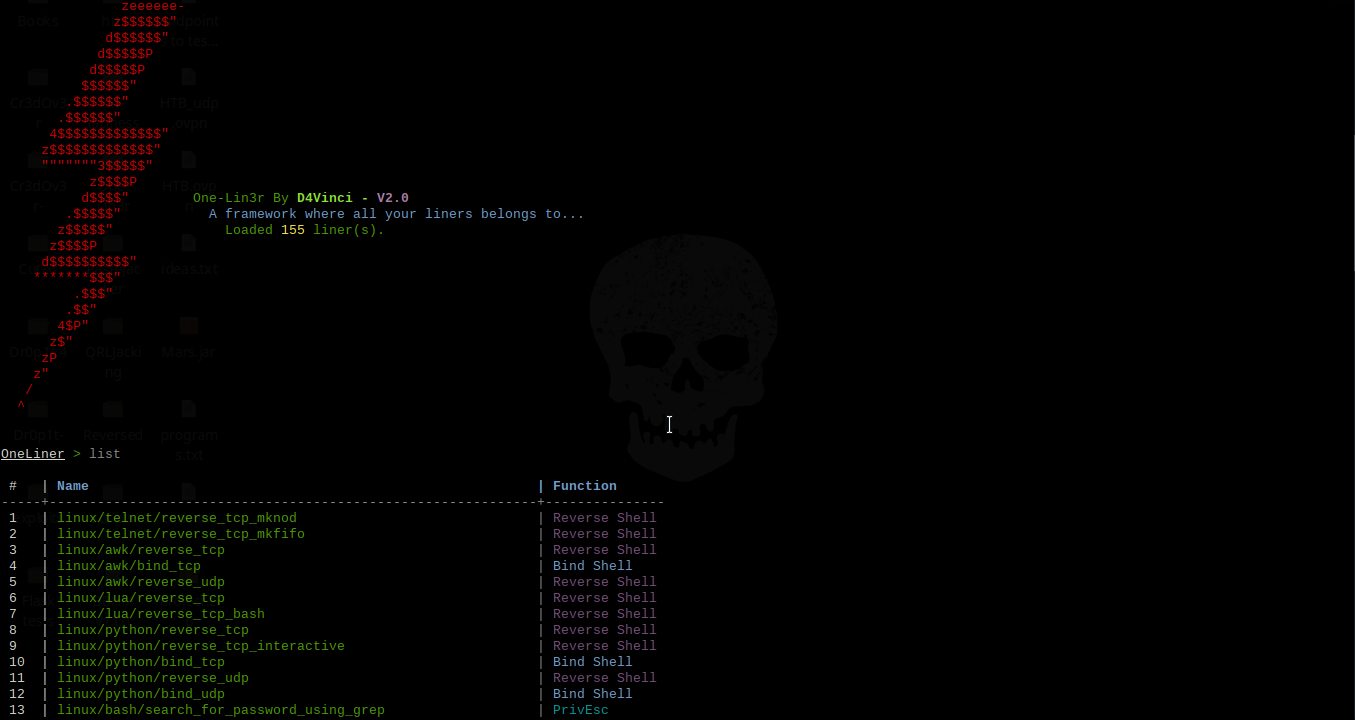 d4vinci/one-lin3r
Vous donne des one-liners qui aident dans les opérations de test d'intrusion, l'escalade de privilèges et plus encore.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 androidmalware/android_hid
Utiliser Android comme Rubber Ducky contre un autre appareil Android
 terjanq/tiny-xss-payloads
Une collection de minuscules charges utiles XSS qui peuvent être utilisées dans différents contextes. https://tinyxss.terjanq.me
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 govolution/avet
Outil d'évasion antivirus
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.








