
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
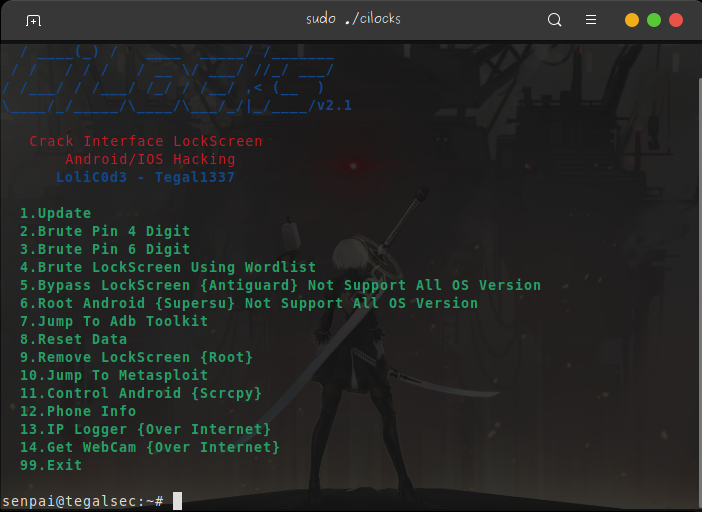 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 ghxstsec/php2shell-poc
Exploit Python pour CVE-2026-109618 : exploite la corruption de tas de session.upload_progress de PHP pour écraser zend_call_function et parvenir à…
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 bishopfox/sliver
Cadre d'émulation d'adversaire
 jonaschen0103/cve-2026-33439-poc
PoC Python exploitant CVE-2026-33439, une RCE pré-authentification dans OpenAM via la désérialisation Java du paramètre jato.clientSession, avec…
 nealbridges/vulnhunter
Scanner de sécurité pour l'IA agentique qui raisonne comme un attaquant sur le code source, confirme les failles exploitables avec des PoC…
 sabri-zaki/easy_hack
Hackez le monde avec Termux
 liaomilk/cve-2025-69212-for-myself
juste une note pour moi-même
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
 shaheeryasirofficial/smugglemypayload
Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile,…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 theqmaks/phantom-frida
Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 jenderal92/zip_bomb
Créateur de bombe ZIP est un outil utilisé pour créer un fichier ZIP de petite taille qui se dilate considérablement lors de l’extraction.
 sinfulz/justtryharder
Feuille de triche complète de tests d'intrusion pour la préparation aux examens PWK/OSCP, couvrant l'escalade de privilèges, le cassage de mots de…
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…






