
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 RCE non authentifiée via call_user_func()
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 s'est avéré contenir une vulnérabilité d'injection de code sans clic qui permet aux attaquants d'exécuter du code arbitraire via…
 null200ok/cve-2026-41940-tool
Un utilitaire Python complet pour **détecter**, **analyser en masse** et **exploiter** la vulnérabilité critique de contournement d'authentification…
 cve-2019-13720/cve-2019-13720
Exploit de preuve de concept pour CVE-2019-13720, une vulnérabilité du navigateur Chrome. Comprend une vidéo de démonstration et un outil…
 spiralbl0ck/cve-2021-3345
Exploit fonctionnel pour CVE-2021-3345
 al1ex/cve-2020-2883
CVE-2020-2883
 gutierre0x80/cve-2026-59827
Analyse technique et preuve de concept pour CVE-2026-59827, une vulnérabilité critique de désérialisation Java non sécurisée dans Metabase conduisant…
 0xcyp1337/cve-2026-57811
Exploite la CVE-2026-57811, une RCE non authentifiée dans le plugin WordPress Realtyna Organic IDX + WPL Real Estate, permettant le téléchargement de…
 axedos/cve-2026-67401
Preuve de concept en Python pour CVE-2026-67401, une injection SQL authentifiée dans cPanel EmailTrack permettant l'écriture arbitraire de fichiers…
 e4zyy/project-cve-2026-75604
Framework d'exploitation basé sur Python pour CVE-2026-75604, permettant aux pentesteurs autorisés de valider les vulnérabilités de traversée de…
 aaryanbhujang/cve-2024-3660-poc
Un PoC pour CVE-2024-3660. Exécution de code arbitraire dans Keras.
 navisec/cve-2021-4034-pwnkit
Preuve de concept basée sur Nim pour CVE-2021-4034 (PwnKit), une élévation de privilèges locale dans pkexec de polkit, avec bibliothèque de charge…
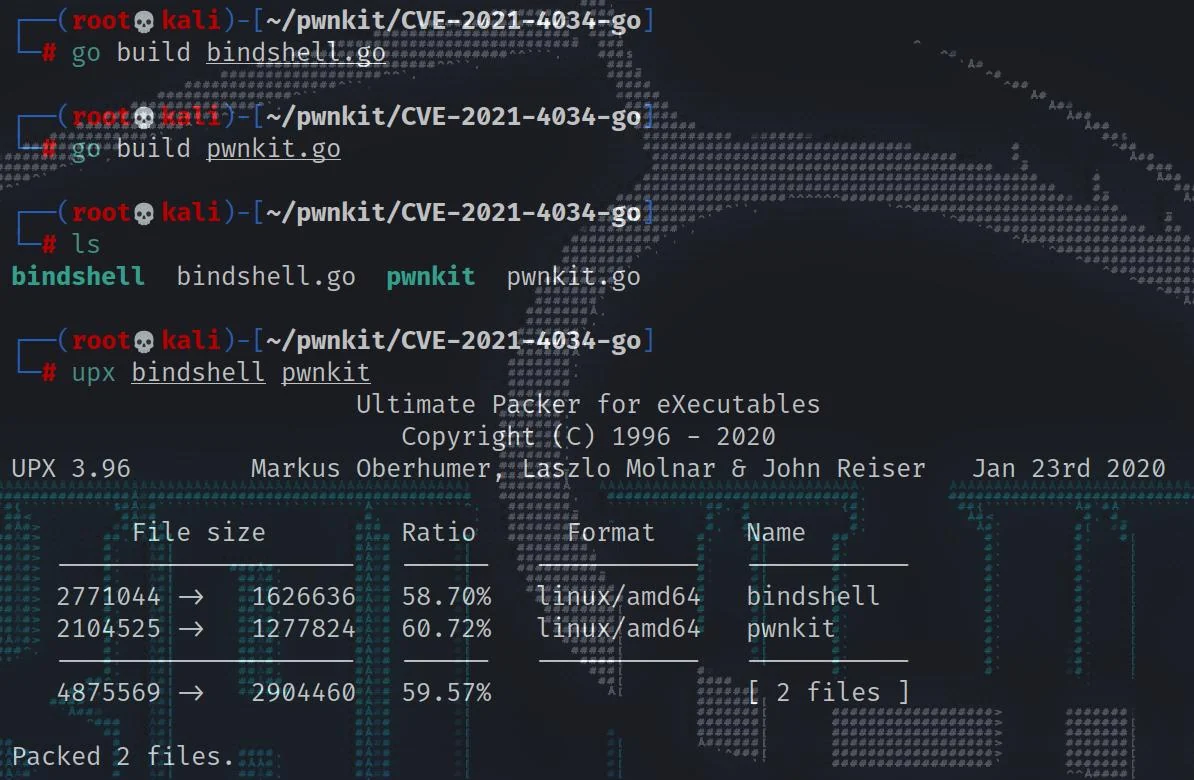 fdlucifer/pwnkit-go
Un exploit basé sur golang pour CVE-2021-4034 surnommé pwnkit (plus de fonctionnalités ajoutées......)
 abraxas/veneficus
Implant 0day de bout en bout super élitiste. Kill-chain complète. Exploiter, élever les privilèges, pivoter, empoisonner, persister.
 ymh001/meizu21-ghostlock-root
Root d'exécution avec bootloader verrouillé sur MEIZU 21 via CVE-2026-43499 et le chargement tardif de KernelSU
 liyuxuan504-byte/cve-2026-14266
Débordement de tampon dans le tas du décodeur XZ de 7-Zip - Analyse complète, cause racine, PoC et feuille de route d'exploitation RCE
 0x-nope/cve-2019-12180
Avis et preuve de concept pour CVE-2019-12180, démontrant l'exécution arbitraire de code Groovy dans SoapUI et ReadyAPI via des fichiers de projet…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Kit d'exploitation élite pour CVE-2025-55182 (RCE des composants serveur React). Charges utiles polymorphes asynchrones, contournement avancé…








