
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 kimobu/cve-2021-44228
CVE-2021-44228 kit d'investigation avec Log4j RCE PoC, lanceur de payload JNDIExploit, règles de détection Snort, et analyse PCAP pour les exercices…
 siddharth2440/network-detection-engine
Moteur léger de détection d'intrusion réseau capturant le trafic en direct avec libpcap. Détecte les inondations SYN/ICMP, les scans de ports et les…
 rocklambros/react2shell_hunter
Kit de détection à l'échelle de l'organisation AWS pour CVE-2025-55182 & CVE-2025-66478 (React Server Components / Next.js RCE vulnérabilités)
 tranqtruong/detect-bluekeep
un outil simple pour détecter l'exploitation de la vulnérabilité BlueKeep (CVE-2019-0708)
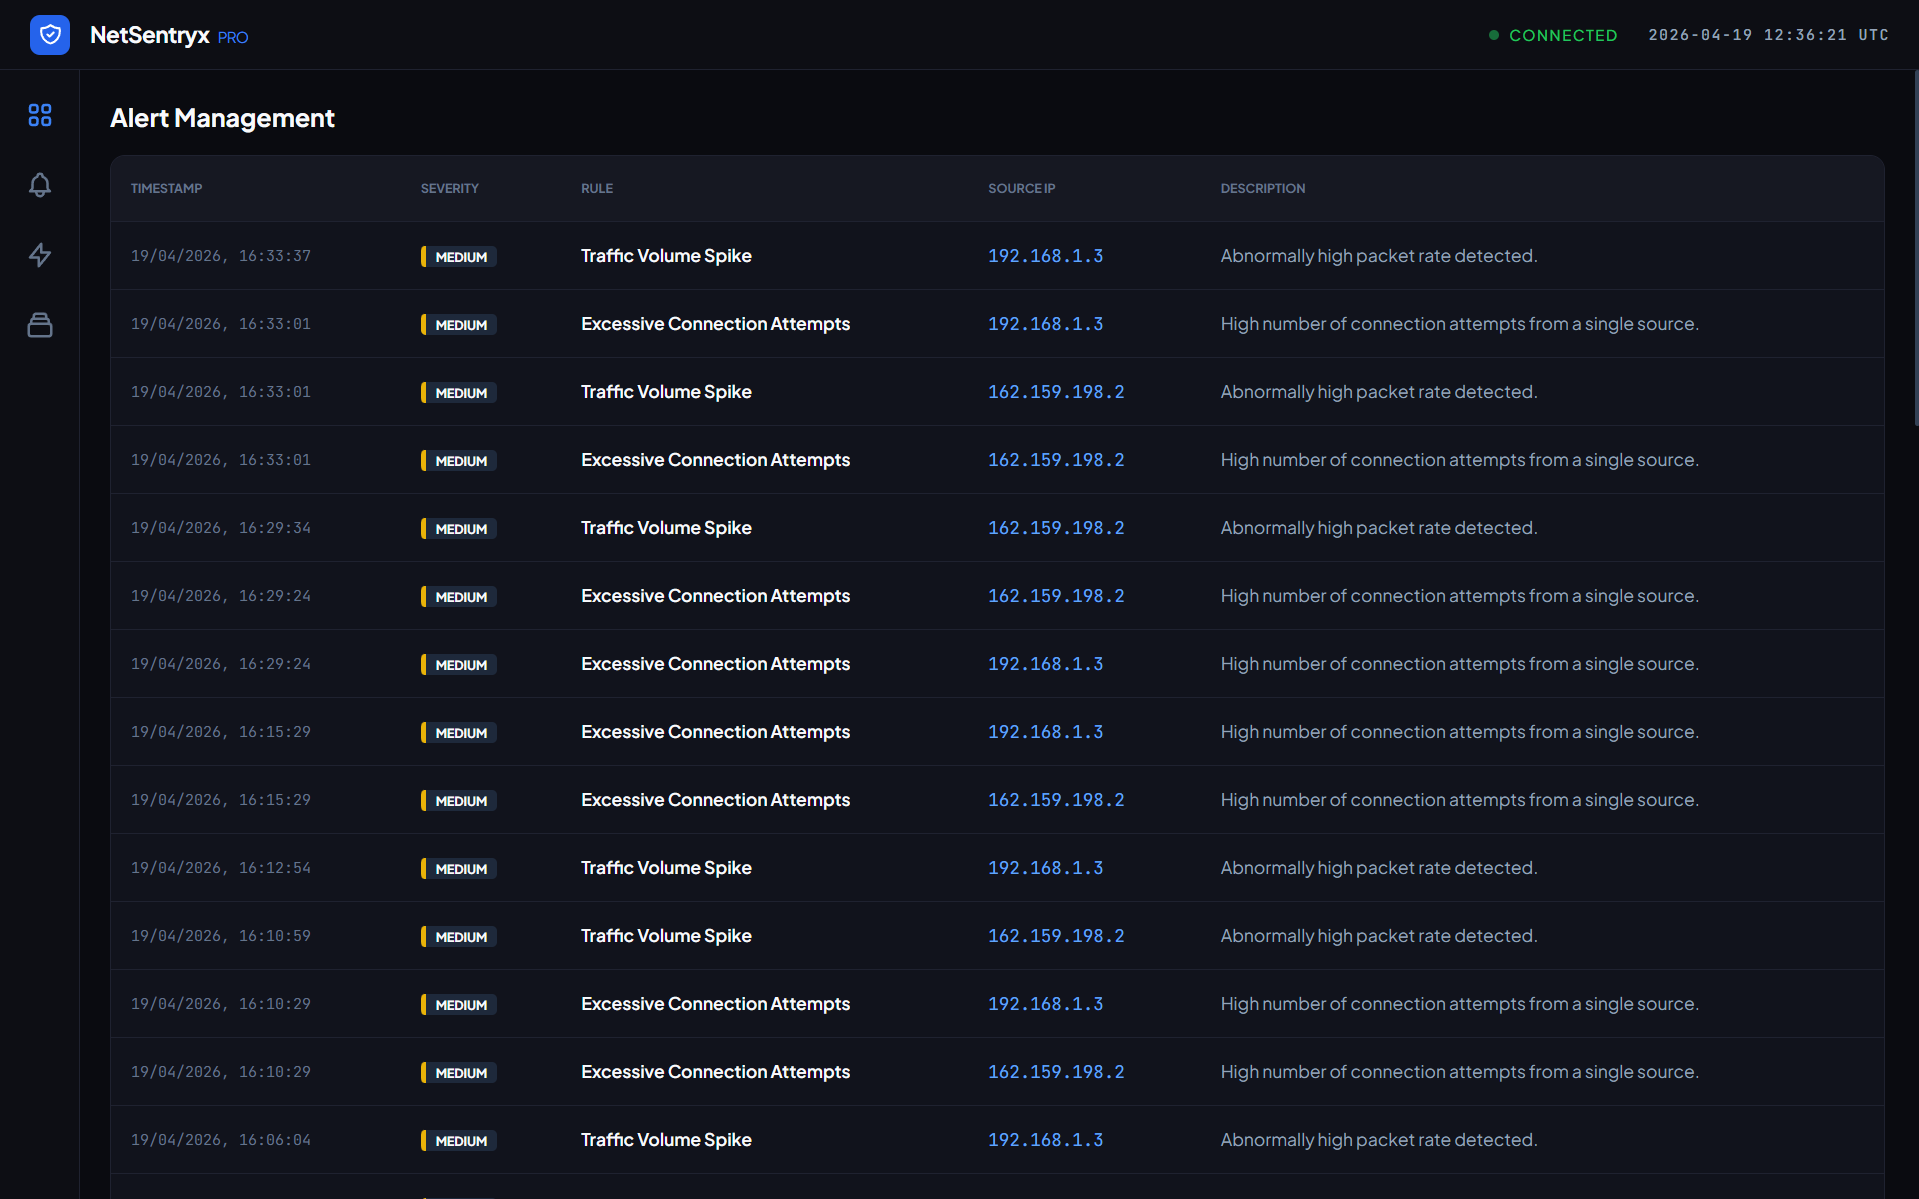 aman-sharma-dev/netsentryx
Une plateforme de surveillance réseau événementielle qui effectue une capture de paquets en direct (Npcap), une analyse de trafic à faible latence et…
 rxerium/honeypot
🍯Honeypot Threat Intel
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
Simulation de bout en bout de la détection d'un Android Drop Device (Casper) sans root utilisant Wazuh SIEM pour capturer les attaques de couche 7…
 mckinnonit/zabbix-template-cve-2020-1472
Modèle Zabbix pour surveiller les événements de l'Observateur d'événements Windows liés à la vulnérabilité d'élévation de privilèges Netlogon -…
 nosrevytsng/metabase-pre-auth-rce-poc
CVE-2023-38646
 tinashelorenzi/cve-2025-55182
Exploit de preuve de concept pour CVE-2025-55182, une RCE critique non authentifiée dans React Server Components. Comprend un exploit Python…
 r4j3sh-com/cve-2025-55182
Boîte à outils Go légère et un laboratoire Next.js dockerisé pour explorer et trier CVE-2025-55182.
 yosasasutsut/blackash-cve-2025-53770
Analyse technique et guide de détection pour CVE-2025-53770, une vulnérabilité critique de RCE non authentifiée dans Microsoft SharePoint Server…
 22imer/cve-2014-0160
Laboratoire d'entraînement dockerisé pour exploiter Heartbleed (CVE-2014-0160) via le heartbeat TLS afin de fuiter la mémoire de nginx, plus une…
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - Labo de détection avec des machines virtuelles Vagrant et des règles Wazuh SIEM
 vudala/cve-2021-42013
Exploration de CVE-2021-42013, utilisation de Suricata et OpenVAS pour collecter des informations.
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 garethmsheldon/cve-2026-22557-unifi-detection
Contenu de détection pour CVE-2026-22557 — traversée de chemin non authentifiée dans UniFi Network Application (CVSS 10.0). Inclut YARA, Sigma, KQL,…
 streghstreek/cve-2020-1938
Règles de détection pour la vulnérabilité CVE-2020-1938 (Ghostcat) dans le connecteur AJP d'Apache Tomcat, avec des signatures Suricata et Bro pour…








