

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2014-0160 — Laboratoire d'entraînement dockerisé pour exploiter Heartbleed (CVE-2014-0160) via le heartbeat TLS afin de fuiter la mémoire de nginx, plus une règle Snort pour détecter les attaques. | Kitploit
Outils/GitHubGitHub/22imer/cve-2014-0160
Analyse des VulnérabilitésExploitationSécurité WebDétection d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHub22imer/cve-2014-0160

CVE-2014-0160

Laboratoire d'entraînement dockerisé pour exploiter Heartbleed (CVE-2014-0160) via le heartbeat TLS afin de fuiter la mémoire de nginx, plus une règle Snort pour détecter les attaques.

Voir le dépôt
36il y a 9 moisPas encore vérifié
Partager

CVE-2014-0160

Laboratoire pour exploiter Heartbleed afin de fuiter la mémoire des applications web

Ce dépôt se concentre sur la construction d’un conteneur pour créer un environnement facile à exploiter pour nginx en utilisant la technique Heartbleed, en se concentrant sur :
  • Mise en place de l’environnement avec Docker
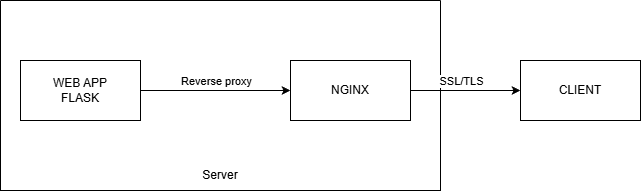
  • Schéma de la configuration du serveur
  • Étapes de démonstration

Schéma du serveur

diagramme

Le problème CVE-2014-0160 apparaît lorsque la bibliothèque OpenSSL fournissant TLS pour la fonctionnalité heartbeat a une taille de buffer de 64 ko, provoquant un excès qui entraîne une fuite d’informations sensibles de la mémoire du serveur.

Flux d’attaque

Utilisation du payload heartbleed.py

L’application web traite des messages sensibles qui sont mis en cache par nginx dans la mémoire.

Nous exploitons en vérifiant si l’environnement prend en charge le heartbeat TLS.

openssl s_client -connect : -tlsdebug

Note : les versions modernes d’OpenSSL peuvent ne plus prendre en charge le protocole heartbeat TLS. Veuillez utiliser une version compatible.

Heartbleed est une erreur de lecture hors limites (out-of-bounds read) de nature aléatoire. Le serveur renverra 64 Ko de mémoire contiguë.

En-tête d’un heartbeat (RFC6520) 18 03 02 00

Démonstration

Utilisez docker build pour construire le laboratoire heartbleed docker build -t heartbleed-lab . docker run heartbleed-lab -p port:8443

Le port par défaut des applications web est servi sur 8443

Utilisez le payload heartbleed.py pour tester. Nous pouvons observer que le payload nous renvoie un résultat sous forme de hexdump.

Dans l’exemple de dump, nous pouvons voir la requête qui vient d’être envoyée et les emplacements mémoire principalement remplis de 0x00. Comme le payload est aléatoire, nous devons l’exécuter plusieurs fois pour fuiter le résultat souhaité.

Nous pouvons exécuter memory.py pour envoyer une requête à nginx et la stocker en mémoire, puis obtenir le résultat fuité comme on le voit dans result.txt.

Règles

Puisque nous savons que l’attaquant utilisera une requête heartbeat pour fuiter le message

alert tcp any any -> any 443 (msg:"Heartbeat request"; content:"|18 03 02 00|"; rawbytes;sid:100000)

Utilisez snort ids pour détecter l’intrusion.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





