
 r4j3sh-com/cve-2025-55182
Boîte à outils Go légère et un laboratoire Next.js dockerisé pour explorer et trier CVE-2025-55182.

Toolkit Go léger accompagné d'un laboratoire Next.js dockerisé pour explorer et trier CVE-2025-55182. Uniquement à des fins éducatives et de tests autorisés.
React2Shell_Deconstructing_a_Perfect_10_RCE.pdf et le schéma du chemin d'attaque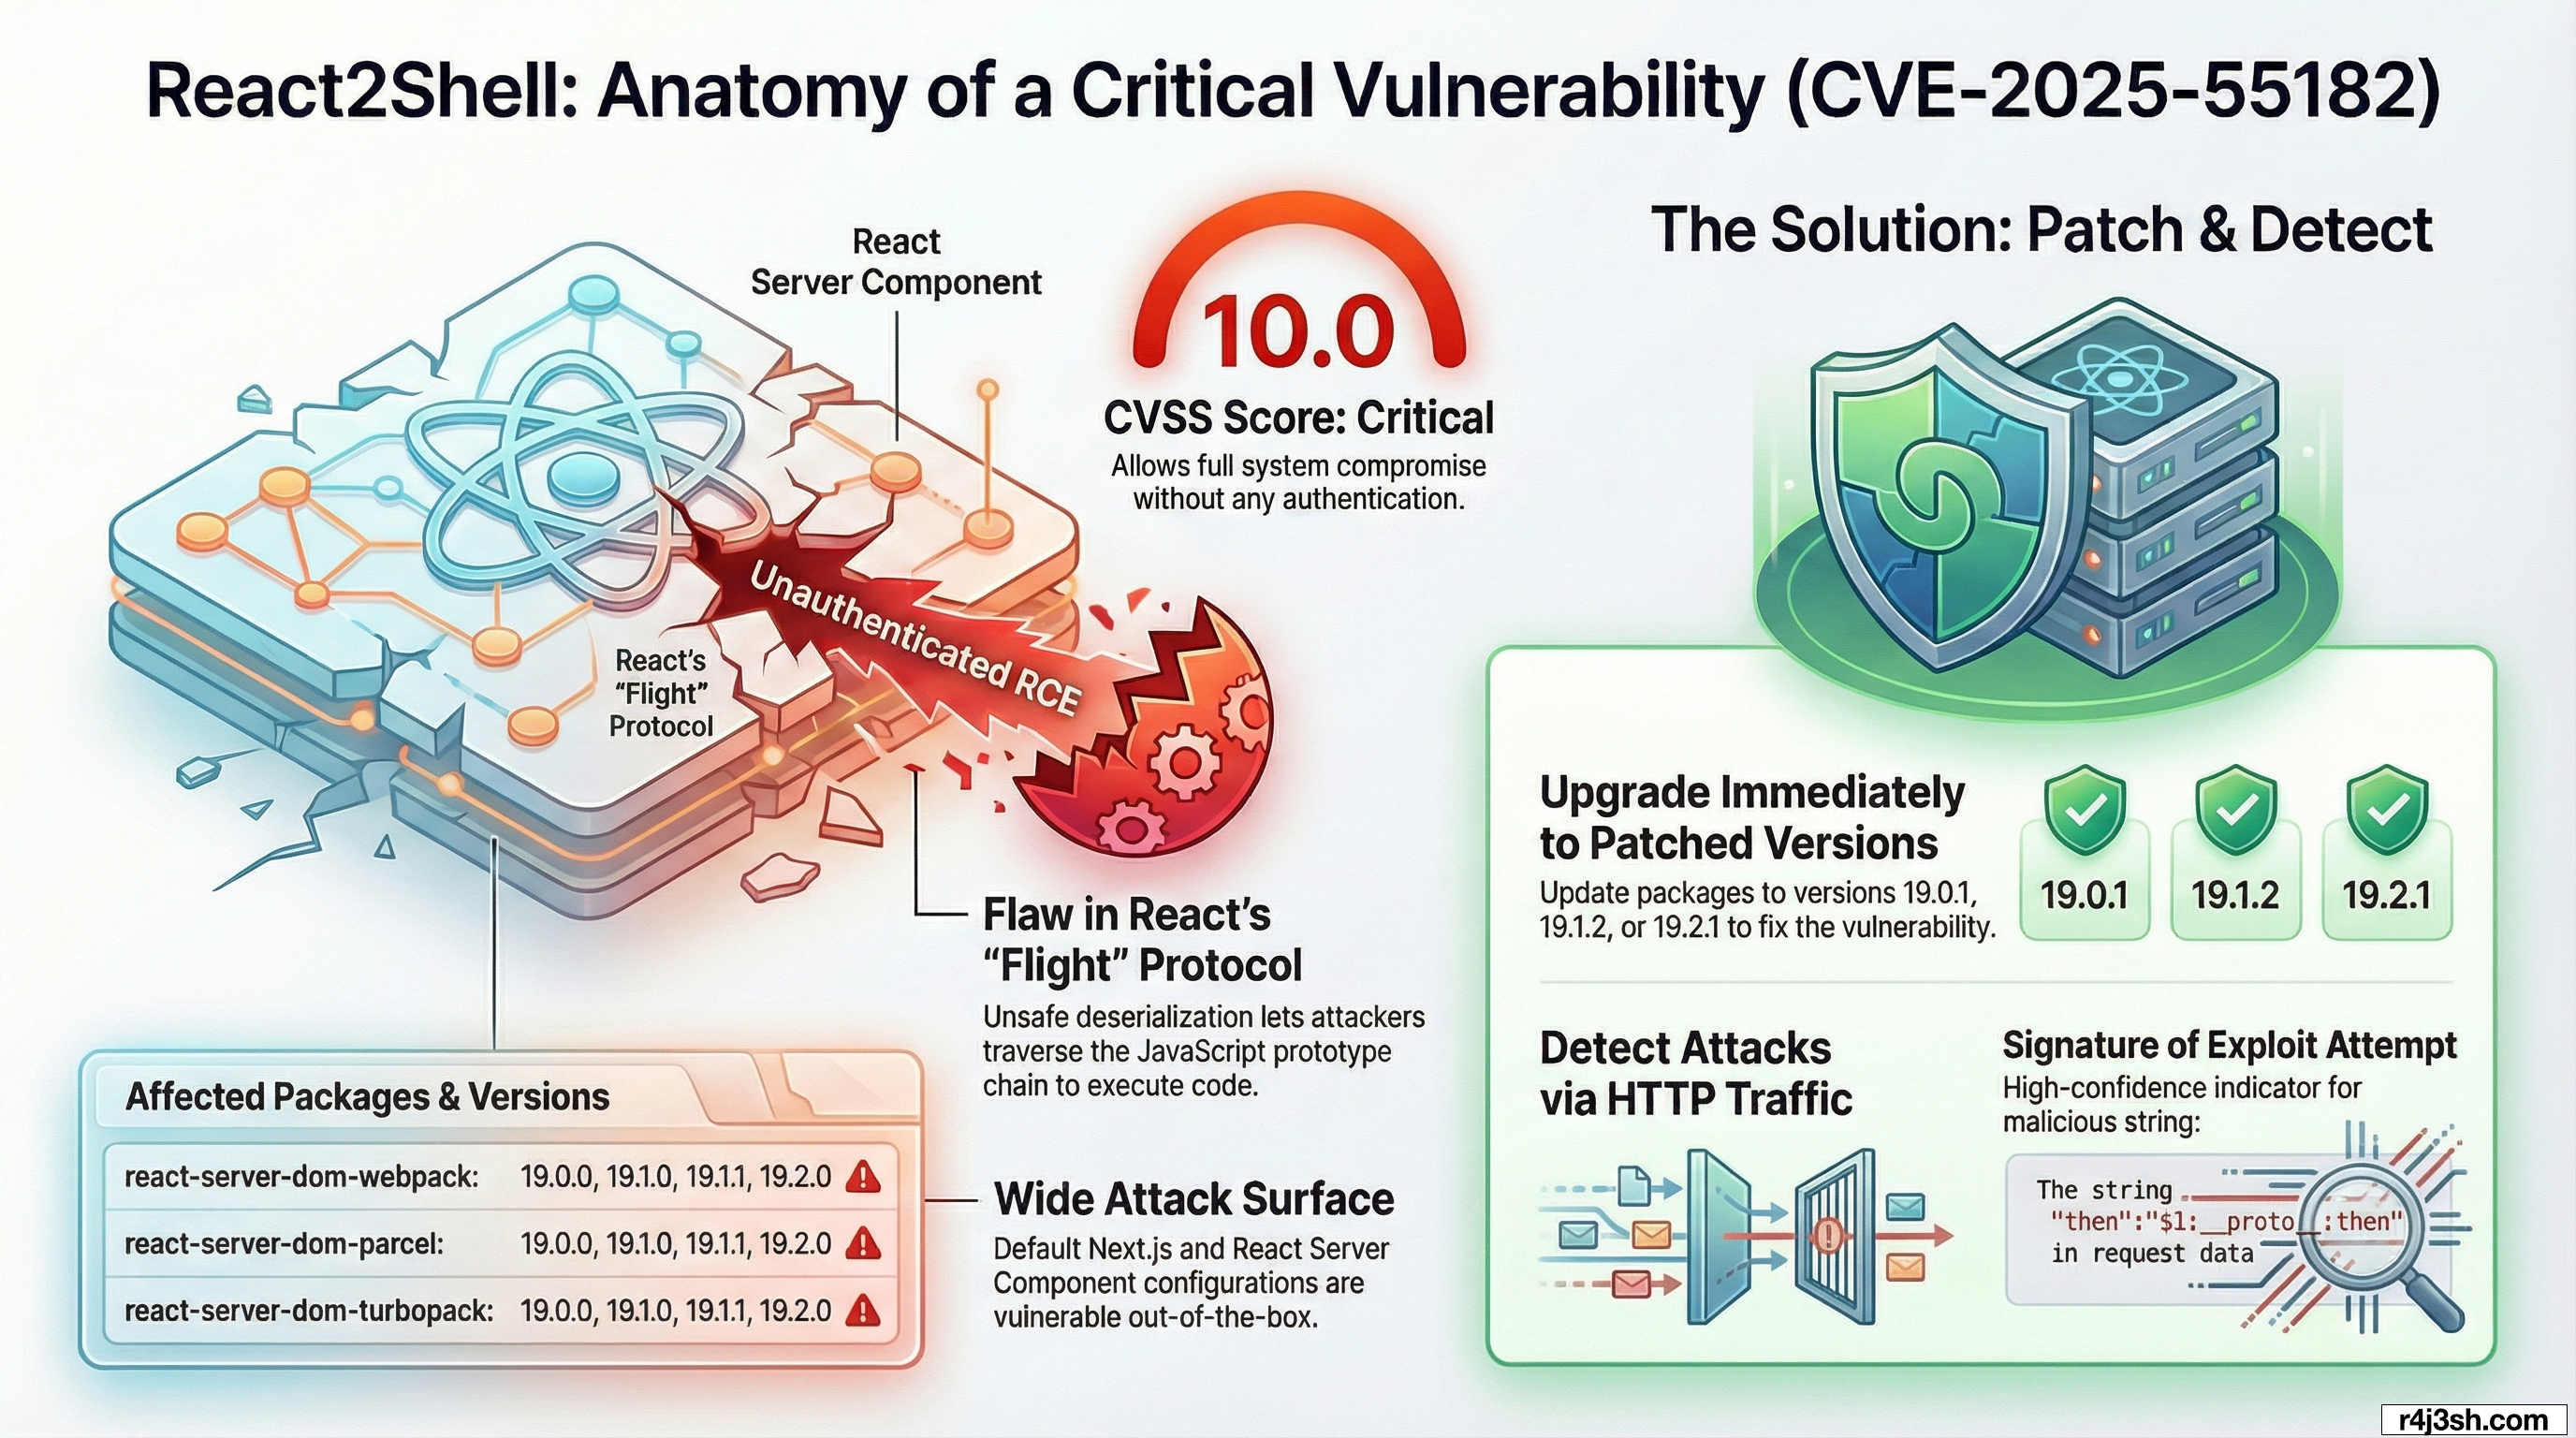
checker : scan d'inventaire rapide et concurrent (cible unique, fichier ou stdin), heuristique de détection d'exposition RSC, sortie JSON par cible, résumé final, options -only-vuln, -no-progress, -ua personnalisé.poc : envoie la requête multipart RSC de type exploit et affiche le digest renvoyé ; prend en charge une commande personnalisée via -c (par défaut id).-c), délais d'attente et statistiques de progression.-target, -list ou -stdin ; ajoute automatiquement https:// si le schéma est manquant.vulnlab/) avec Next.js 15.5.6/React 19, Dockerfile et docker-compose.yml épinglés sur localhost:3000 pour une reproduction sûre.cd checker
GOCACHE=/tmp/go-cache go build -o CVE-2025-55182 ./cmd/CVE-2025-55182
Définissez GOCACHE si votre environnement rencontre des problèmes de permissions de cache.
# Scanner
./CVE-2025-55182 checker -target https://example.com
./CVE-2025-55182 checker -list ../targets.txt -c 50 -only-vuln
cat ../targets.txt | ./CVE-2025-55182 checker -stdin -no-progress

# PoC (exploit-style request)
./CVE-2025-55182 poc -target http://localhost:3000
./CVE-2025-55182 poc -target http://localhost:3000 -c "whoami"
CVE-2025-55182 est un bug de désérialisation non sécurisée dans la manière dont les React Server Components chargent les modules depuis les payloads Flight. Dans react-server-dom-webpack, le helper requireModule(metadata) récupère un module puis renvoie moduleExports[metadata[2]]. L'accès par crochets parcourt la chaîne de prototypes, de sorte qu'une référence contrôlée par l'attaquant comme $1:constructor:constructor remonte d'une fonction exportée à son constructor (le constructeur global Function) et peut exécuter du JS arbitraire. Le protocole Flight permet aux attaquants de fournir ces chemins de propriétés séparés par des deux-points, transformant le chargeur de modules en gadget pour l'exécution de code à distance.
cd vulnlab
docker compose build
docker compose up
# App listens on 127.0.0.1:3000 inside the container; runs as non-root user.
Dockerfile construit une application Next.js (Node 20 Alpine), installe les dépendances, compile et exécute en tant qu'utilisateur non-root nextjs.docker-compose.yml lie 127.0.0.1:3000:3000 pour un test uniquement local par défaut.Snort / Suricata (HTTP vers le serveur)
alert http any any -> $LAN_NETWORK any (
    msg:"Potential Next.js React2Shell / CVE-2025-66478 attempt";
    flow:to_server,established;
    content:"Next-Action"; http_header; nocase;
    content:"multipart/form-data"; http_header; nocase;
    pcre:"/Content-Disposition:\s*form-data;\s*name=\"0\"/s";
    pcre:"/\"status\"\s*:\s*\"resolved_model\"/s";
    pcre:"/\"then\"\s*:\s*\"\$1:__proto__:then\"/s";
    classtype:web-application-attack;
    sid:6655001;
    rev:1;
)
Requête (packages React RSC vulnérables)
{
  "queries": {
    "detect_rev2shell_react_server_components": {
      "query": "SELECT name, version, path FROM npm_packages WHERE (name='react-server-dom-parcel' AND (version='19.0.0' OR (version >= '19.1.0' AND version < '19.1.2') OR version='19.2.0')) OR (name='react-server-dom-turbopack' AND (version='19.0.0' OR (version >= '19.1.0' AND version < '19.1.2') OR version='19.2.0')) OR (name='react-server-dom-webpack' AND (version='19.0.0' OR (version >= '19.1.0' AND version < '19.1.2') OR version='19.2.0'));",
      "interval": 3600,
      "description": "Detects vulnerable versions of React Server Components packages (react-server-dom-*) affected by CVE-2025-55182 / CVE-2025-66478 / React2Shell.",
      "platform": "linux,windows,macos",
      "version": "1.0"
    }
  }
}






