
 #1
Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.
Recommandé par Kitploit
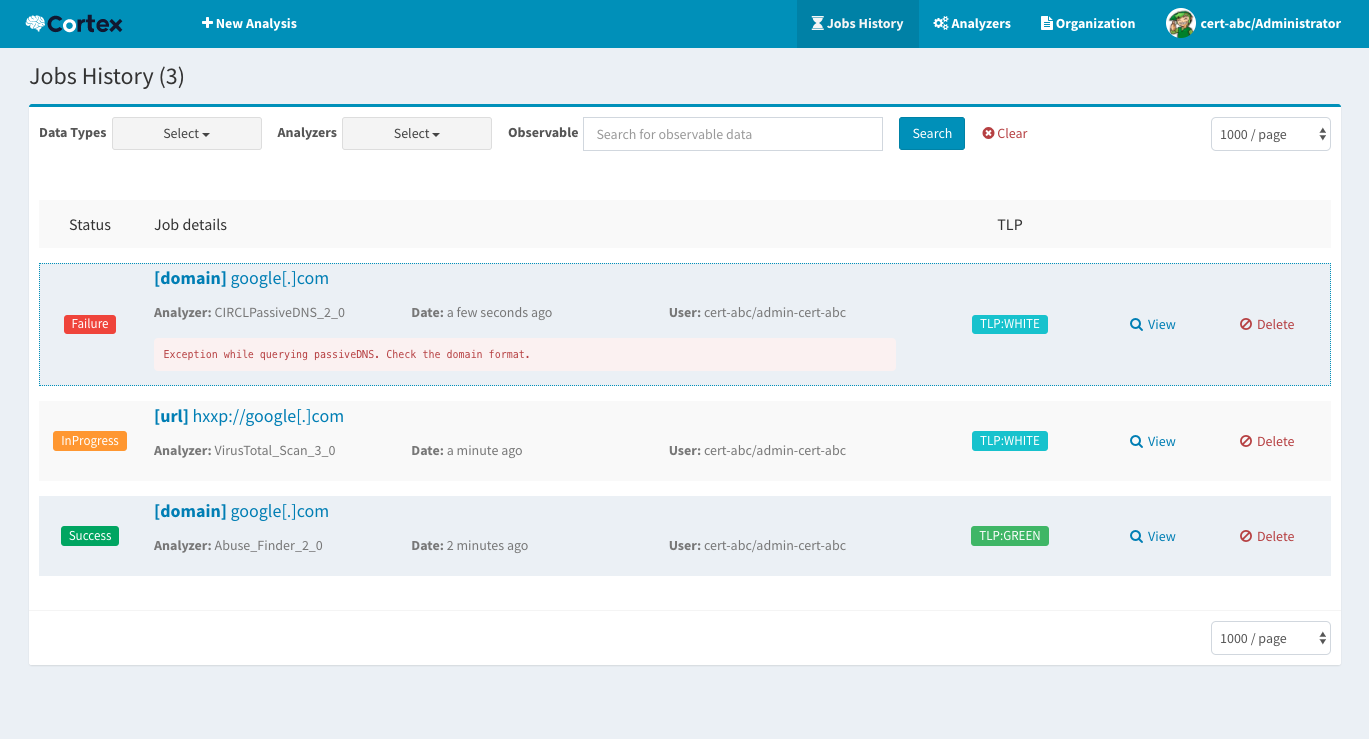
 thehive-project/cortex
Cortex : un puissant moteur d'analyse des observables et de réponse active
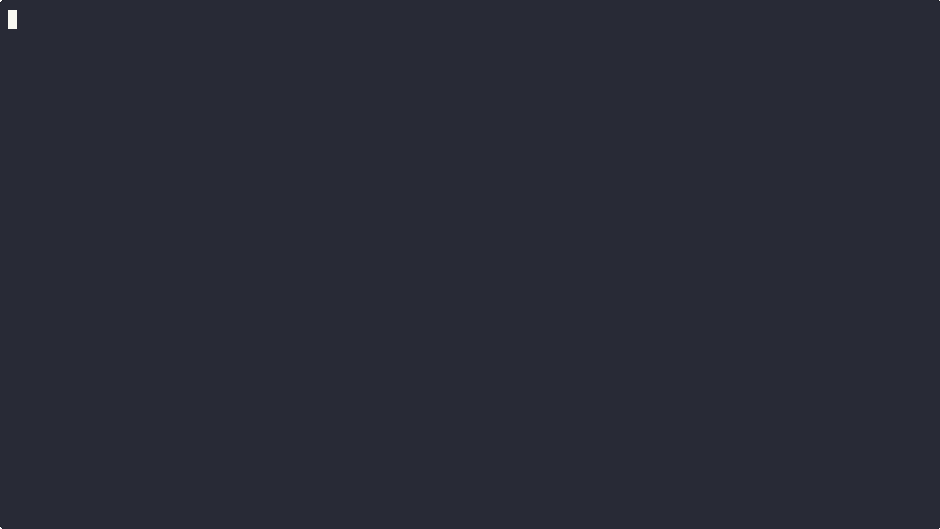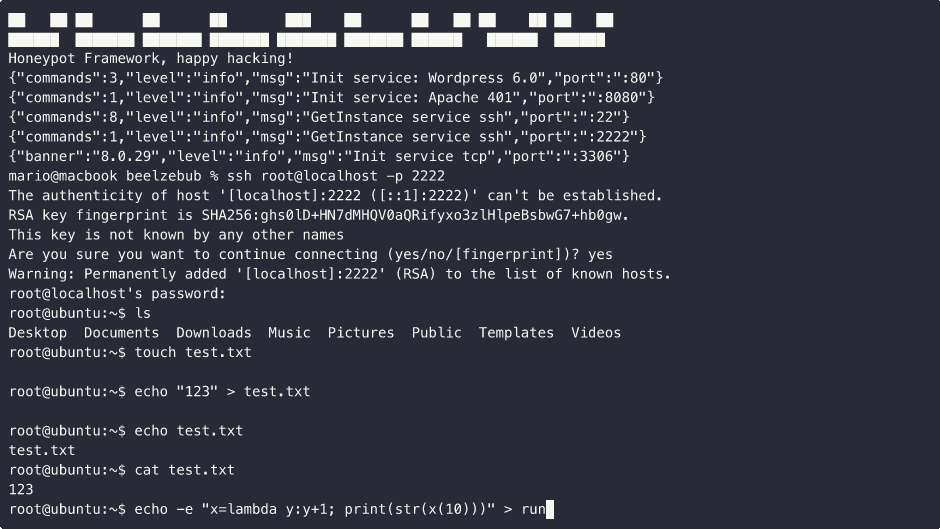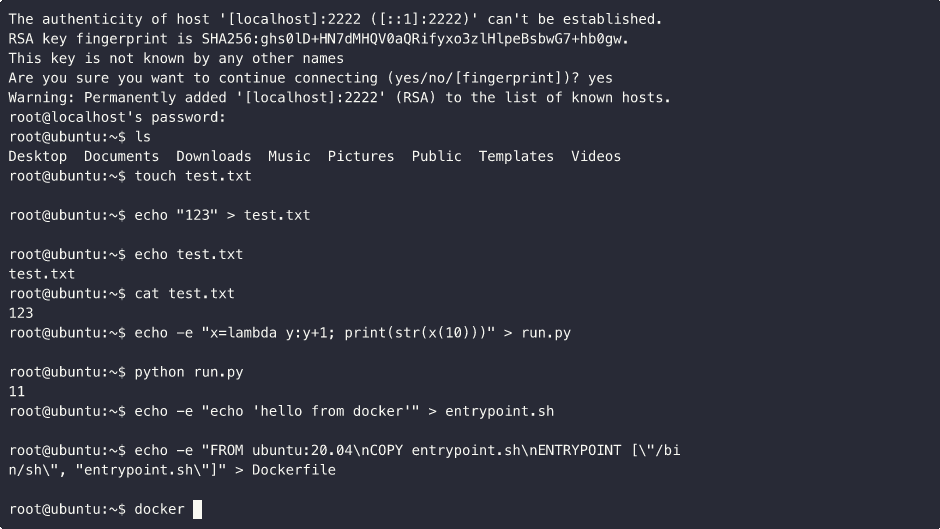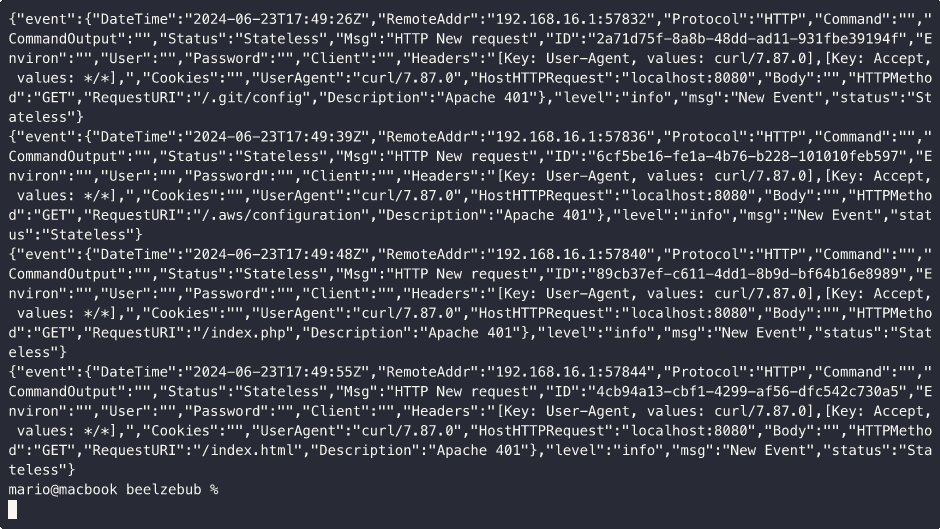 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
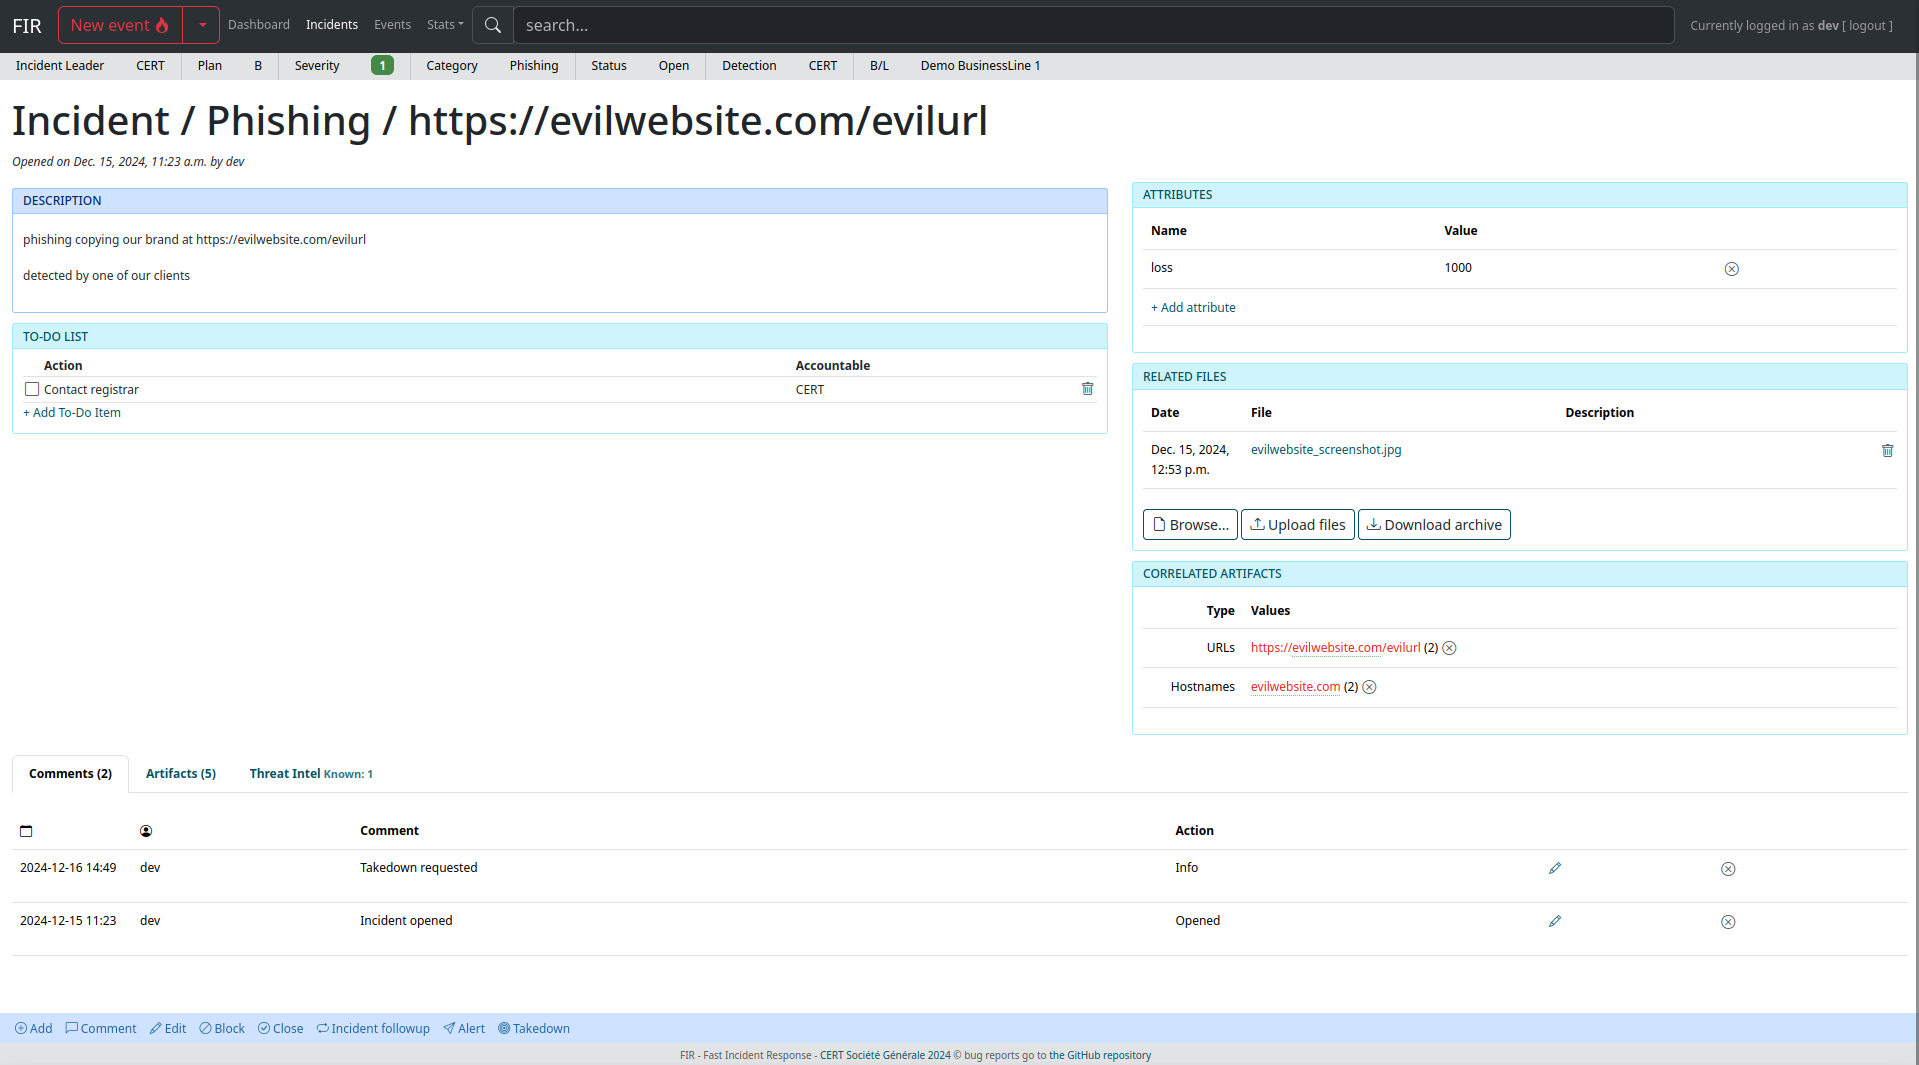 certsocietegenerale/fir
Réponse rapide aux incidents
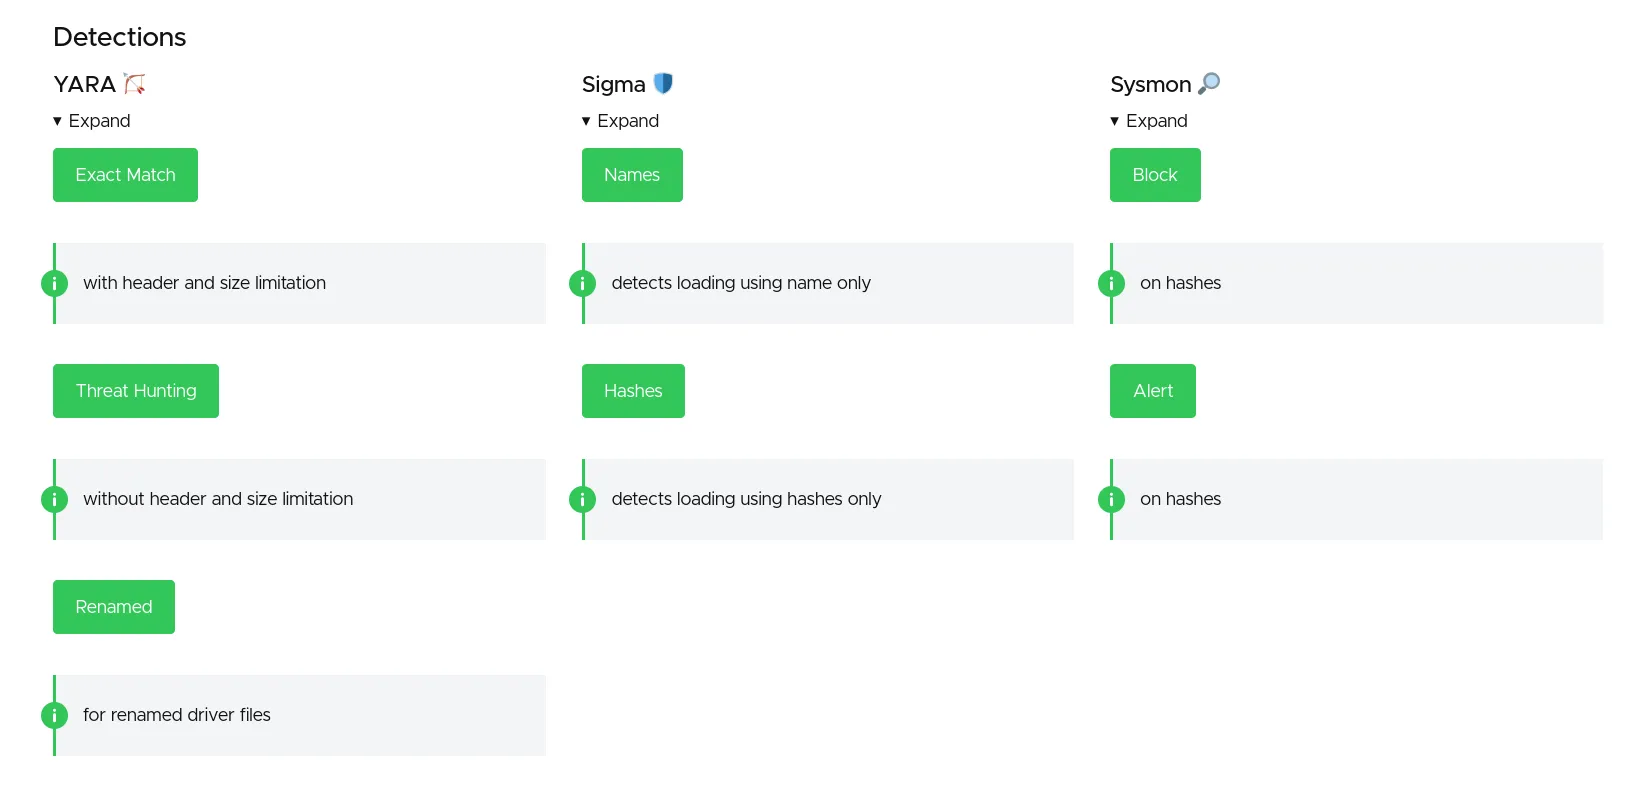 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 threathuntingproject/threathunting
Un dépôt d'information sur la chasse aux adversaires dans votre environnement informatique.
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
 iknowjason/awesome-cloudsec-labs
Incroyables laboratoires d'apprentissage gratuits sur la sécurité cloud native. Comprend des CTF, des ateliers auto-hébergés, des laboratoires de…
 thalesgroup-cert/watcher
Plateforme de renseignement sur les menaces alimentée par l'IA pour la surveillance automatisée des CVE/rançongiciels, la surveillance de domaines,…
 bushidouk/ransomware-tool-matrix
Une ressource contenant tous les outils utilisés par chaque gang de ransomware
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 bytedance/elkeid
Elkeid est une solution open source qui peut répondre aux exigences de sécurité de diverses charges de travail telles que les hôtes, les conteneurs,…
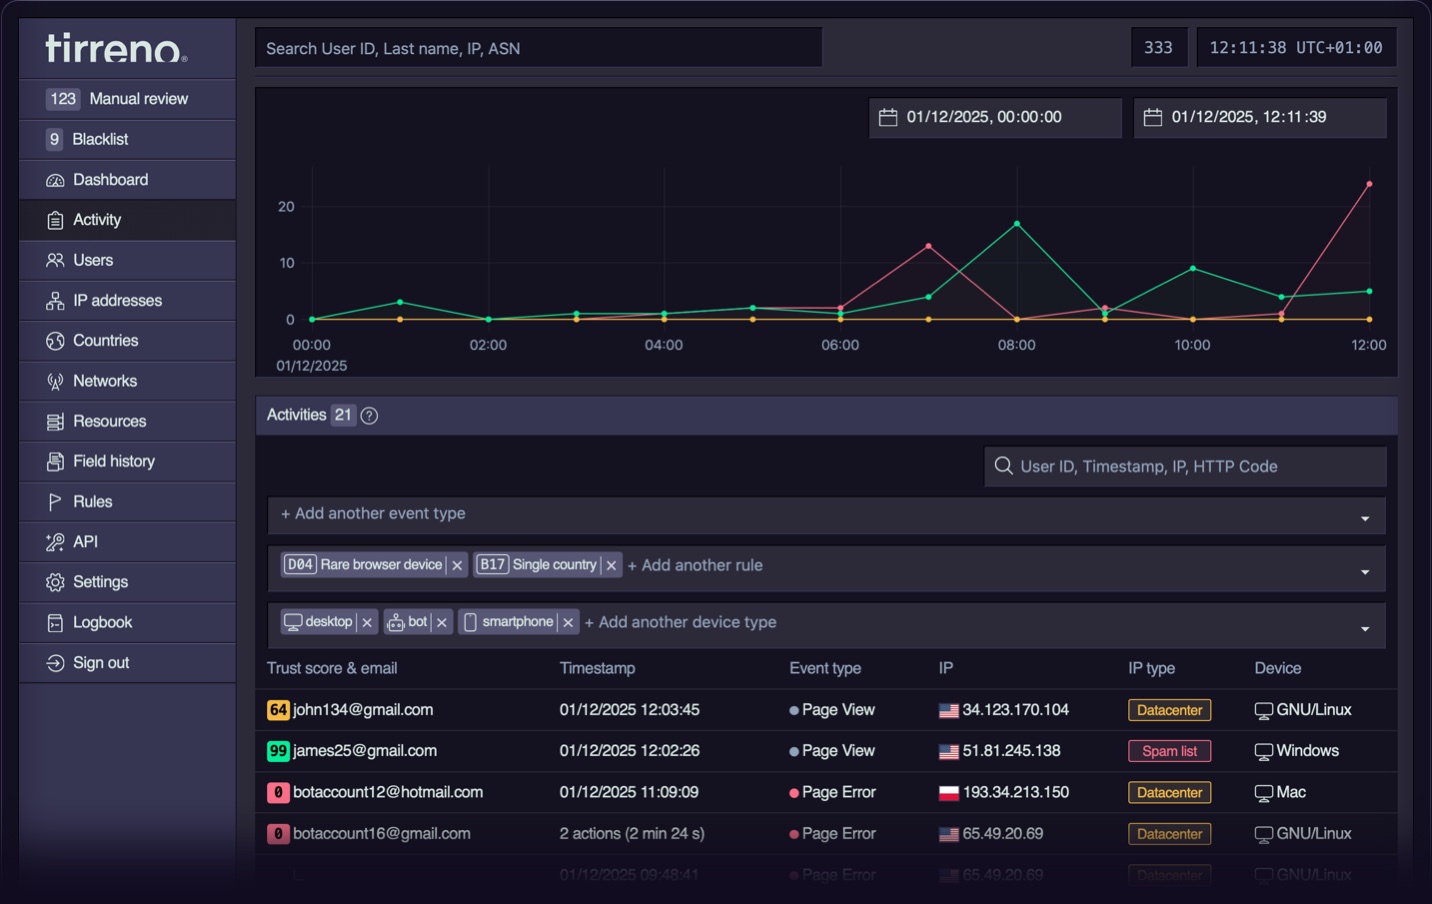 tirrenotechnologies/tirreno
Open-source security framework for real-time event tracking, threat detection, and risk scoring. Monitors user behavior, detects fraud, bot attacks,…
 virustotal/yara-x
Une réécriture de YARA en Rust.
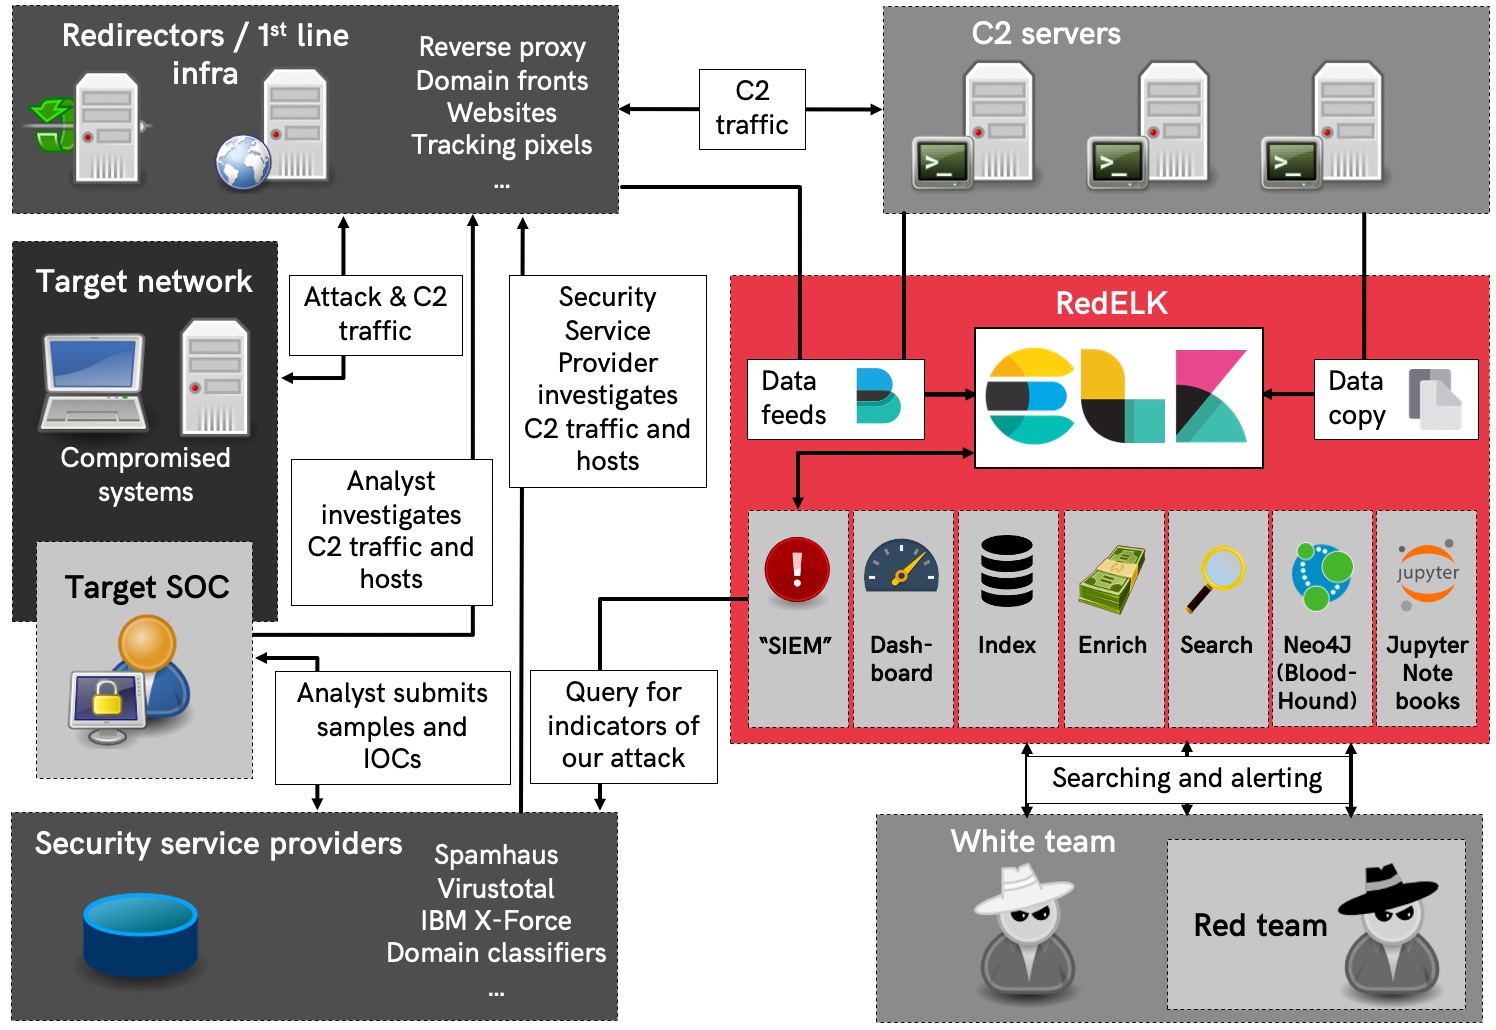 outflanknl/redelk
SIEM de l'équipe rouge - outil pour les équipes rouges utilisé pour le suivi et l'alerte sur les activités de l'équipe bleue ainsi qu'une meilleure…







