
 #1
Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.
Recommandé par Kitploit

 opencti-platform/opencti
Plateforme ouverte de renseignement sur les cybermenaces
 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…
 grafana/loki
Système d'agrégation de logs horizontalement extensible et multi-tenant, qui indexe les labels plutôt que le texte intégral, s'intègre à Grafana et…
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
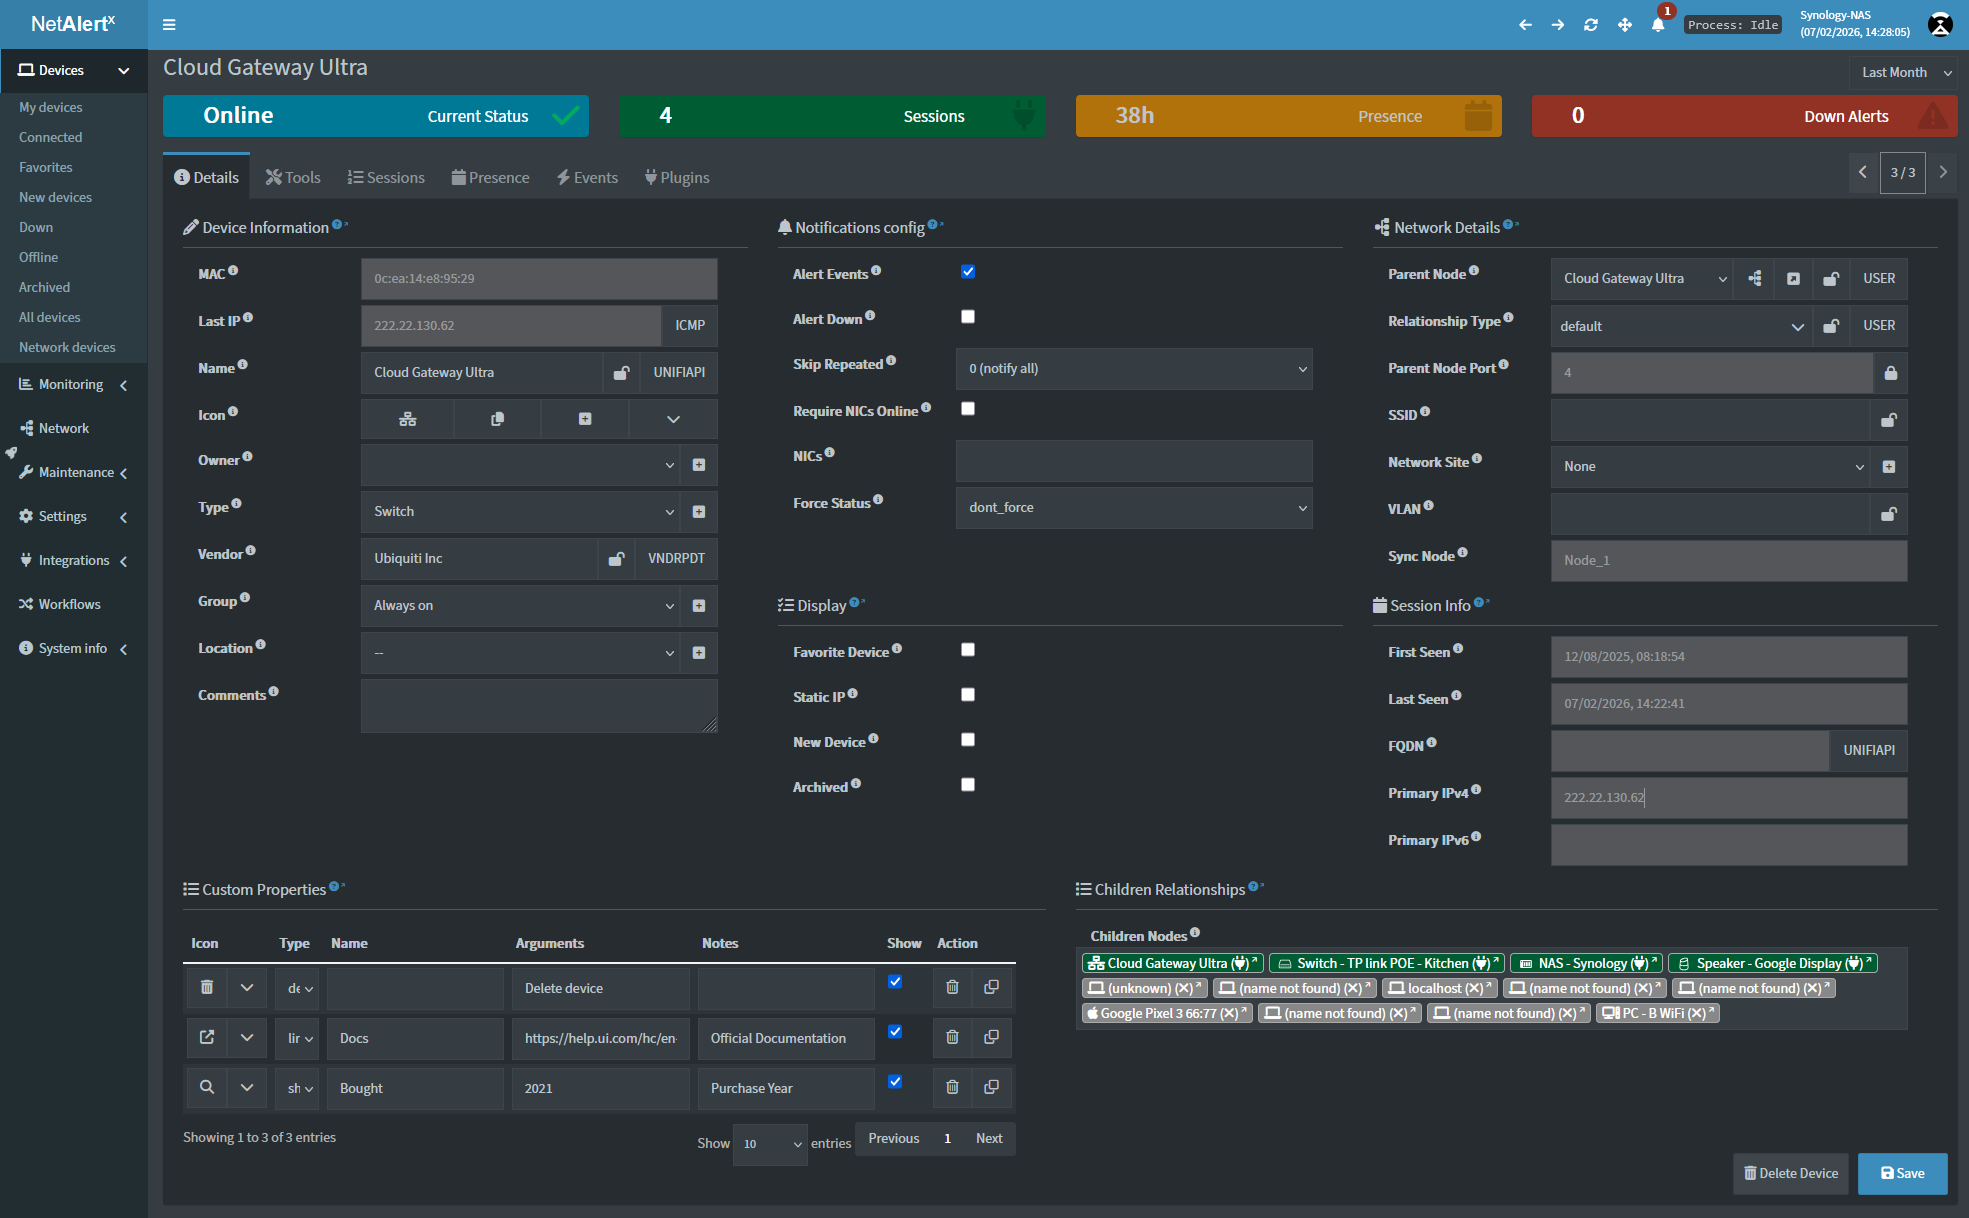 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 misp/misp
MISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
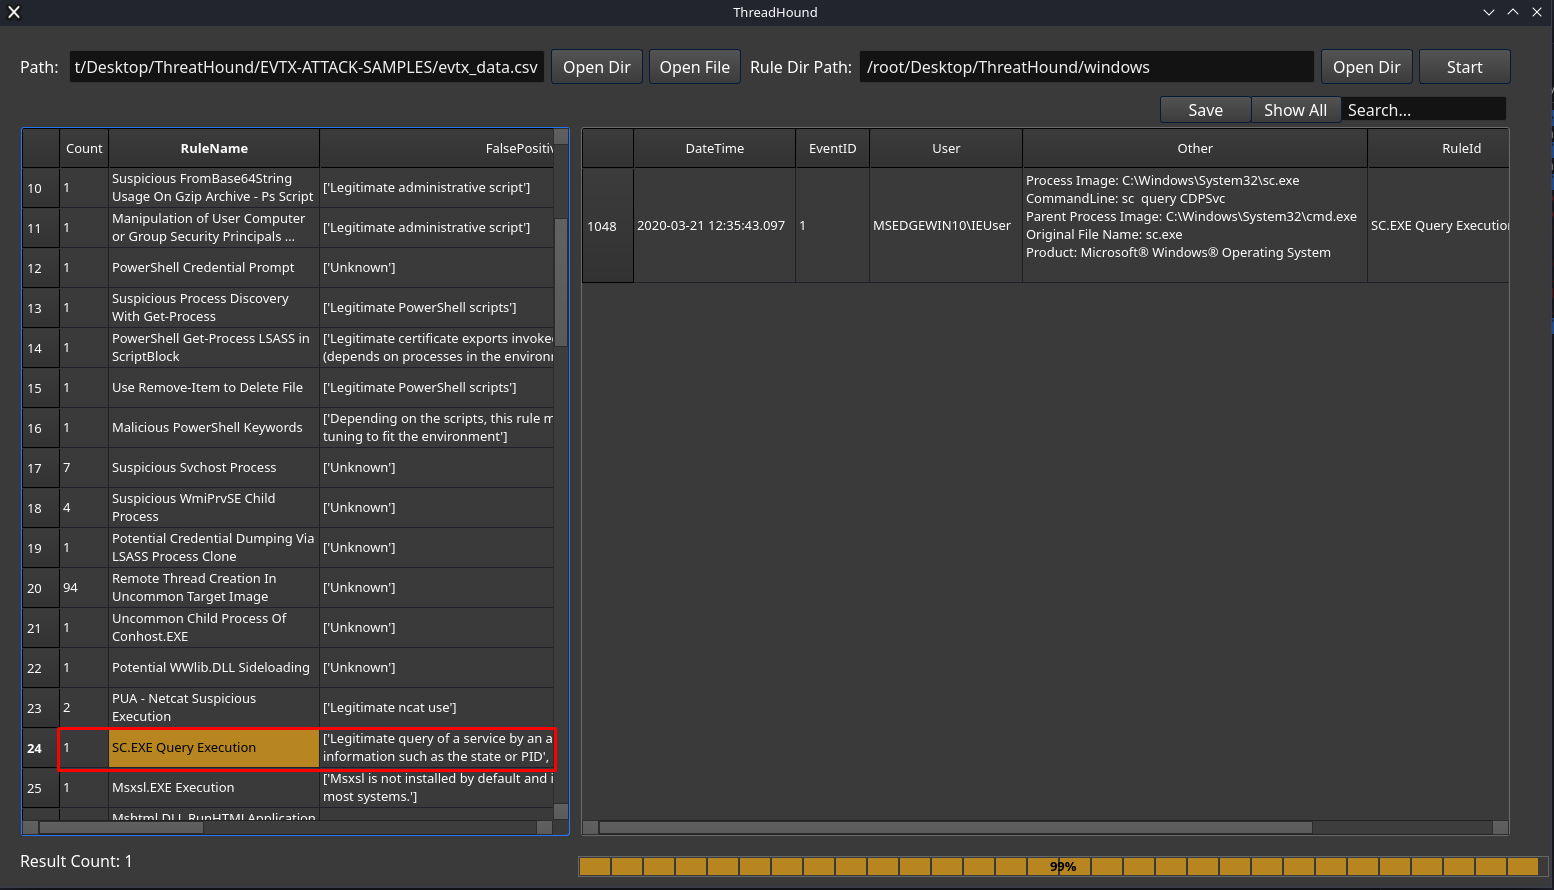 mazx0p/threathound
Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 emrekybs/socmintelligence
Un framework OSINT & SOCMINT modulaire pour le renseignement sur les médias sociaux, l'investigation et l'analyse de données publiques.
 fleetdm/fleet
Plateforme open-source pour sécuriser et gérer les endpoints via MDM, la gestion des correctifs, le déploiement de logiciels et une visibilité…
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
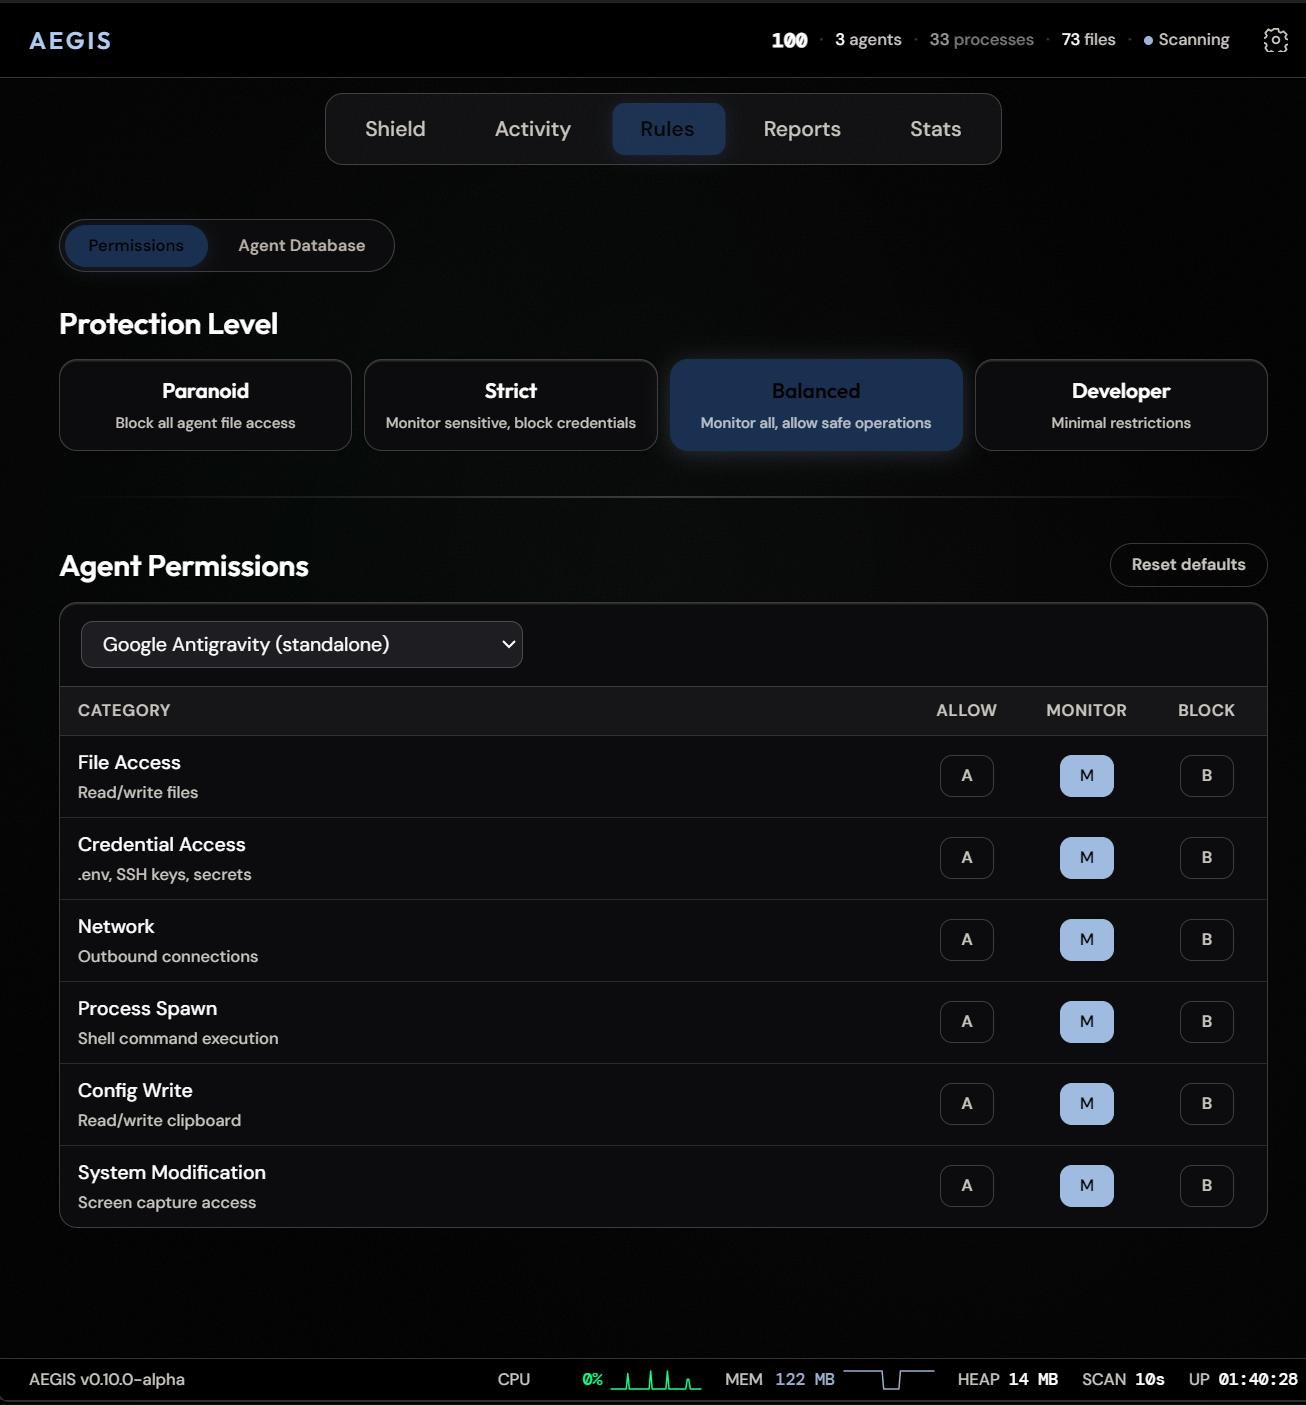 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 mvt-project/androidqf
androidqf (Android Quick Forensics) aide à rassembler rapidement des preuves médico-légales à partir d'appareils Android, afin d'identifier des…





