

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
tirreno — Framework de sécurité open-source pour le suivi d'événements en temps réel, la détection de menaces et l'évaluation des risques. Surveille le comportement des utilisateurs, détecte les fraudes, les attaques de bots et les prises de contrôle de comptes via un moteur de règles et des pistes d'audit. | Kitploit
Outils/GitHubGitHub/tirrenotechnologies/tirreno
Renseignement sur les MenacesRéponse aux IncidentsSécurité des APIAnti-BotDétection d'AnomaliesAnalyse de Journaux
GitHubtirrenotechnologies/tirreno

tirreno

À propos

Voir le dépôt
Site web
1.5k17768il y a 24 joursVérifié par Kitploit

Framework de sécurité open-source pour le suivi d'événements en temps réel, la détection de menaces et l'évaluation des risques. Surveille le comportement des utilisateurs, détecte les fraudes, les attaques de bots et les prises de contrôle de comptes via un moteur de règles et des pistes d'audit.
Partager

tirreno

Codacy Badge Docker Pulls

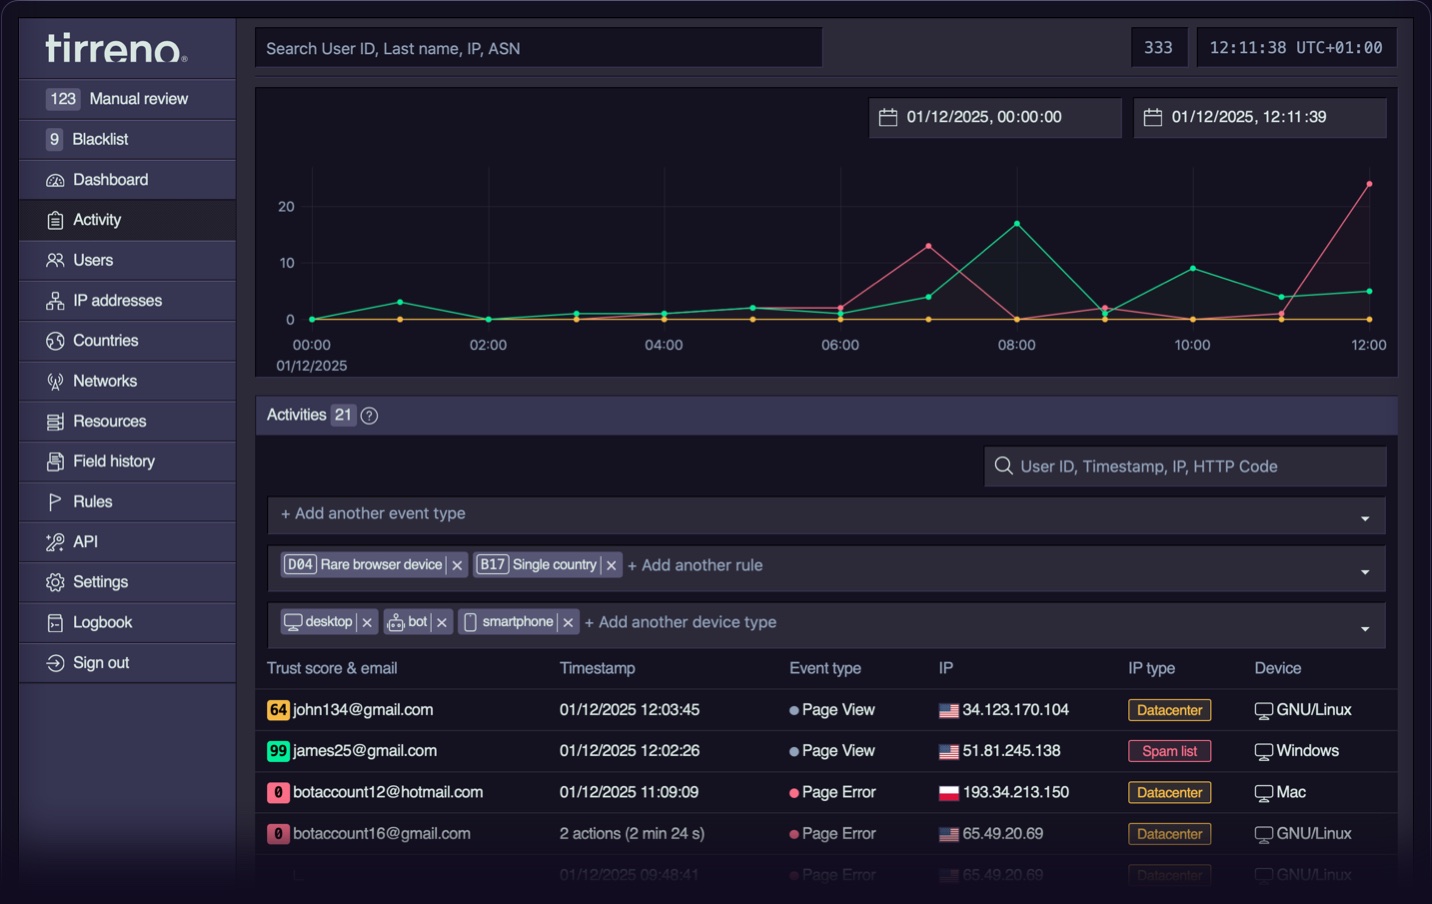
capture d'écran de tirreno

tirreno est un framework de sécurité.

tirreno [tir.ˈrɛ.no] aide à comprendre, surveiller et protéger votre produit contre les menaces et les abus. Alors que la cybersécurité classique se concentre sur l'infrastructure et le périmètre réseau, la plupart des violations se produisent via des comptes compromis et des abus de logique applicative qui contournent les pare-feu, les SIEM, les WAF et autres défenses. tirreno détecte les menaces là où elles se produisent réellement : à l'intérieur de votre produit.

tirreno est une application PHP/PostgreSQL écrite à la main, avec peu de dépendances et « low-tech ». Après une installation simple de cinq minutes, vous pouvez ingérer des événements via des appels API et accéder immédiatement à un tableau de bord.

Composants principaux

  • SDK & API Intégrez tirreno dans n'importe quel produit grâce aux SDK. Envoyez des événements avec un contexte complet en quelques lignes de code.
  • Tableau de bord intégré Surveillez et comprenez les événements de sécurité et de risque de votre produit depuis une interface unique.
  • Vue utilisateur unique Analysez les schémas de comportement, les scores de risque et les chronologies d'activité pour une entité spécifique.
  • Moteur de règles Calculez automatiquement les scores de risque avec des règles prédéfinies ou créez les vôtres, personnalisées pour votre produit.
  • File de révision Suspendez automatiquement les entités présentant des événements à risque ou signalez-les pour une révision manuelle via des paramètres de seuil.
  • Piste d'audit des champs Suivez les modifications des champs importants, y compris ce qui a changé et quand, pour simplifier l'audit et la conformité.

Conçu pour

  • Applications auto-hébergées, internes et héritées : Intégrez une couche de sécurité pour étendre votre sécurité grâce aux pistes d'audit, protéger les comptes utilisateurs contre le détournement, détecter les cybermenaces et surveiller les menaces internes.
  • Applications critiques : Protection des applications sensibles, même dans des déploiements isolés (air-gapped).
  • Systèmes de contrôle industriel (ICS) et commandement & contrôle (C2) : Protégez la technologie opérationnelle, les systèmes de commandement et les plateformes d'infrastructure critique contre les accès non autorisés et les commandes malveillantes.
  • SaaS : Prévenez les fuites de données entre locataires, l'escalade de privilèges, l'exfiltration de données et les abus de logique métier.
  • Identités non humaines (NHI) : Surveillez les comptes de service, les clés API, les comportements des bots et détectez les identités machine compromises.
  • Applications API-first : Protégez contre les abus, le contournement de la limitation de débit, le scraping et les accès non autorisés.

Démo en direct

Découvrez la démo en direct sur play.tirreno.com (admin/tirreno).

Prérequis

  • PHP : Version 8.0 à 8.3
  • PostgreSQL : Version 12 ou supérieure
  • Extensions PHP : PDO_PGSQL, cURL
  • Serveur web HTTP : Apache avec mod_rewrite et mod_headers activés
  • Système d'exploitation : Un système de type Unix est recommandé
  • Configuration matérielle minimale :
    • PostgreSQL : 512 Mo de RAM (4 Go recommandés)
    • Application : 128 Mo de RAM (1 Go recommandé)
    • Stockage : Environ 3 Go de stockage PostgreSQL par million d'événements

Installation via Docker

Pour exécuter tirreno dans un conteneur Docker, vous pouvez utiliser la commande ci-dessous :

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Poursuivez avec l'étape 4 de Quickstart.

Installation rapide

  1. Téléchargez la dernière version de tirreno (fichier ZIP).
  2. Extrayez le fichier tirreno-master.zip à l'emplacement où vous souhaitez l'installer sur votre serveur web.
  3. Accédez à http://localhost:8585/install/index.php dans un navigateur pour lancer le processus d'installation.
  4. Après une installation réussie, supprimez le répertoire install/ et son contenu.
  5. Accédez à http://localhost:8585/signup/ dans un navigateur pour créer un compte administrateur.
  6. Pour la configuration de la tâche cron, insérez l'expression de planification suivante (toutes les 10 minutes) avec la commande crontab -e ou en modifiant le fichier /var/spool/cron/your-web-server :
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Via Composer et Packagist (facultatif)

tirreno est publié sur Packagist et peut être installé avec Composer :

composer create-project tirreno/tirreno

ou pourrait être intégré dans un projet existant :

composer require tirreno/tirreno

SDKs

  • PHP
  • Python
  • NodeJS
  • WordPress

Référence de l'API

tirreno('…') est l'API intégrée de tirreno. Elle fournit à votre propre code les mêmes blocs de construction que ceux utilisés par la console : la requête et la page courantes, les données ingérées, le moteur de règles, le constructeur tirreno('queries'), la journalisation et des utilitaires. Utilisez-la pour personnaliser tirreno. Les exemples ci-dessous présentent des sections personnalisées construites avec cette API.

Bots LLM

  • llm-bots.example.php
  • llm-bots.example.html

Utilisateurs à risque

  • risk-users.example.php
  • risk-users.example.html

Documentation

Consultez le Guide utilisateur pour plus de détails sur l'utilisation de tirreno, la Documentation développeurs pour personnaliser votre intégration, et la Documentation administrateur pour l'installation, la maintenance et les mises à jour.

À propos

tirreno est un framework libre et open source pour la sécurité applicative.

Nous répondons aux défis des personnes réelles avec amour, à travers un code ascétique et des technologies ouvertes. tirreno n'est pas motivé par le capital-risque. Notre inspiration provient des menaces quotidiennes posées par les cybercriminels organisés, qui nous poussent à repenser la place de la sécurité dans les organisations modernes.

Pourquoi le nom tirreno ?

Le peuple tyrrhénien aurait vécu en Toscane et en Suisse orientale dès 800 av. J.-C. Le terme « tyrrhénien » est devenu plus communément associé aux Étrusques, et c'est d'eux que la mer Tyrrhénienne tire son nom, encore utilisé aujourd'hui.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    254

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






