
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit
 beetlechunks/redsails
RedSails est un projet de post-exploitation basé sur Python visant à contourner la surveillance et la journalisation de sécurité basées sur l'hôte.…
 saadahla/d1rkldr
Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…
 infobyte/spoilerwall
Spoilerwall introduit un tout nouveau concept dans le domaine du durcissement réseau. Évitez d'être scanné en spoilant des films sur tous vos ports !
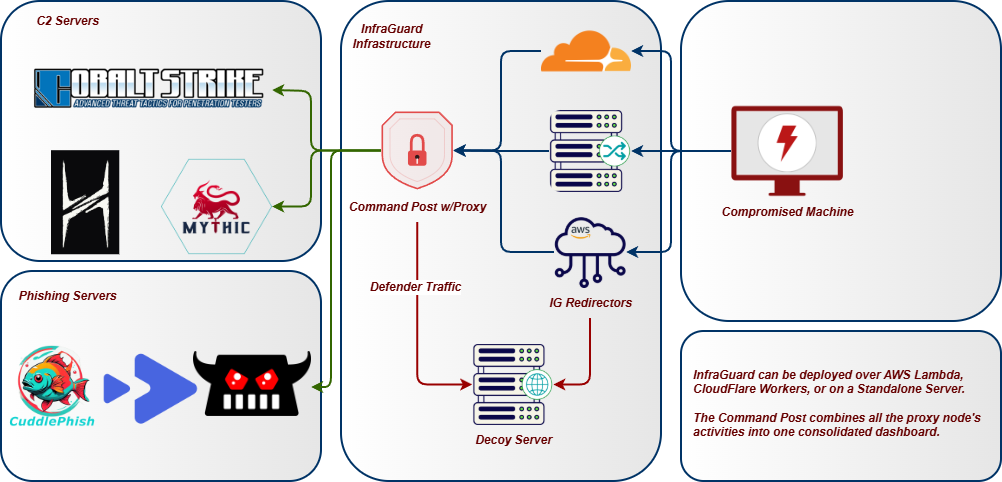 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
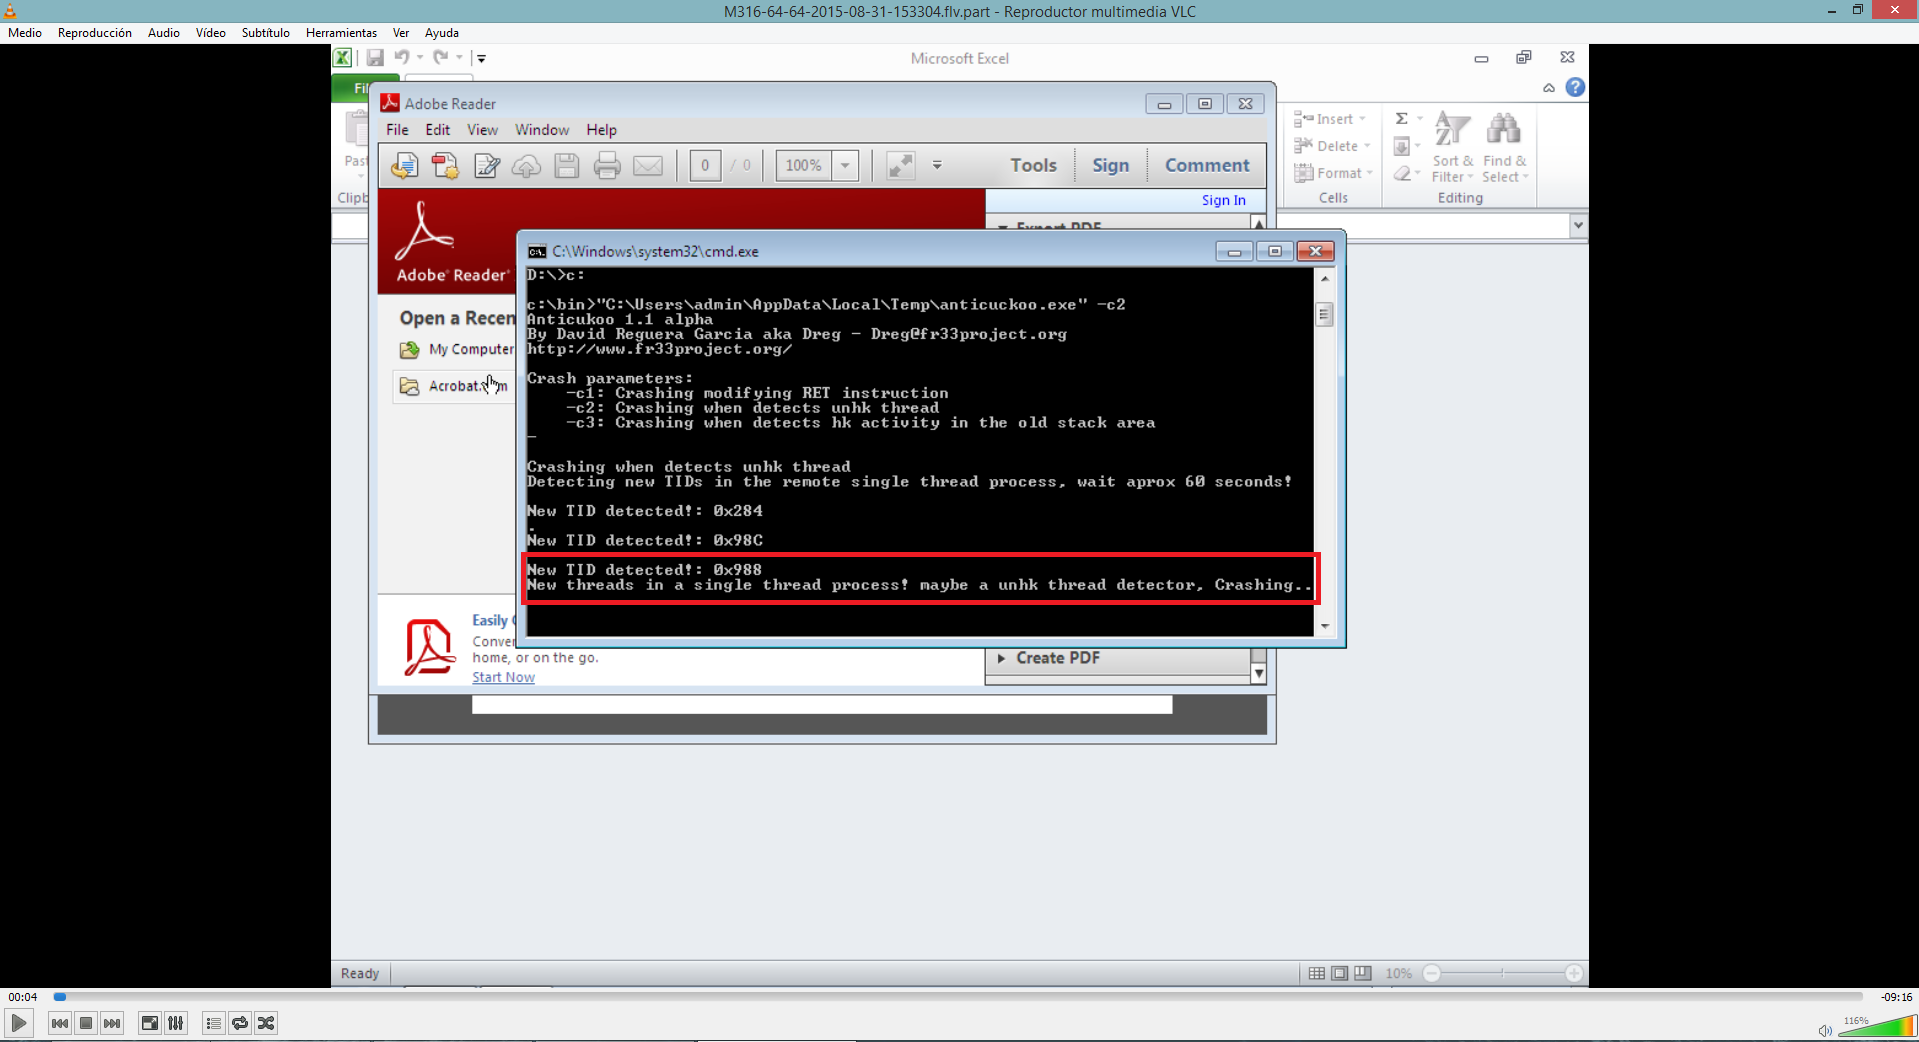 therealdreg/anticuckoo
Un outil pour détecter et faire crasher Cuckoo Sandbox
 twosevenonet/injectsetconsole
Preuve de concept pour l'injection de code de processus sans utiliser WriteProcessMemory
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
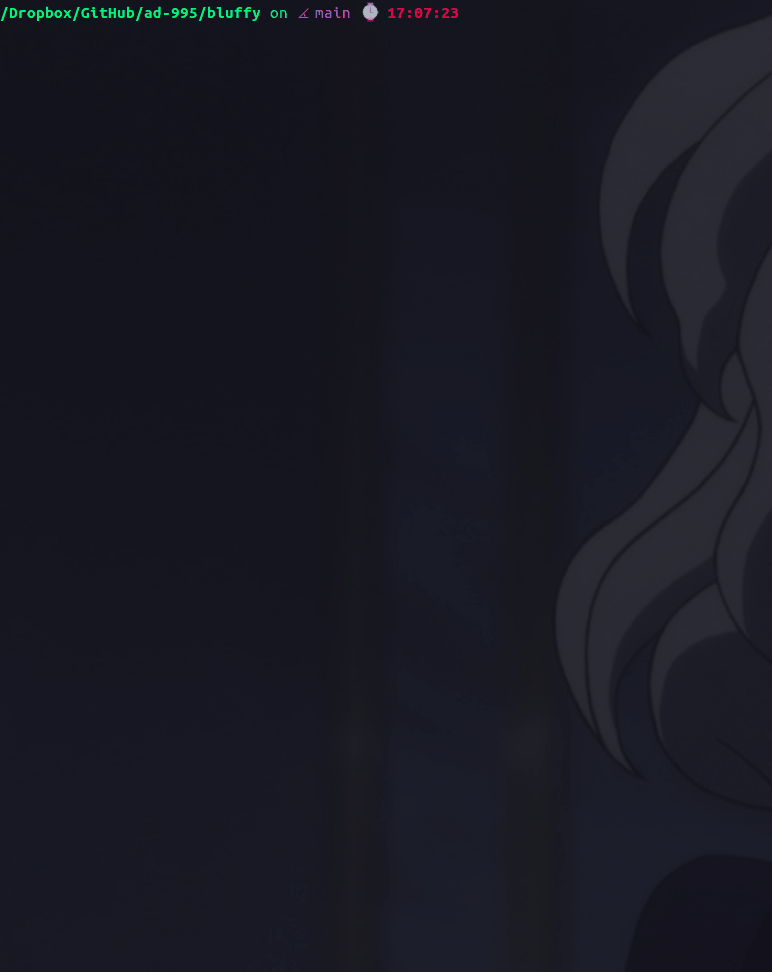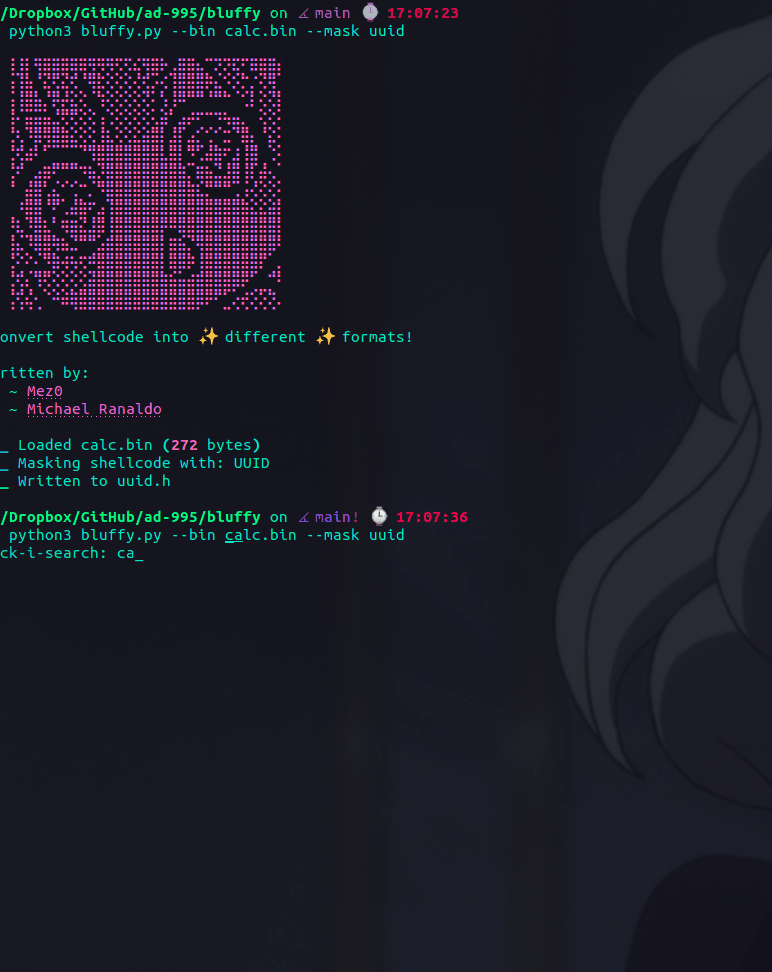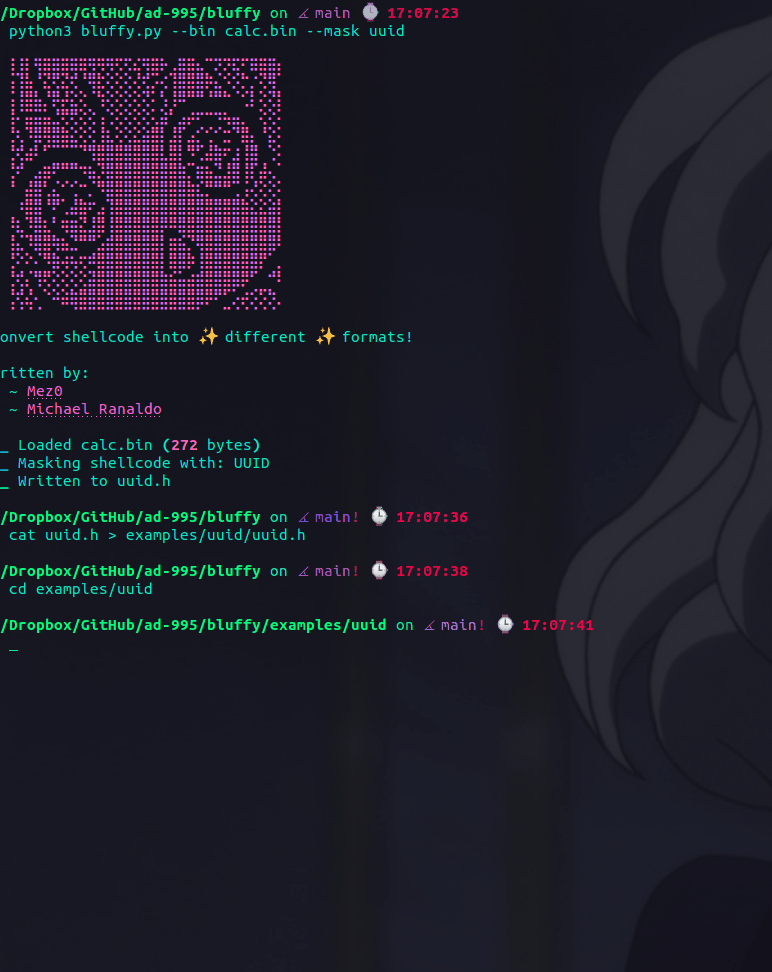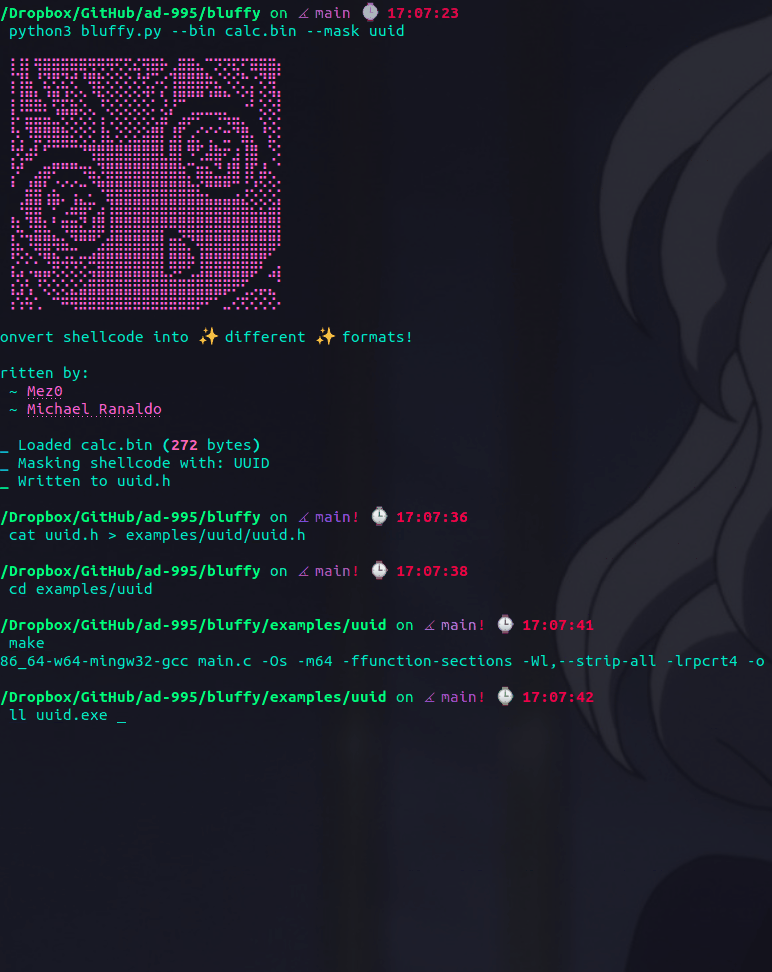 preemptdev/bluffy
Convertissez du shellcode en :sparkles: différents :sparkles: formats !
 daem0nc0re/atomicsyscall
Outils et PoCs pour l'investigation des syscalls Windows.
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
 initstring/evil-ssdp
Usurpez les réponses SSDP et créez de faux appareils UPnP pour phisher des identifiants et des challenges/réponses NetNTLM.
 klezvirus/driverjack
Détourner des services de pilotes valides pour charger des pilotes (signés) arbitraires en abusant des liens symboliques natifs et des chemins NT
 0xdea/blindsight
Outil de red team pour vider la mémoire LSASS, en contournant les contre-mesures de base.
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 depthsecurity/relayking-depth
Dominez le domaine. Relaie vers la royauté.
 ivan-sincek/powershell-reverse-tcp
Scripts PowerShell pour communiquer avec un hôte distant.








