

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ghostport — Un outil de spoofing de ports haute performance écrit en Rust. Trompez les scanners de ports grâce à une émulation dynamique de services sur tous les ports. Il propose des signatures personnalisables, une gestion asynchrone efficace et une redirection de trafic facile. | Kitploit
Outils/GitHubGitHub/vxfemboy/ghostport
Outils DéfensifsÉvasion IDS/IPSSécurité RéseauUsurpation d'Empreinte Numérique
GitHubvxfemboy/ghostport

ghostport

Un outil de spoofing de ports haute performance écrit en Rust. Trompez les scanners de ports grâce à une émulation dynamique de services sur tous les ports. Il propose des signatures personnalisables, une gestion asynchrone efficace et une redirection de trafic facile.

Voir le dépôt
4863045il y a 3 moisVérifié par Kitploit
Partager

Rust

Ghostport

Ghostport est un outil sophistiqué de leurre de ports conçu pour dérouter et induire en erreur les scanners de ports. C'est une implémentation en Rust inspirée du concept de portspoof, offrant des performances et une flexibilité accrues.
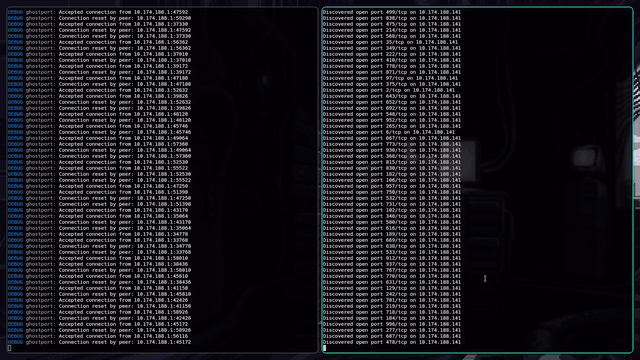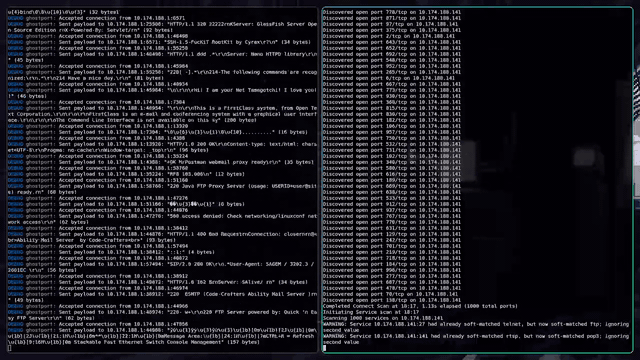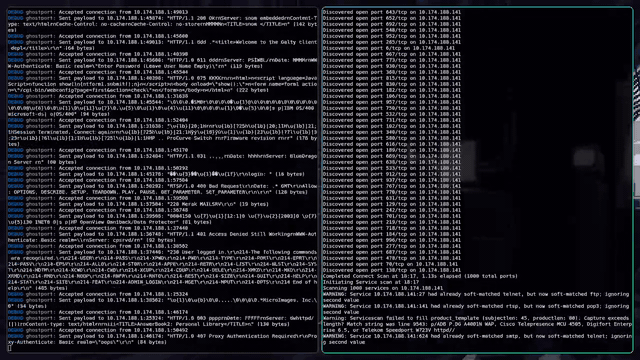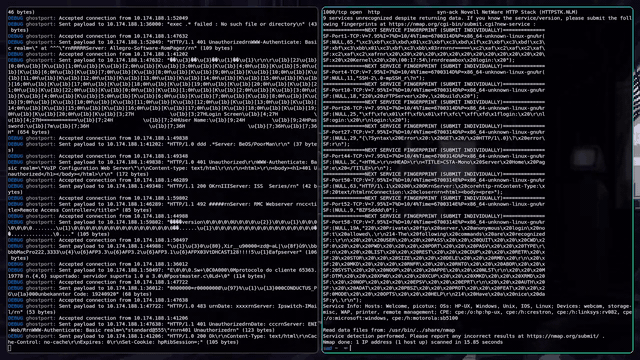
Ghostport Demo

Fonctionnalités

  • Émulation dynamique de ports : Répond aux scans de ports avec une variété de signatures de services convaincantes.
  • Signatures personnalisables : Ajoutez ou modifiez facilement des signatures de services via un simple fichier texte.
  • Haute performance : Conçu avec Rust et Tokio pour une gestion efficace et asynchrone des connexions.
  • Journalisation flexible : Propose des modes de journalisation debug, verbeux et silencieux pour différents cas d'usage.
  • Facile à utiliser : Interface en ligne de commande simple avec des valeurs par défaut judicieuses.

Installation

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport
cargo build --release

Utilisation

Utilisation de base :

./target/release/ghostport -s signatures.txt

ou vous pouvez l'exécuter avec cargo

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport 
cargo run -- -s signatures.txt

Cela démarrera Ghostport sur l'adresse par défaut (127.0.0.1:8888) en utilisant les signatures du fichier signatures.txt.

Options de la ligne de commande

  • -s, --signatures <FILE> : Chemin vers le fichier de signatures (défaut : "signatures")
  • -l, --listen <ADDRESS> : Adresse d'écoute (défaut : "127.0.0.1:8888")
  • -d, --debug : Active la journalisation de débogage
  • -v, --verbose : Active la journalisation verbeuse
  • -q, --quiet : Active la journalisation silencieuse
  • -V, --version : Affiche les informations de version

Exemples

Exécution avec une adresse personnalisée et une journalisation verbeuse :

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -v

Exécution avec une journalisation de débogage :

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -d

Format du fichier de signatures

Le fichier de signatures doit contenir une signature par ligne. Les signatures peuvent être du texte brut ou des motifs regex. Par exemple :

HTTP/1.1 200 OK\r\nServer: Apache/2.4.41 (Unix)\r\n
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.1
220 (vsFTPd 3.0.3)

pour plus d'exemples, consultez le fichier signatures.

Routage du trafic vers Ghostport

Pour rediriger tout le trafic TCP entrant vers Ghostport, vous pouvez utiliser iptables. Cela permettra à Ghostport de répondre aux connexions sur n'importe quel port, usurpant ainsi tous les services :


INTERFACE="eth0" # changez selon votre interface réseau

iptables -t nat -A PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

Cette commande redirigera tout le trafic TCP sur les ports 1-65535 vers le port 8888, où Ghostport écoute. Assurez-vous de remplacer "eth0" par votre interface réseau réelle.

[!NOTE] Cela nécessite les privilèges root et affectera toutes les connexions TCP entrantes sur l'interface spécifiée. À utiliser avec précaution, en particulier sur les systèmes de production.

Pour supprimer cette règle :


iptables -t nat -D PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

Contribuer

Les contributions sont les bienvenues ! N'hésitez pas à soumettre une Pull Request.

Licence

Ce projet est sous licence GNU - voir le fichier LICENSE pour plus de détails.

Remerciements

  • Inspiré du projet portspoof original
  • Conçu avec Rust et Tokio
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    254

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





