
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit

 mwsrc/njrat
Extraction du code source de njRAT
 bats3c/ghost-in-the-logs
Outil de niveau noyau pour désactiver Sysmon et la journalisation des événements Windows via l'injection de hooks basée sur un pilote, permettant des…
 xm0kht4r/ven0m-ransomware
Ransomware totalement indétectable et furtif écrit en Rust, exploitant une technique BYOVD pour désactiver les solutions AV/EDR sur les systèmes…
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 nccgroup/phantap
Phantom Tap (PhanTap) - un « tap » réseau « invisible » destiné aux red teams
 cryptolok/ghostinthenet
L'ultime furtif réseau qui fait de Linux un fantôme dans le réseau et protège contre les attaques MITM/DOS/scan
 saadahla/shellcode-hide
Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…
 realgam3/pymultitor
PyMultitor - Proxy Tor Python multi-threadé
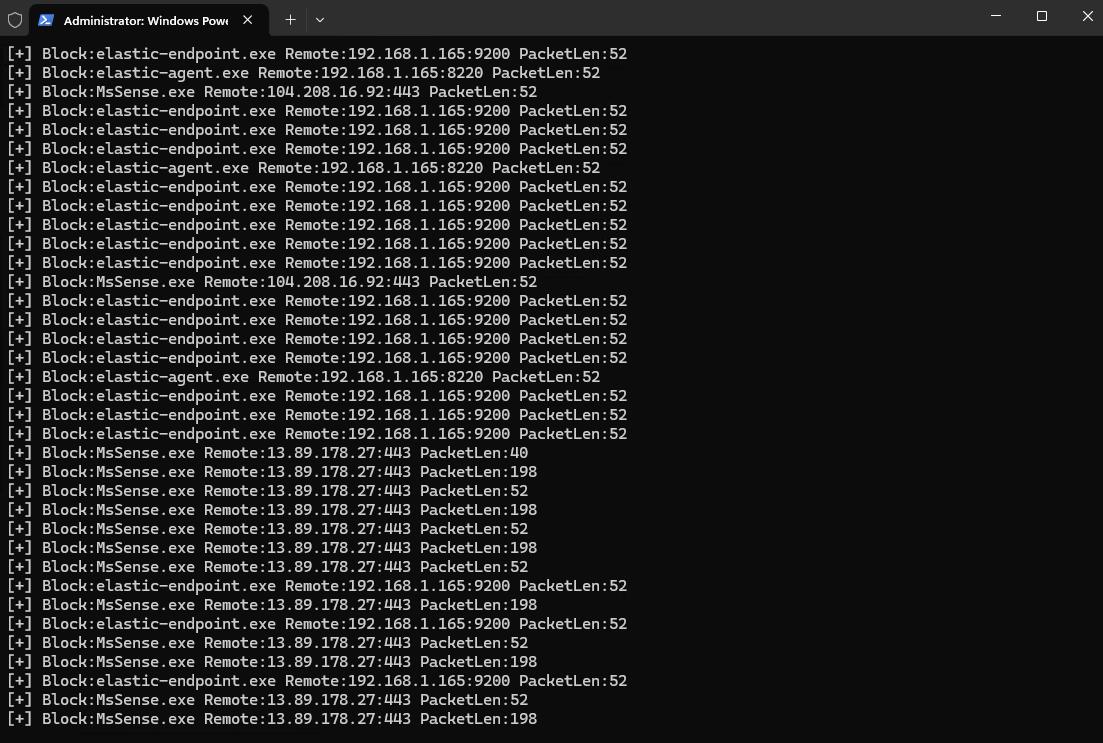 senzee1984/edrprison
Exploiter un pilote de callout WFP légitime pour empêcher les agents EDR d'envoyer de la télémétrie.
 mthbernardes/gtrs
GTRS - Shell inversé Google Traduction
 mharjac/bad_ducky
Clone compatible Rubber Ducky basé sur CJMCU BadUSB HW.
 pushpenderindia/crypter
Crypter basé sur Python qui chiffre le code source avec AES-256 et Base64, échappe à la détection de machine virtuelle via des vérifications de…
 xkiian/awswaf
AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang.
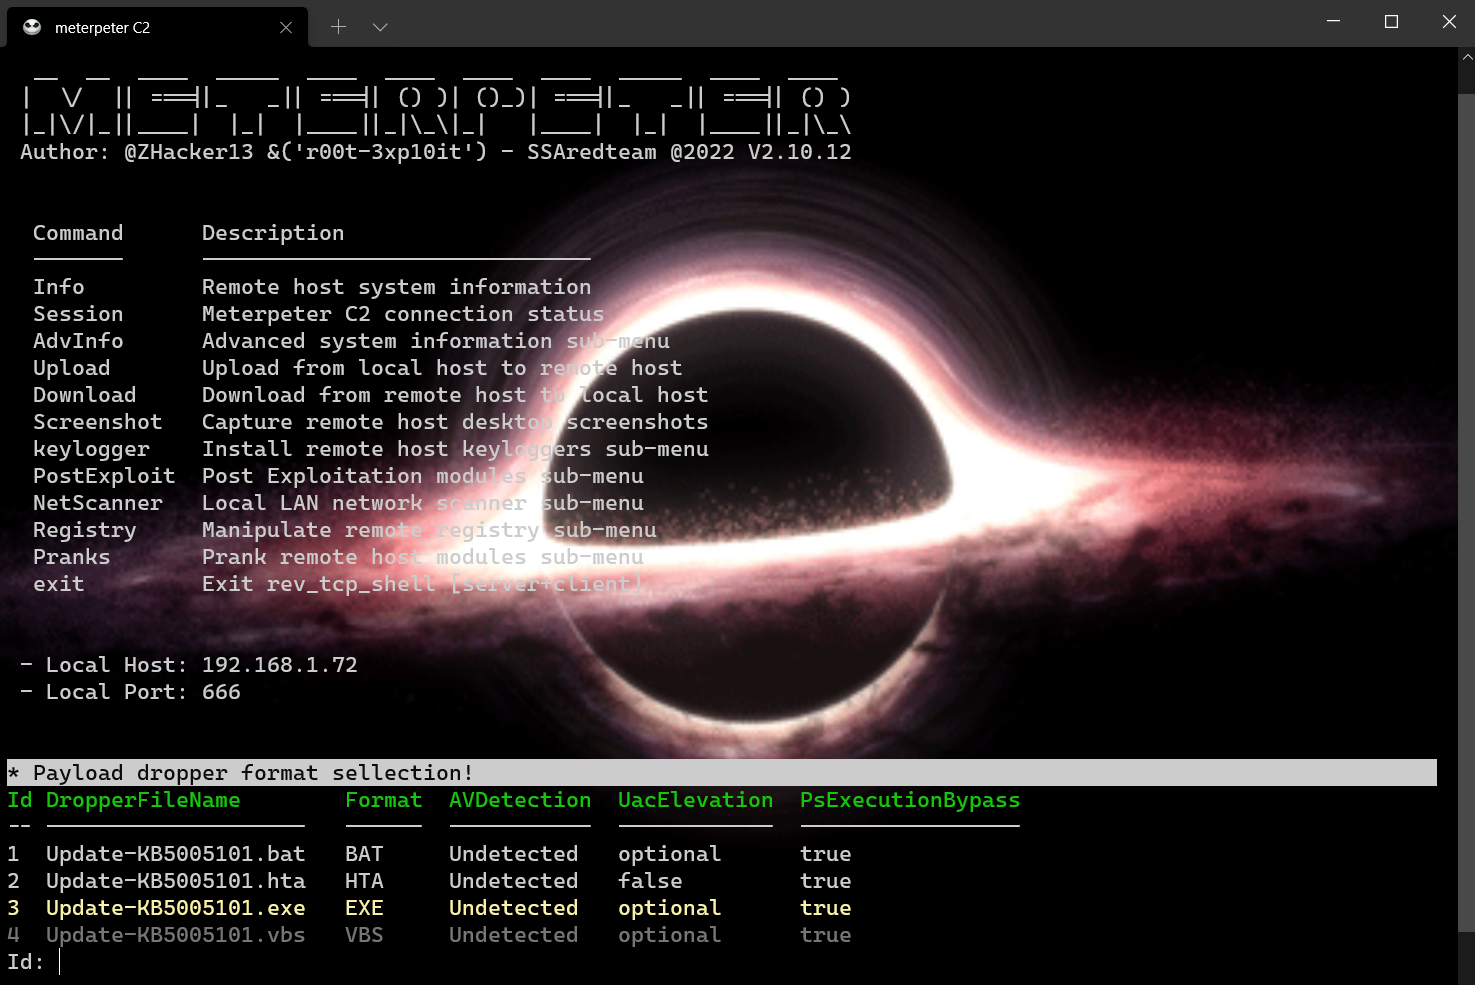 r00t-3xp10it/meterpeter
Framework C2 Powershell avec commandes intégrées
 3v4si0n/http-revshell
Reverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
 kudaes/dinvoke_rs
Invoquer dynamiquement du code non managé arbitraire








