
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit

 chaitin/safeline
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
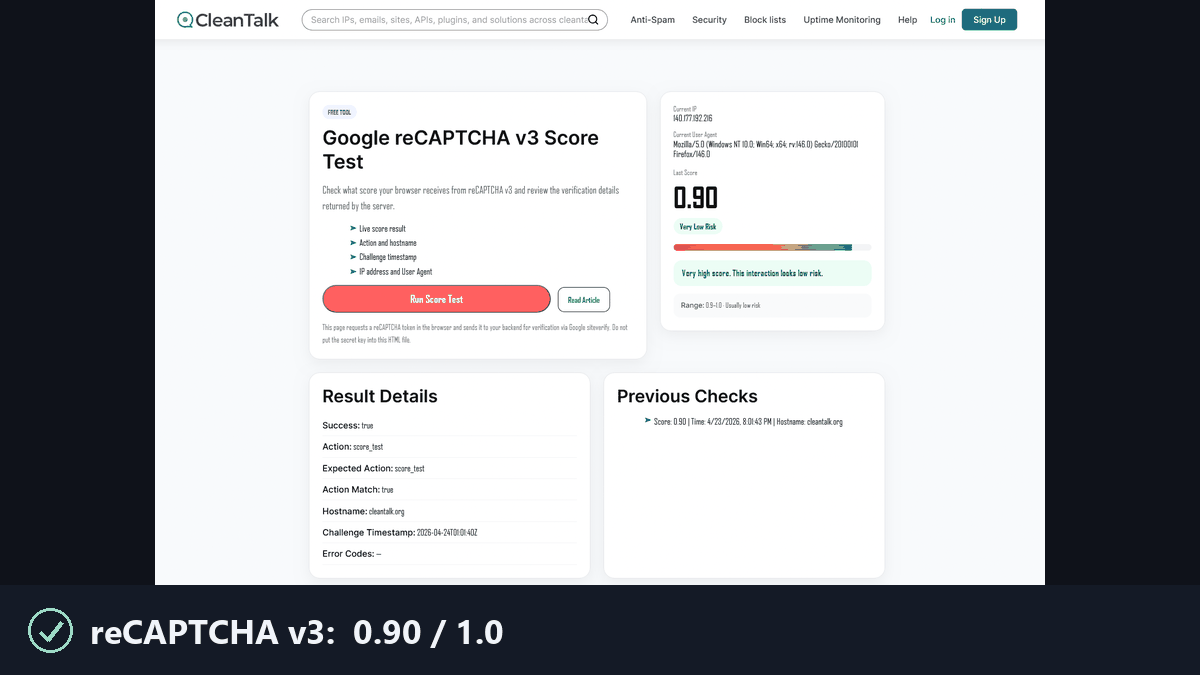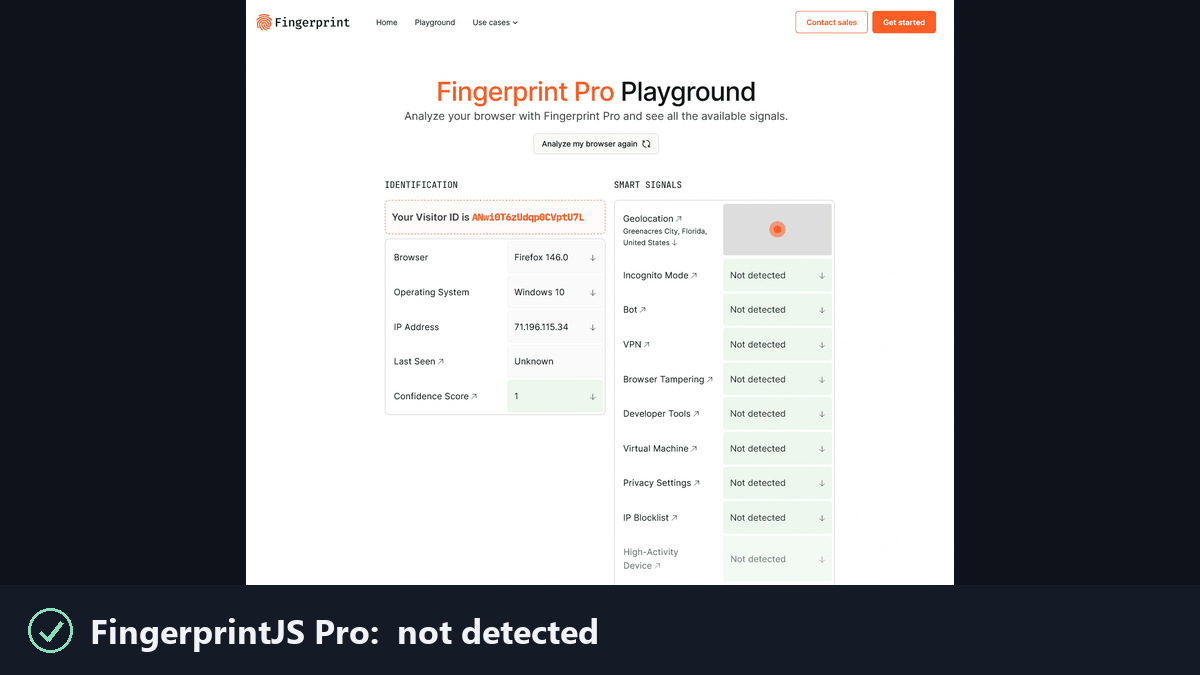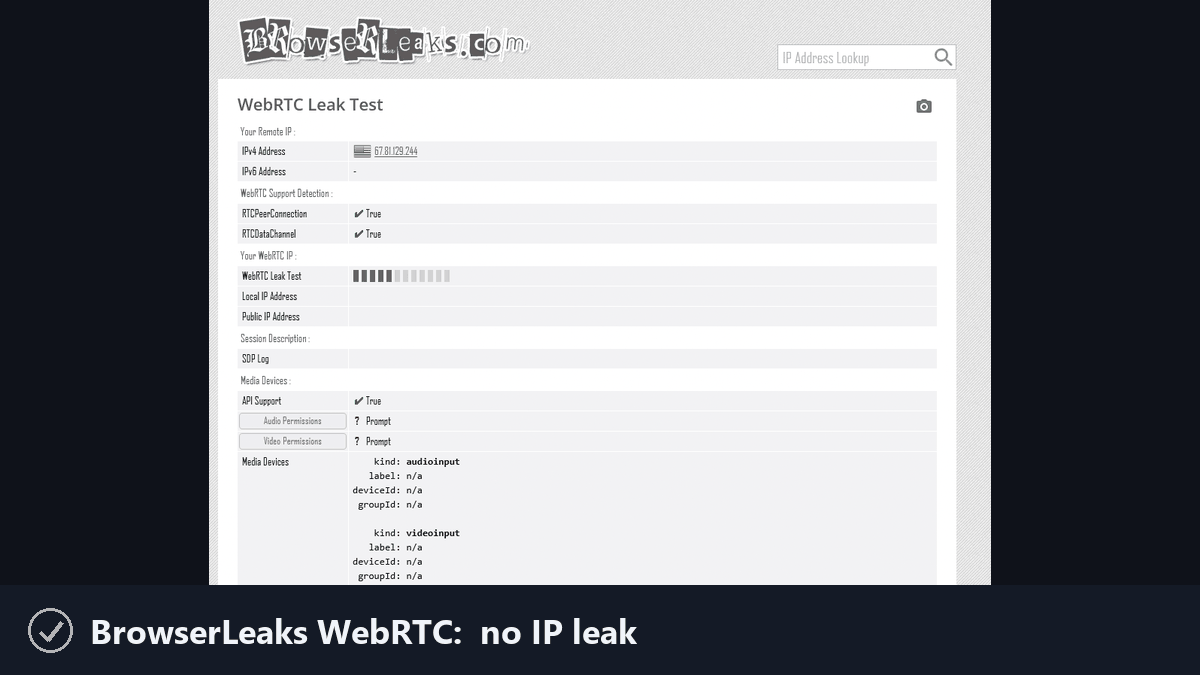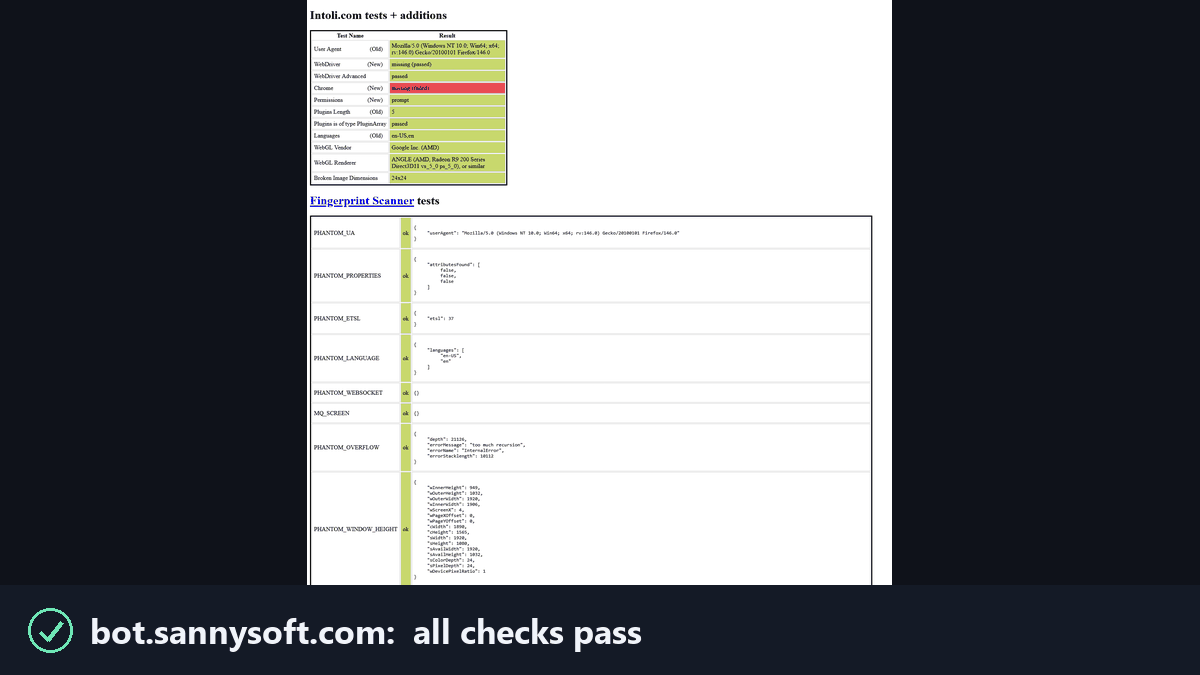 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 droe/sslsplit
Proxy transparent de type homme du milieu qui termine les connexions SSL/TLS, forge des certificats à la volée et enregistre le trafic déchiffré pour…
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
 davidsonrafaelk/evillimiter
Outil qui surveille, analyse et limite la bande passante des appareils sur le réseau local sans accès administratif.
 shredzwho/ig-detective
Outil OSINT recherché et conçu pour traquer les handles IG
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
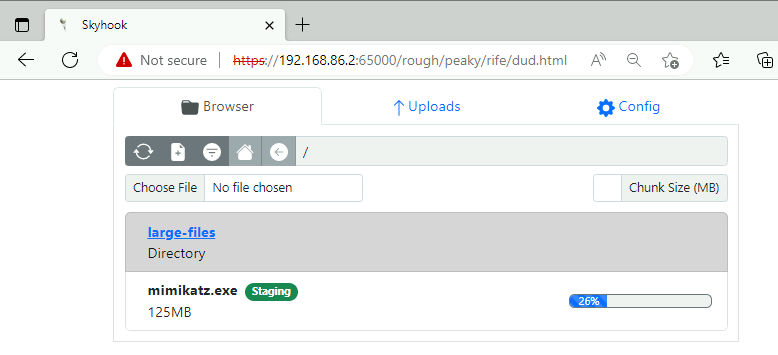 blackhillsinfosec/skyhook
Une configuration de transfert de fichiers HTTP obscurci aller-retour conçue pour contourner les détections IDS.
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 nmap/nmap
Outil de découverte réseau et d'audit de sécurité haute performance avec balayage de ports avancé, détection d'OS, détection de version de services,…
 cifertech/esp32-div
ESP32DIV est une boîte à outils sans fil polyvalente, à la fois offensive et défensive, propulsée par un ESP32.
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 yarrick/iodine
Tunnélisez des données IPv4 à travers des serveurs DNS pour contourner les restrictions de pare-feu et fournir un accès réseau furtif pour les tests…
 ivan-sincek/forbidden
Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.






