Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
awswaf — AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang. | Kitploit

Outils/GitHubGitHub/xkiian/awswaf
Évasion IDS/IPSExploitation d'Applications WebContournement de WAFSécurité WebAnti-BotContournement de CAPTCHA
GitHubxkiian/awswaf

awswaf

AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang.

Voir le dépôt
3516697il y a 1 anVérifié par Kitploit
Partager

Solveur AWS WAF (Amazon Web Services Web Application Firewall)

wakatime

Présentation

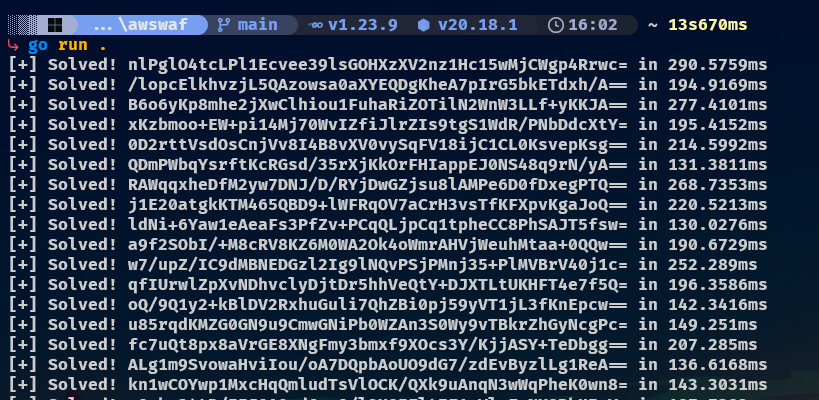
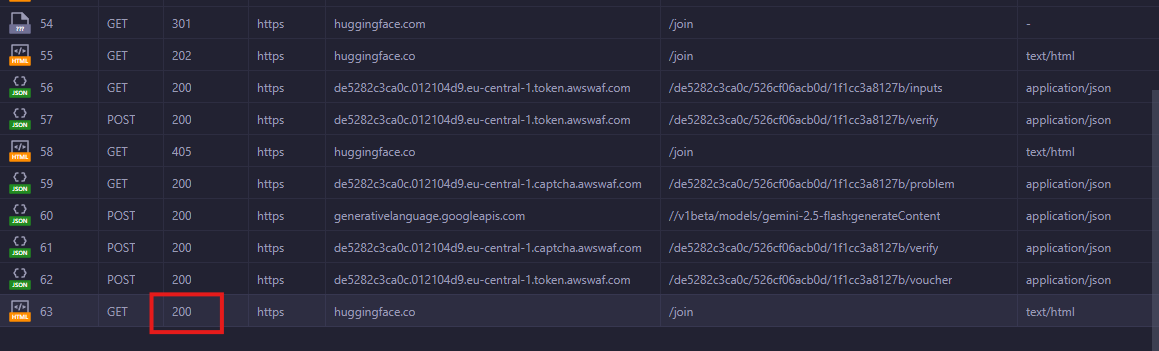
Ce projet fournit un solveur basé sur Golang et Python pour le challenge AWS WAF. Il prend en charge à la fois le type "token" / "Invisible" et le type "Captcha" en utilisant gemini


⭐️ Montrez votre soutien

Merci de mettre une étoile au dépôt si vous le trouvez utile ! Votre soutien aide à améliorer le projet. ❤️


Utilisation

Golang

package main

import (
	"awswaf/internal/aws"
	"log"
)

func main() {
	// host & gokuProps are obtained from the initial response 
	// and can be extracted using aws.Extract(body)
	// proxy can be "" to use no proxy at all
	waf, err := aws.NewAwsWaf(
		host,
		"www.binance.com",
		"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/137.0.0.0 Safari/537.36",
		gokuProps, proxy,
	)
	if err != nil {
		log.Println(err)
		return
	}
	
	token, err := waf.Run()
	if err != nil {
		log.Println(err)
		return
	}
	// the token is the aws-waf-token cookie
}

Voir main.go pour un exemple complet


Python

from awswaf.aws import AwsWaf

token = AwsWaf(goku, endpoint, "www.binance.com")()

# the token is the aws-waf-token cookie

Voir main.py pour un exemple complet


Licence

Ce projet est distribué sous la licence MIT - voir le fichier LICENSE pour plus de détails.


Historique des étoiles

Graphique de l'historique des étoiles

Avertissement

Ce paquet est non officiel et n'est pas affilié à Amazon ou AWS. Utilisez-le de manière responsable et conformément aux conditions d'utilisation d'AWS.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    314
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →