
 r00t-3xp10it/meterpeter
Framework C2 Powershell avec commandes intégrées

Auteur : @r00t-3xp10it
Version : v2.10.14
Distributions supportées : Windows (x86|x64), Linux
Inspiré par le travail de : '@ZHacker13 - ReverseTCPShell'


Ce script PS1 démarre un serveur d'écoute sur une machine attaquante Windows|Linux et génère des payloads de reverse shell PS one-liner obfusqués en BXOR avec une clé secrète aléatoire et une autre couche d'obfuscation de caractères/variables à exécuter sur la machine victime (le payload exécutera également un contournement de réflexion AMSI dans la session en cours pour éviter la détection AMSI pendant le fonctionnement). Vous pouvez également recevoir la connexion reverse shell one-liner générée via netcat (dans ce cas, vous perdrez les fonctionnalités C2 comme la capture d'écran, le téléchargement, l'upload de fichiers, le keylogger, AdvInfo, PostExploit, etc.)
Les payloads/droppers de meterpeter peuvent être exécutés avec des privilèges utilisateur ou administrateur selon le scénario (l'exécution du client en tant qu'administrateur déverrouille TOUS les modules du serveur, les contournements AMSI, etc.). Les droppers imitent une fausse mise à jour de sécurité KB tandis qu'en arrière-plan ils téléchargent/exécutent le client dans le dossier de confiance '$Env:TMP', dans le but d'éviter Windows Defender Exploit Guard. Les payloads/droppers de meterpeter sont FUD (ne testez pas les échantillons sur VirusTotal).
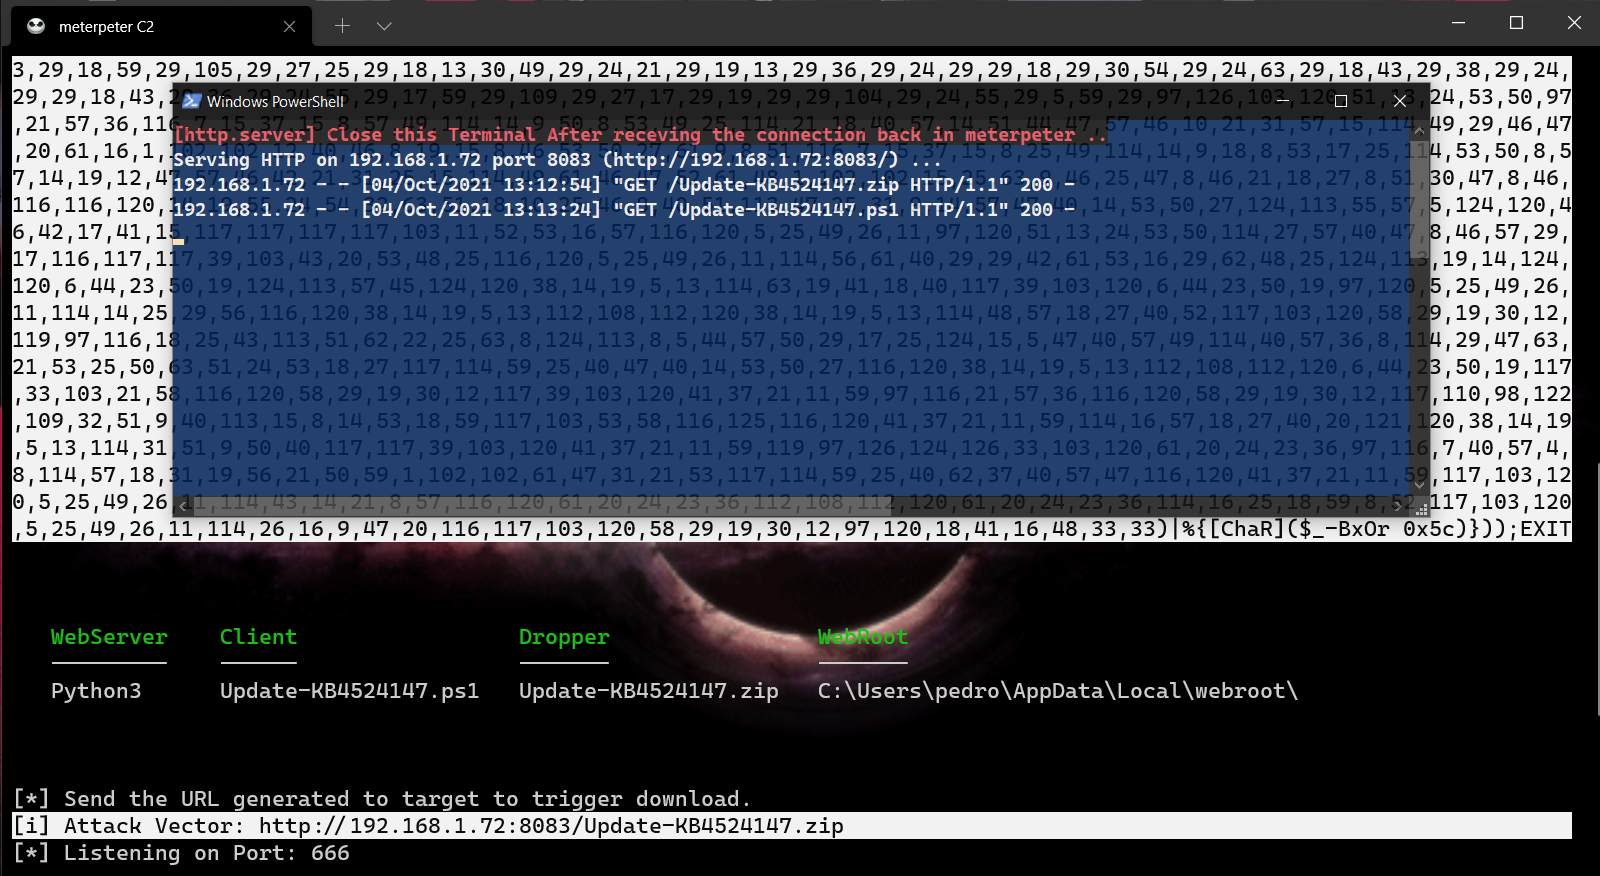
Sous Linux, les utilisateurs doivent installer powershell et le serveur web apache2. Sous Windows, l'installation de python3 http.server est facultative pour délivrer les payloads sur les réseaux LAN. Si ces prérequis ne sont PAS remplis, alors le client ( Update-KB4524147.ps1 ) sera écrit dans le répertoire de travail de meterpeter pour une livraison manuelle.
Attention : powershell sous Linux n'est disponible que pour les architectures x64 bits ..

apt-get update && apt-get install -y powershell
apt-get install Apache2
service apache2 start
cd meterpeter
pwsh -File meterpeter.ps1
UTILISEZ L' 'URL du vecteur d'attaque' POUR DISTRIBUER 'Update-KB4524147.zip' (dropper) À LA CIBLE ..
DÉCOMPRESSEZ (SUR LE BUREAU) ET EXÉCUTEZ 'Update-KB4524147.bat' (Exécuter en tant qu'administrateur)..
 SI dropper.bat est exécuté : alors le client utilisera $env:tmp comme répertoire de travail ('recommandé')..
 SI l'attaquant décide d'exécuter manuellement le client : alors l'emplacement distant du client (pwd) sera utilisé comme répertoire de travail.

Installer Python3 (http.Server) pour distribuer les payloads sur les réseaux LAN ..
https://www.python.org/downloads/release/python-381/
Vérifier si python http.server est installé
$Local_Host = ((ipconfig | findstr [0-9].\.)[0]).Split()[-1]
python -m http.server 8080 --bind $Local_Host
CTRL+C # Exit webserver console
cd meterpeter
powershell Set-ExecutionPolicy Unrestricted -Scope CurrentUser
powershell -File meterpeter.ps1
Remarque
meterpeter.ps1 distribue le dropper/payload en utilisant python3 http.server SI l'attaquant a python3 installé.
'Sinon, le payload (client) est écrit dans le Répertoire de travail local du serveur pour être distribué manuellement' ..
N'oubliez pas de fermer le terminal http.server une fois que la cible a reçu les deux fichiers (dropper et client)
'Et que nous avons reçu la connexion dans notre serveur meterpeter { pour éviter les erreurs de connexion serveur|client }'
DISTRIBUEZ 'Update-KB4524147' (.ps1=manuel) OU (.zip=automatisé|exécution silencieuse) À LA CIBLE ..
 SI dropper.bat est exécuté : alors le client utilisera $env:tmp comme répertoire de travail ('recommandé')..
 SI l'attaquant décide d'exécuter manuellement le client : alors l'emplacement distant du client (pwd) sera utilisé comme répertoire de travail.
meterpeter sous Windows : https://www.youtube.com/watch?v=d2npuCXsMvE
meterpeter sous Linux : https://www.youtube.com/watch?v=CmMbWmN246E
@ZHacker13 (Rev Shell original) | @tedburke (binaire CommandCam.exe)
@codings9 (débogage des modules) | @ShantyDamayanti (débogage des modules)
@AHLASaad (débogage des modules) | @gtworek (EnableAllParentPrivileges)







