
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 threatray/threat-research
IoCs et règles YARA de Threatray Threat Research
 clausing/scripts
Collection de scripts Python et Perl pour la criminalistique numérique, la réponse aux incidents et l'analyse réseau, incluant des outils de…
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
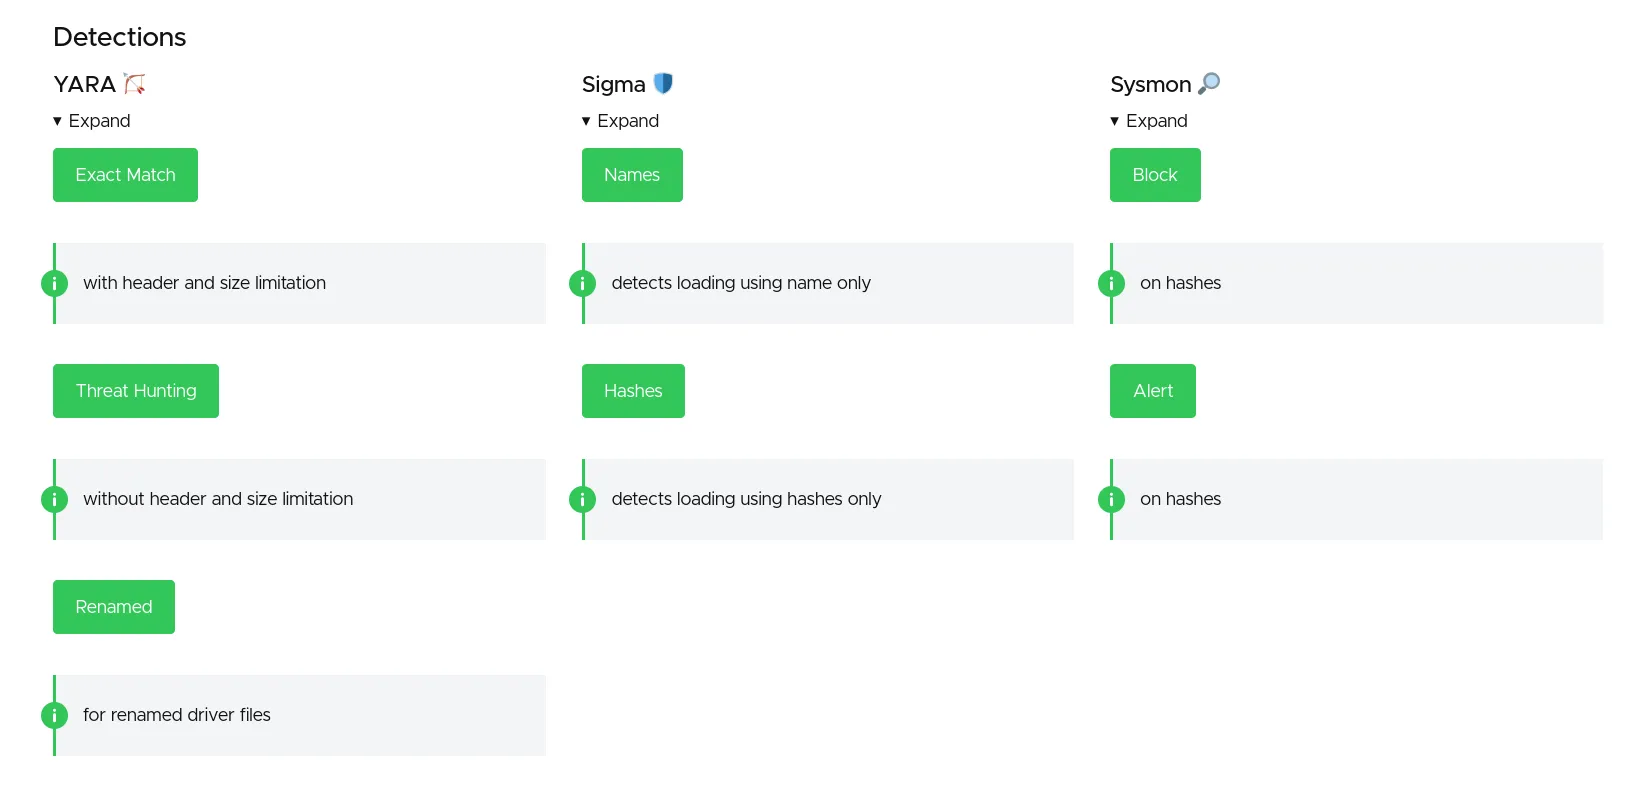 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
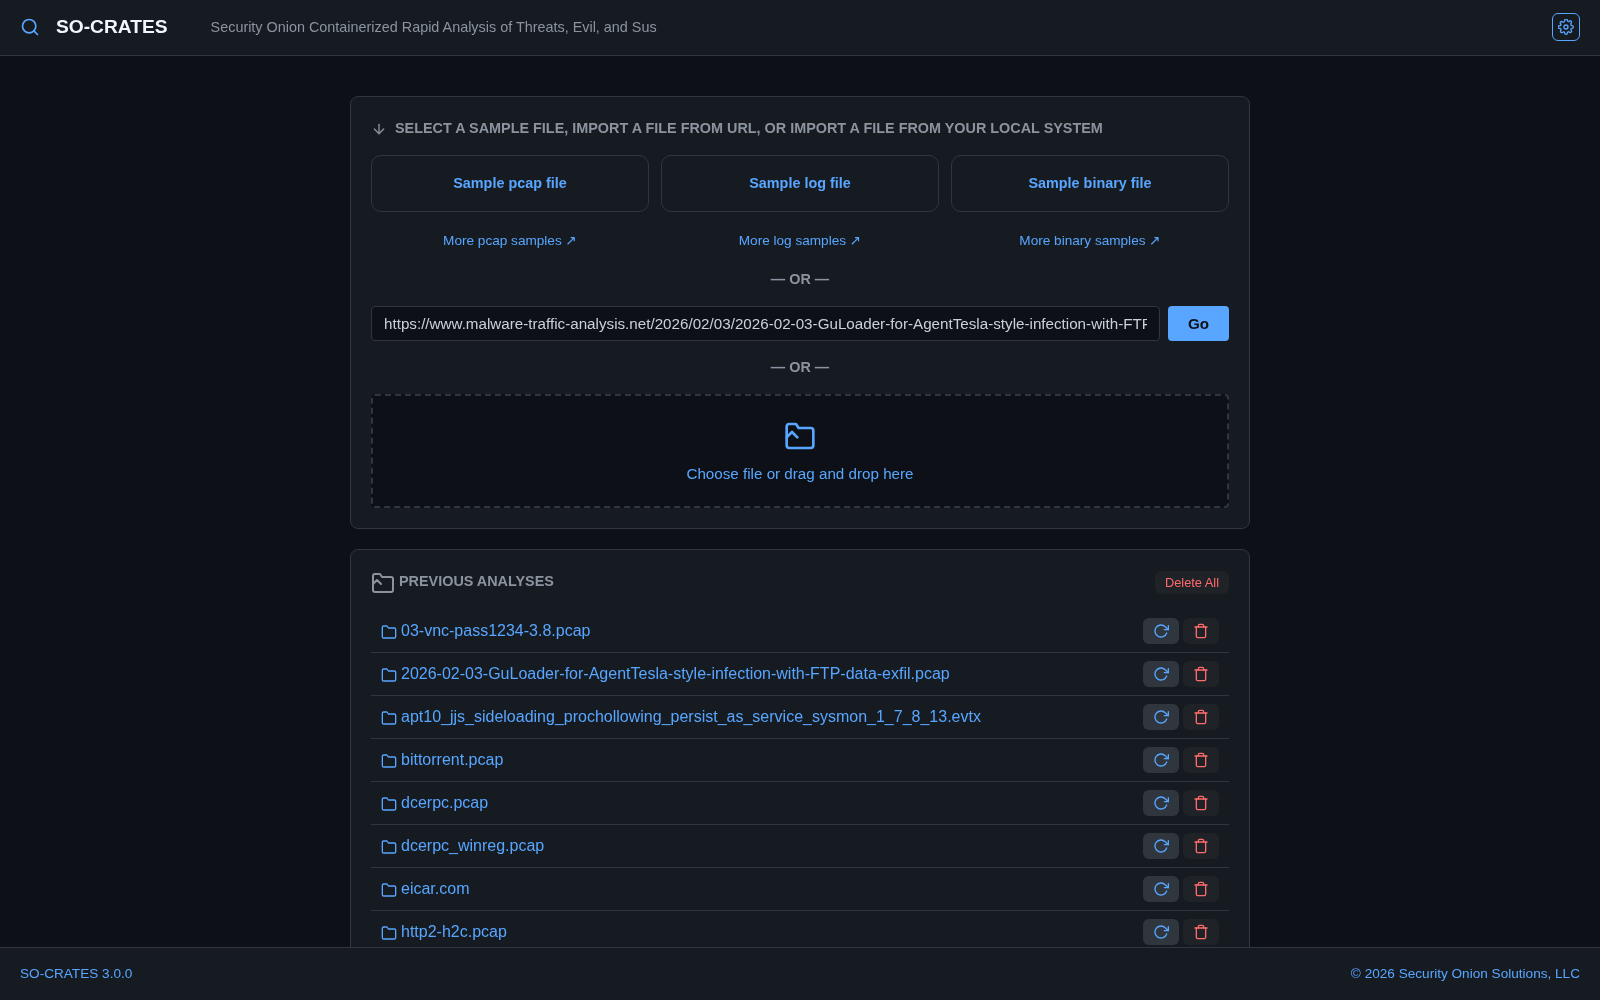 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 rabbitstack/fibratus
Capteur de sécurité pour la détection et la protection en temps réel contre les menaces
 piotr-kniaz/eslockdecryptor
Outil de récupération et de déchiffrement des fichiers chiffrés d'ES File Explorer (.eslock)
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 google/timesketch
Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
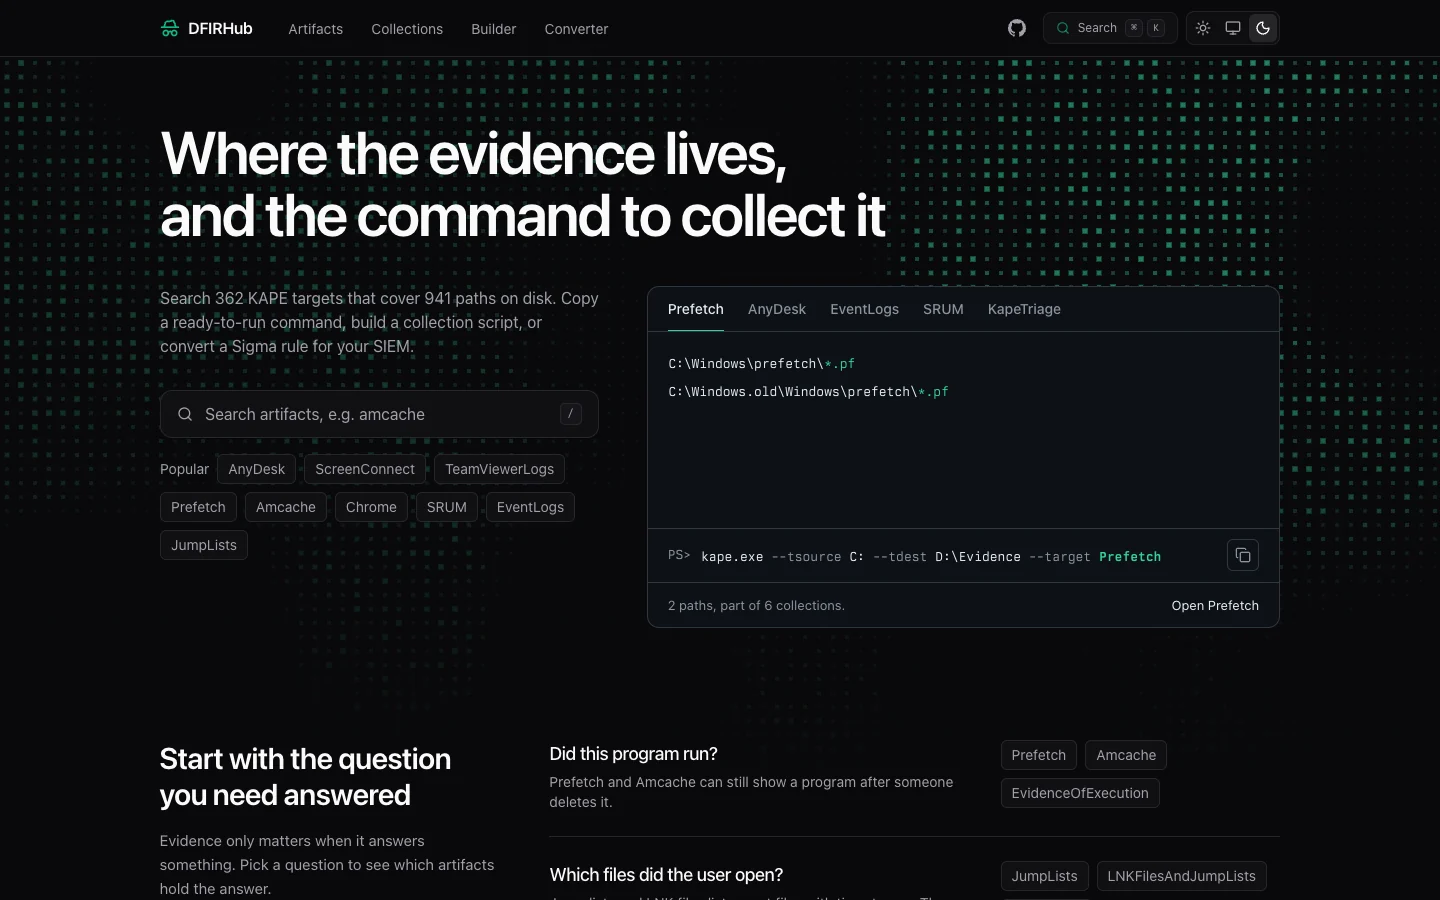 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
 cgsecurity/testdisk
Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 spyre-project/spyre
scanneur d'IOC simple basé sur YARA
 wmal/linux-kodachi
Hardened Debian-based privacy OS with pre-integrated anonymity stack (Tor, VPN, DNSCrypt), anti-forensic tooling, SOC security center, and standalone…
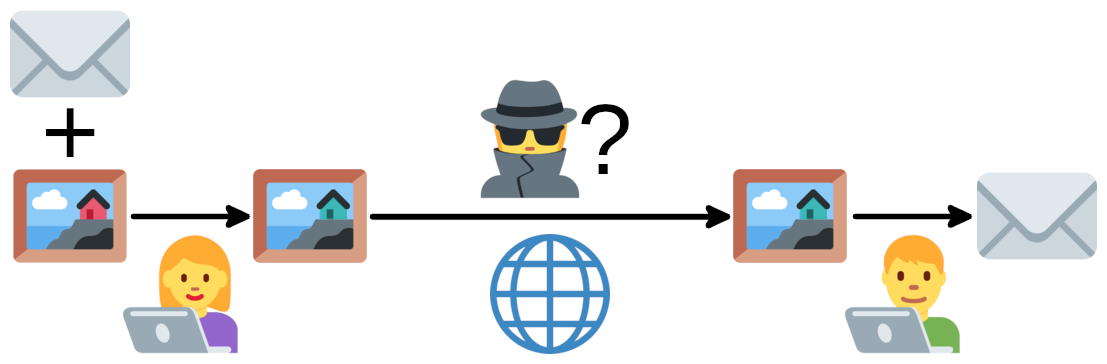 ragibson/steganography
Stéganographie par bit de poids faible pour les images bitmap (.bmp et .png), les fichiers audio WAV et les séquences d'octets. Simple stéganalyse…







