
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 ishannaik/agent-sweep
Détecter et masquer les secrets dans les historiques des agents de codage IA (Claude Code, et plus).
 horsicq/detect-it-easy
Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
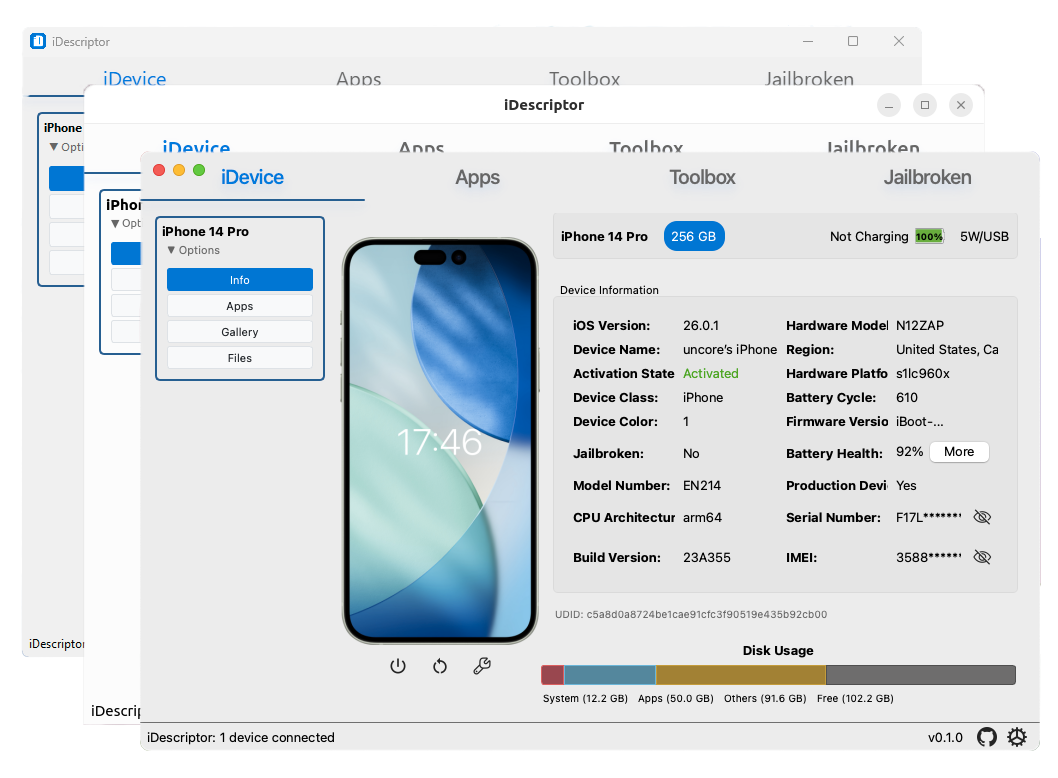 idescriptor/idescriptor
Outil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
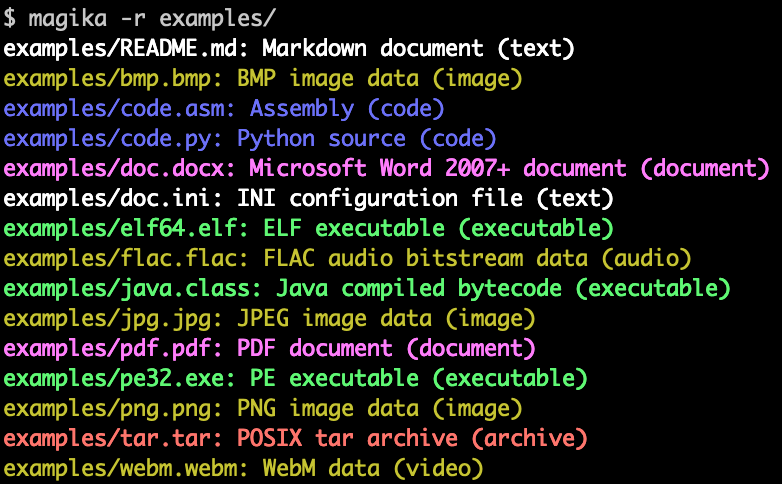 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 winsiderss/systeminformer
Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
 osquery/osquery
Instrumentation, surveillance et analyses du système d'exploitation propulsées par SQL.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 torvalds/linux
Arborescence des sources du noyau Linux
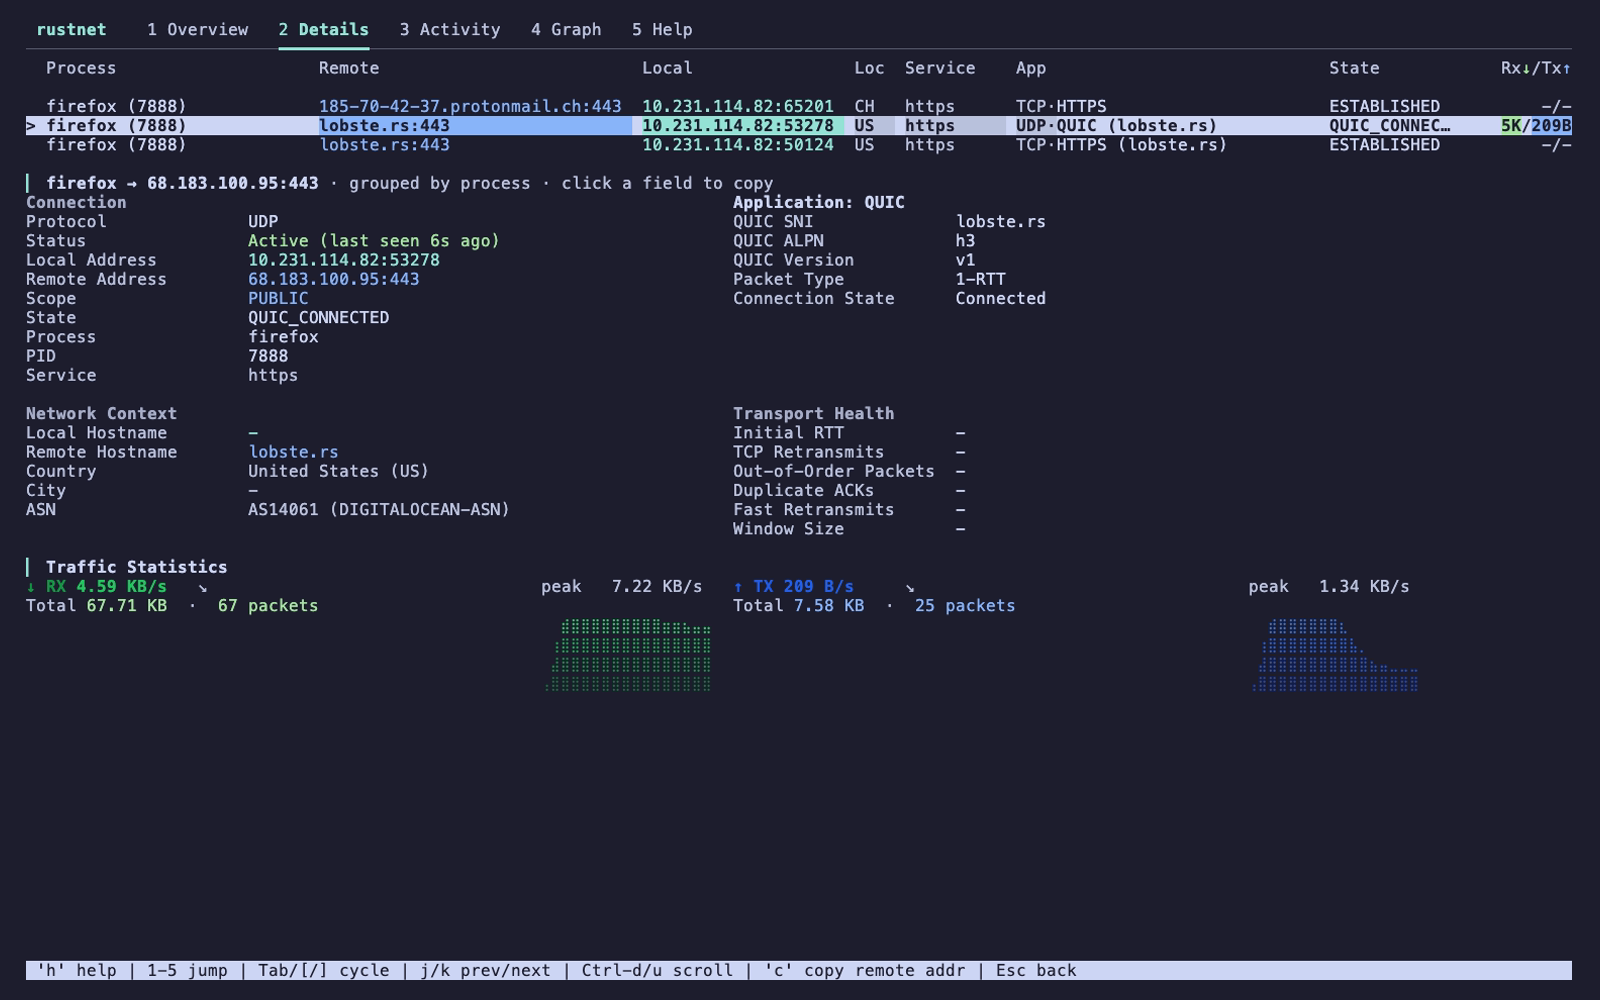 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 prowler-cloud/prowler
Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout…
 velocidex/velociraptor
Creuser plus profond....
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)







