
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit
 cisofy/lynis
Outil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…
 notrequiem/antidbg
Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
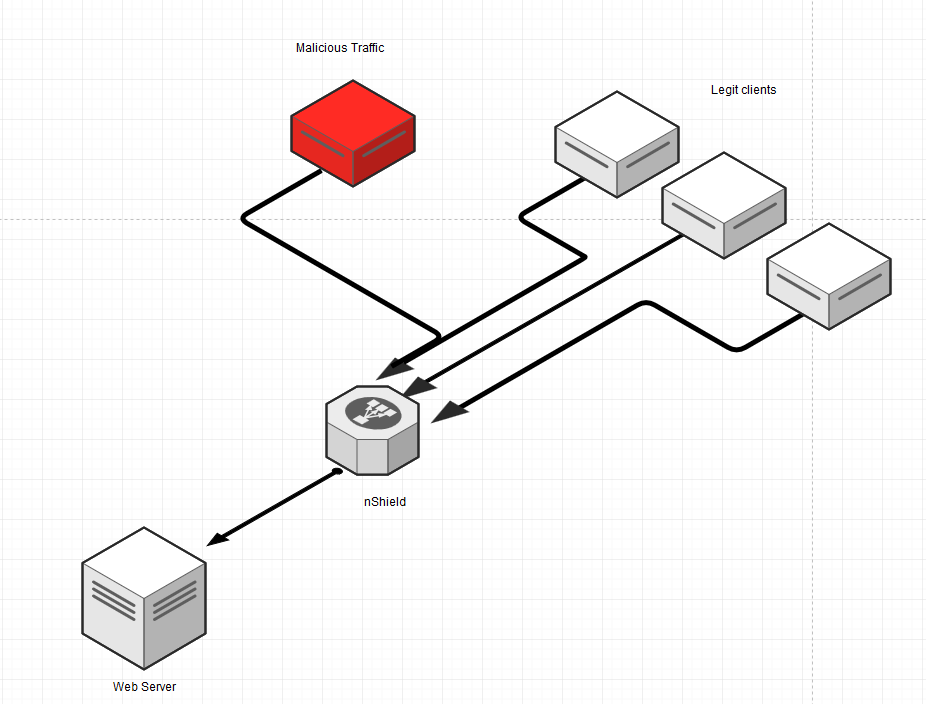 fnzv/net-shield
Une solution anti-DDoS facile et simple pour VPS,Dedicated Servers et IoT devices - Beta
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
Notes de référence et configurations d'atténuation pour CVE-2026-87902, une faille de traversée de chemin et LFI non authentifiée dans WordPress…
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
 gmh5225/dropper
Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 breachsimrange/redteamsimmer
Plateforme d'émulation d'adversaire basée sur le Web qui orchestre les tests Atomic Red Team sur les points de terminaison Windows via des agents Go,…
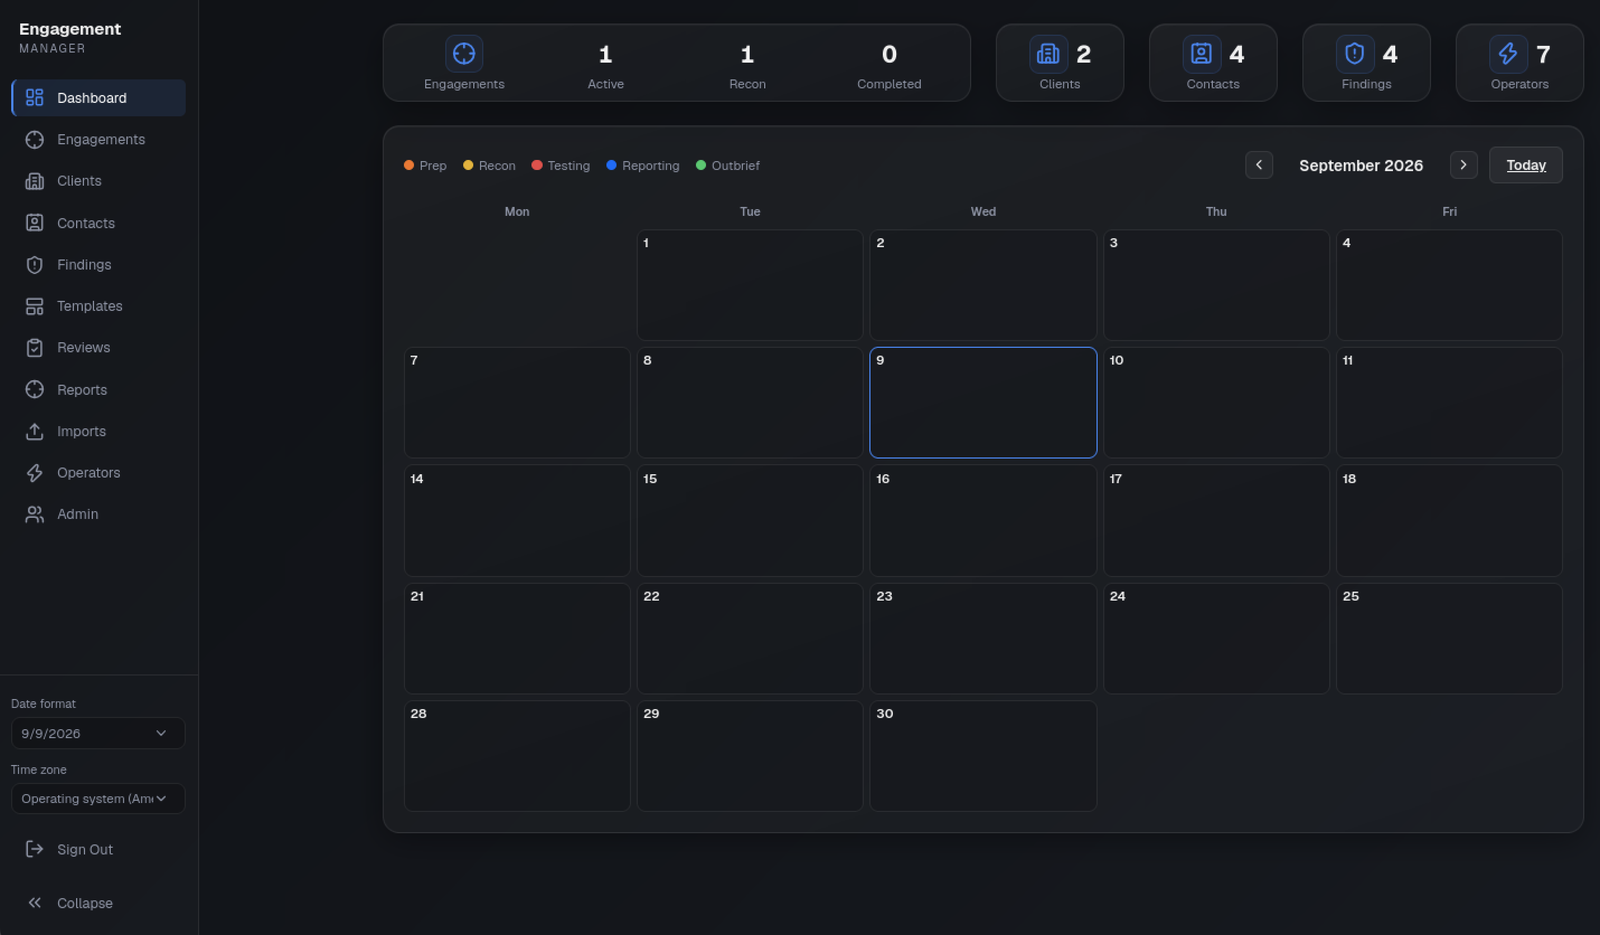 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
 velocidex/velociraptor
Creuser plus profond....
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
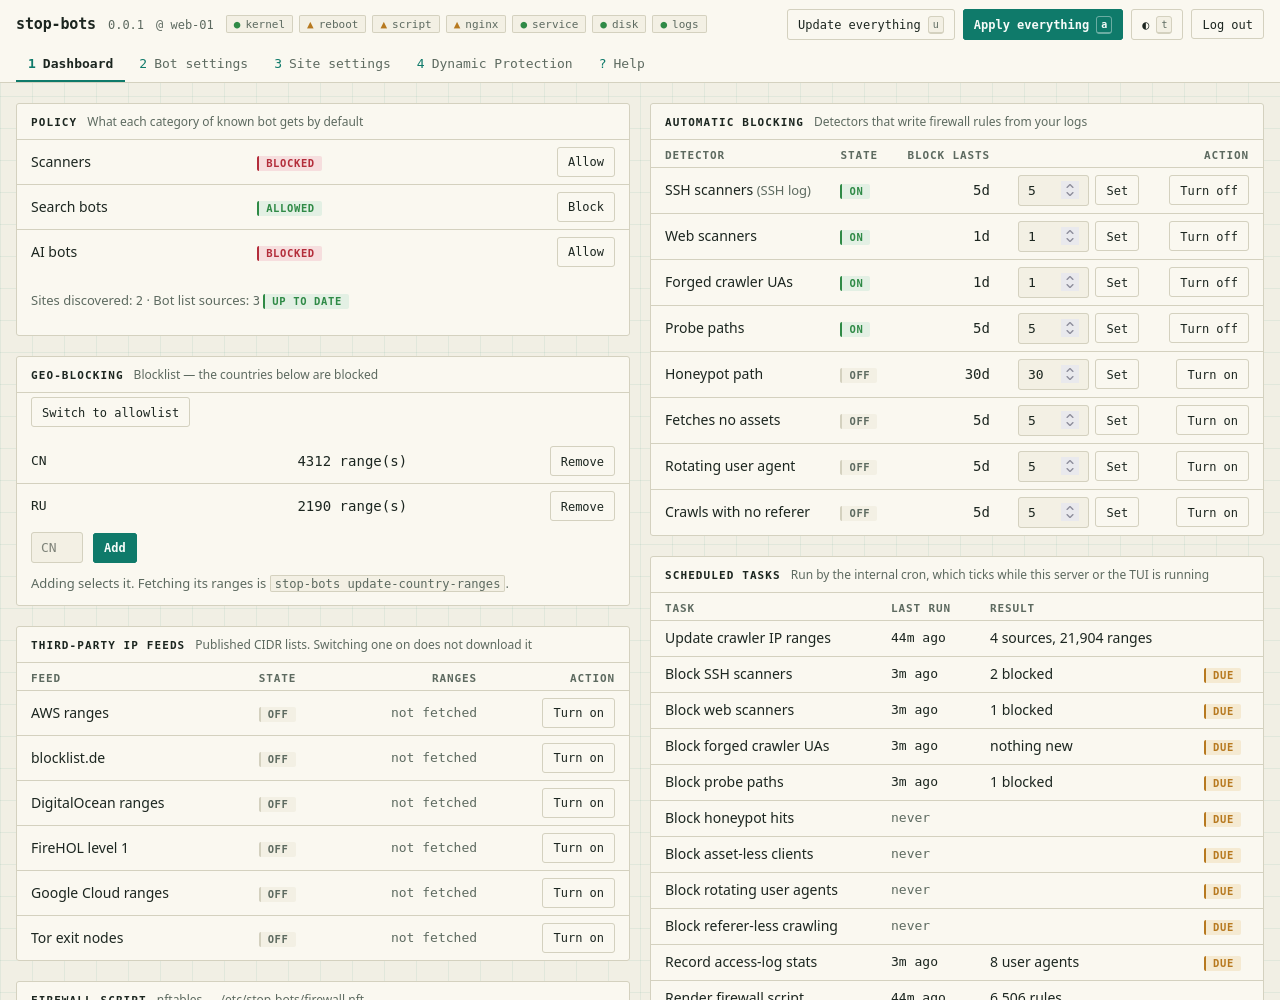 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 permiso-io-tools/cloudgrappler
Requêtez des détections cloud haute fidélité pour des acteurs de menace connus sur AWS, Azure et GCP en utilisant les logs CloudTrail et des règles…
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
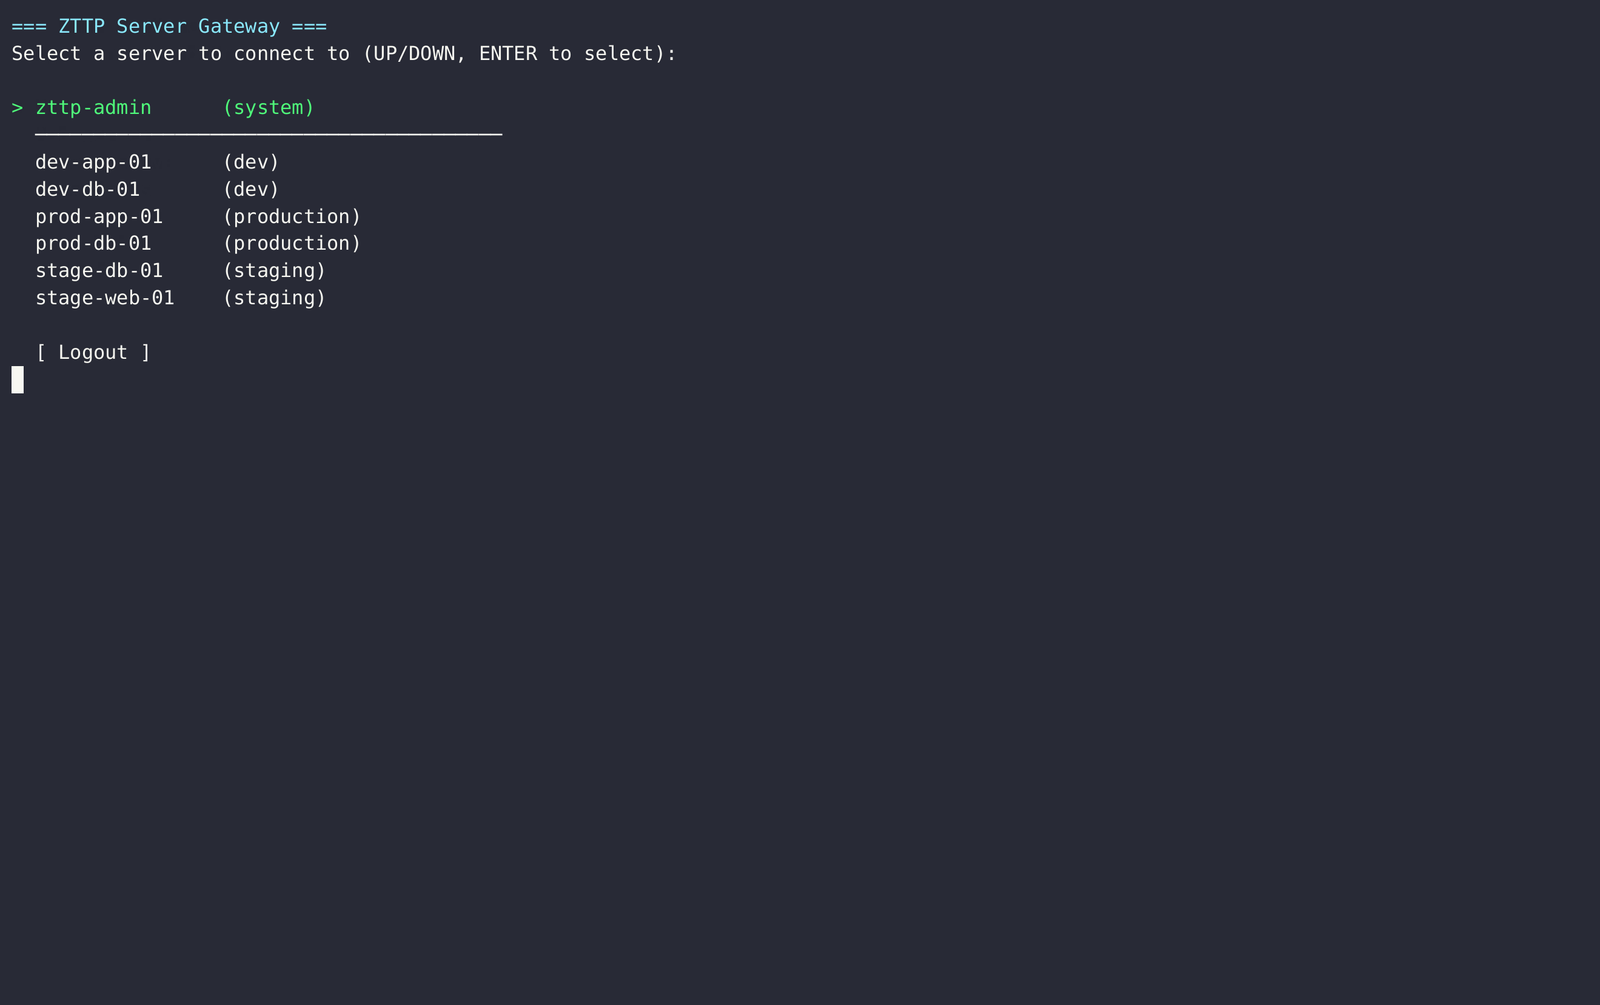
 nihal799/zttp
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…







