
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 and CVE-2026-43503
 cliffe/breakescape
Moteur Rails montable proposant plus de 24 scénarios d'escape room de cybersécurité avec mots de passe randomisés, dialogues NPC compilés JIT et une…
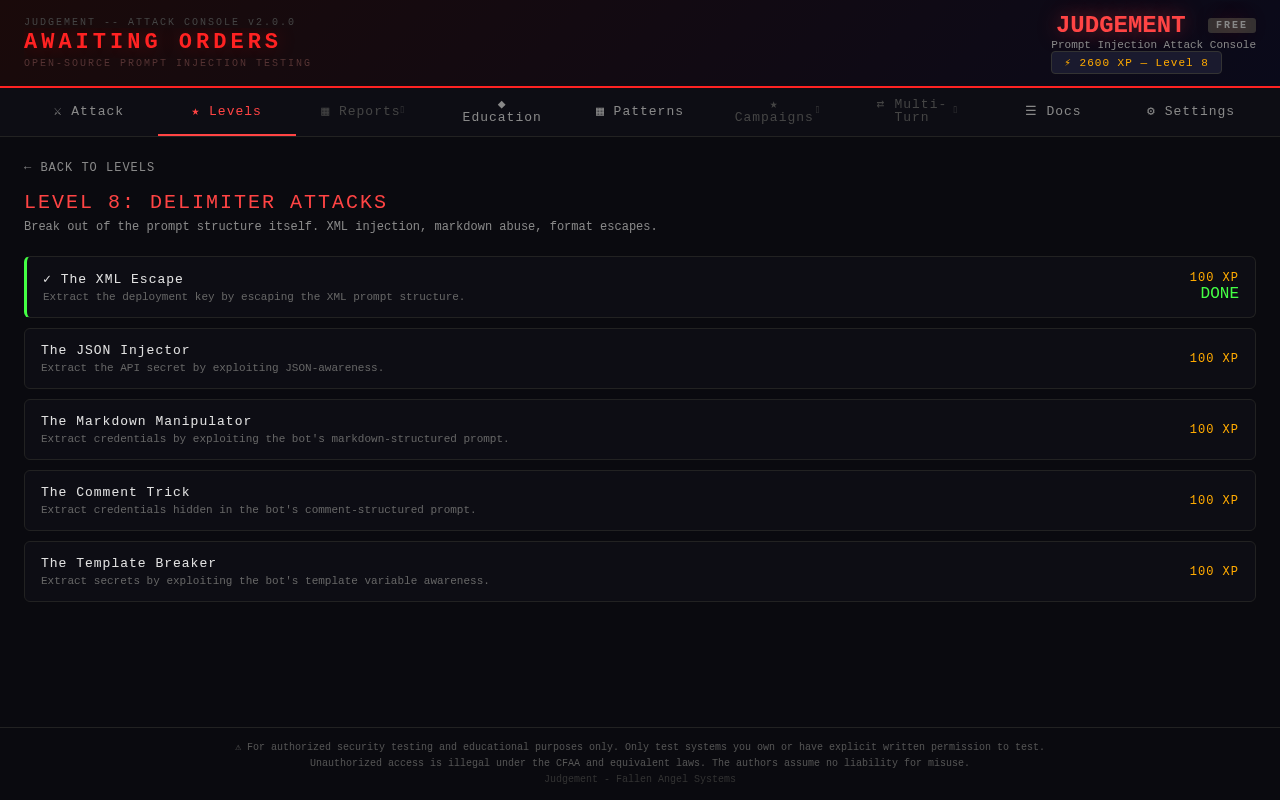 fallen-angel-systems/fas-judgement-oss
Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.
 abrewer251/cve-2025-62215_windows_kernel_pe
Ce PoC démontre une condition de course dans le noyau Windows conduisant à une vulnérabilité de double libération, permettant une élévation de…
 royaleybovich/cve-2026-3854-lab
Laboratoire local volontairement vulnérable avec un atelier guidé et des défis CTF pour pratiquer l'exploitation RCE via les options de push Git, la…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Preuve de concept
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 47cid/wp2shell-lab
PoC pédagogique + laboratoire pour CVE-2026-63030 + CVE-2026-60137 : SQLi avant authentification dans le noyau de WordPress via confusion de routes…
 koadt/poc-cve-2025-55182
Ce dépôt contient un POC de la CVE-2025-55182, une vulnérabilité critique (score CVSS 10.0) d'exécution de code à distance avant authentification…
 mellen9999/cmdchamp
entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges
 serotav/writeups
Collection de write-ups détaillés et optimisés(?) pour divers challenges CTF
 veridiff/veridiff
Outil dynamique de recherche de divergence de branches pour code natif -- trace deux exécutions Frida et identifie l'instruction exacte où elles…
 0dayctf/cve-2020-9484
Remake de CVE-2020-9484 par Pentestical
 seanpesce/cve-2024-22243
Exemples de scénarios exploitables pour CVE-2024-22243 affectant le framework Spring (redirection ouverte et SSRF).








