Laboratoire local volontairement vulnérable avec un atelier guidé et des défis CTF pour pratiquer l'exploitation RCE via les options de push Git, la désérialisation non sécurisée, le parsing de clés dupliquées et les écrasements de configuration contre un serveur Git dockerisé.



Un Learning Lab et un Research Lab locaux inspirés des concepts de vulnérabilité documentés publiquement derrière CVE-2026-3854. Les deux expériences utilisent de véritables push Git authentifiés contre ForgeDock, un serveur Git fictif ; le Research Lab.
[!CAUTION] Ce projet est intentionnellement vulnérable. Exécutez-le uniquement en local. N'exposez pas ses ports à un réseau public ou partagé. Ne l'utilisez jamais en production.
[!NOTE] Ce dépôt est publié comme référence éducative en lecture seule. Il n'accepte pas de tickets publics, de pull requests, de demandes de fonctionnalités ni de demandes de support. Signalez de manière privée les défaillances involontaires des frontières de sécurité comme décrit dans SECURITY.md.
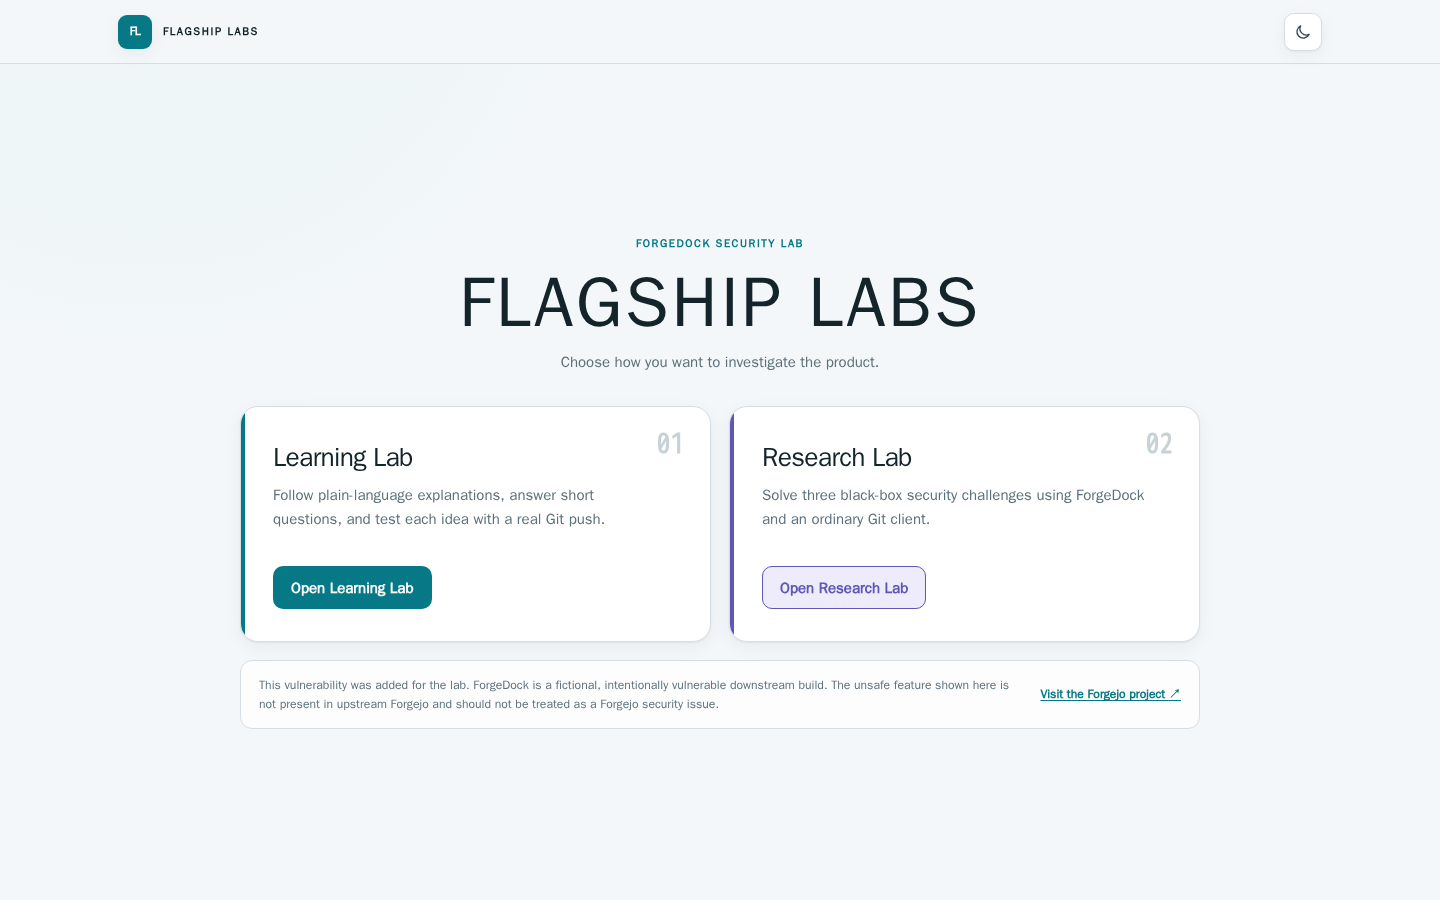
Un atelier guidé qui enseigne les options de push, la sérialisation non sécurisée, l'analyse des clés dupliquées, la surcharge de configuration et la chaîne d'exécution contrainte. Les leçons combinent de brèves explications avec des expériences sûres contre le lab en cours d'exécution.
Une expérience de type CTF avec trois cartes de défi séquentielles, des indices facultatifs et des flags générés par le backend. L'interface normale n'expose ni le code source, ni les traces, ni la sortie du sérialiseur, ni la sortie de la porte d'exécution, ni de visite guidée.
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
Aucune configuration de flag ou d'identifiant n'est requise. Un initialiseur à usage unique crée des valeurs de preuve indépendantes, compactes et lisibles par l'humain ainsi que des identifiants de service aléatoires dans un volume Docker privé au premier démarrage. make up est une commande de commodité équivalente. Un fichier .env facultatif n'est nécessaire que pour remplacer les valeurs par défaut ou conserver des valeurs explicites en dehors de Docker.
| Service | URL locale |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Terminal Web | http://localhost:7681 |
Le compte du laboratoire jetable est :
Username: devuser
Password: devpass
Ces identifiants publics n'existent que dans le laboratoire local et jetable. Ne les réutilisez pas ailleurs.
docker compose)La passe de validation de préparation à la publication est vérifiée sur Apple Silicon (arm64). Les autres systèmes d'exploitation et architectures de CPU ne sont pas déclarés comme vérifiés tant que leurs contrôles sur clone propre n'ont pas été enregistrés.
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset supprime les volumes Docker, y compris les dépôts de laboratoire, la progression d'exécution, les valeurs de preuve et les identifiants internes. Le prochain démarrage génère automatiquement de nouvelles valeurs privées.
Les ports publiés sont liés à 127.0.0.1. Redis, l'exécuteur de hooks et les services de traitement internes ne sont pas publiés. L'exécuteur n'a ni socket Docker ni montage du système de fichiers hôte, abandonne les capacités Linux, utilise un système de fichiers en lecture seule, n'accepte aucune commande shell ni environnement contrôlé par l'appelant, et ne peut invoquer que des exécutables de preuve précis appartenant au laboratoire. Ces contrôles encadrent l'exercice ; ils ne le rendent pas sûr à exposer publiquement.
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
Consultez la vue d'ensemble du système, le traitement des push-options, le modèle de menace et le guide de déploiement local.
ForgeDock est une reconstruction délibérément simplifiée et sûrement contrainte des concepts de vulnérabilité documentés publiquement derrière CVE-2026-3854. Il ne reproduit pas l'implémentation propriétaire de GitHub. Les noms de champs, les frontières de services et le comportement d'exécution diffèrent des implémentations réelles de GitHub et GitHub Enterprise Server.
Le comportement intentionnellement vulnérable a été ajouté en aval pour ce laboratoire et ne constitue pas une vulnérabilité de Forgejo en amont. ForgeDock n'est pas GitHub, et ce projet n'est ni affilié à GitHub, Forgejo, Wiz ou aux chercheurs cités, ni approuvé par eux.
Ces crédits décrivent des sources et des dépendances ; ils n'impliquent ni collaboration, ni approbation, ni caution.
Les logiciels et le contenu pédagogique créés par Flagship sont sous licence GPL-3.0-or-later, sauf si un fichier indique une autre licence compatible. Voir LICENSE, NOTICE.md, la provenance Forgejo et TRADEMARKS.md. Les licences et mentions de tiers existantes restent en vigueur.








