
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 sonuoffsec/dvap
Une plateforme intentionnellement vulnérable alignée sur l'OWASP pour l'apprentissage et le test de la sécurité de l'IA, des LLM, des RAG, des MCP et…
 ph4l4nx/ctf-s-tools
Dépôt pour indexer les outils utiles pour les CTF
 nccgroup/binja_sensei
Un plugin qui fournit des ressources pour les débutants afin d'apprendre le reverse engineering avec Binary Ninja. Il installe automatiquement…
 portswigger/research-labs
Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…
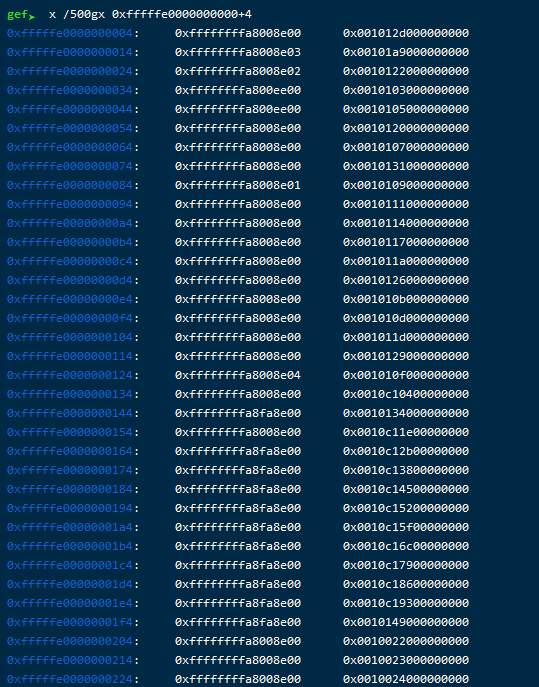 pray77/cve-2023-3640
SCTF 2023 kernel pwn && CVE-2023-3640
 al1ex/blockchainsec
Sécurité de la chaîne de blocs
 tianstcht/cve-2023-4427
Exploit pour CVE-2023-4427 ciblant Chrome 117 V8, utilisant de nombreuses iframes cross-origin pour brute-forcer l'ASLR et obtenir l'exécution de…
 mirchr/cve-2025-32463-sudo-chwoot
Preuve de concept pour CVE-2025-32463 - Vulnérabilité d'élévation de privilèges dans Sudo chroot
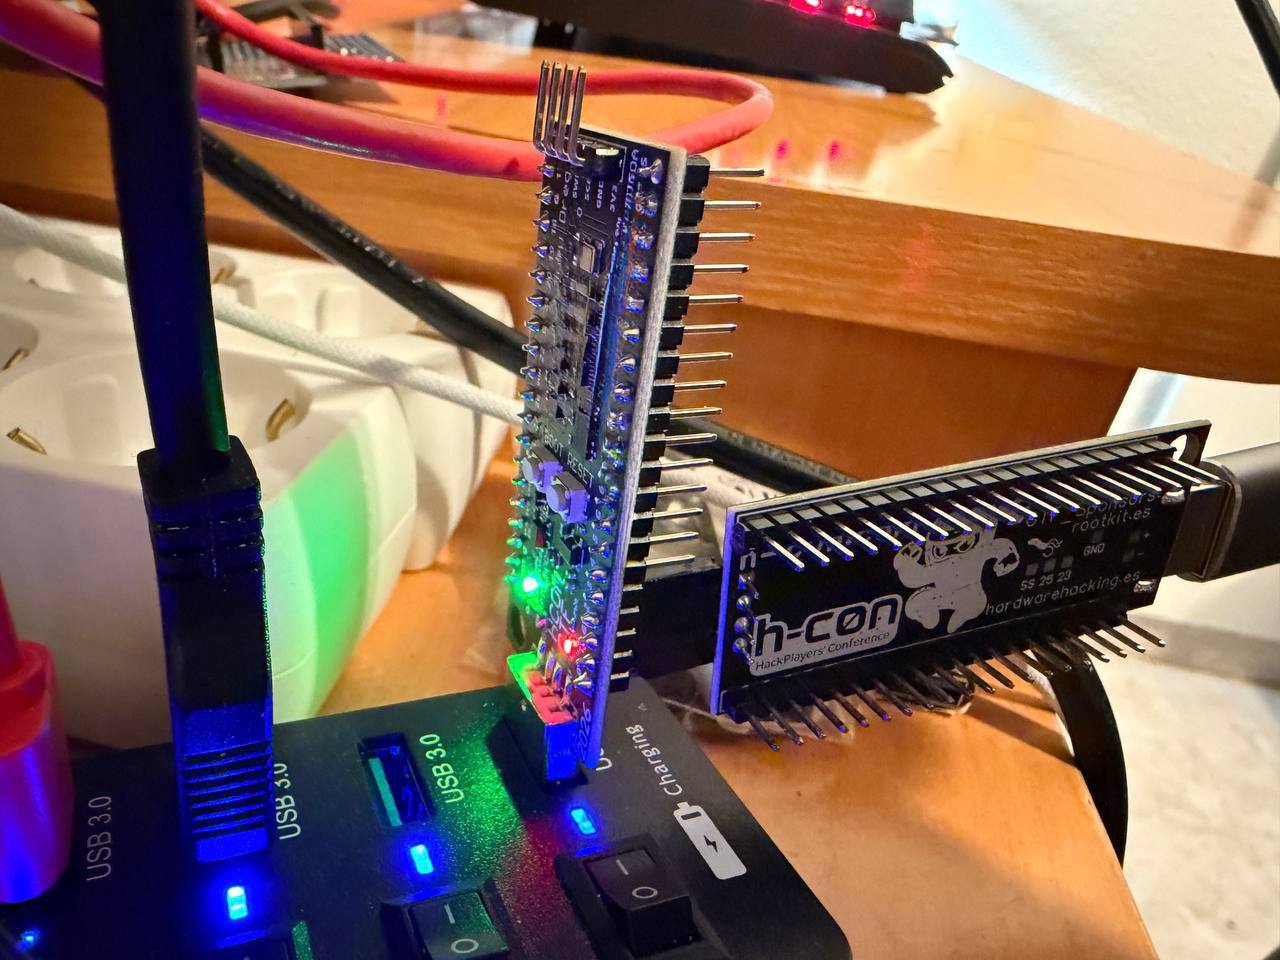 therealdreg/hcon2026hwctf
CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
 y5neko/cve-2026-8461-exp
Preuve de concept d'exploitation pour CVE-2026-8461, une écriture hors limites du tas dans le décodeur MagicYUV de FFmpeg, permettant l'exécution de…
 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway
 ciscocxsecurity/cve-2015-5119_walkthrough
Archive de l'article CVE-2015-5119 Flash ByteArray UaF: Un tutoriel pour débutants
 hasherezade/flareon2023
Solutions en code source aux défis de reverse engineering Flare-On 10, démontrant des techniques d'analyse de binaires et de malwares pour des tâches…
 r3n3r0/cve-2026-20700
Preuve de concept démontrant dyld comme oracle de signature PAC via des fixups chaînés Mach-O spécialement conçus sur arm64e, permettant des…
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10








