
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit
 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…
 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)
 twocanoes/audit
Volet de préférences d'audit et lecteur de journaux pour OS X
 rootsecdev/microburstsecretshunter
Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…
 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
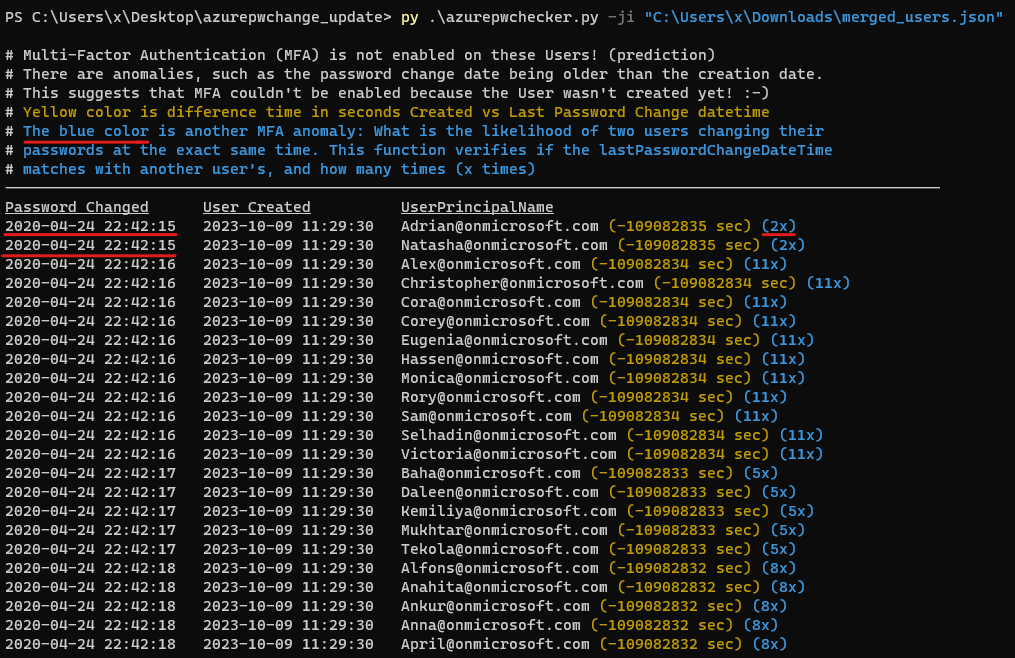 quahac/azure-ad-password-checker
# Vérificateur de mots de passe Azure AD
 mthbernardes/heimdall_webserver
C'est un outil pour gérer les packages vulnérables sur votre serveur *nix, de manière centralisée.
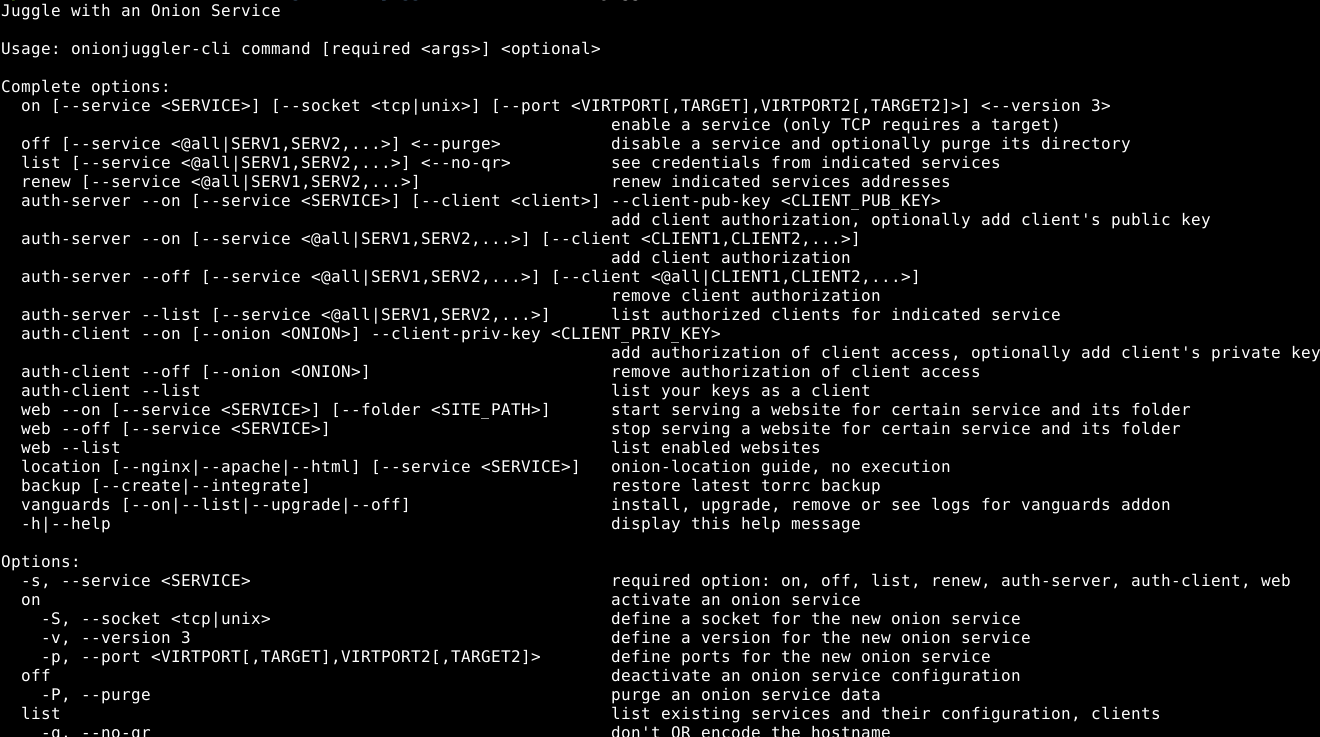 nyxnor/onionjuggler
Gérez vos services onion via CLI ou TUI sur un système d'exploitation de type Unix avec un shell conforme à POSIX.
 jbnetwork-git/copy-fail-check
# Aide bash interactive pour vérifier l'exposition à CVE-2026-31431 (Copy Fail) et appliquer une atténuation temporaire en désactivant le module…
 atlantsecurity/atlant-harden
AtlantHarden - durcissement gratuit de la sécurité de Windows, navigateur et Office. 579 paramètres incluant 354 contrôles DISA STIG…
 xlab-si/iac-scan-runner
Service qui analyse votre Infrastructure en tant que Code pour les vulnérabilités courantes
 lucab85/log4j-cve-2021-44228
Playbook Ansible automatisant le script de détection Log4j de Red Hat pour analyser les hôtes Linux pour la vulnérabilité CVE-2021-44228 (Log4Shell)…
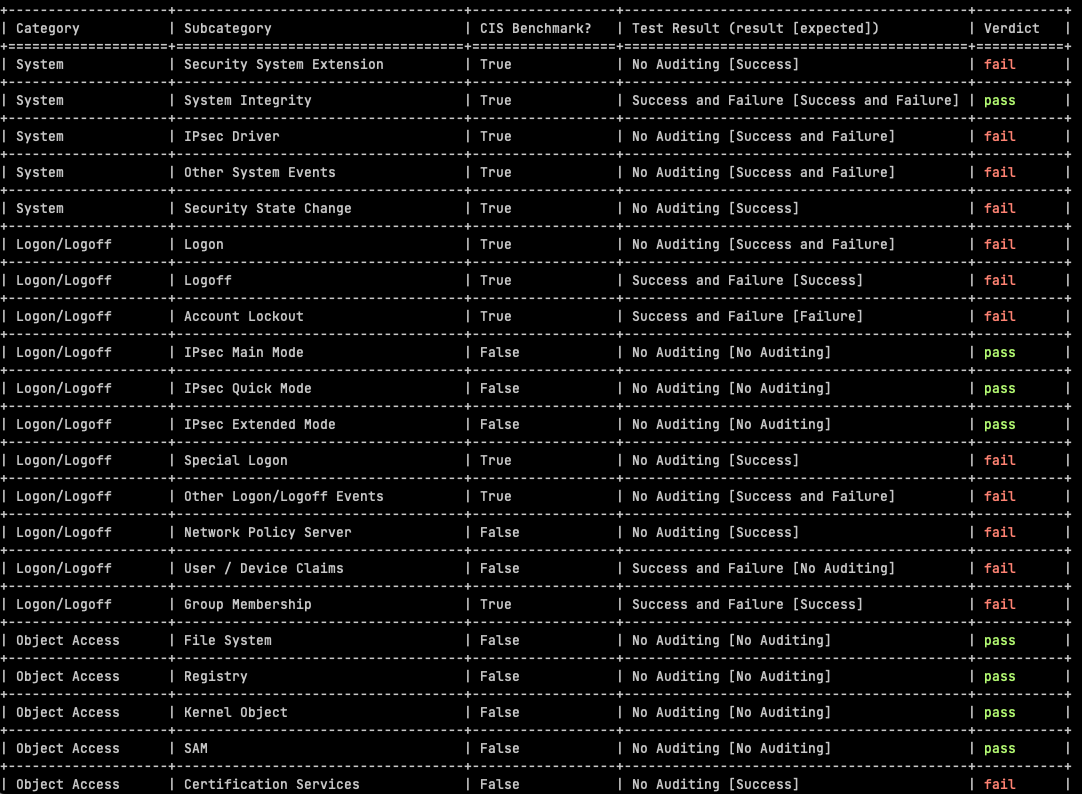 sevenstones/auditpolcis
Tests de référence CIS de la configuration SIEM Windows
 logisek/huntcyberark
Audit de sécurité CyberArk
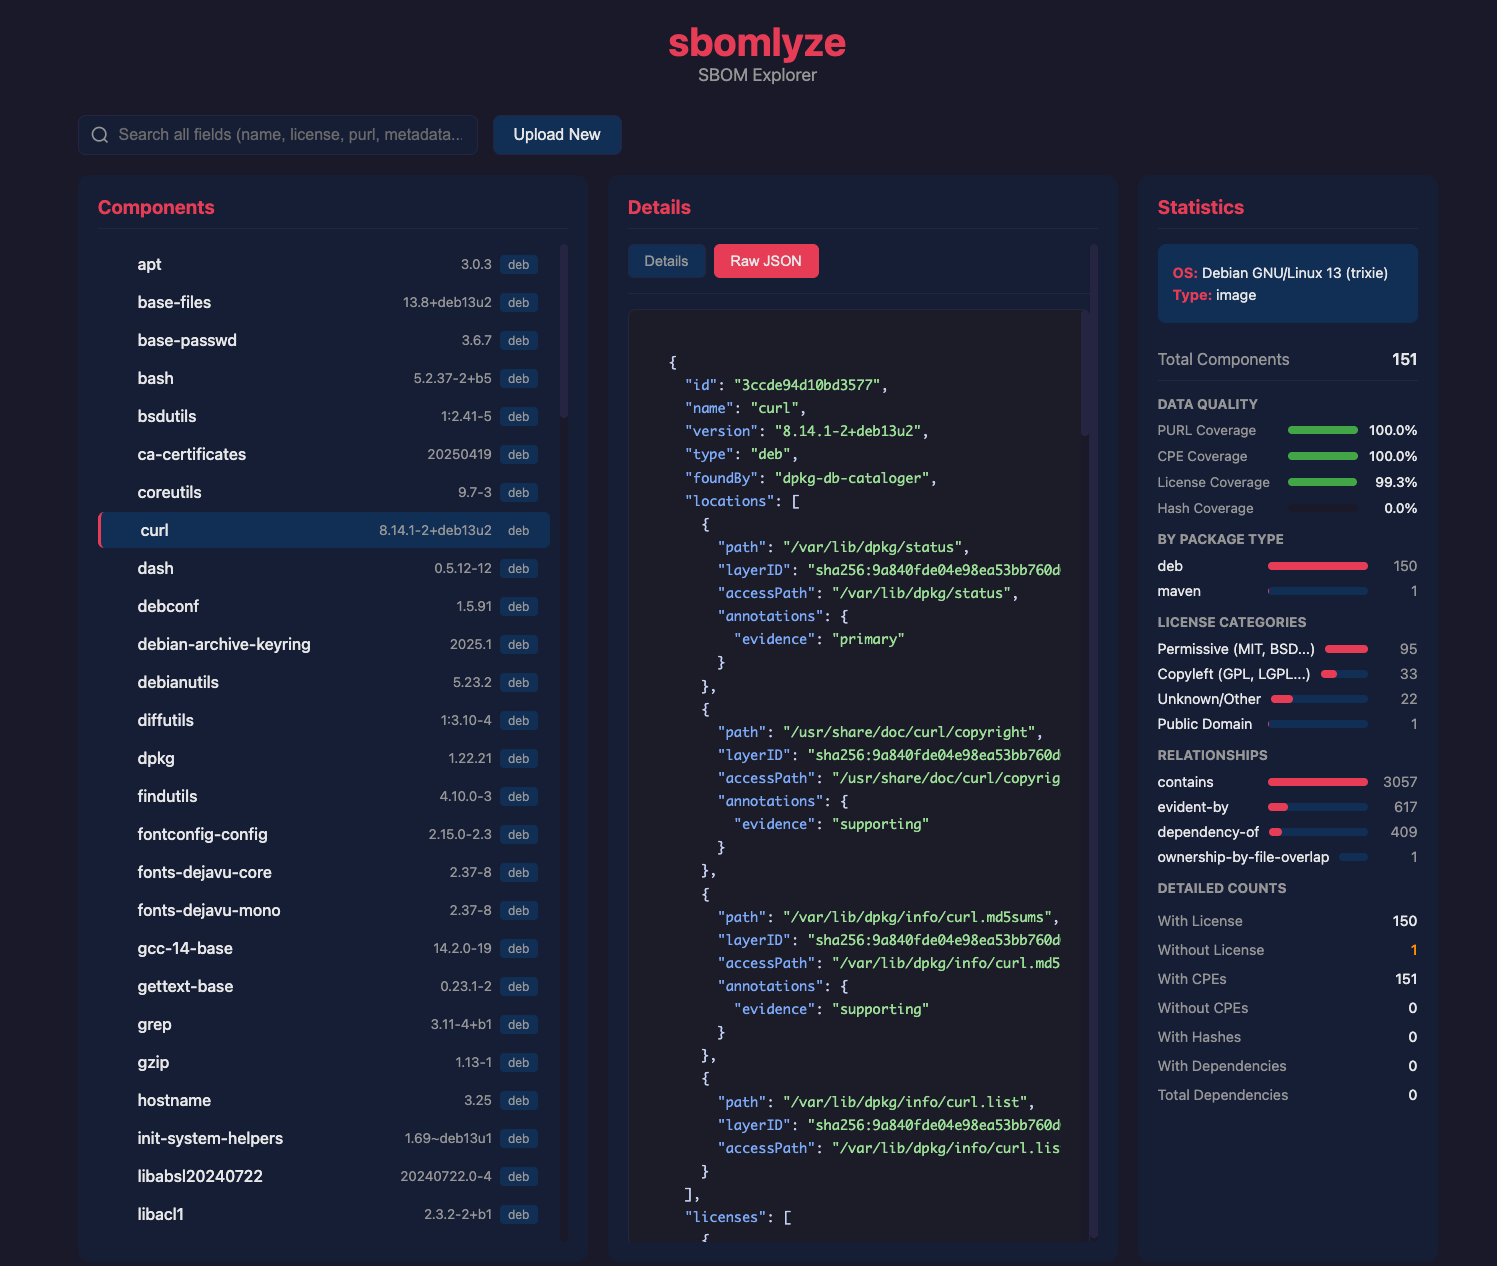 rezmoss/sbomlyze
Git diff pour les SBOM — comparer les documents CycloneDX, SPDX et Syft, détecter les falsifications et valider le CI.
 friparia/nginx_rift_scan_cve_2026_42945
Analyse CVE de réécriture Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 owasp/tcasvs
Norme OWASP de vérification de la sécurité des applications client lourd
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…








