Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/sevenstones/auditpolcis
Scanners de VulnérabilitésAudit de Configuration
GitHubsevenstones/auditpolcis

auditpolCIS

Tests de référence CIS de la configuration SIEM Windows

Voir le dépôt
441150il y a 3 ansVérifié par Kitploit
Partager

auditpolCIS

Test de configuration SIEM Windows selon le benchmark CIS

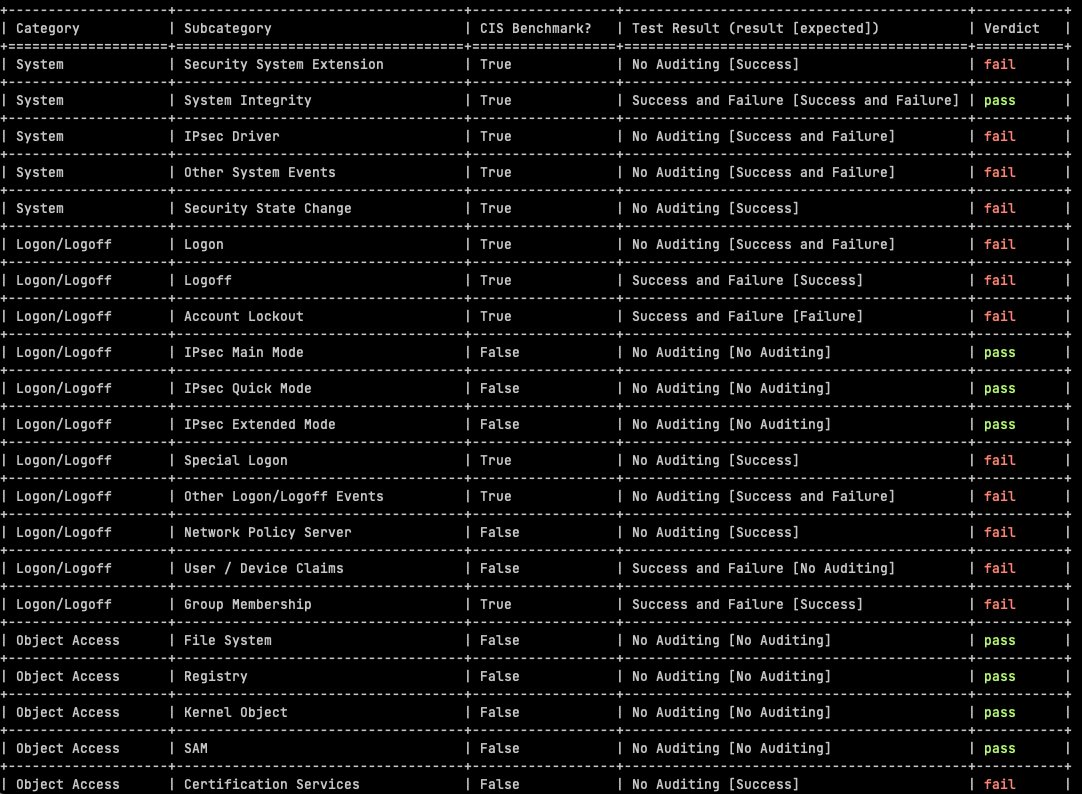
Cette application permet de tester la configuration des paramètres de stratégie d'audit de Windows par rapport aux paramètres recommandés par le benchmark CIS. Quelques points :

  • Le système testé était Windows Server 2019, et le benchmark utilisé était également Windows Server 2019.
  • Le script se connecte via SSH. SSH est inclus dans Windows Server 2019, il suffit de l'activer. Si vous souhaitez voir d'autres types de connexion (WinRM ou autres), faites-le moi savoir ou envoyez une PR.
  • Certains tests sont inclus ici qui ne figuraient pas dans le guide CIS. Les paramètres recommandés pour ces sous-catégories sont basés sur le volume de journalisation de ces événements, par rapport à la valeur de sécurité. Dans presque tous les cas, la recommandation est de désactiver l'audit pour ces paramètres.
  • Le fichier YAML cis-benchmarks.yaml est la représentation YAML des directives du benchmark CIS pour chaque sous-catégorie.
  • La commande exécutée via SSH est auditpol /get /category:*

Les résultats d'évaluation automatisés d'AuditpolCIS, basés sur les benchmarks CIS, aident à répondre aux exigences d'audit de nombreux programmes, notamment PCI-DSS :

  • Audit des événements de connexion au compte : aide à surveiller et journaliser toutes les tentatives d'authentification des identifiants utilisateur (exigence PCI-DSS 10.2.4).
  • Audit de l'accès aux objets : surveille l'accès aux objets tels que les fichiers, dossiers et clés de registre qui stockent les données des titulaires de carte (exigence PCI-DSS 10.2.1).
  • Audit de l'utilisation des privilèges : journalise tout événement où un utilisateur exerce un droit ou privilège utilisateur (exigence PCI-DSS 10.2.2)

Notez que le script génère également des résultats pertinents pour d'autres exigences d'audit/conformité/réglementation concernant la conservation des données d'événements. Les tailles des fichiers journaux locaux et les politiques de rétention sont utiles pour évaluer la conformité aux exigences PCI-DSS 4 5.3.4 et 10.5.1 par exemple.
image

Plus de détails sur l'utilisation et d'autres informations contextuelles sont disponibles sur https://www.seven-stones.biz/blog/auditpolcis-automating-windows-siem-cis-benchmarks-testing/


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







