
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit

 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 soteria-security/365inspect
Un script PowerShell qui automatise l'évaluation de la sécurité des environnements Microsoft 365.
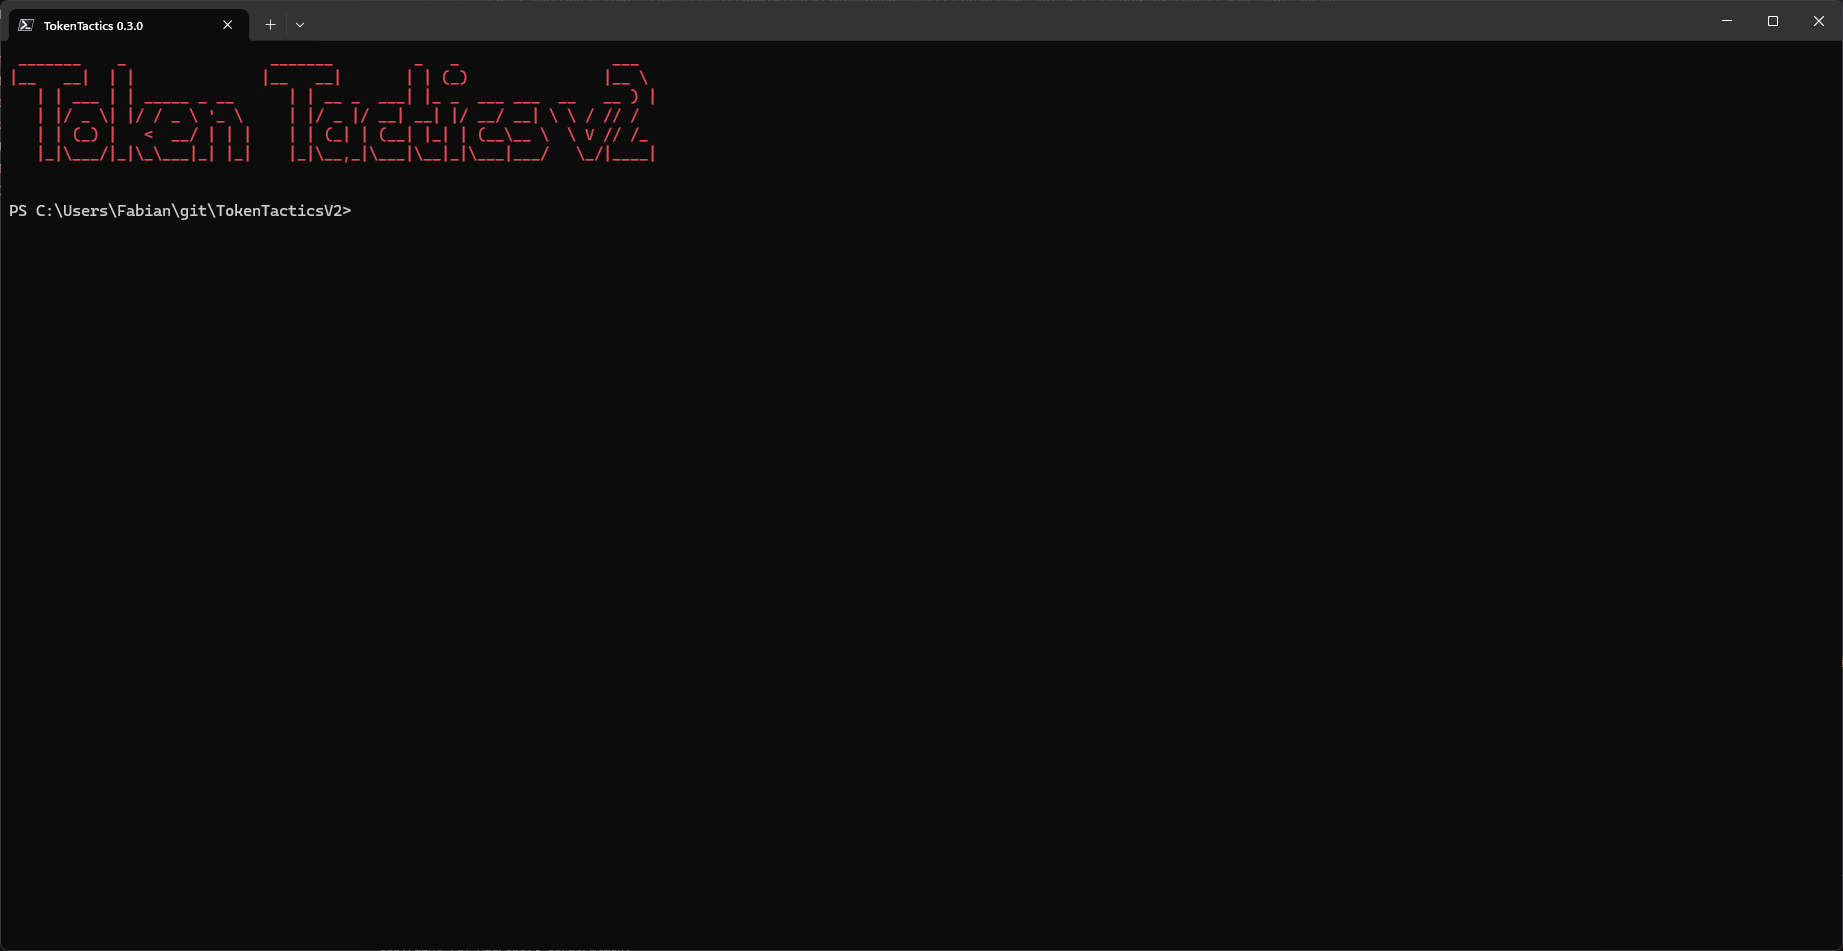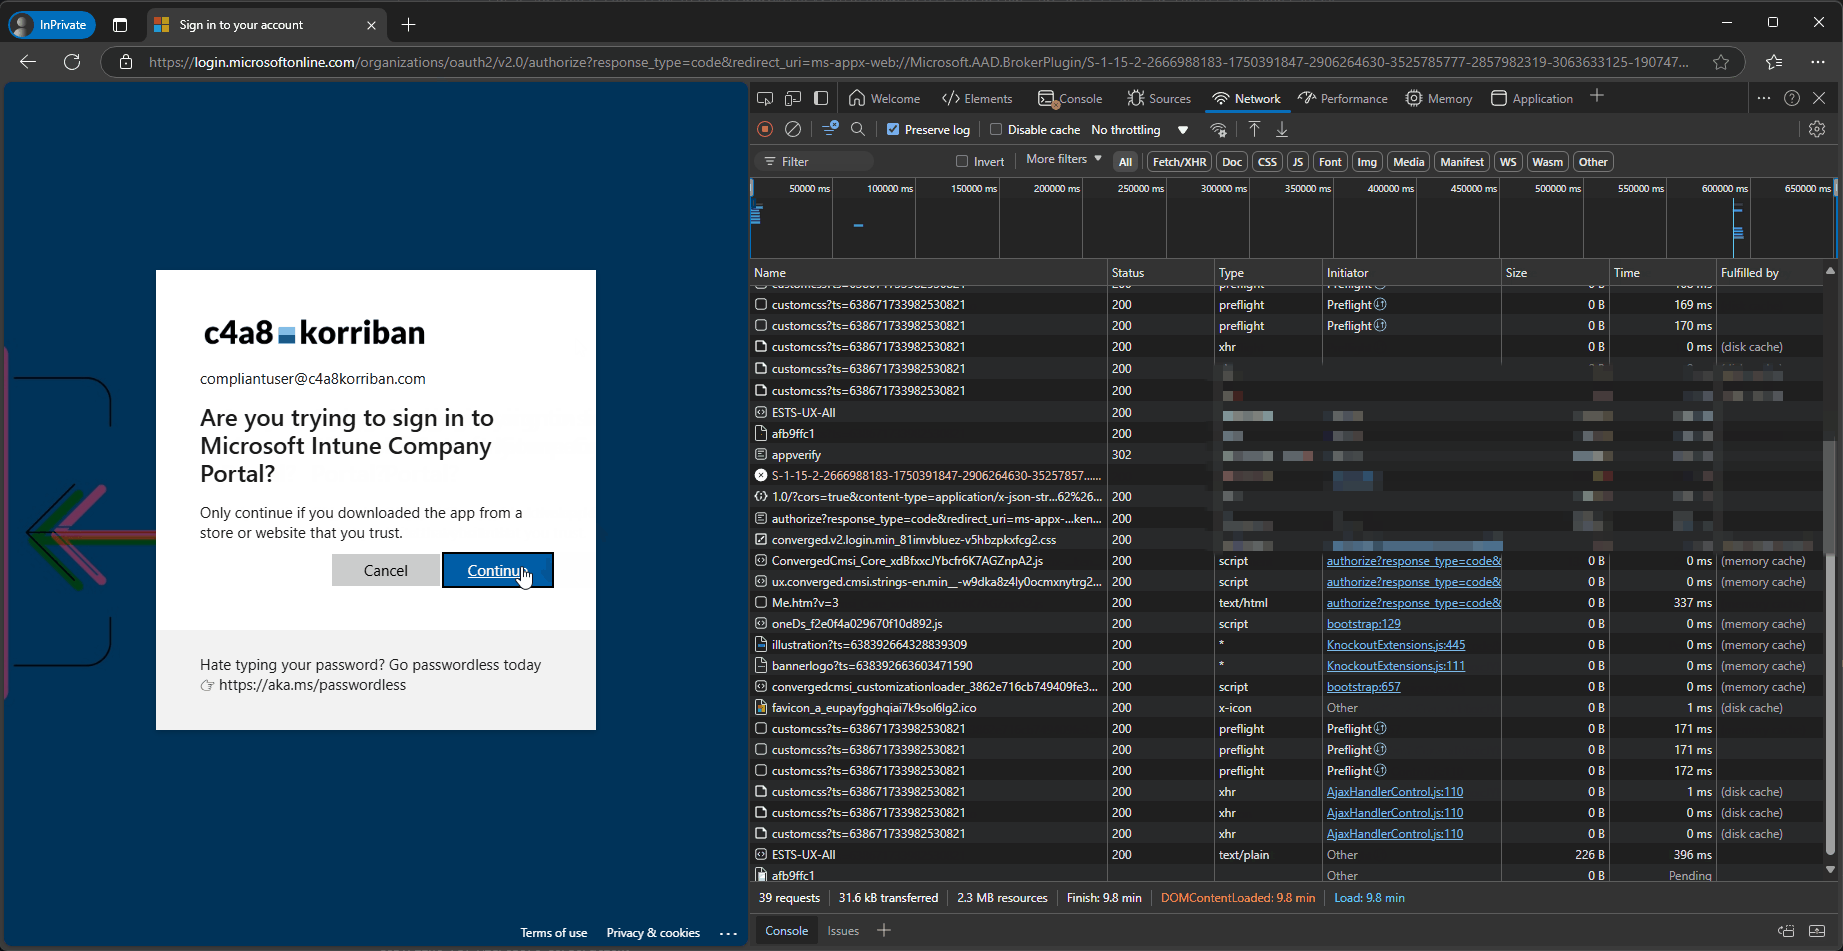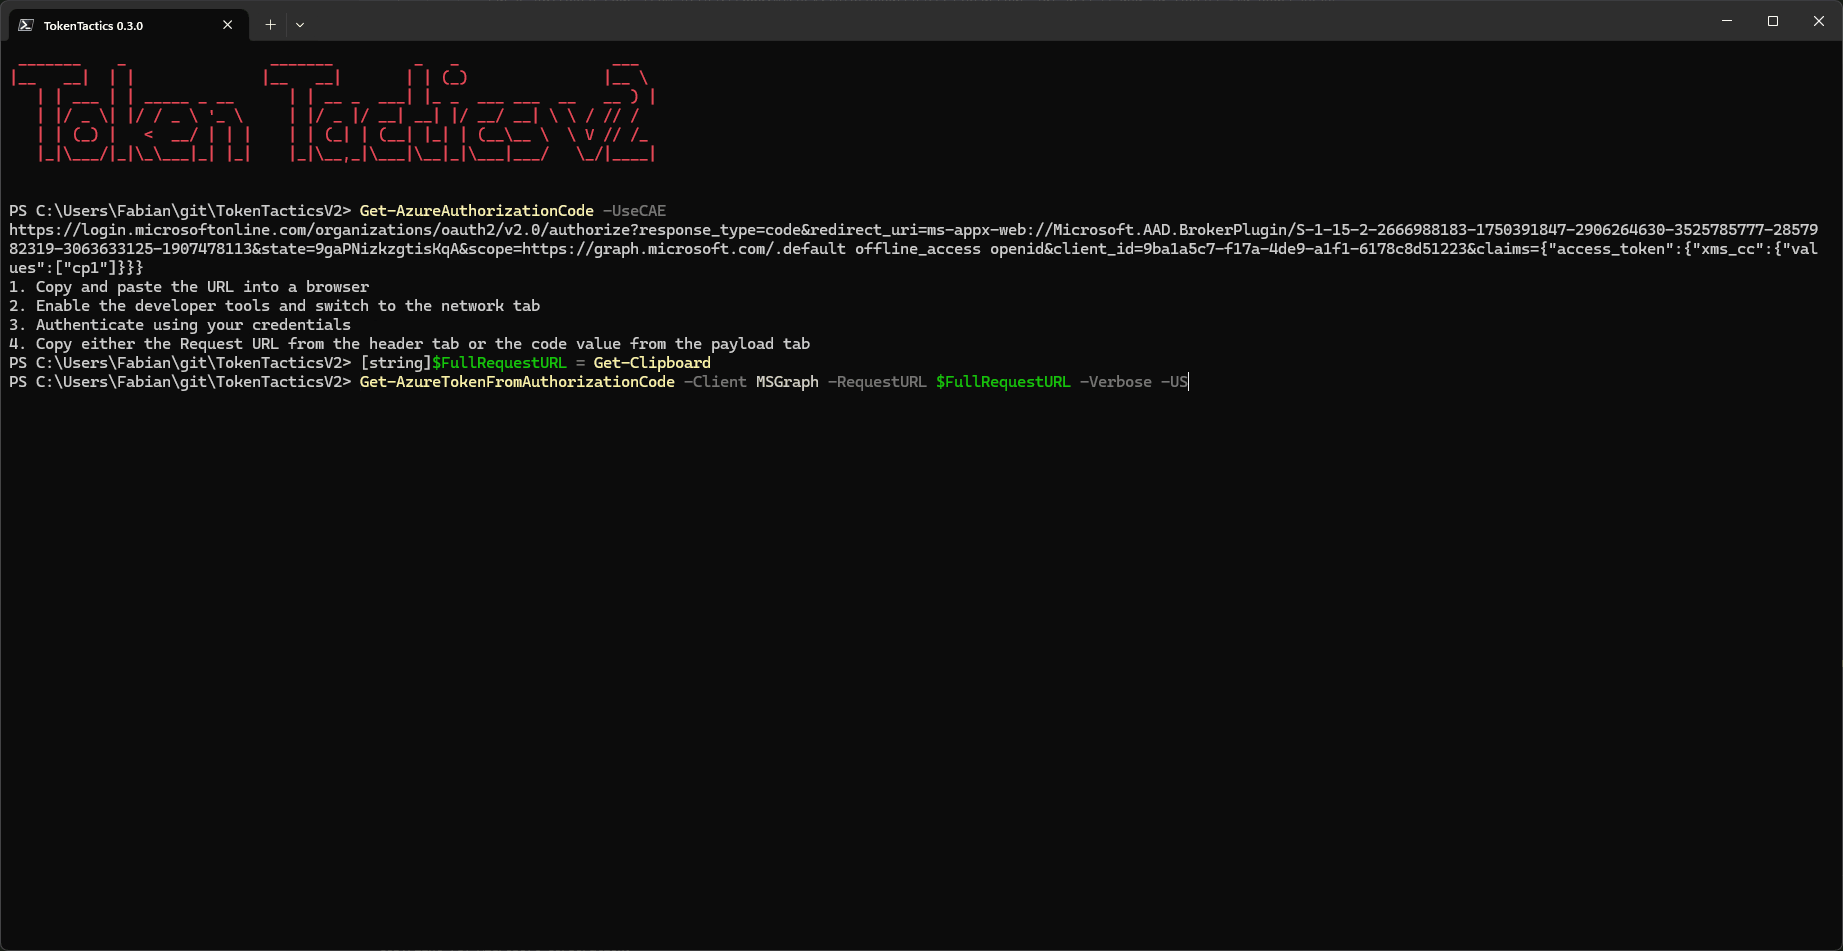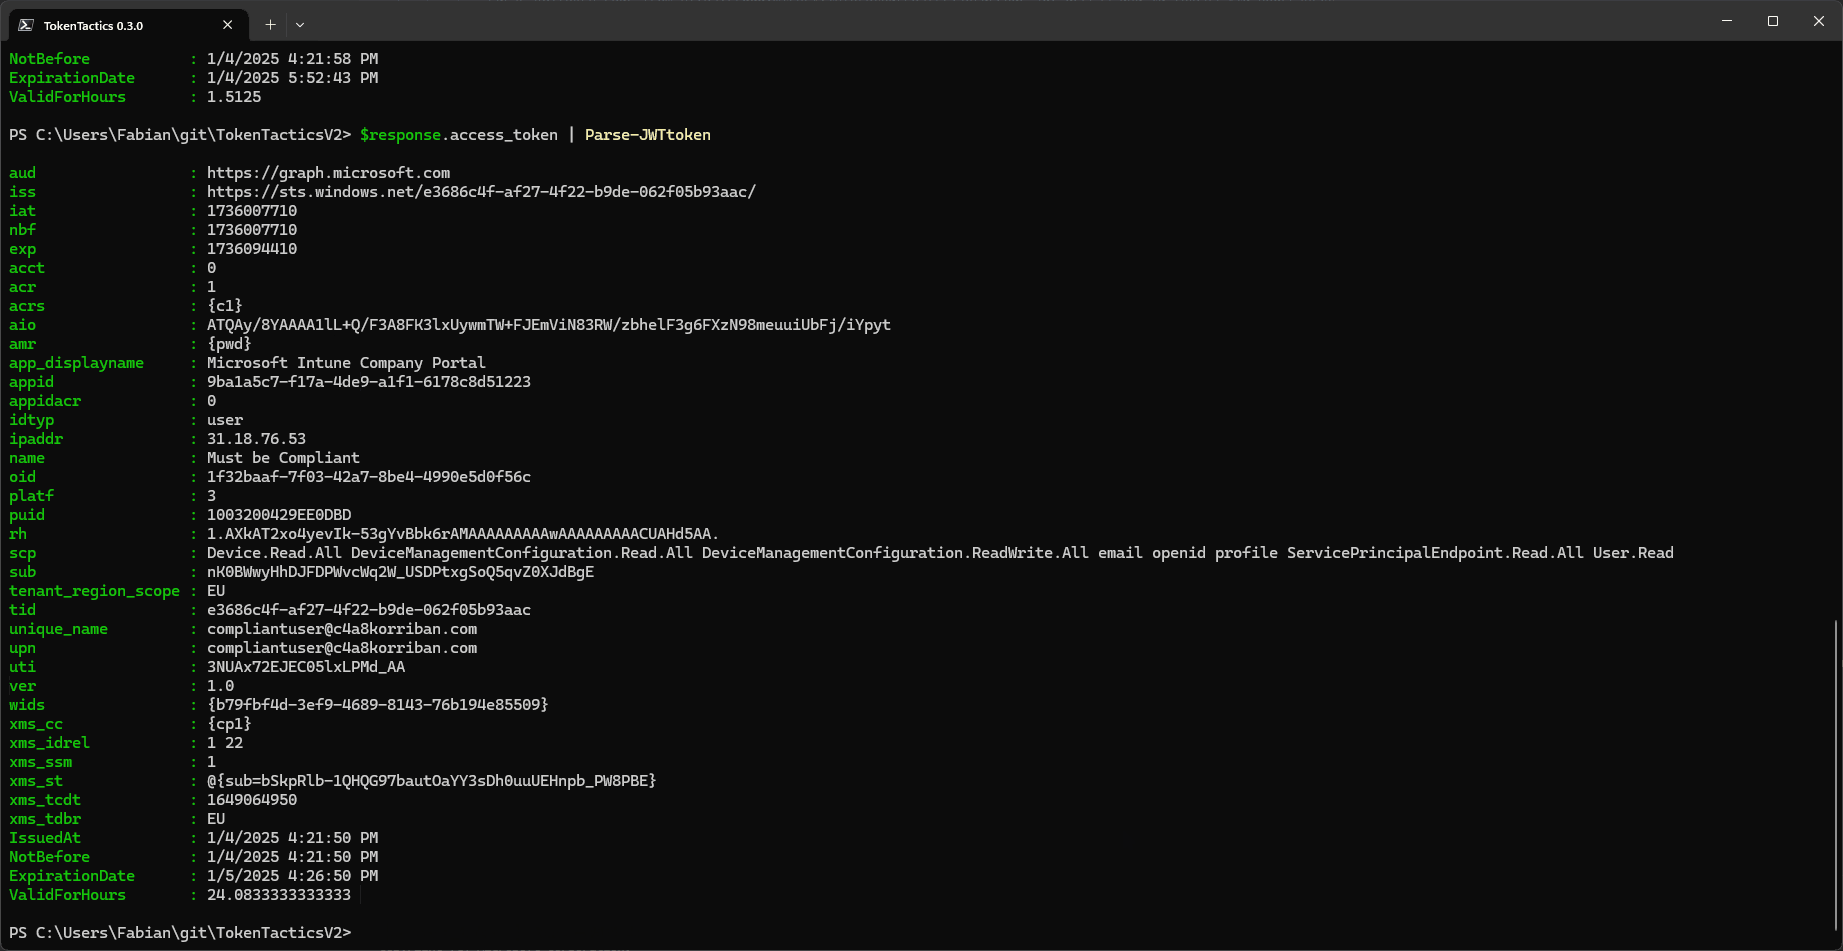 f-bader/tokentacticsv2
Un fork de l'excellent TokenTactics avec prise en charge de CAE et de l'endpoint token v2.
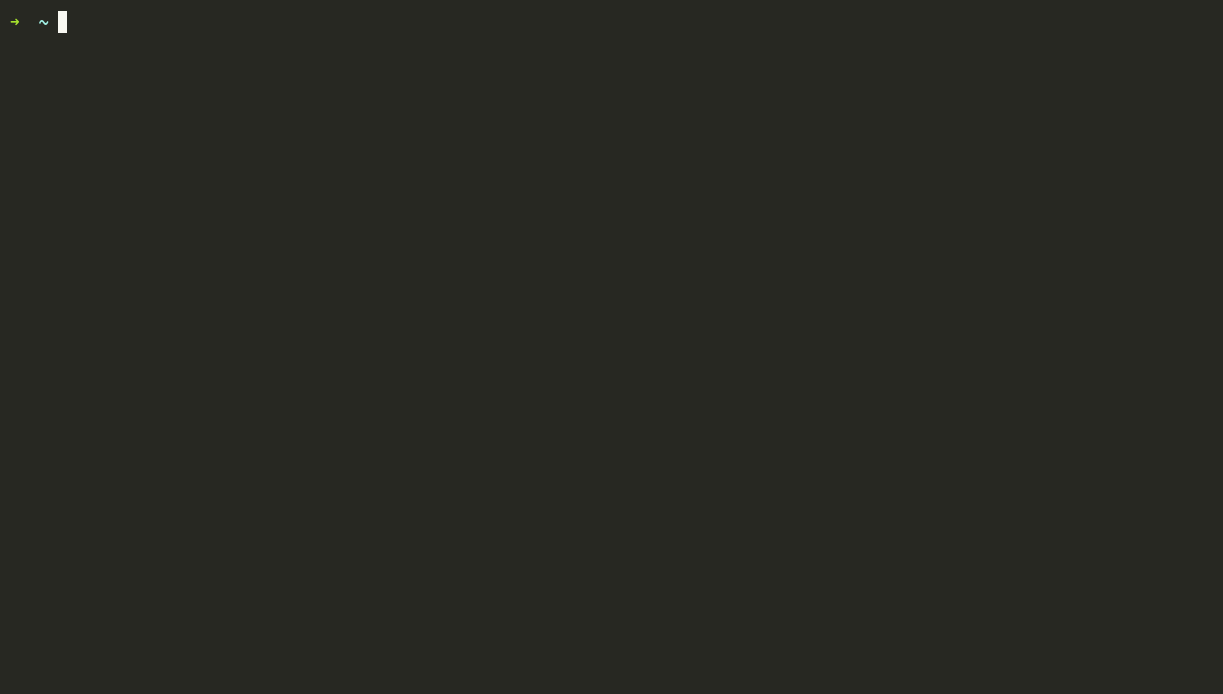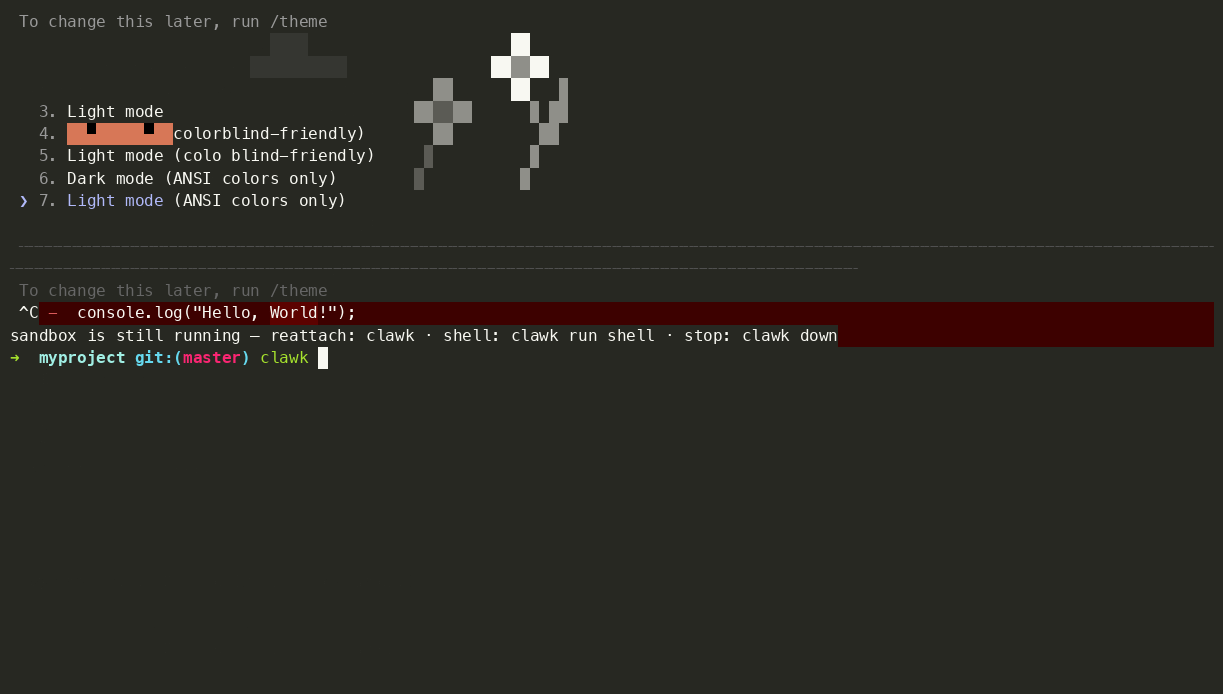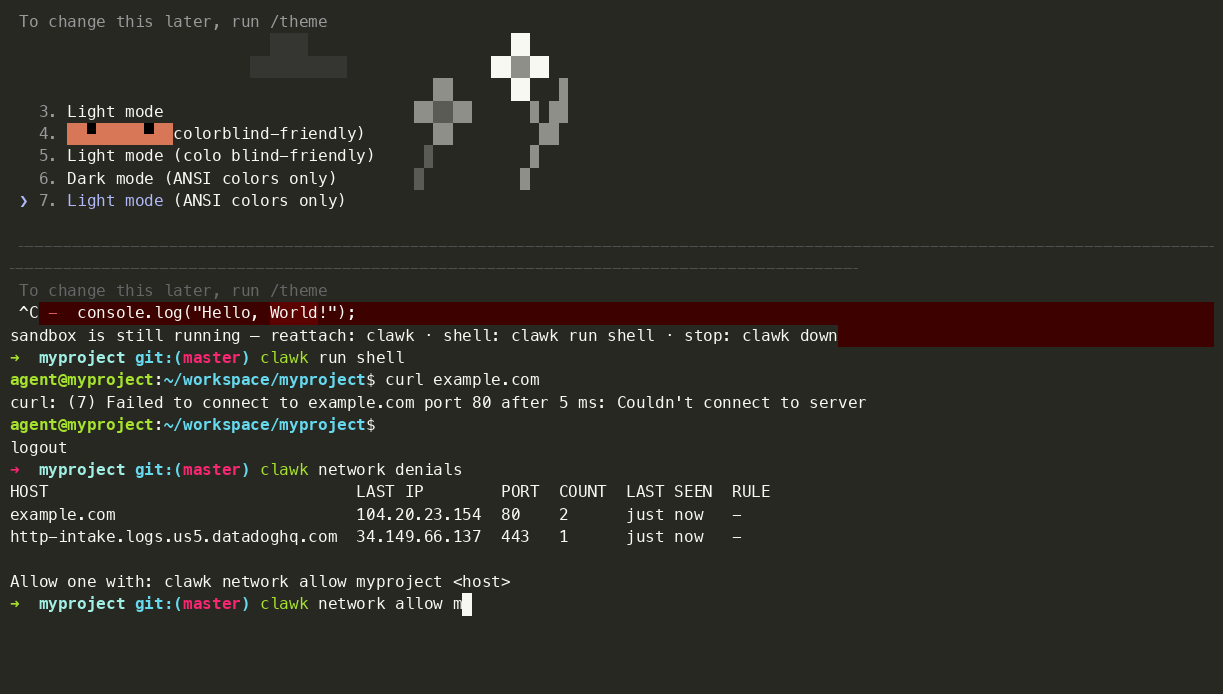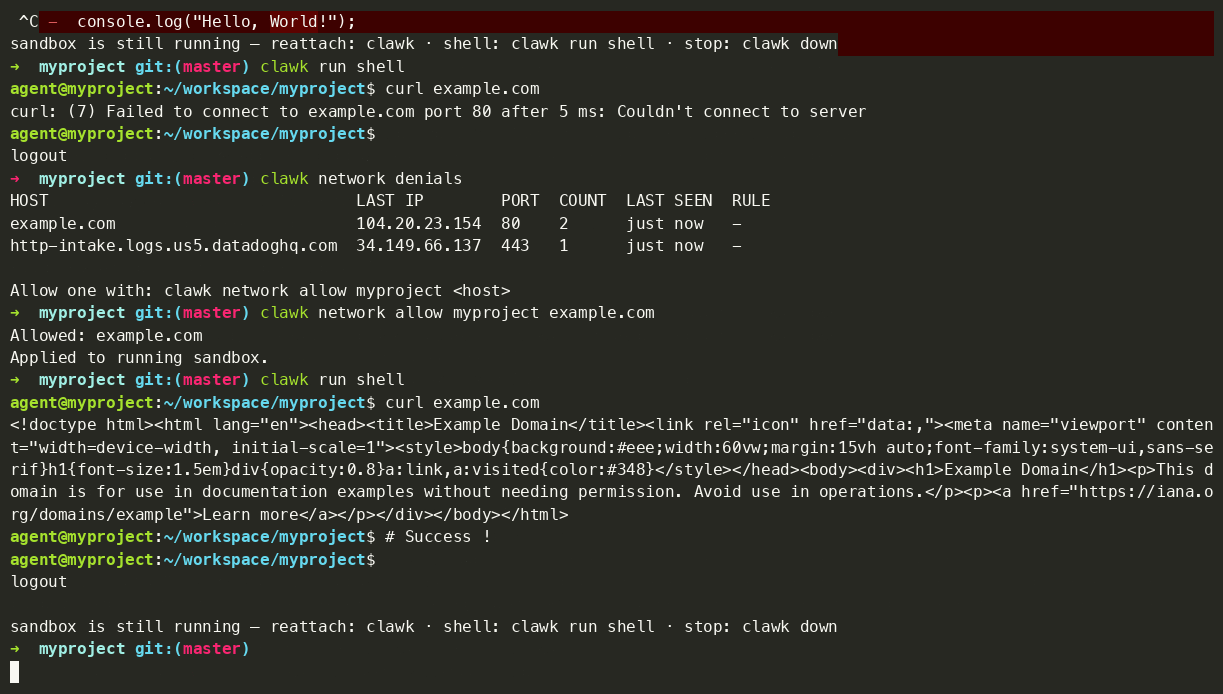 clawkwork/clawk
Donnez aux agents de codage une VM Linux jetable, pas votre ordinateur portable
 0xsha/cloudbrute
Découvrez l'infrastructure cloud, les fichiers et les applications d'une cible chez les principaux fournisseurs (AWS, Azure, GCP) grâce à une…
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike via l'API Microsoft Graph
 redteamoperations/redcloud-os
RedCloudOS est un système d'exploitation de simulation d'adversaire cloud pour les Red Teams afin d'évaluer la sécurité cloud des principaux…
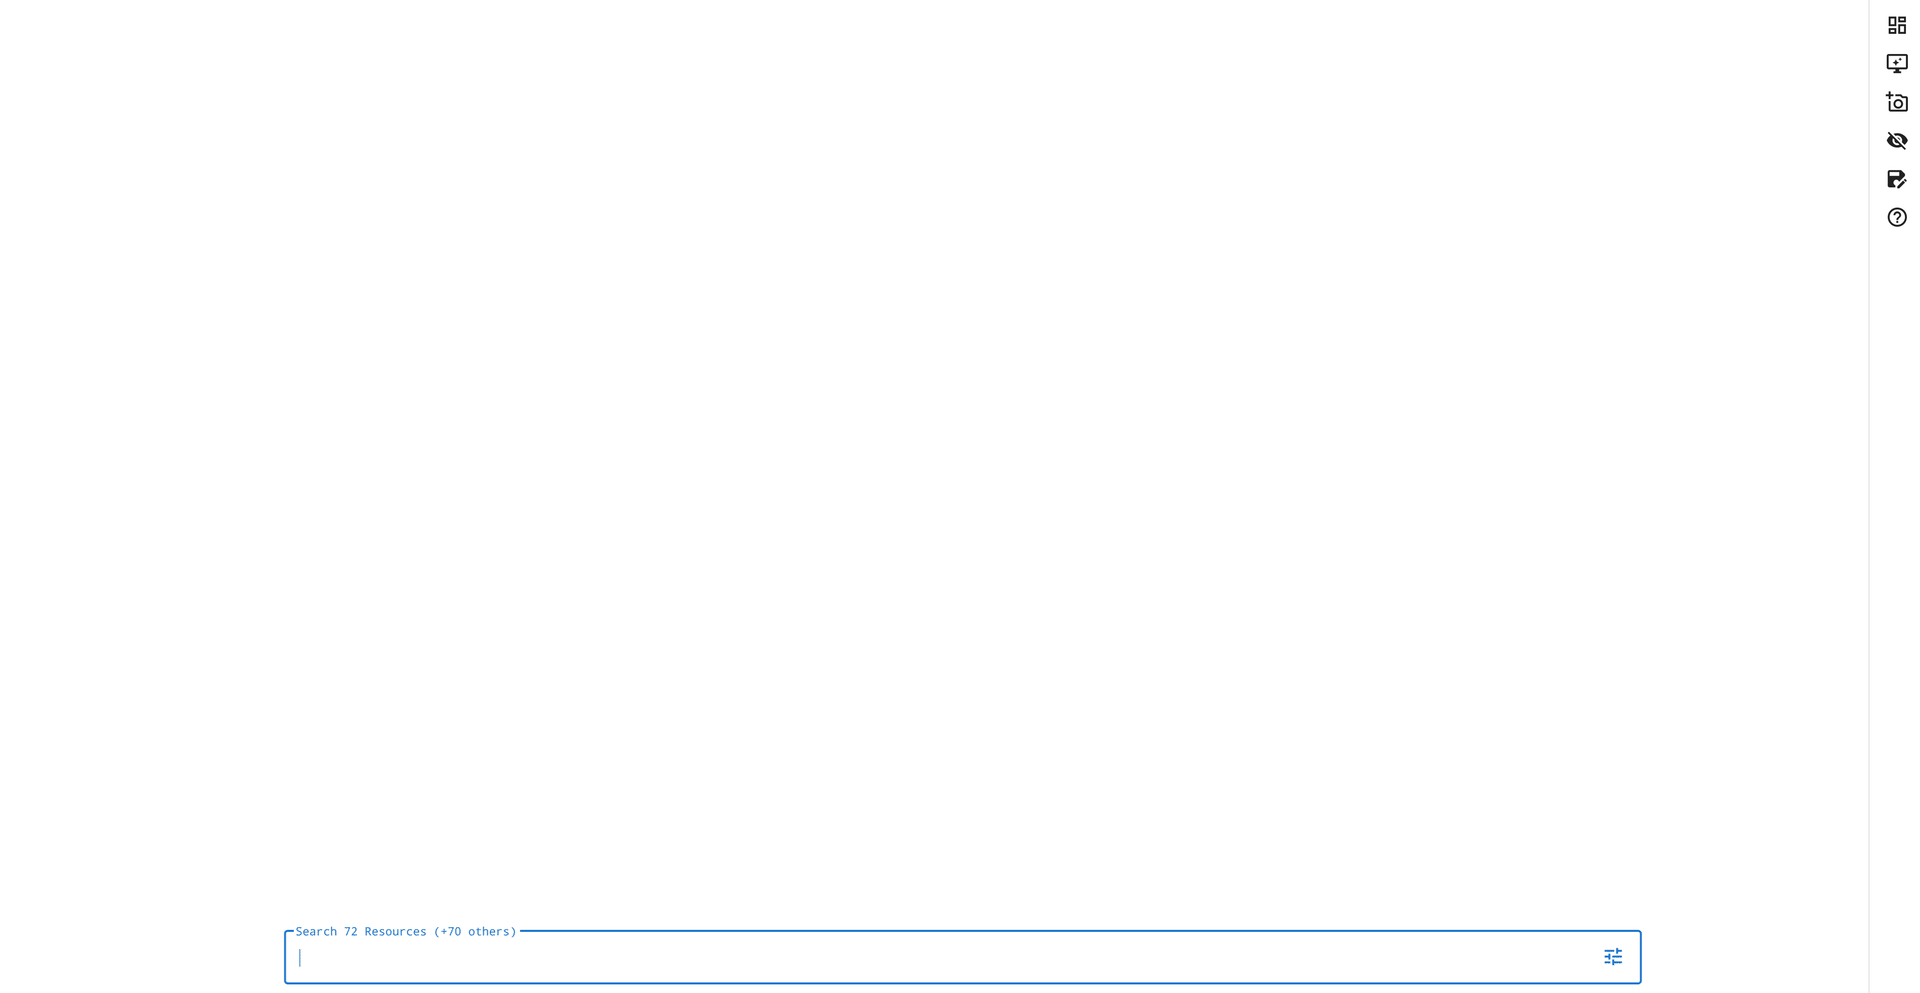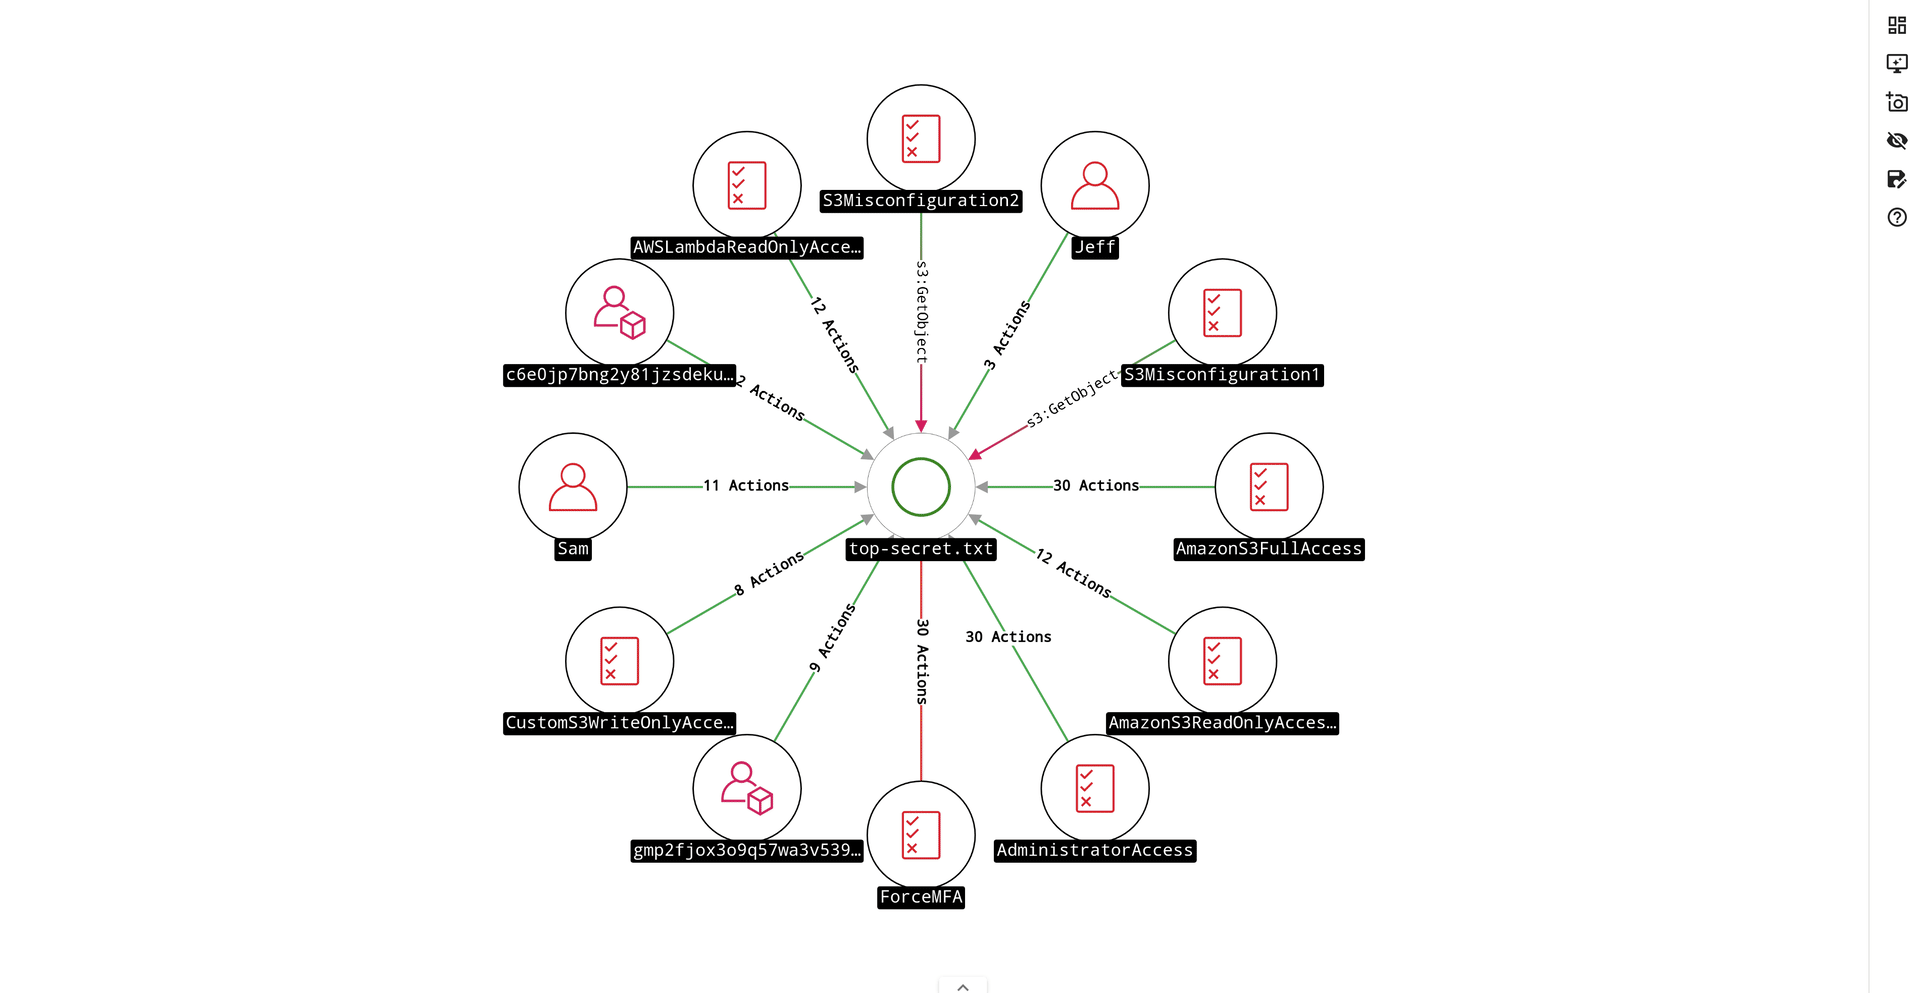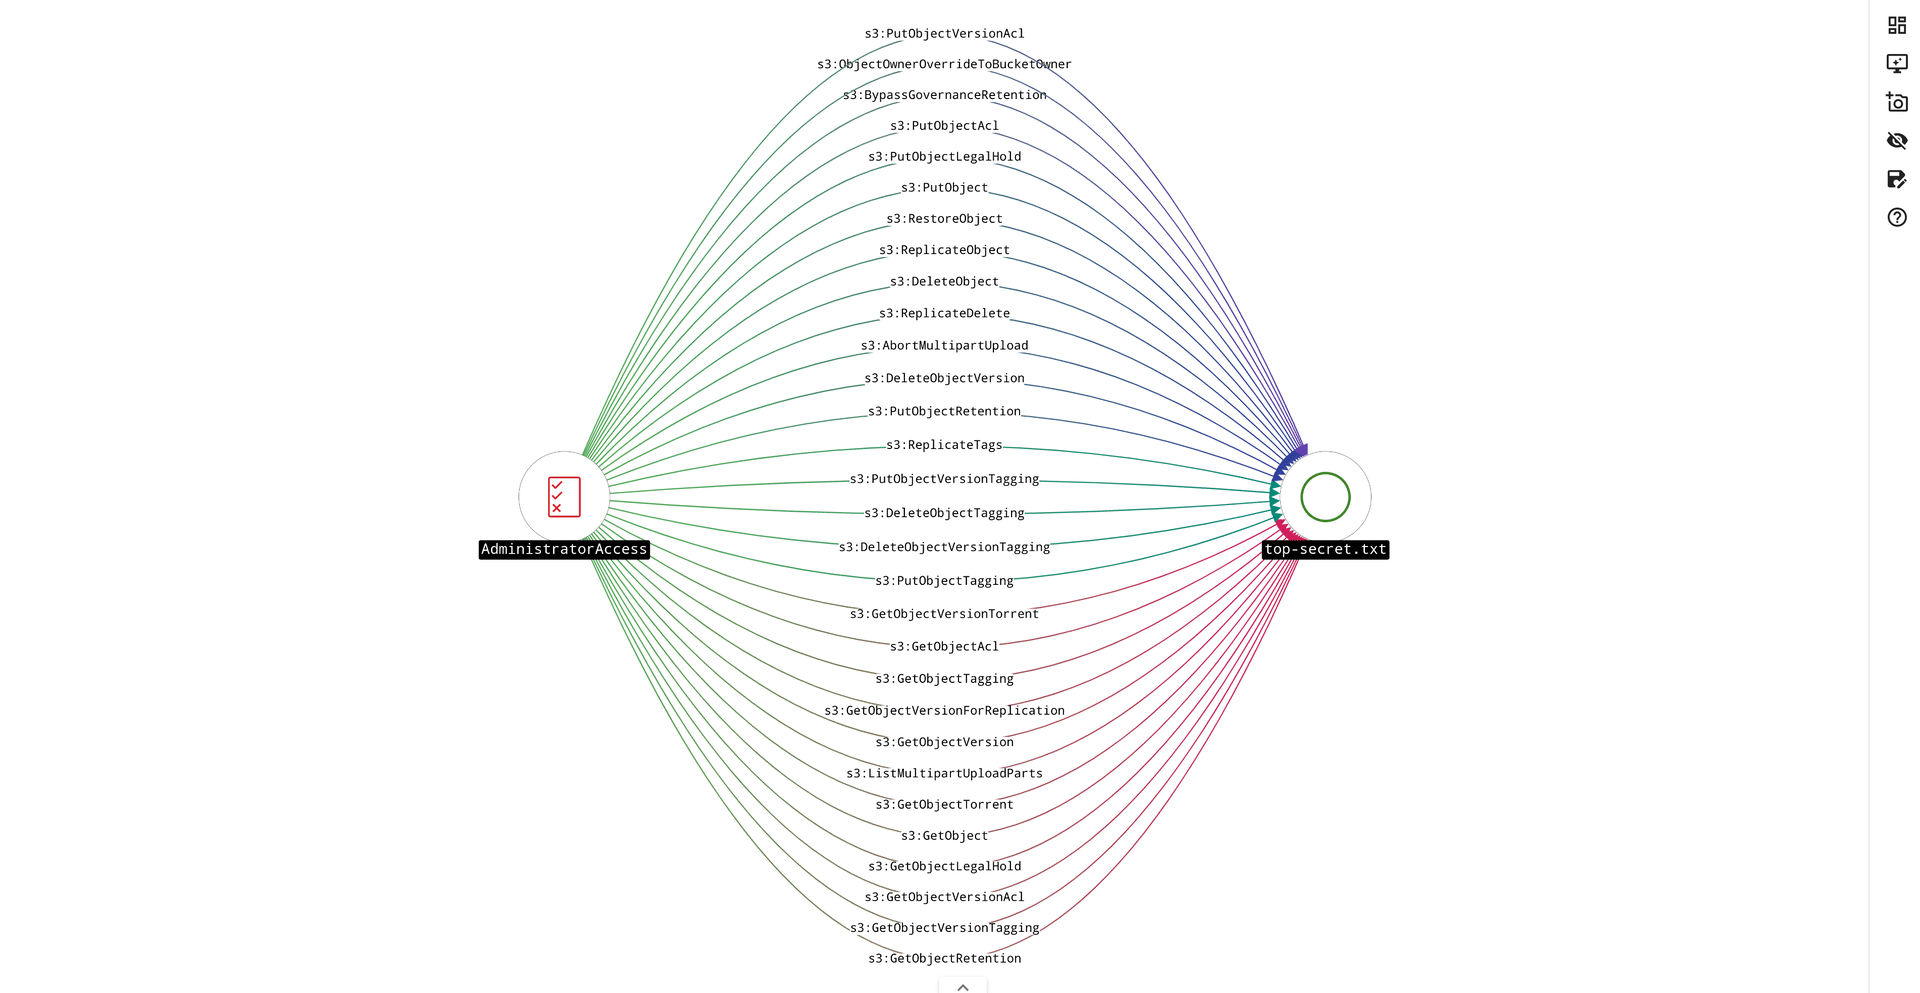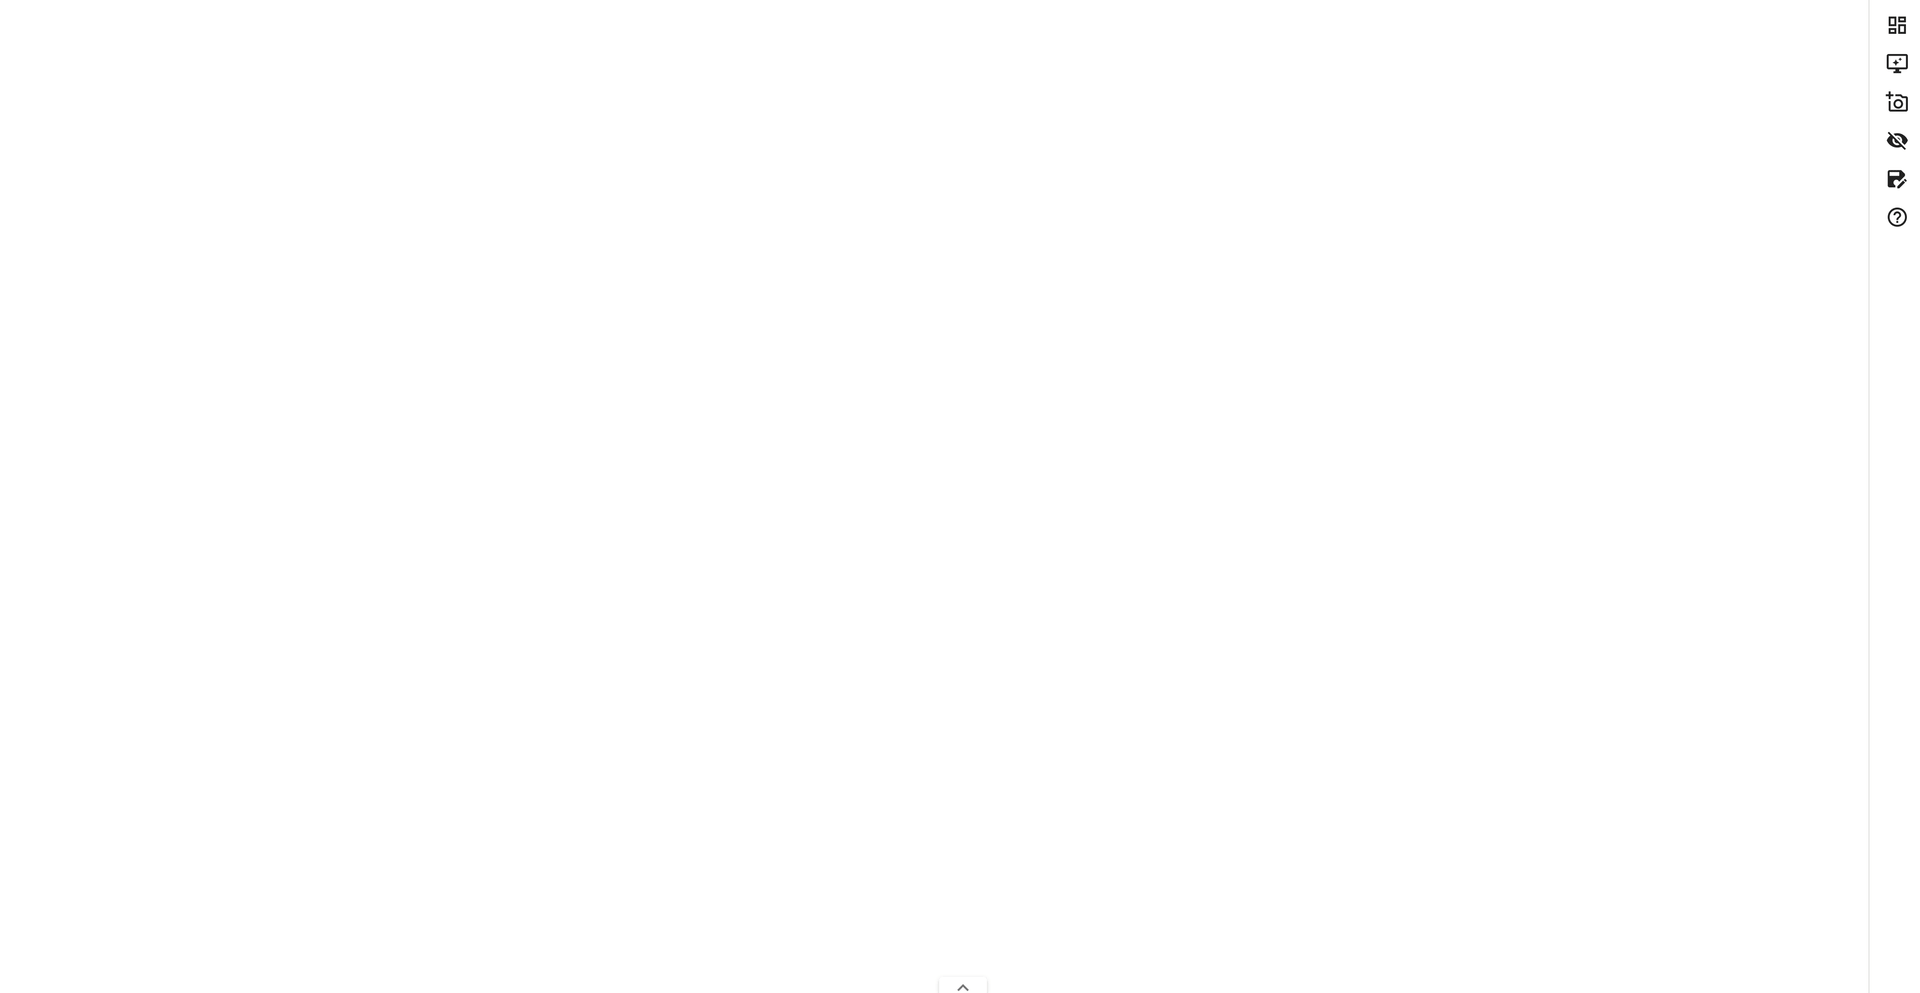 reverseclabs/awspx
Un outil basé sur des graphes pour visualiser les accès effectifs et les relations entre ressources dans les environnements AWS.
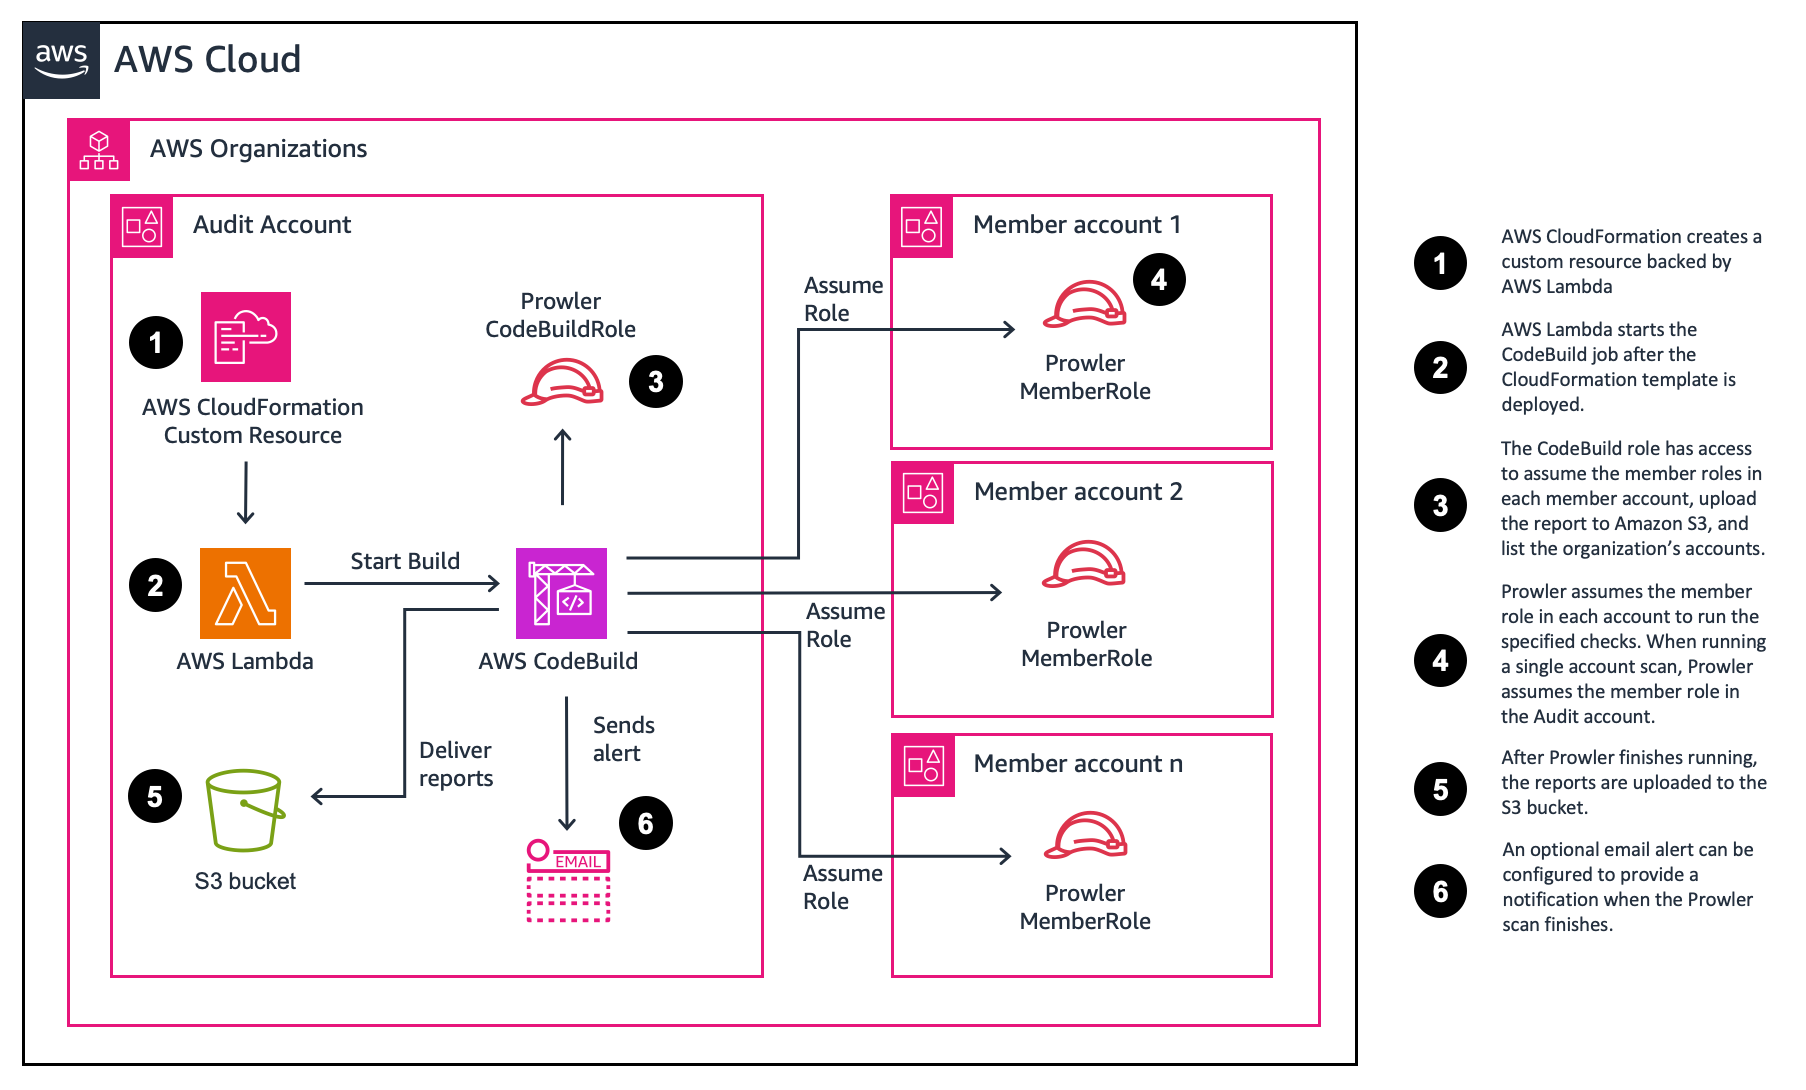 awslabs/aws-security-assessment-solution
Un outil AWS pour vous aider à créer une évaluation ponctuelle de votre compte AWS à l'aide de Prowler.
 adversis/tailsnitch
Un auditeur de sécurité pour les configurations Tailscale. Analyse votre tailnet pour les mauvaises configurations, les contrôles d'accès trop…
 h33tlit/secret-regex-list
Liste de regex pour scraper des clés API secrètes et des informations juteuses.
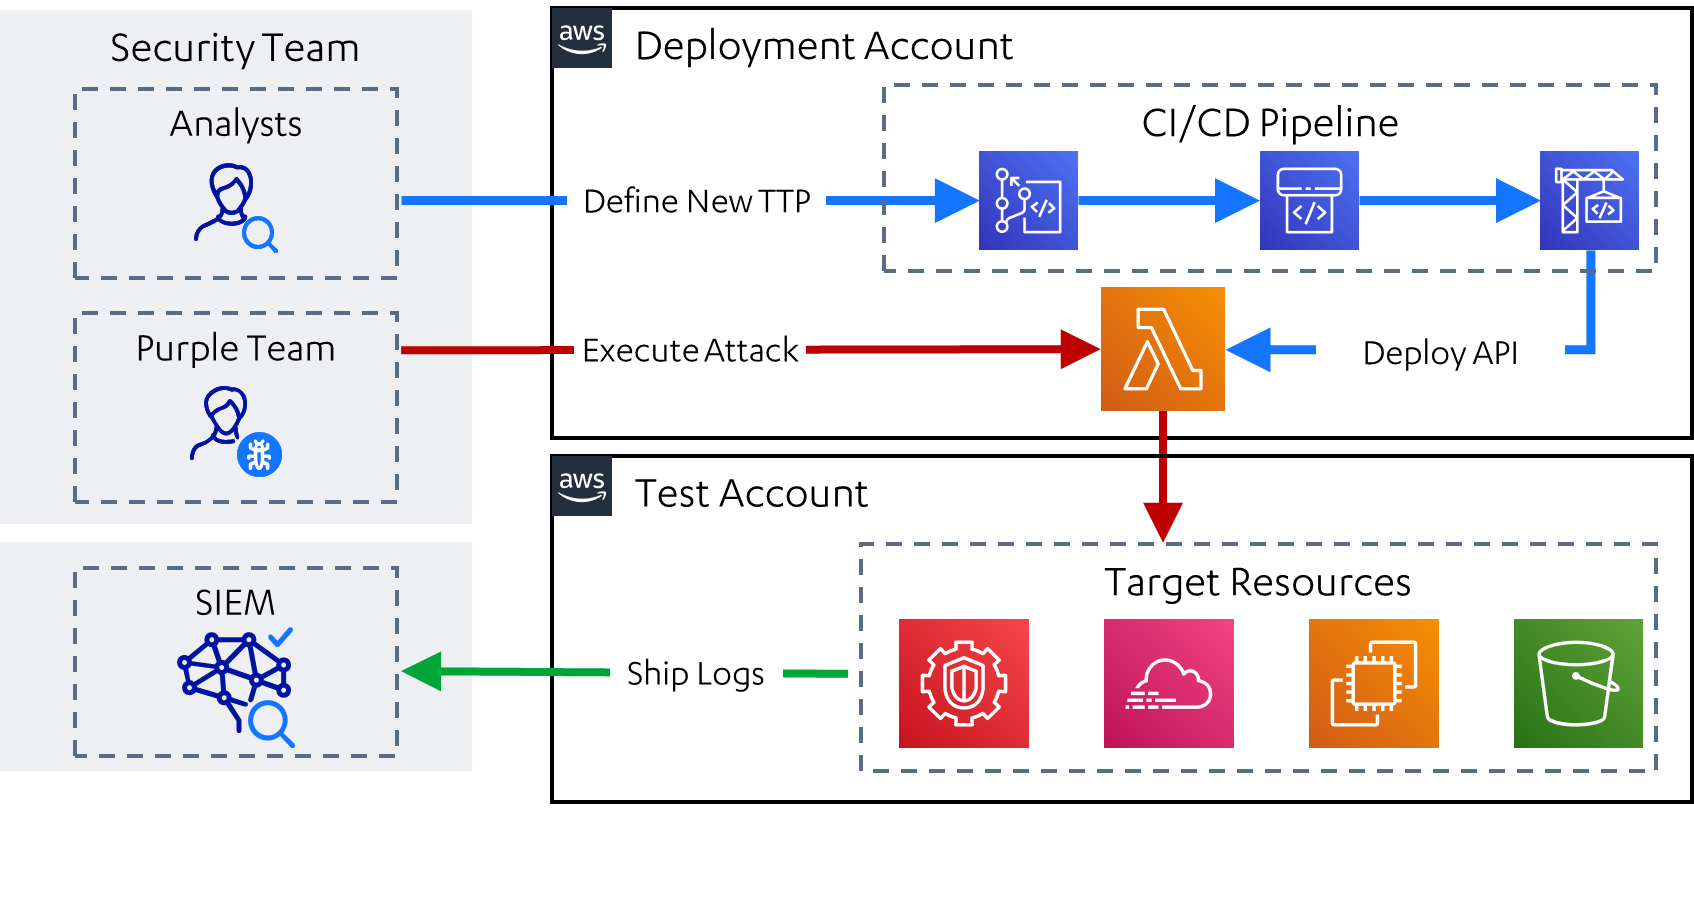 reverseclabs/leonidas
Simulation automatisée d'attaques dans le cloud, avec des cas d'utilisation de détection.
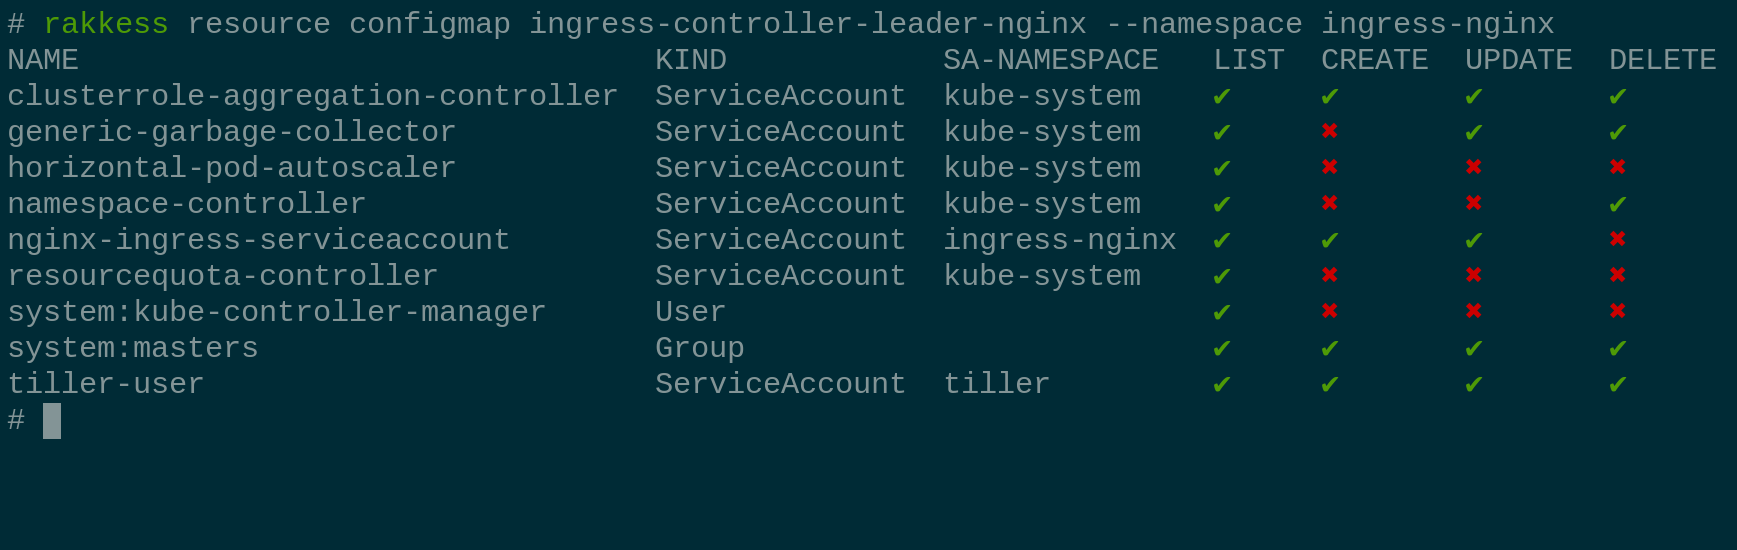 corneliusweig/rakkess
Review Access - plugin kubectl pour afficher une matrice d'accès pour les ressources du serveur k8s
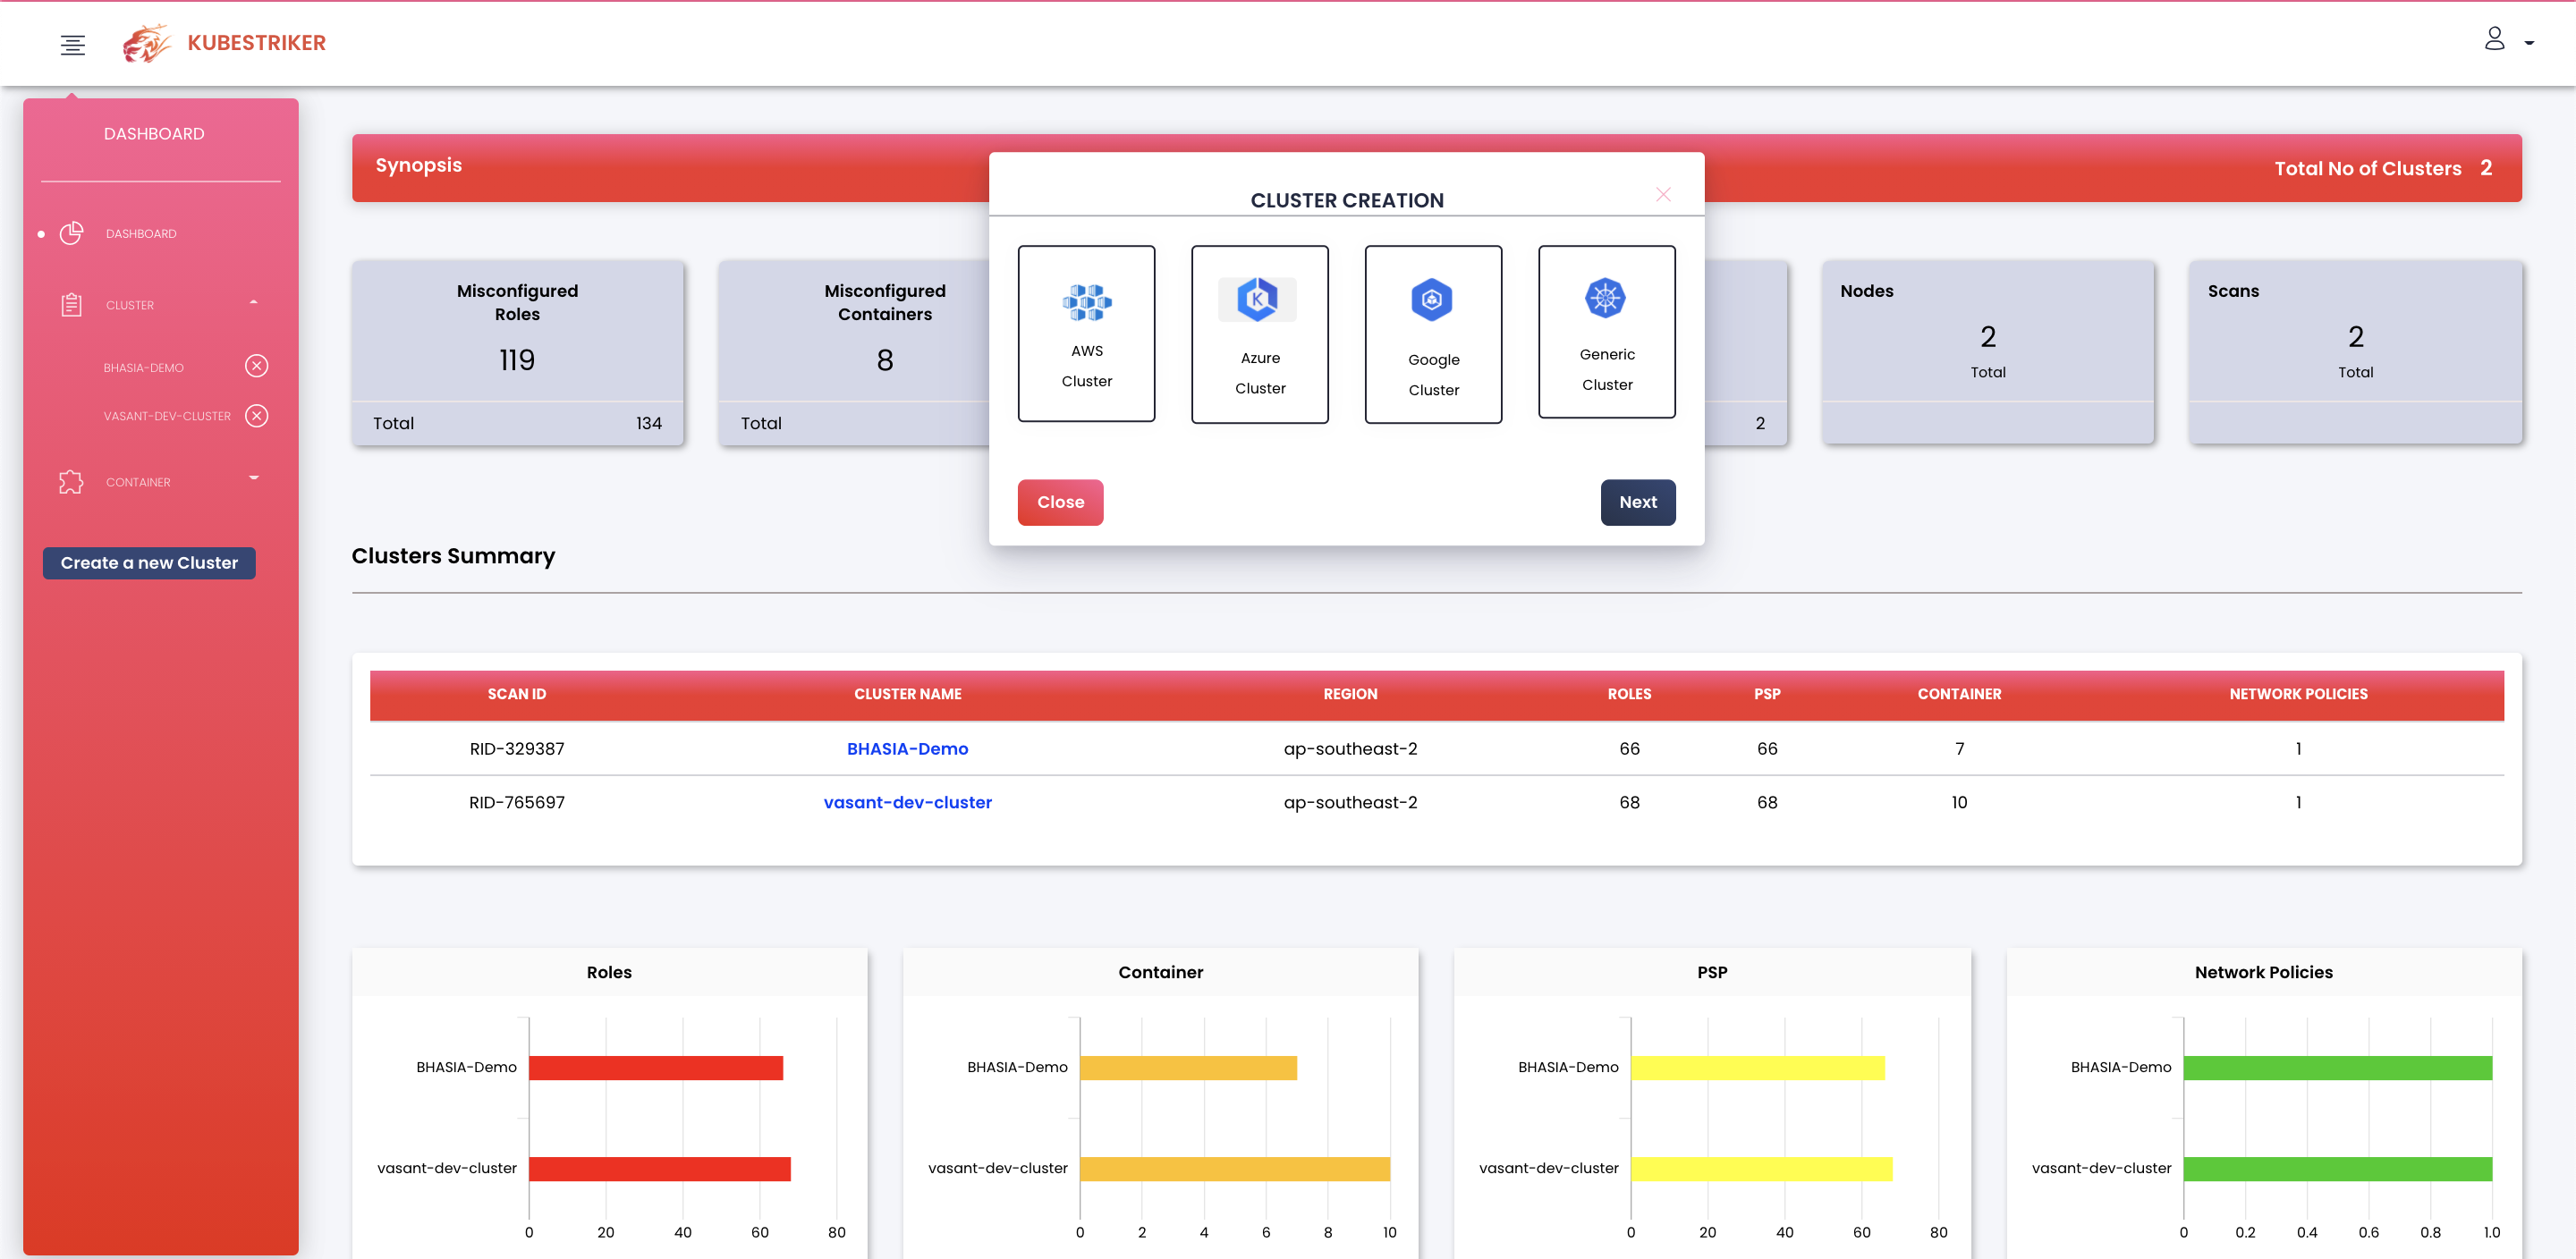 vchinnipilli/kubestriker
Un outil d'audit de sécurité ultra-rapide pour Kubernetes
 appvia/krane
Outil d'analyse statique et de visualisation RBAC Kubernetes








