 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike via l'API Microsoft Graph

Blog de publication : GraphStrike : Utiliser l'API Microsoft Graph pour faire disparaître le trafic Beacon
Blog du développeur : GraphStrike : Anatomie du développement d'outils offensifs
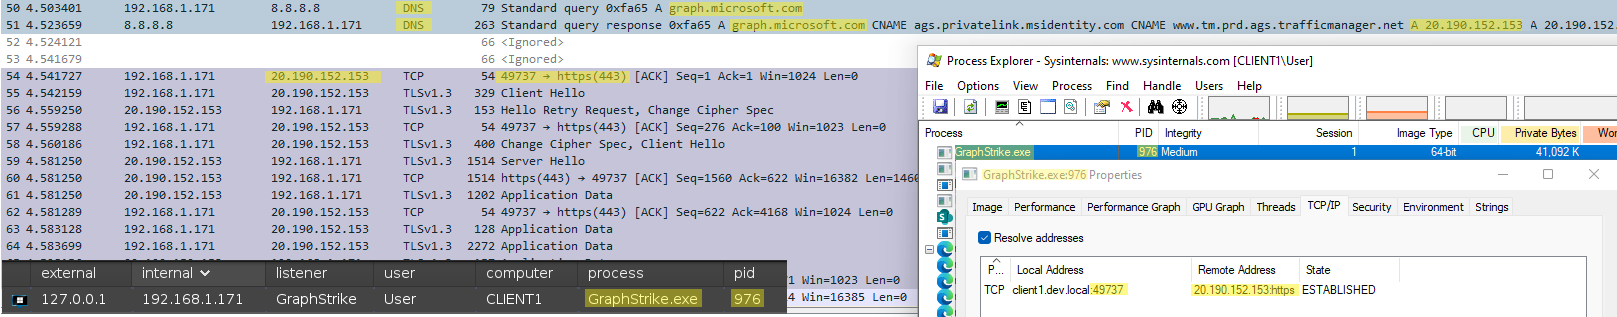
GraphStrike est une suite d'outils qui permet au Beacon HTTPS de Cobalt Strike d'utiliser l'API Microsoft Graph pour les communications C2. Tout le trafic Beacon est transmis via deux fichiers créés sur le site SharePoint de l'attaquant, et toutes les communications du Beacon sont routées vers https://graph.microsoft.com :
GraphStrike inclut un provisionneur pour créer les ressources Azure nécessaires à Cobalt Strike HTTPS via l'API Graph :
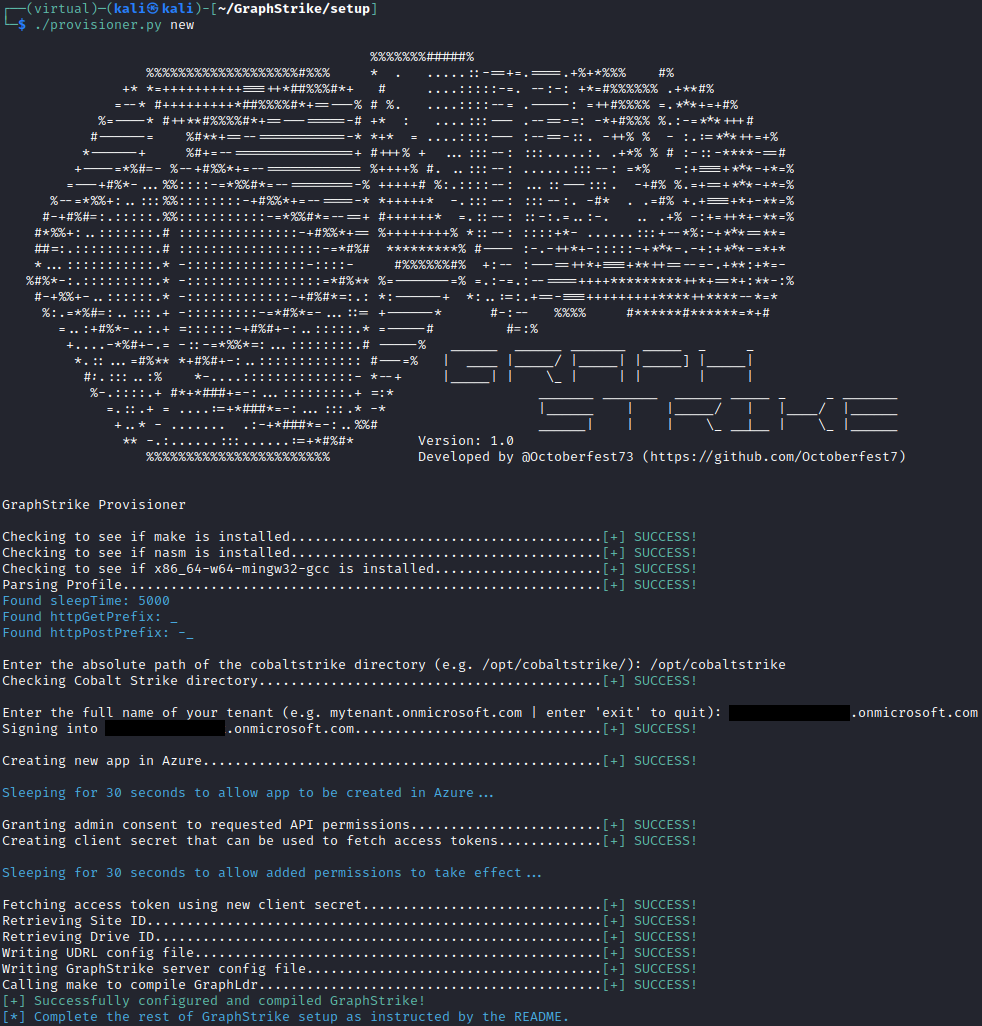
GraphStrike ne crée aucune ressource payante dans Azure, donc aucun coût supplémentaire n'est engendré par l'utilisation de GraphStrike ou de son provisionneur.
Des renseignements sur les menaces ont été publiés concernant plusieurs APT différentes qui exploitent l'API Microsoft Graph et d'autres services Microsoft pour des campagnes offensives :
Les acteurs malveillants continuent d'utiliser des services légitimes à des fins illégitimes. Utiliser un domaine à haute réputation comme graph.microsoft.com pour les communications C2 est extrêmement efficace et souhaitable, mais souvent compliqué et prohibitif en termes de temps et d'efforts. La plupart des frameworks C2 ne prennent pas en charge les méthodes pour récupérer ou renouveler les jetons d'accès, ce qui les rend incapables d'utiliser l'API Graph. Cela peut rendre difficile pour les équipes rouges de reproduire ces techniques, et prive les défenseurs d'une chance d'observer et de développer des signatures pour ce type d'activité. GraphStrike cherche à alléger ce fardeau et à fournir un processus fiable et reproductible pour exploiter l'API Microsoft Graph tout en conservant la familiarité et la fiabilité de l'expérience utilisateur de Cobalt Strike.
Techniquement, non. Ayant déjà construit un véritable External C2 utilisant l'API Graph (qui envoyait le trafic Beacon sous forme de messages Microsoft Teams), le fardeau de devoir développer, maintenir et intégrer une sonde personnalisée répondant aux spécifications d'External C2 et faisant le travail est bien trop familier. GraphStrike exploite plutôt un Chargeur Réflexif Défini par l'Utilisateur (UDRL) open source appelé AceLdr par Kyle Avery (adapté sous le nom 'GraphLdr' dans ce projet) pour intercepter les appels à la bibliothèque WinINet que Beacon effectue normalement et les manipuler si nécessaire afin d'utiliser l'API Graph. Il n'y a pas de sonde personnalisée ni de processus supplémentaire à proprement parler, seulement le processus Beacon avec quelques API Windows interceptées. Côté serveur, un programme Python3 traduit le trafic du serveur d'équipe Cobalt Strike en trafic API Graph et vice-versa.
GraphStrike prend en charge presque toutes les activités normales de Cobalt Strike, y compris :
Cela inclut également l'intégration par GraphStrike des commandes sleep, exit et remove pour faire correspondre les temps de sommeil du serveur GraphStrike avec ceux du Beacon, ainsi que la suppression des fichiers dans SharePoint lorsqu'un Beacon est quitté ou supprimé.
GraphStrike intègre également toutes les fonctionnalités de l'AceLdr original, avec quelques API supplémentaires ajoutées pour utiliser également le spoofing de pile d'appels.
GraphStrike nécessite ce qui suit avant de commencer :
Prenez note de ce qui suit avant de poursuivre le processus de configuration :
1. Certains composants utilisent des chemins relatifs pour localiser d'autres ressources. Veuillez changer de répertoire comme indiqué ci-dessous.
2. Le profil Cobalt Strike ne peut être modifié qu'AVANT l'étape 5 du processus de configuration ci-dessousNote #1.
sudo setup/install_dependencies.sh pour installer les dépendances système requises.python3 -m venv virtual puis source virtual/bin/activate pour créer et entrer dans l'environnement virtuel.pip3 install -r requirements.txt../provisioner.py new et terminez le processus de configuration.graph.microsoft.com dans les champs Hôtes HTTPS et Hôte HTTPS (Stager)../GraphStrike.py.