
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 dviejopomata/cve-2020-8554
Exploit de preuve de concept pour CVE-2020-8554, démontrant la manipulation des externalIP des services Kubernetes pour réaliser des attaques de type…
 cdxiaodong/cve-2021-25741
Exploit de preuve de concept pour CVE-2021-25741 permettant l'évasion de conteneur Kubernetes via la manipulation de montage de volume de…
 salt318/cve-2025-1974
Tâche de configuration d'environnement Docker vulnérable (CVE) WHS3기
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Plugin Jenkins pour les tests automatisés d'applications mobiles via le cloud Perfecto, gérant les connexions de tunnel sécurisé et les…
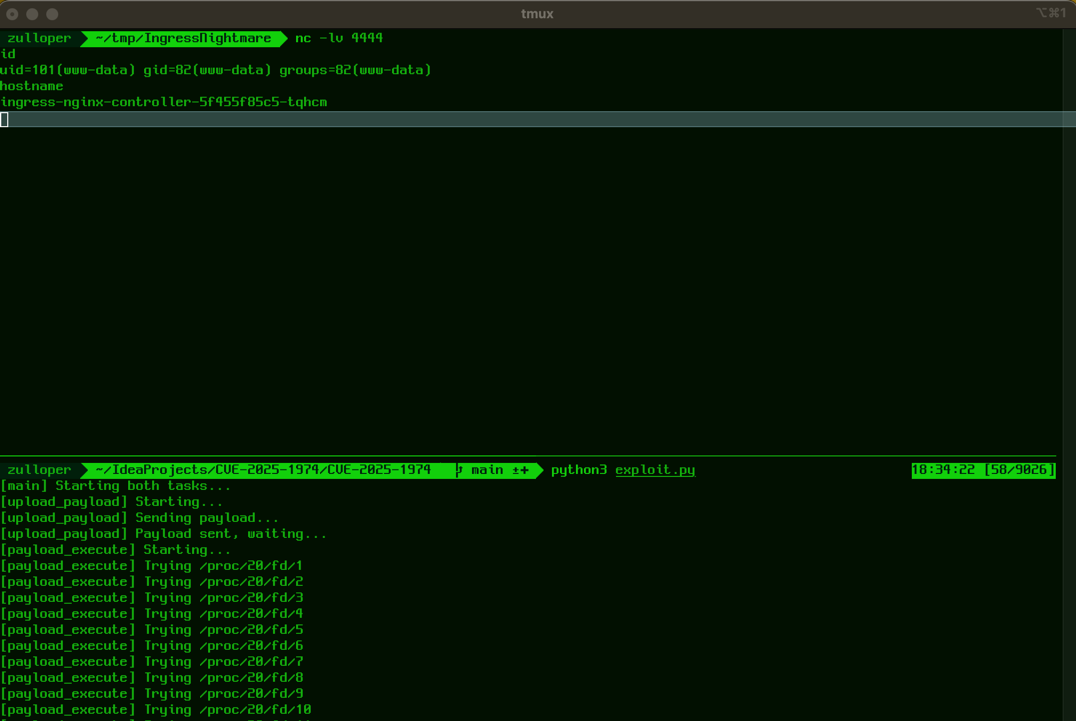 zulloper/cve-2025-1974
CVE-2025-1974 code PoC
 bgsilvait/win-cve-2021-31166
Preuve de concept pour CVE-2021-31166 (RCE http.sys) avec déploiement Terraform sur AWS, incluant des scripts de test et une règle WAFv2 pour bloquer…
 thecybergeek/cve-2022-27251
Exécution de code à distance dans LocalStack 0.12.6
 charondefalt/cve-2023-34039
Exploit VMware
 likekabin/cve-2019-5736-poc
Exploit de preuve de concept pour CVE-2019-5736, ajoutant une charge utile au binaire runc de l'hôte via l'évasion de conteneur Docker.
 freshdemo/apachestruts-cve-2018-11776
Exploit de preuve de concept en Python pour la vulnérabilité d'exécution de code à distance Apache Struts2 CVE-2018-11776, avec un conteneur Docker…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins plugin fournissant une API partagée pour la gestion des identifiants Docker, l'authentification aux registres, la configuration du démon et…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Plateforme de flux de données automatisée pour traiter et distribuer des données, avec suivi de provenance intégré, configuration sécurisée et…
 0xbingo/cve-2025-1974
Un outil de test minimal pour aider à détecter les vulnérabilités d’injection d’annotations dans les contrôleurs Kubernetes NGINX Ingress. Ce script…
 sixpacksecurity/cve-2021-41773
Exploit PoC pour CVE-2021-41773 avec configuration Docker.
 acfirthh/cve-2021-41805
Une preuve de concept pour CVE-2021-41805 qui est une vulnérabilité dans HashiCorp Consul Enterprise permettant une exécution de code à distance…
 ugorange/cve-2022-3172
Exploit de preuve de concept pour CVE-2022-3172 dans Kubernetes, démontrant un accès non autorisé à l'API metrics via un jeton malveillant.
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java pour l'intégration avec Amazon Web Services, offrant un accès sécurisé aux API de S3, DynamoDB, EC2 et plus encore, avec prise en charge…








