
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 nyxgeek/onedrive_user_enum
onedrive user enumeration - outil de pentest pour énumérer les utilisateurs o365 valides
 nagwww/s3-leaks
Chronologie organisée des erreurs de configuration des buckets S3 AWS, des données exposées et des identifiants IAM divulgués, avec des liens vers…
 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.
 rvrsh3ll/tokentactics
Ensemble d'outils de manipulation de jetons JWT Azure
 safedep/pmg
PMG protège les développeurs et les agents IA des paquets open source malveillants en utilisant un proxy, un bac à sable et le flux de renseignements…
 fencesandbox/fence
Sandbox léger, sans conteneur, pour exécuter des commandes avec des restrictions réseau et de système de fichiers.
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 finbarr/yolobox
Let your AI go full send. Your home directory stays home.
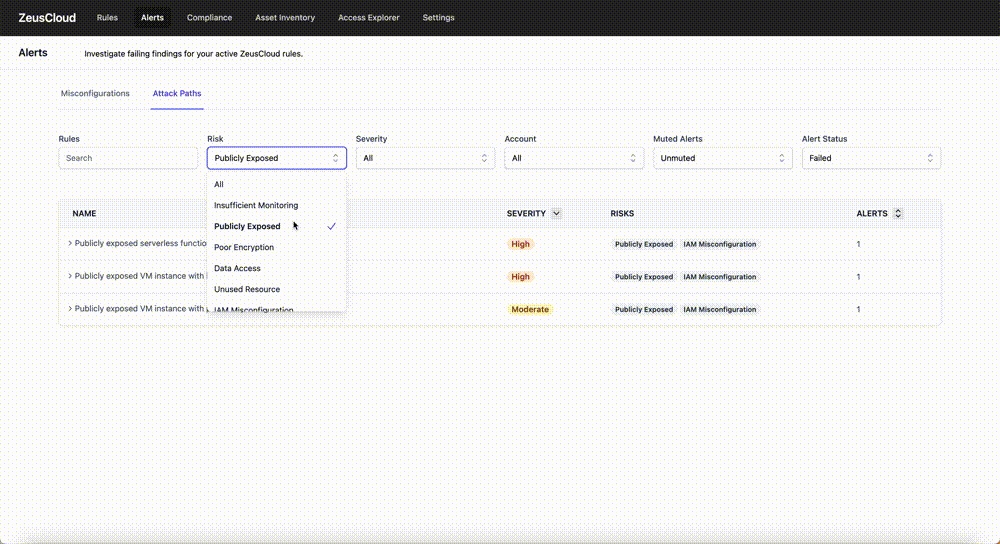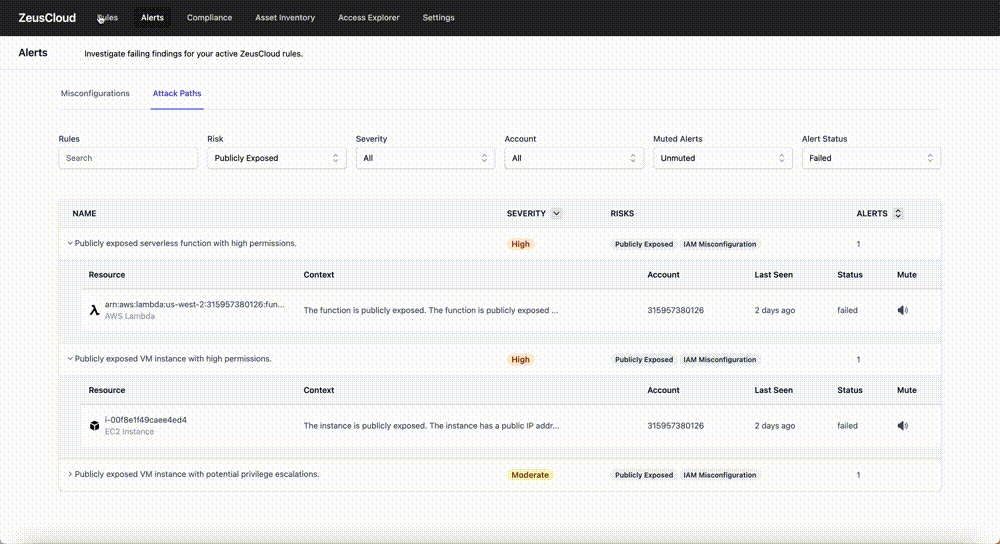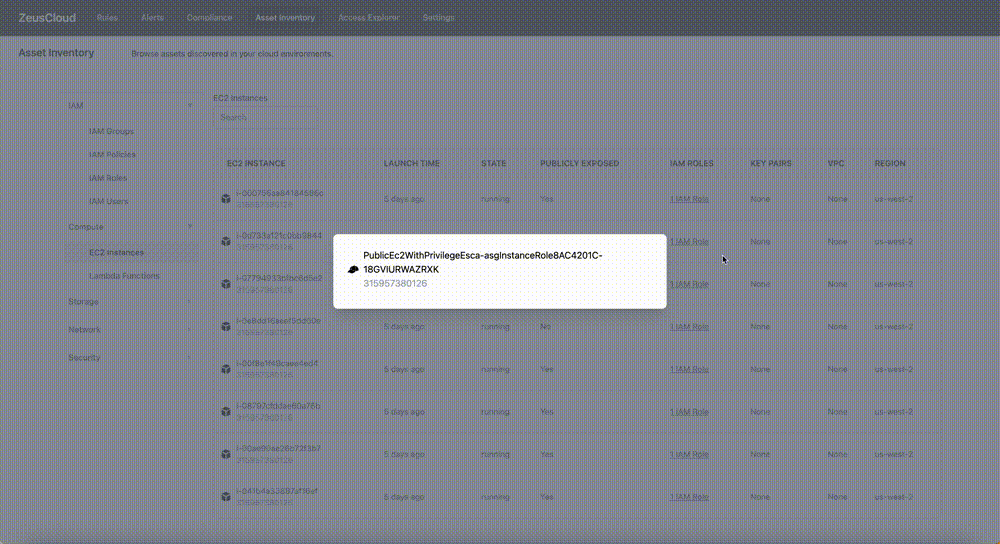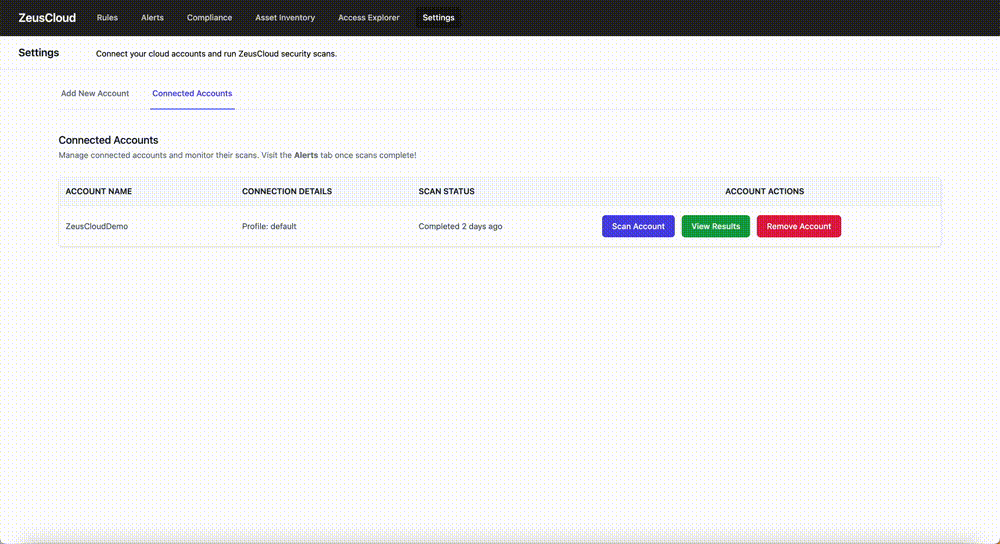 zeus-labs/zeuscloud
Plateforme de sécurité cloud open-source qui découvre les chemins d'attaque, identifie les mauvaises configurations, visualise les accès IAM et…
 denizparlak/zeus
Outil d'audit et de renforcement AWS
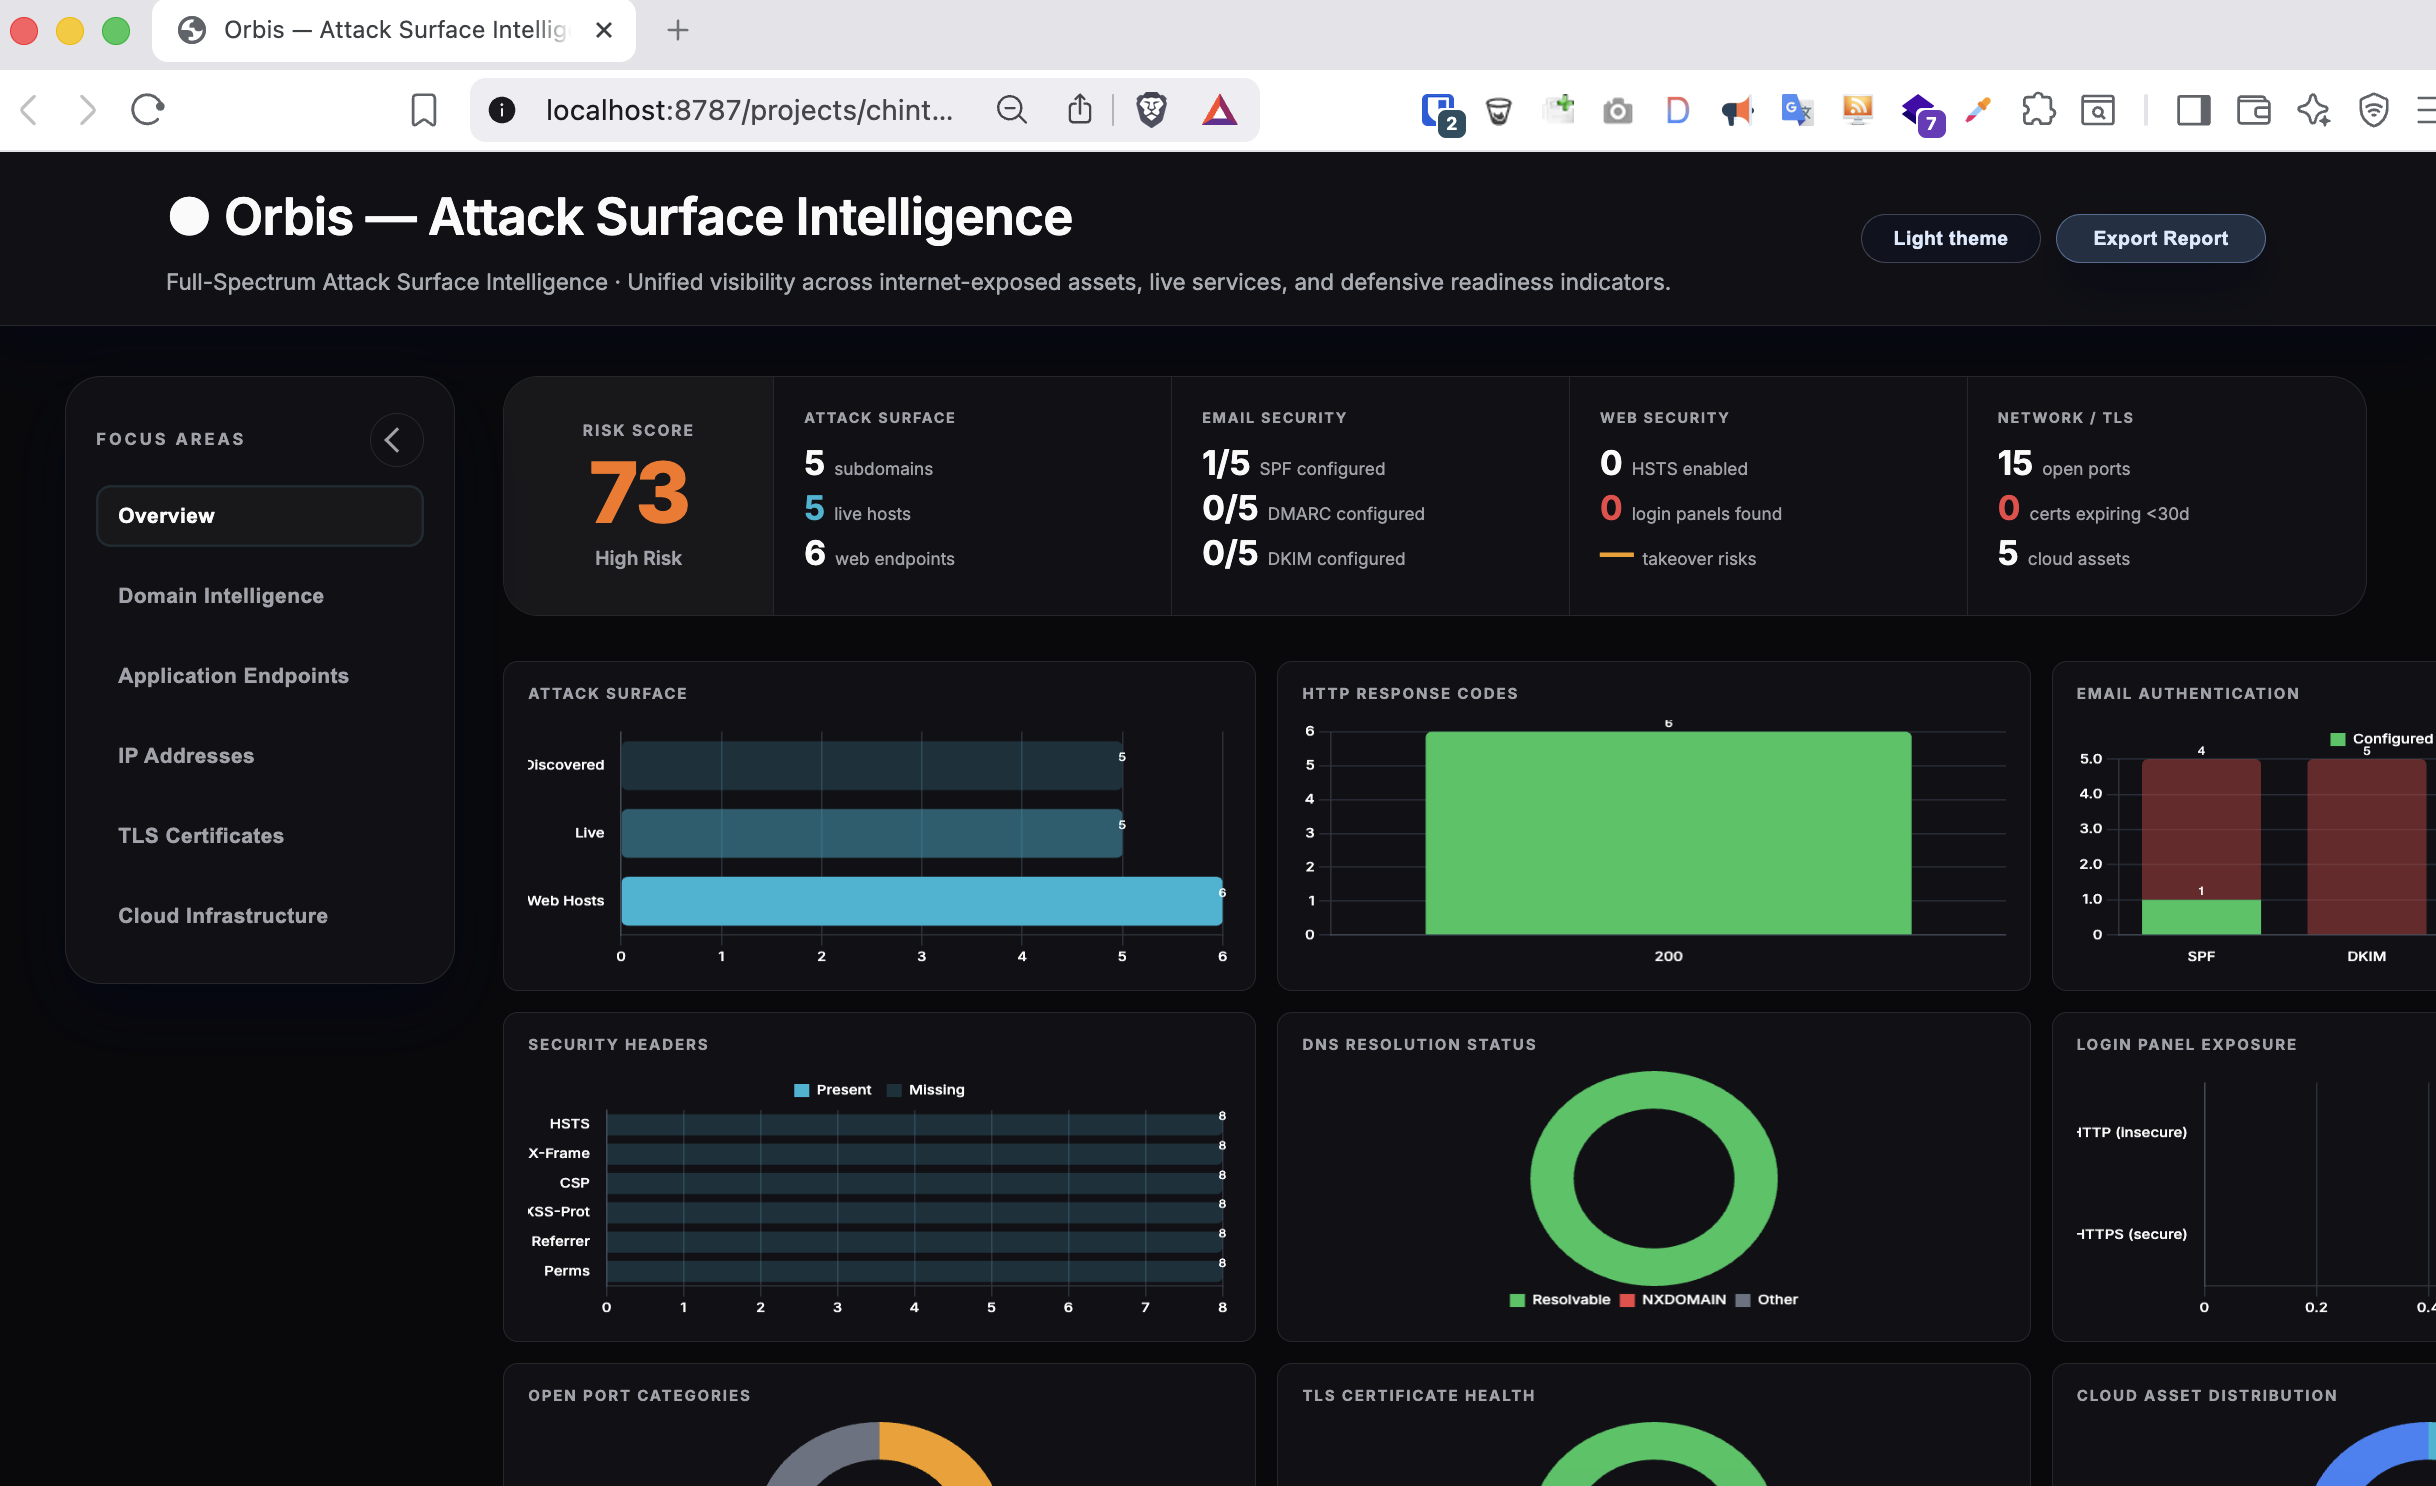 iamthefrogy/frogy2.0
Orbis est une boîte à outils intelligente automatisée à spectre complet pour la surface d'attaque externe.
 ustayready/credking
Pulvérisation de mots de passe utilisant AWS Lambda pour la rotation d'IP
 owasp/dvsa
une application serverless sacrément vulnérable
 invictus-ir/microsoft-extractor-suite
Un module PowerShell pour l'acquisition de données depuis Microsoft 365 et Azure à des fins de réponse aux incidents et de cybersécurité.
 wso2/carbon-identity-framework
Framework de base pour la gestion des identités et des accès, offrant des capacités d'authentification, d'autorisation et de gouvernance des…
 alteredsecurity/365-stealer
Automatise les attaques par octroi de consentement illicite contre les locataires Azure/O365 pour voler des jetons d'actualisation, exfiltrer les…
 mvelazc0/badzure
BadZure automatise le déploiement de locataires Entra ID et d'abonnements Azure volontairement mal configurés, les peuplant de diverses entités et de…
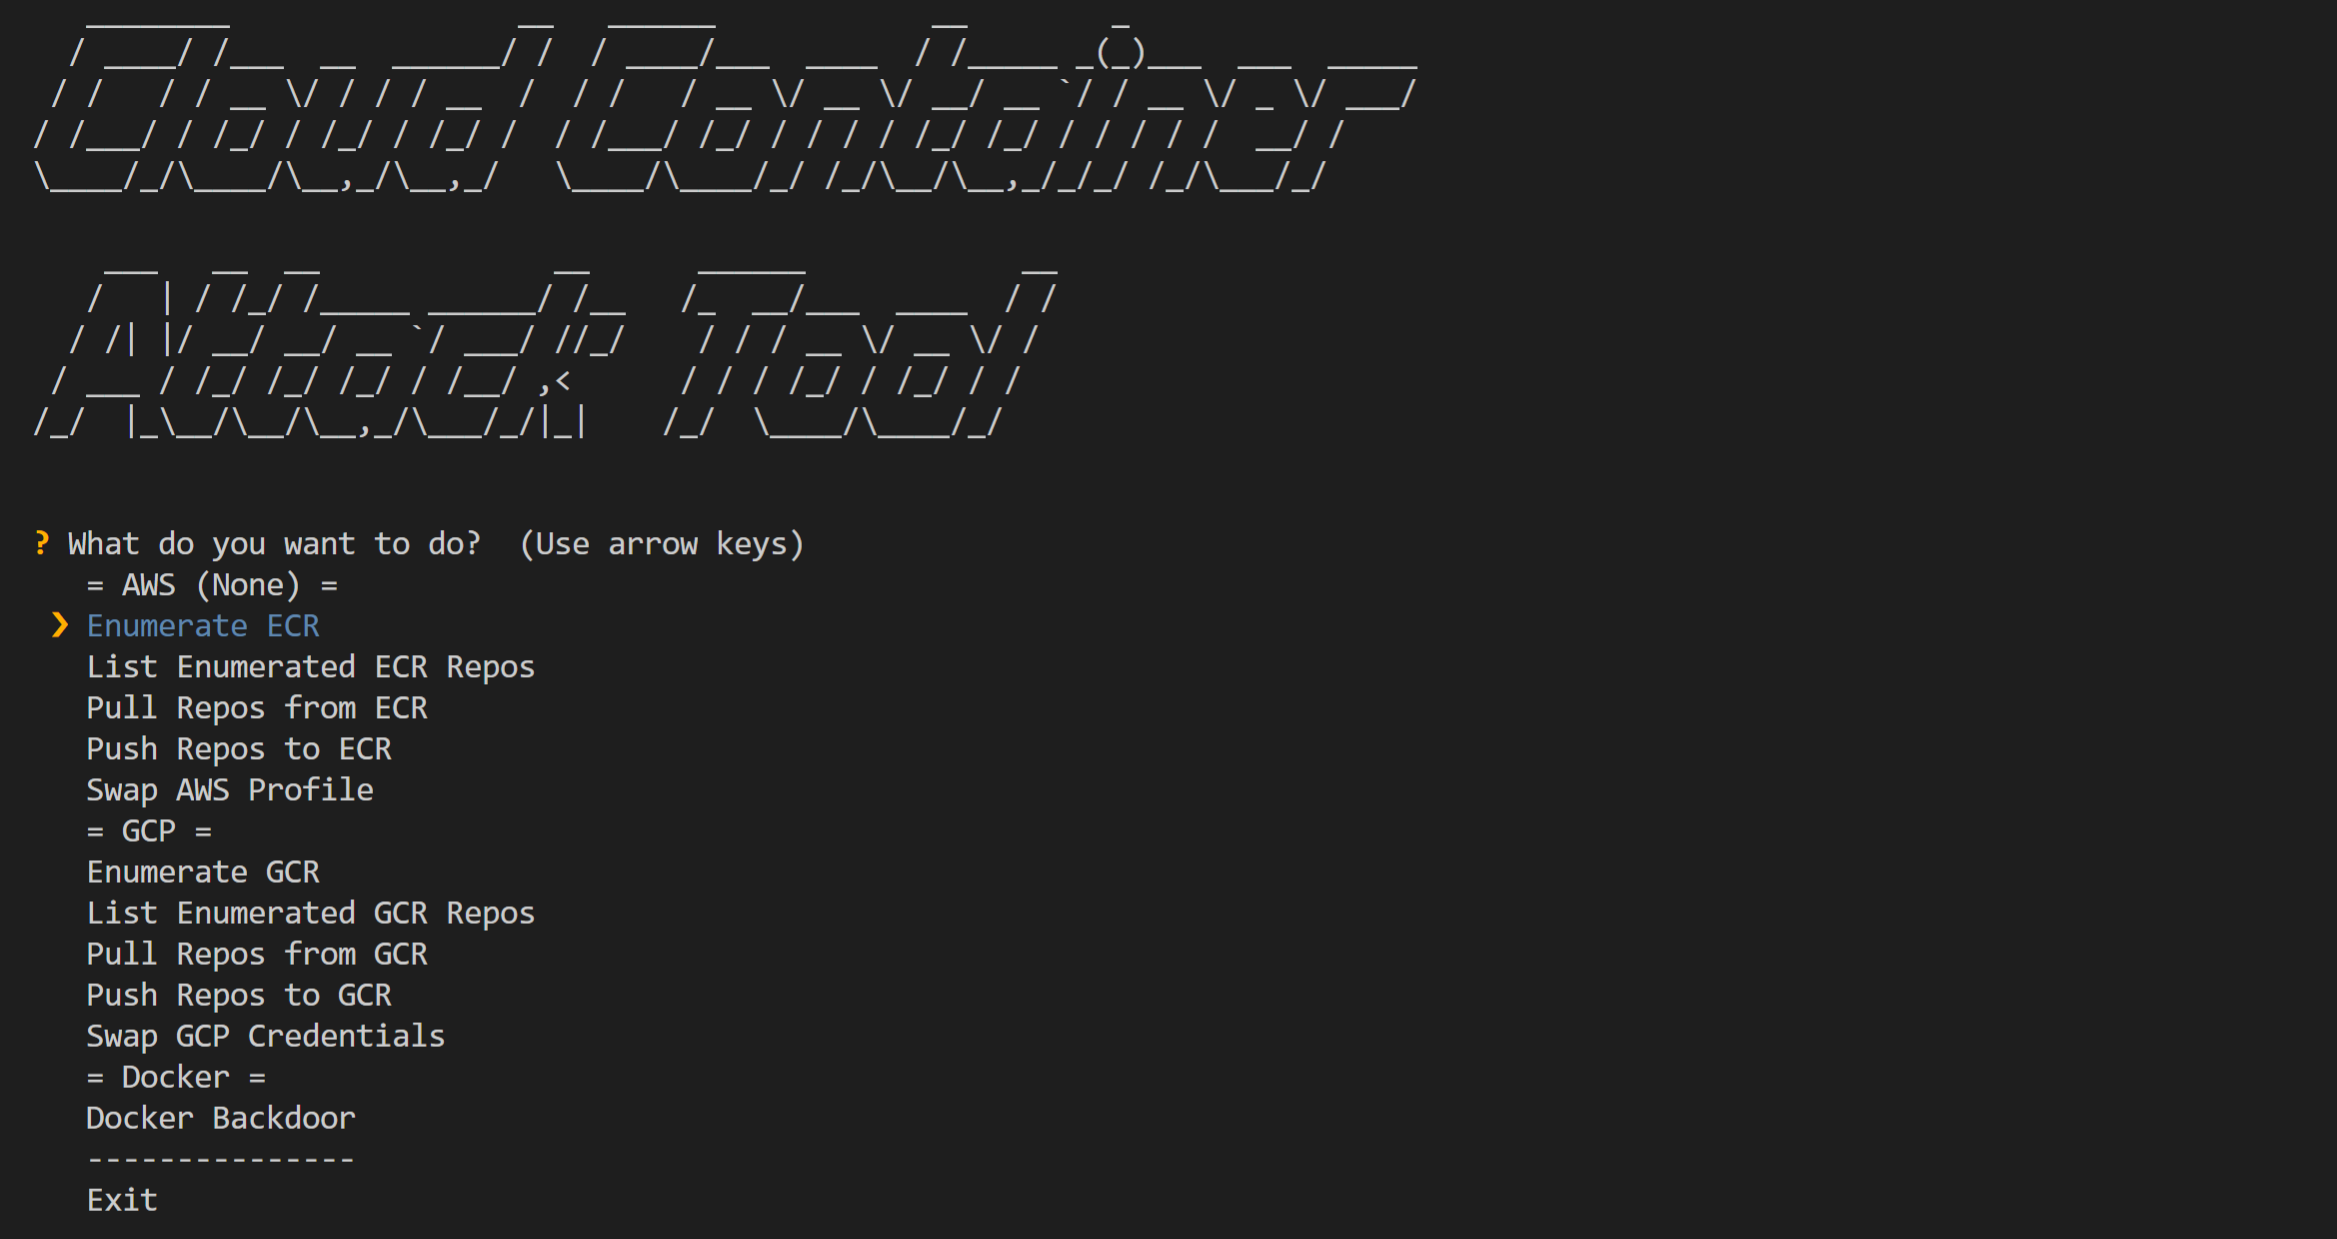 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) est un outil pour tester la sécurité des environnements de conteneurs.








