

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
kubestriker — Un outil d'audit de sécurité ultra-rapide pour Kubernetes | Kitploit

Outils/GitHubGitHub/vchinnipilli/kubestriker
Scanners de VulnérabilitésSécurité des ConteneursSécurité CloudDevSecOpsMauvaise Configuration
GitHubvchinnipilli/kubestriker

kubestriker

Un outil d'audit de sécurité ultra-rapide pour Kubernetes
Voir le dépôt
1k10934il y a 5 ansVérifié par Kitploit
Partager


Un outil d'audit de sécurité ultra-rapide pour kubernetes !!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

Aperçu et parcours de Kubestriker

Kubestriker est un outil indépendant de la plateforme conçu pour aborder les problèmes de sécurité des clusters Kuberenetes dus à des mauvaises configurations et aidera à renforcer l'infrastructure informatique globale de toute organisation.

Il effectue de nombreux contrôles approfondis sur une gamme de services et de ports ouverts sur plusieurs plateformes telles que kubernetes auto-hébergé, Amazon EKS, Azure AKS, Google GKE etc., pour identifier les mauvaises configurations qui rendent les organisations une cible facile pour les attaquants. De plus, il aide à se protéger contre les attaques potentielles sur les clusters Kubernetes en analysant en continu les anomalies.

En outre, il comprend la capacité de voir certains composants de l'infrastructure kubernetes et fournit des chemins d'attaque visualisés montrant comment les hackers peuvent progresser dans leurs attaques.

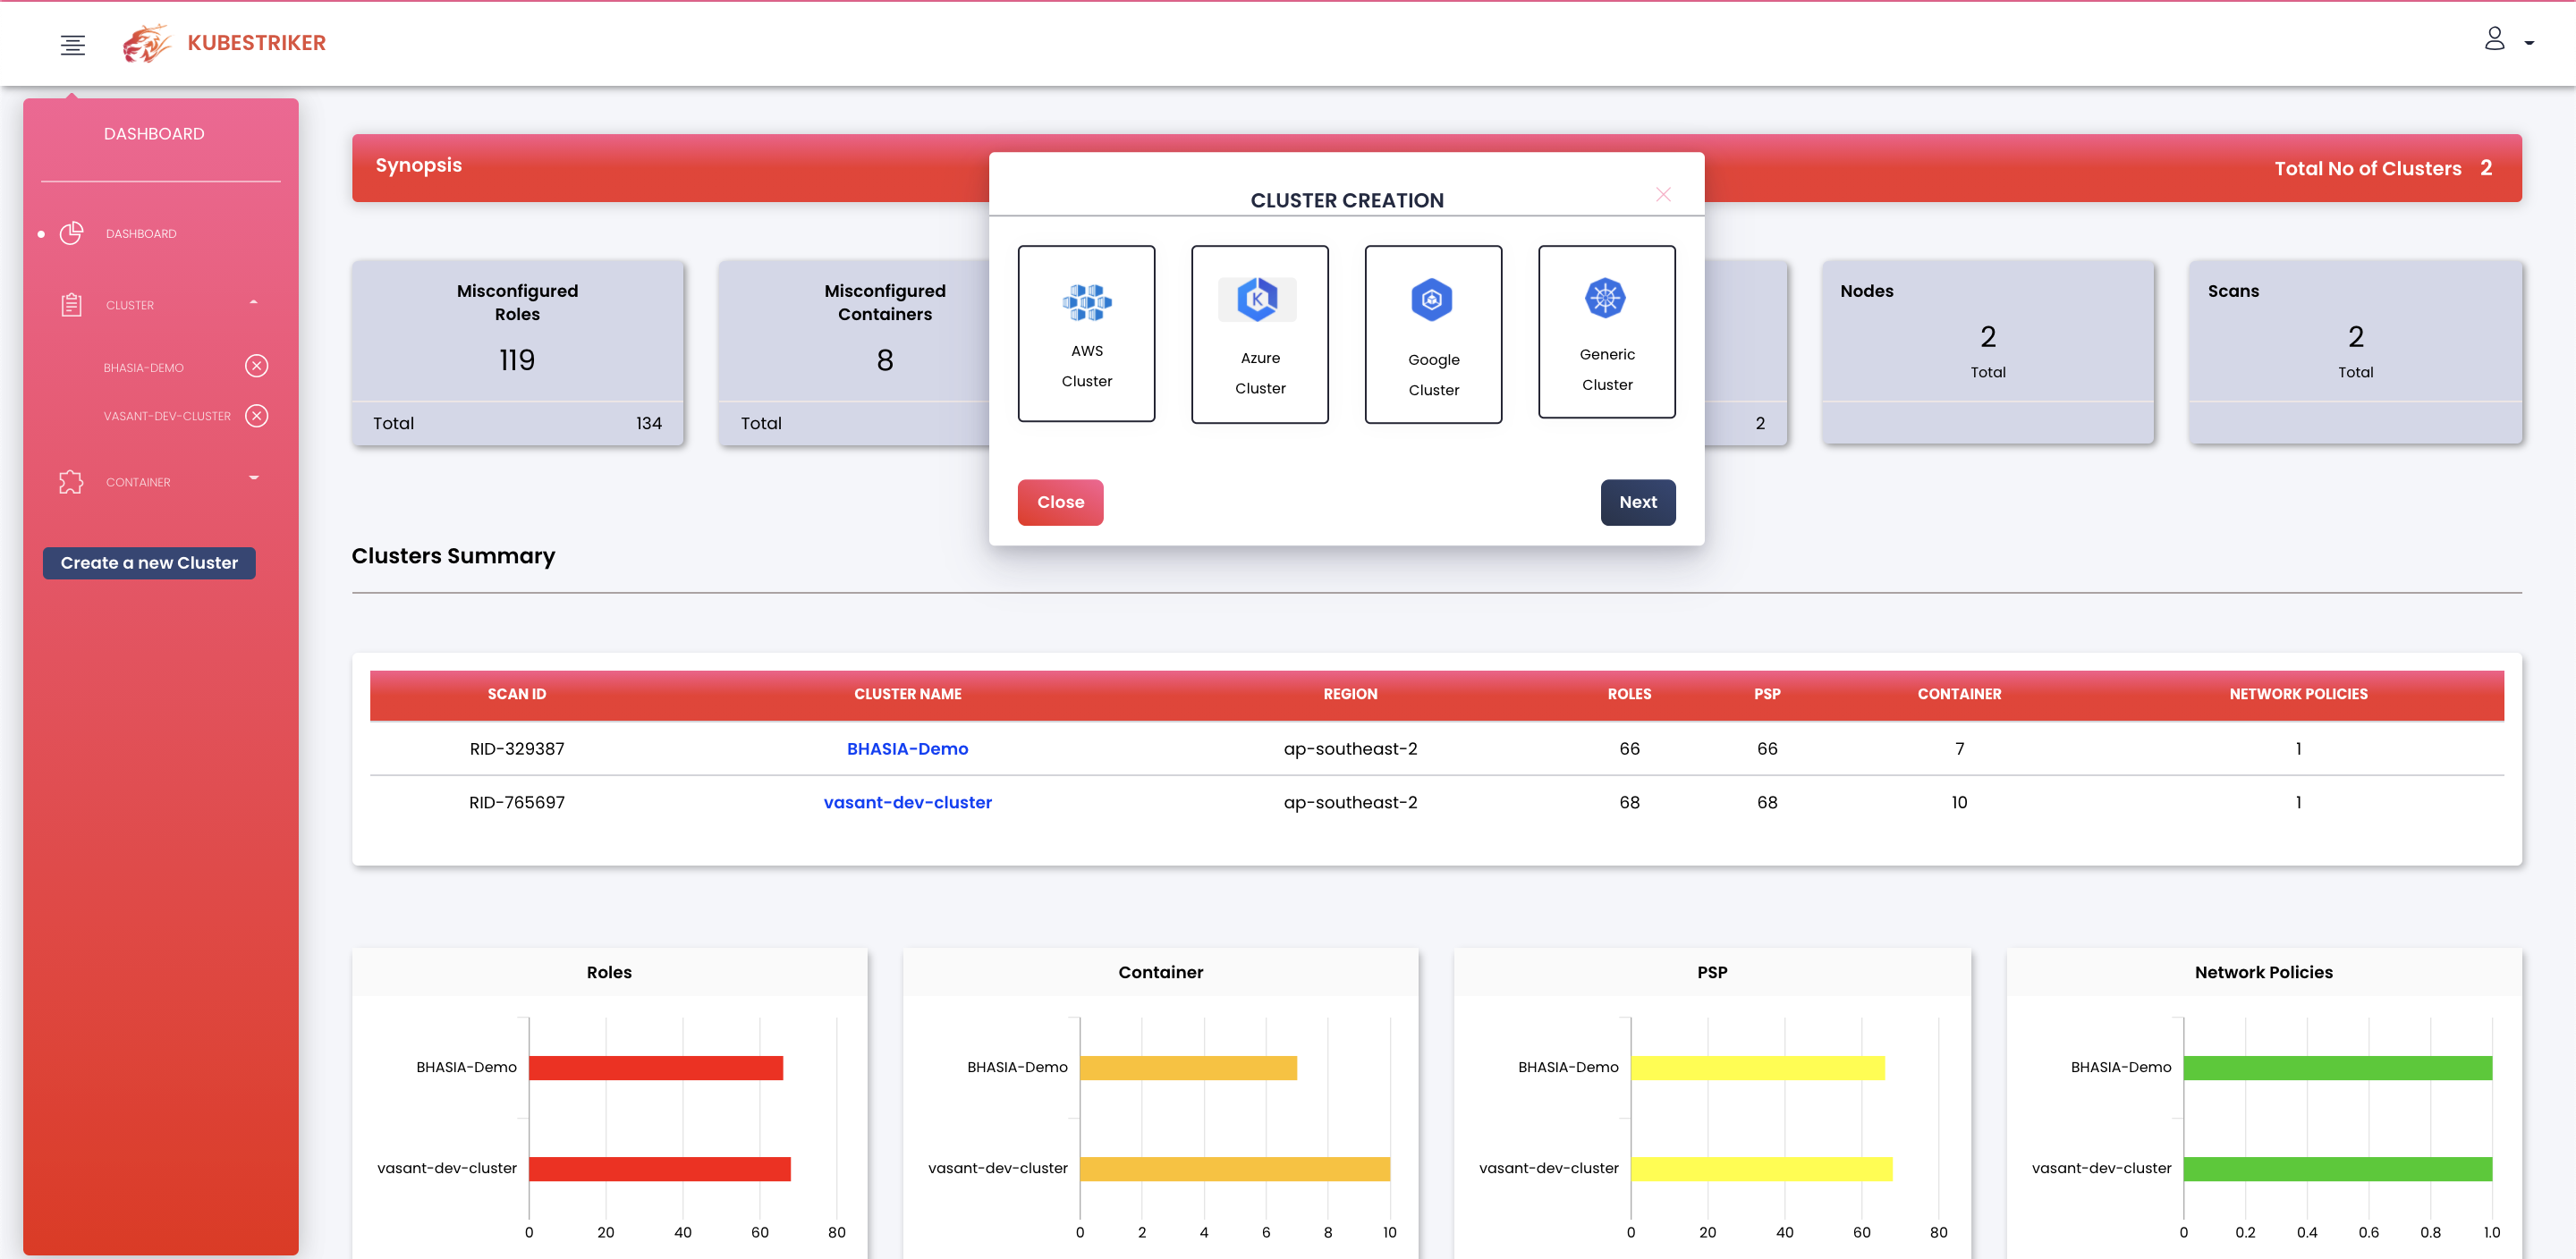

Interface en ligne de commande


Liens utiles pour l'installation et l'utilisation de la CLI

  • Capacités actuelles
  • Installation
  • Cas d'utilisation variés
  • Rapports
  • Kubestriker pour différentes plateformes


Version de l'application web


Liens utiles pour l'installation et l'utilisation de l'application web

  • Capacités actuelles
  • Déploiement de Kubestriker
  • Kubestriker pour différentes plateformes


Intégration CI/CD

Kubestriker a été rendu capable d'intégration CI/CD avec des outils de pipeline DevOps tels que Jenkins, Azure Pipelines et Bamboo. Cela permet une analyse continue de l'infrastructure pour identifier les mauvaises configurations avant le déploiement dans les environnements de bac à sable ou de production.

Feuille de route du produit

Malgré son adoption rapide, Kubernetes reste une technologie en évolution et l'utilisation des conteneurs pour les déploiements en production dans les organisations est encore limitée par des préoccupations concernant la sécurité et la surveillance. Ainsi, je vois cela comme une opportunité de répondre à ces préoccupations et d'offrir des capacités plus avancées et de faire de Kubestriker l'application préférée pour l'audit de sécurité. La route à venir sera passionnante !

Contributions bienvenues

Le voyage de Kubestriker ne fait que commencer. Ainsi, alors que la communauté Kubestriker d'adoptants et de contributeurs grandit régulièrement, j'espère continuer à étendre son utilisation et aller encore plus loin en collaborant avec plus d'utilisateurs et en faisant venir plus de contributeurs à bord.

Aides précieuses

  • Nag Meruva
  • Chaitanya Nampalli
  • Rupali Dash
  • Pralhad Chaskar

Support

Vasant Chinnipilli construit et maintient kubestriker pour auditer et sécuriser l'infrastructure Kubernetes.

Commencez par la Documentation pour des tutoriels et exemples rapides.

Si vous avez aimé utiliser cet outil ou s'il vous a aidé d'une manière ou d'une autre, ou si vous avez des suggestions/améliorations, je vous invite à m'envoyer un email à [email protected] pour tout ce que vous voudriez dire à propos de cet outil. Je l'apprécierais vraiment !
Kubestriker dans les médias

Licence

Retrouvez-moi ici !!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    249

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






