
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 justasmasiulis/lazy_importer
bibliothèque permettant d'importer des fonctions depuis des dll de manière cachée et peu propice à l'ingénierie inverse
 michalmalik/osx-re-101
Une collection de ressources pour le reverse engineering sous OSX/iOS.
 viruscamp/luadec
Décompilateur Lua pour Lua 5.1, 5.2 et 5.3
 jstrosch/malware-samples
Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
 chichou/grapefruit
Suite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 blacktop/ipsw-diffs
Publie les diffs par build des versions de firmware IPSW d'iOS, iPadOS et macOS, permettant une comparaison au niveau binaire des composants système…
 gaasedelen/lighthouse
Un explorateur de couverture pour les reverse engineers
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…
 matterpreter/offensivecsharp
Collection d'outils offensifs en C#
 theopolis/uefi-firmware-parser
Analyser les structures liées au firmware BIOS/Intel ME/UEFI : Volumes, FileSystems, Files, etc.
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
 bootleg/ret-sync
ret-sync est un ensemble de plugins qui aide à synchroniser une session de débogage (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) avec les désassembleurs…
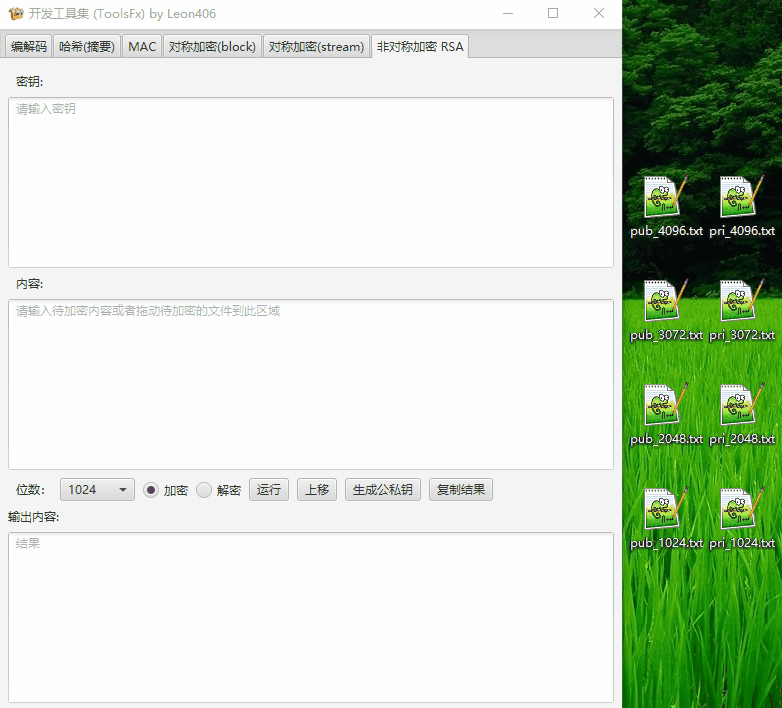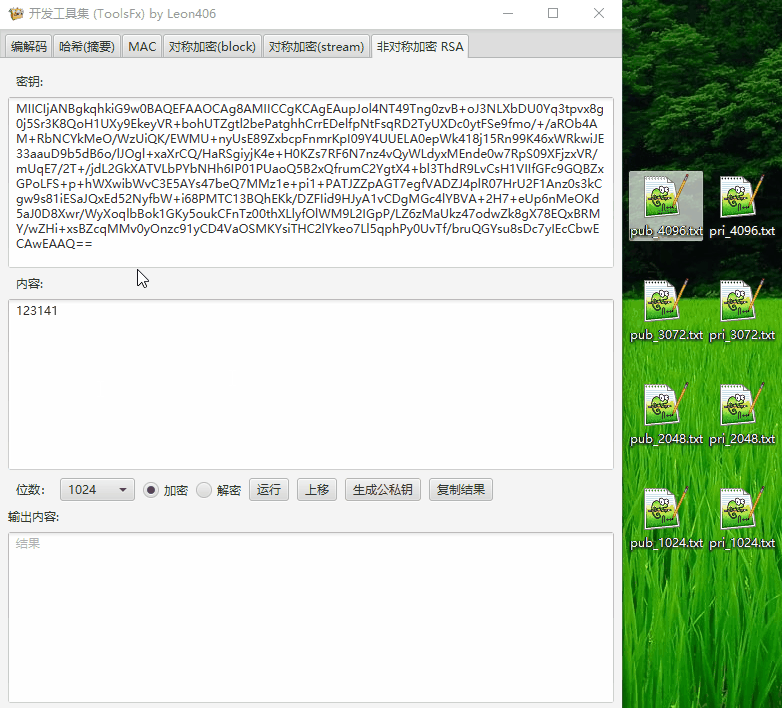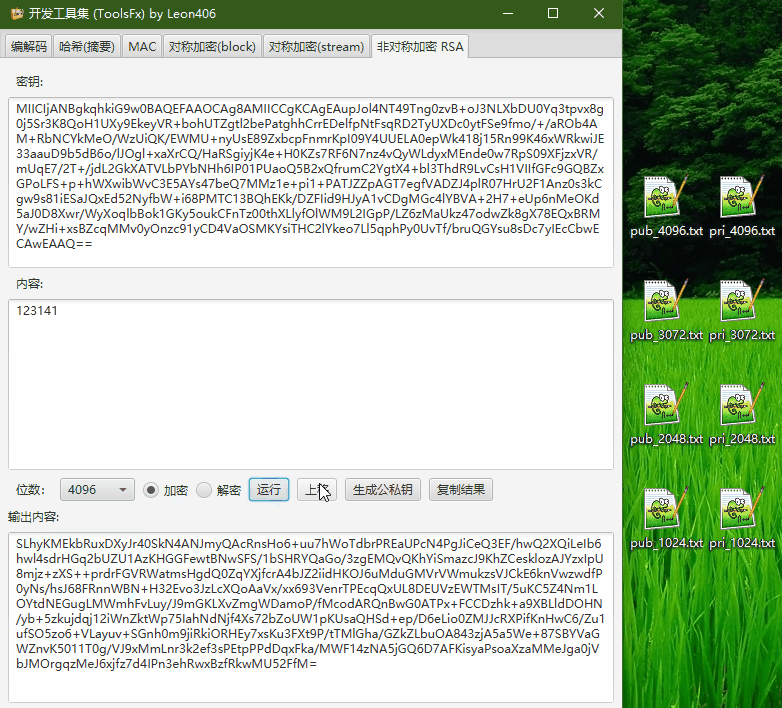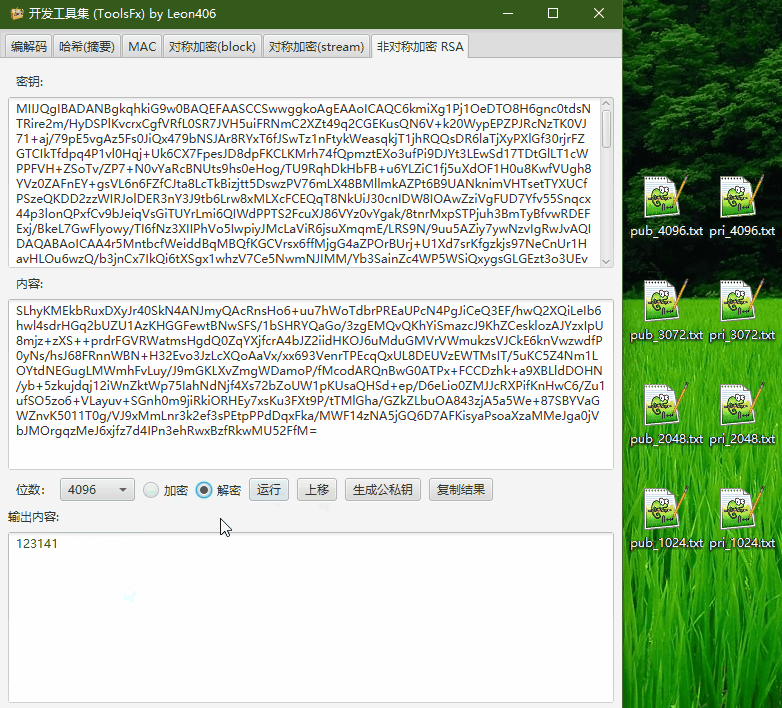 leon406/toolsfx
Boîte à outils cryptographique multiplateforme. Inclut le codage/décodage, la conversion de codage, le chiffrement/déchiffrement, hachage, MAC,…
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
 fr0gger/awesome-ida-x64-olly-plugin
Une liste organisée de plugins pour IDA, x64DBG, Ghidra et OllyDBG.
 intelxed/xed
Bibliothèque de bas niveau pour l'encodage et le décodage d'instructions x86 IA32/Intel64, exposant des API pour la longueur des instructions, les…








