Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse de Binaires — Page 30 | Kitploit
Catégories

Analyse de Binaires

Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kil y a 14h 44m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kil y a 4h 24m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kil y a 18h 36m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kil y a 12h 23m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kil y a 6 jours
angr preview#6

angr

GitHubangr/angr
9.0kil y a 8h 46m
capa preview#7

capa

GitHubmandiant/capa
6.1kil y a 15h 12m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kil y a 16h 5m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kil y a 2 jours
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kil y a 26 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1663 résultats
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Police OpenType qui désassemble les instructions Z80

reverse-engineeringfuzzingctf+3
506il y a 2 ans
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Moteur d'exécution concolique propulsé par un agent LLM qui instrumente le code source, résume les contraintes de chemin en langage naturel et génère…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
154il y a 1 mois
MemITM preview

MemITM

GitHubamossys/memitm

Outil pour réaliser un homme du milieu en mémoire
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126il y a 8 ans
msidump preview

msidump

GitHubmgeeky/msidump

MSI Dump - un outil qui analyse les paquets d'installation MSI malveillants, extrait les fichiers, les flux, les données binaires et intègre le…

static-analysisforensicsmalware-analysis+1
232il y a 3 ans
Thick-Client-Pentest-Checklist preview

Thick-Client-Pentest-Checklist

GitHubhari-prasaanth/thick-client-pentest-checklist

Un checklist basé sur OWASP avec plus de 80 cas de test

packet-sniffing-analysisvulnerability-analysisreverse-engineering+5
202il y a 4 ans
pylane preview

pylane

GitHubnteseyes/pylane

Un injecteur de vm python avec des outils de débogage, basé sur gdb.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
359il y a 3 ans
chimera preview

chimera

GitHubpenberg/chimera

Isoler du code non fiable avec un accès sûr à l'hôte.

dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
123il y a 17 jours
Brovan preview

Brovan

GitHubadvdebug/brovan

User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155il y a 21h 59m
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

Bibliothèque Nim pour le développement de la sécurité offensive
ids-ips-evasionshellcodepost-exploitation+4
200il y a 3 ans
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

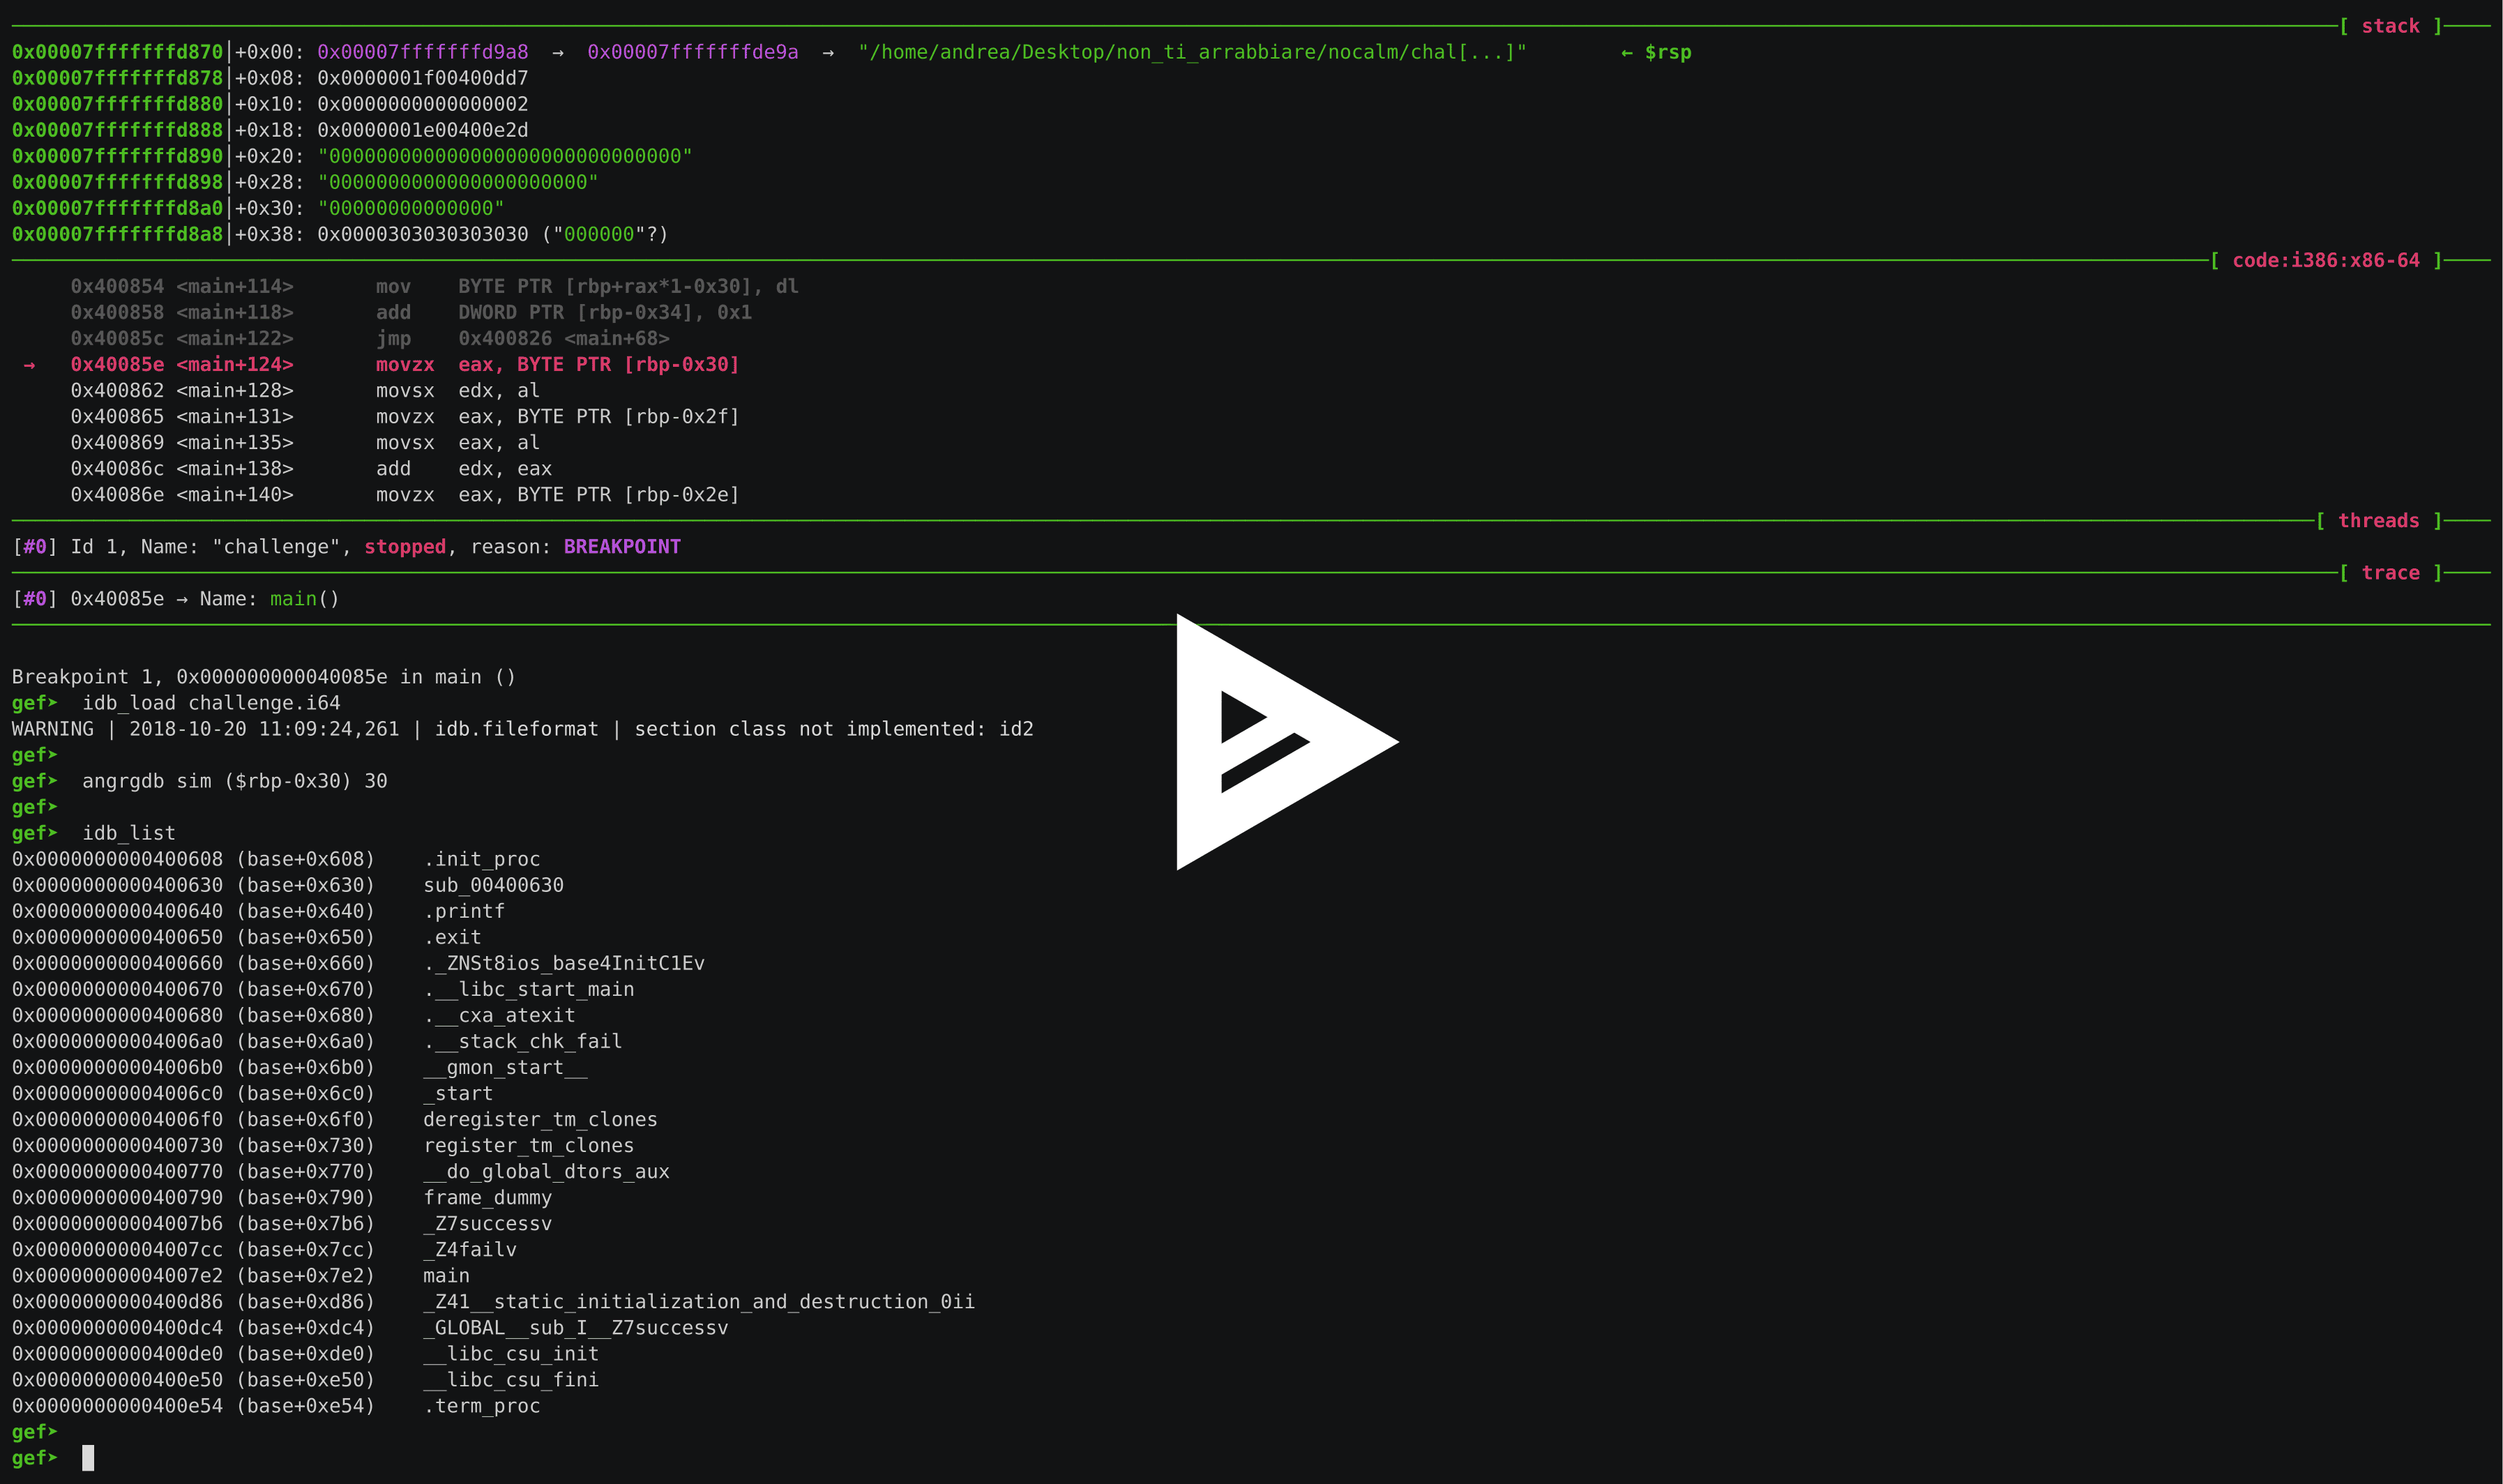
Utilisez angr dans GDB. Créez un état angr à partir de l'état actuel du débogueur.
exploitationreverse-engineeringdebuggers+1
204il y a 6 ans
dncil preview

dncil

GitHubmandiant/dncil

La bibliothèque open-source de l'équipe FLARE pour désassembler les instructions Common Intermediate Language (CIL).
reverse-engineeringmalware-analysisbinary-analysis
178il y a 3 mois
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

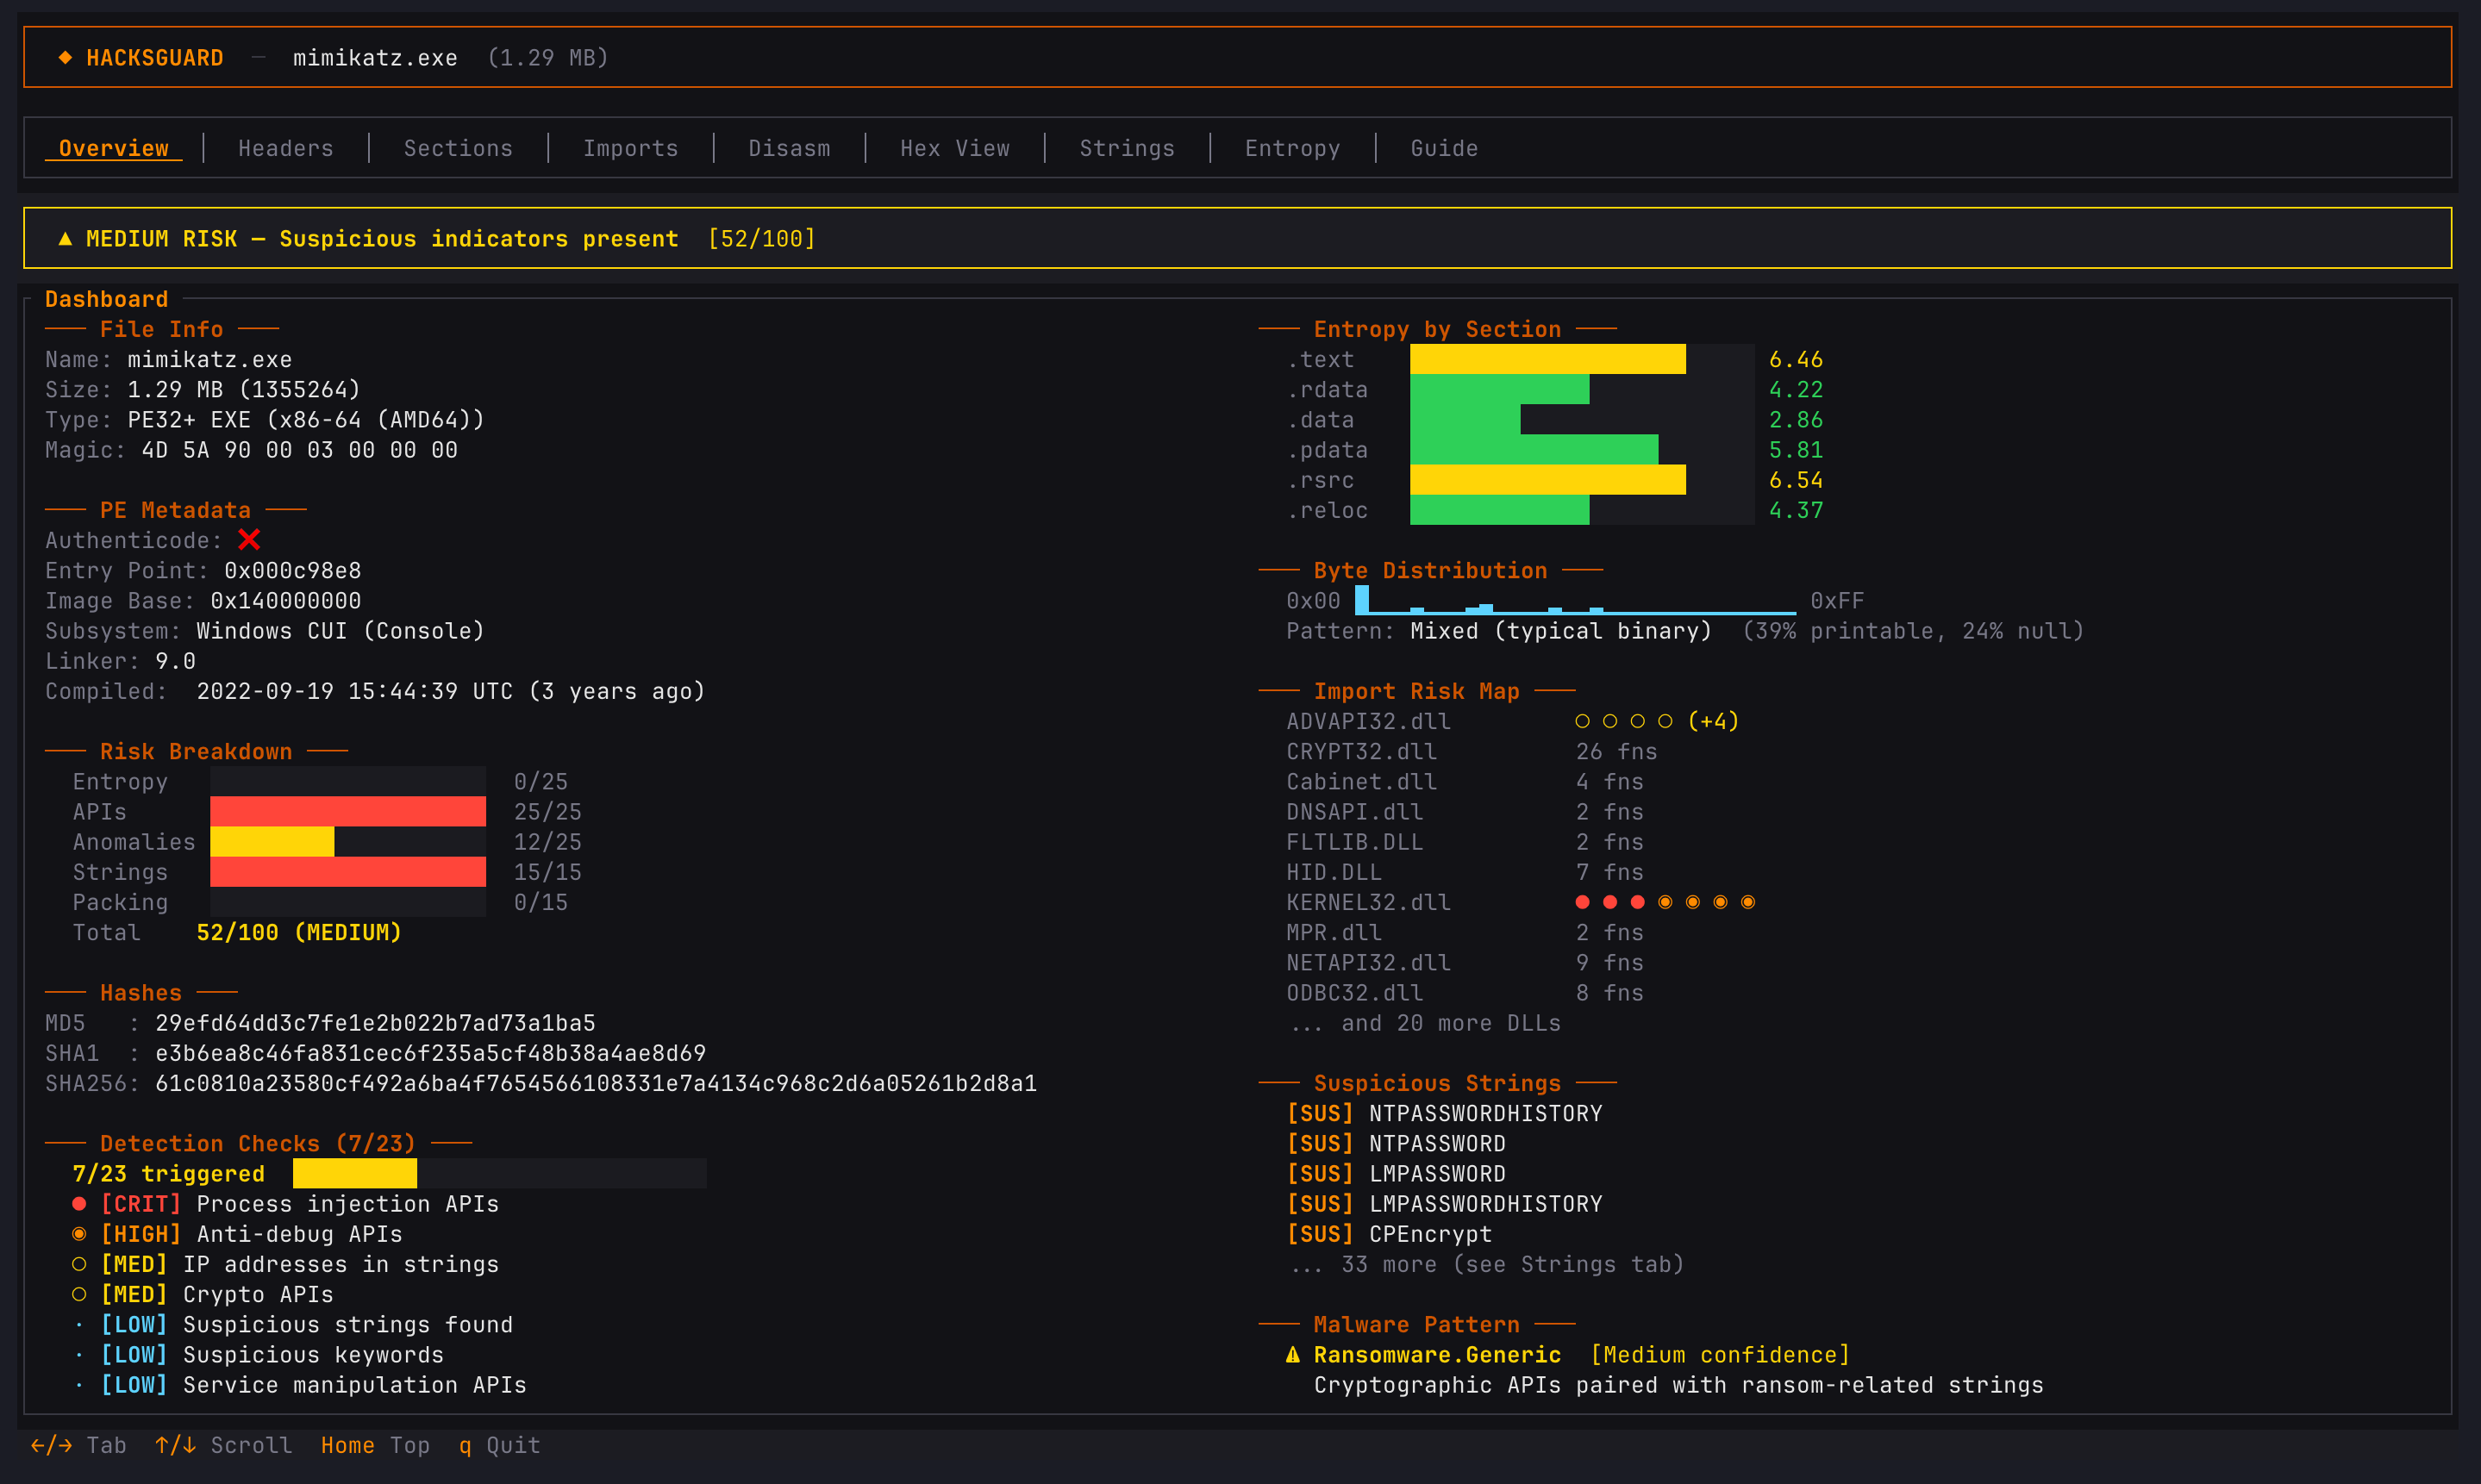
Un outil d'analyse de malwares en TUI, multithreadé et extrêmement rapide, écrit en Rust. Propose une analyse approfondie des fichiers PE, un scan…

static-analysisreverse-engineeringforensics+2
201il y a 1 mois
LeakedHandlesFinder preview

LeakedHandlesFinder

GitHublab52io/leakedhandlesfinder

Outil d'identification des handles de processus Windows divulgués

privilege-escalationexploitationpenetration-testing+1
298il y a 4 ans
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE est une plateforme de fuzzing pour les noyaux de systèmes d'exploitation embarqués. Elle est basée sur QEMU et AFL (ainsi que tous ses…
embedded-systems-securityfuzzingbinary-analysis
203il y a 5 ans
r2d2 preview

r2d2

GitHubdnakov/r2d2

🤖🏴‍☠️ Plugin radare2 pour GPT-4 🦜. Résolvez automatiquement les crackmes 🪄
reverse-engineeringbinary-analysisai-assisted-reversing
276il y a 2 ans
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Analyseur pour $LogFile sur NTFS

disk-forensicsforensicsdata-recovery+3
218il y a 5 mois
idasec preview

idasec

GitHubrobindavid/idasec

Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117il y a 8 ans
elfloader preview

elfloader

GitHubgamozolabs/elfloader

Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.

payload-generationreverse-engineeringshellcode+1
234il y a 4 ans
Précédent1…293031…93Suivant