
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 michaelweber/macrome
Lecteur/Écrivain de documents macro Excel pour les red teamers et analystes
 xyrem/hyperdeceit
HyperDeceit est la bibliothèque tout-en-un ultime qui émule Hyper-V pour Windows, vous donnant la capacité d'intercepter et de manipuler les tâches…
 last-emo-boy/rikune
Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 jjyg/metasm
Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby
 snare/ida-efiutils
Quelques scripts pour IDA Pro afin d’aider à la rétro-ingénierie des binaires EFI
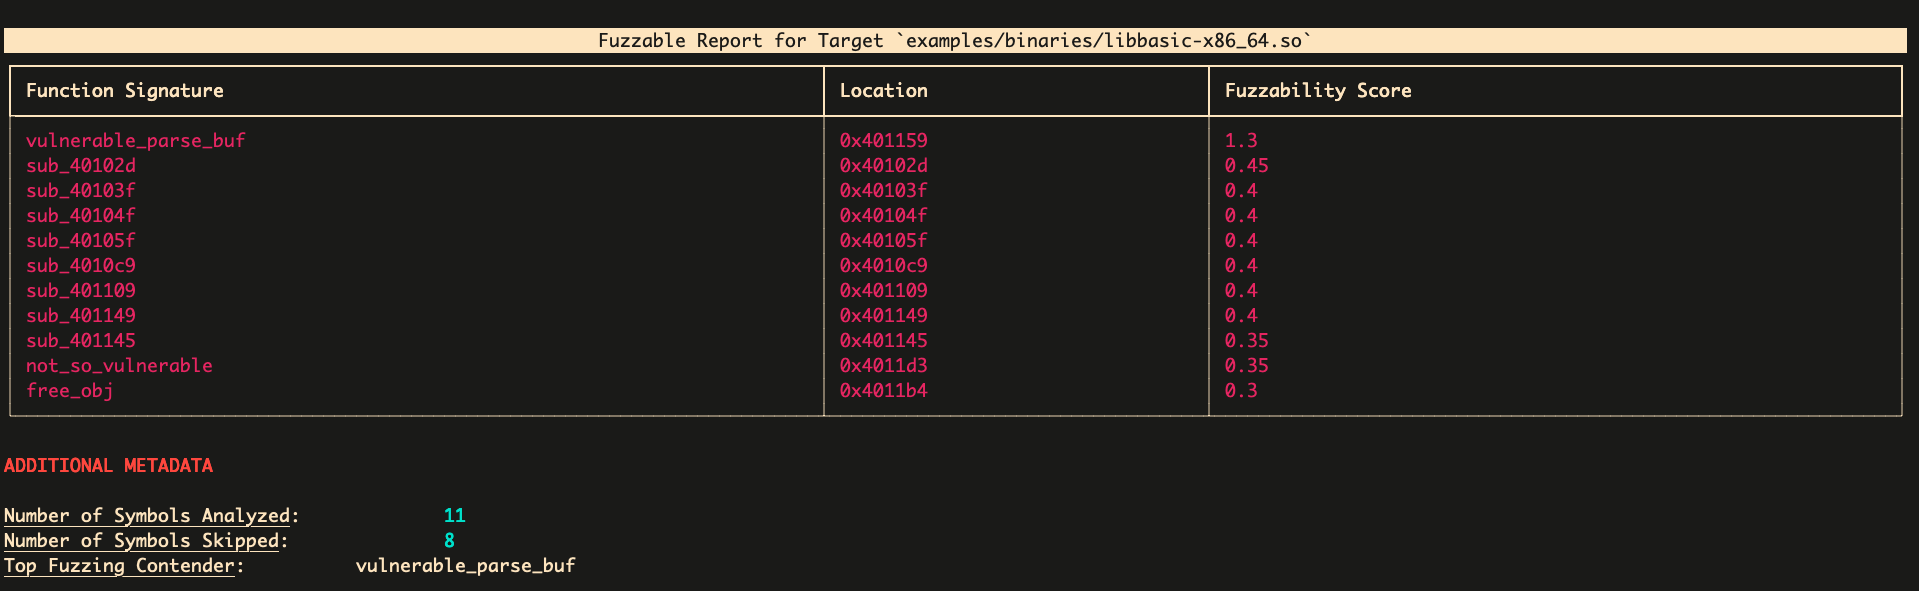 ex0dus-0x/fuzzable
Cadre d'analyse statique qui identifie les cibles de fonctions fuzzables dans le code source et les binaires, génère des modèles de harnais, et…
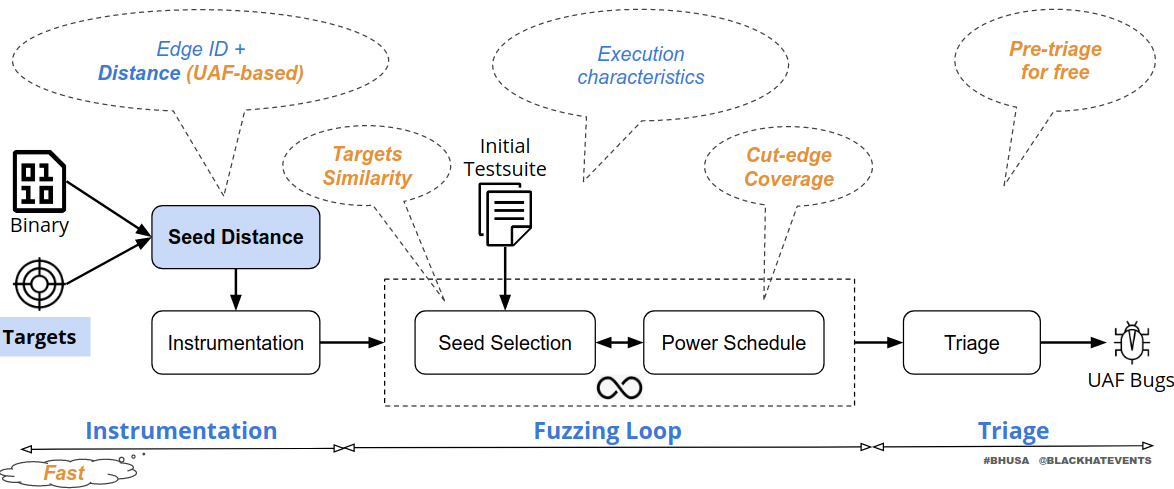 strongcourage/uafuzz
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…
 pagalaxylab/unifuzzer
Un outil de fuzzing pour binaires closed-source basé sur Unicorn et LibFuzzer
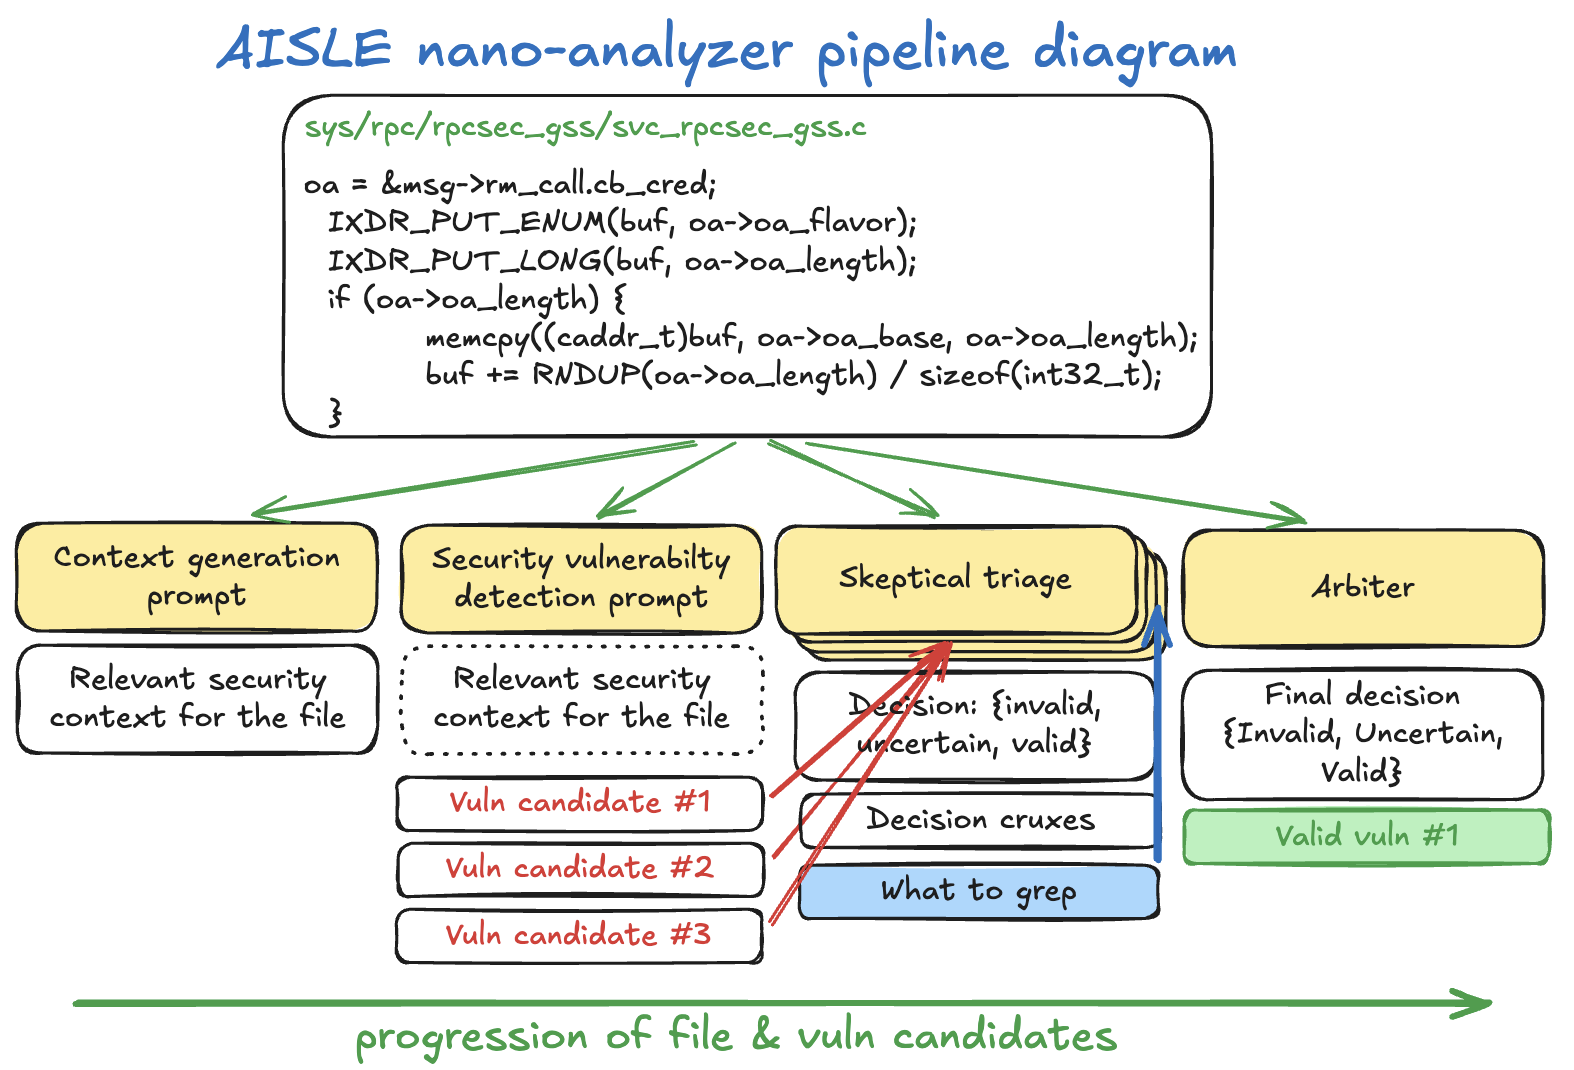 weareaisle/nano-analyzer
Un scanner minimaliste de vulnérabilités zero-day propulsé par LLM par AISLE.
 quarkslab/binbloom
Logiciel d'analyse de firmware binaire brut
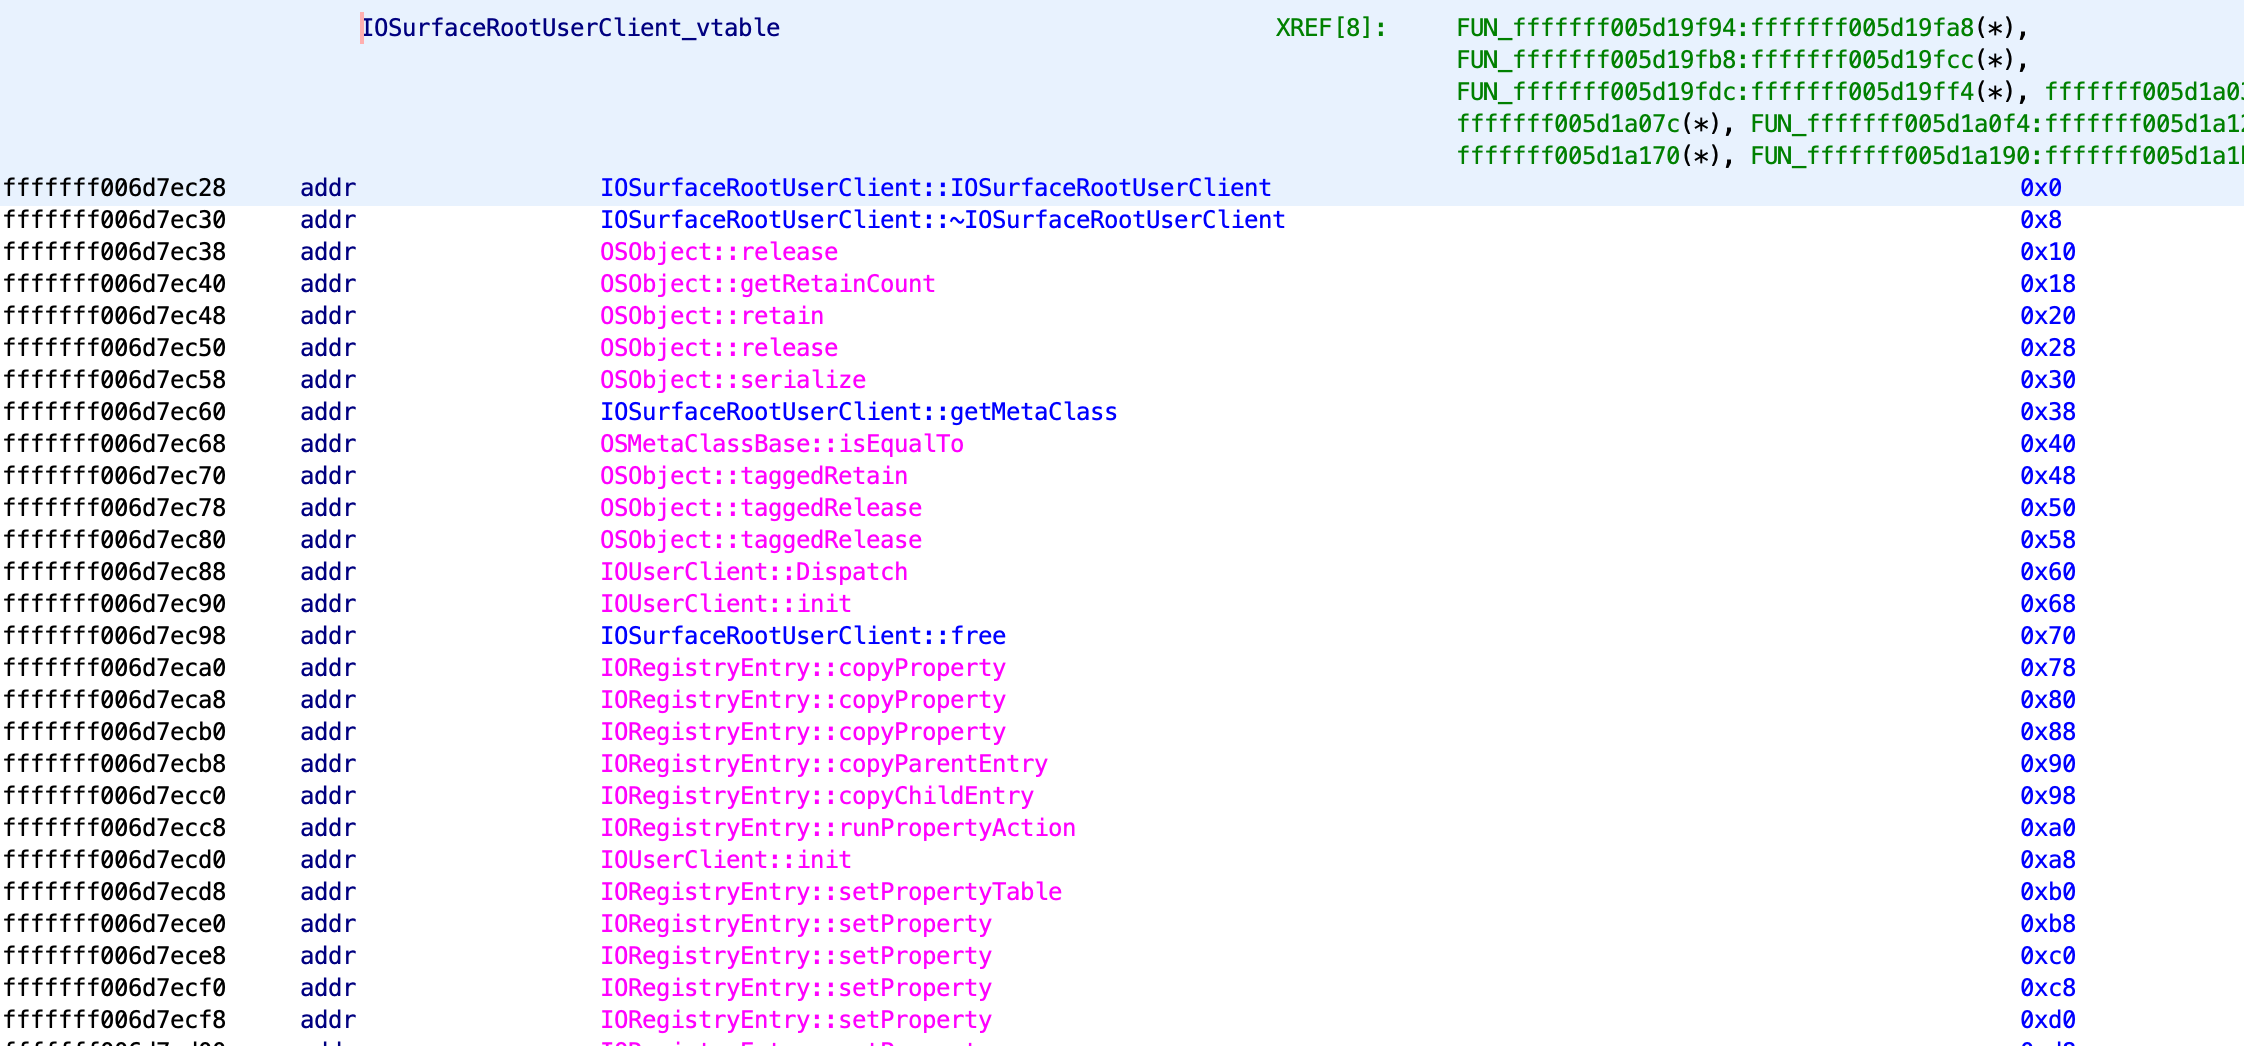 0x36/ghidra_kernelcache
un framework Ghidra pour le reverse engineering du kernelcache iOS
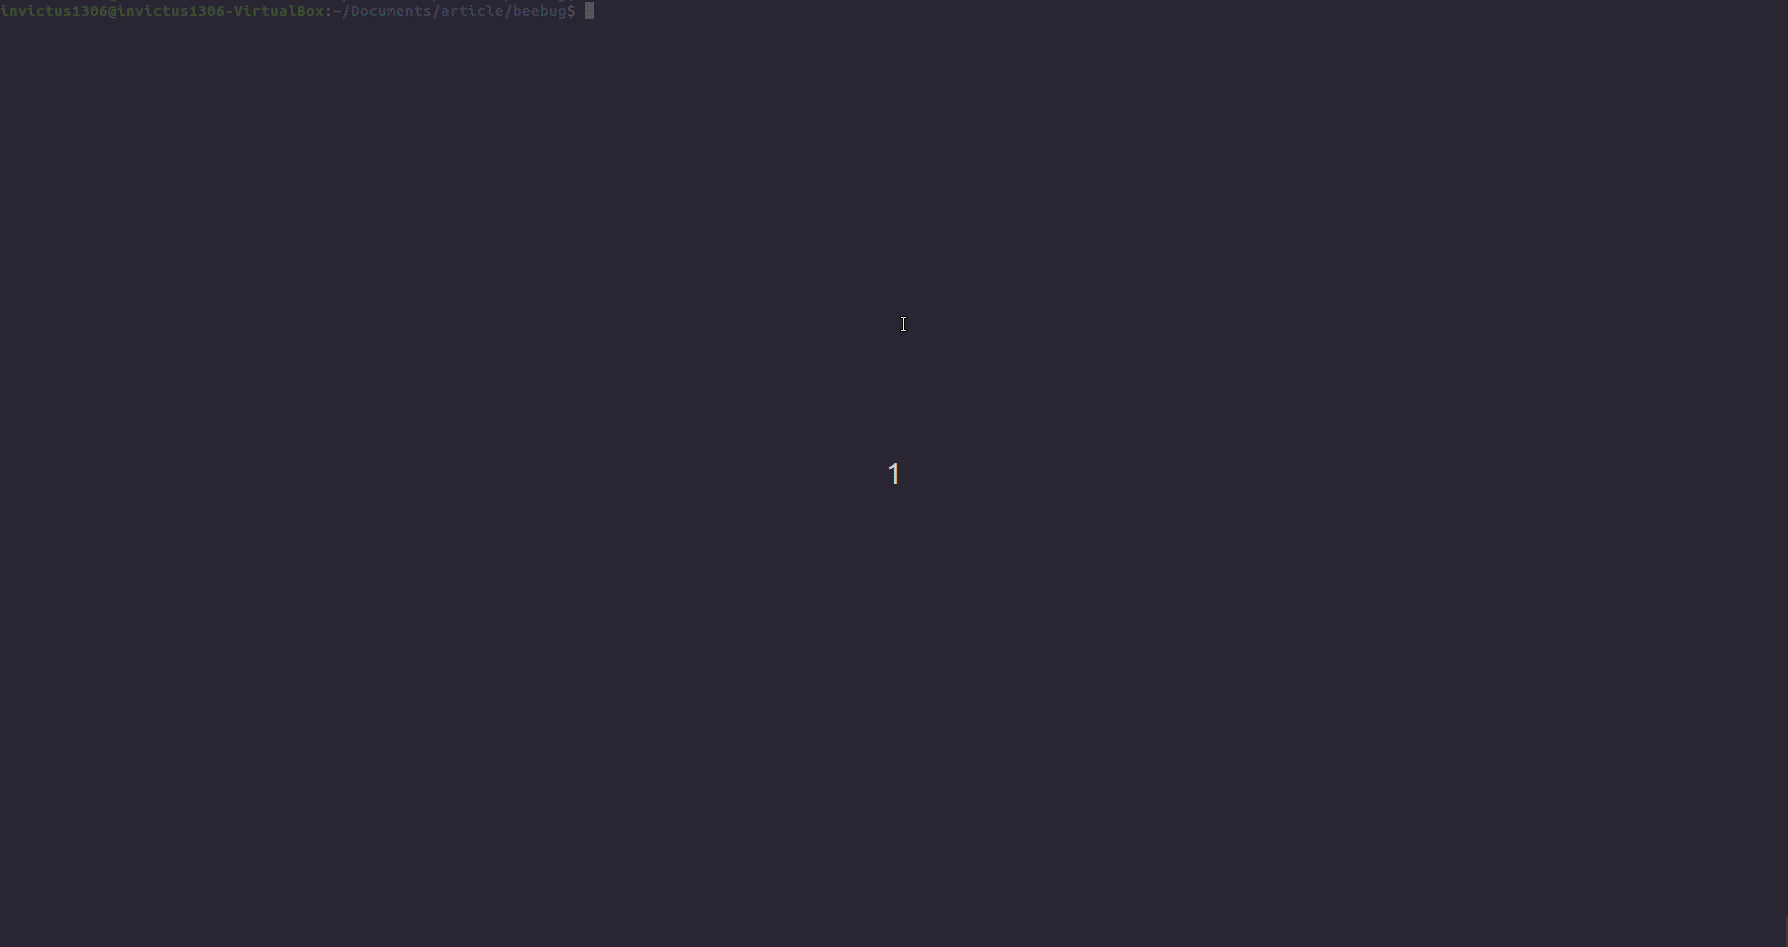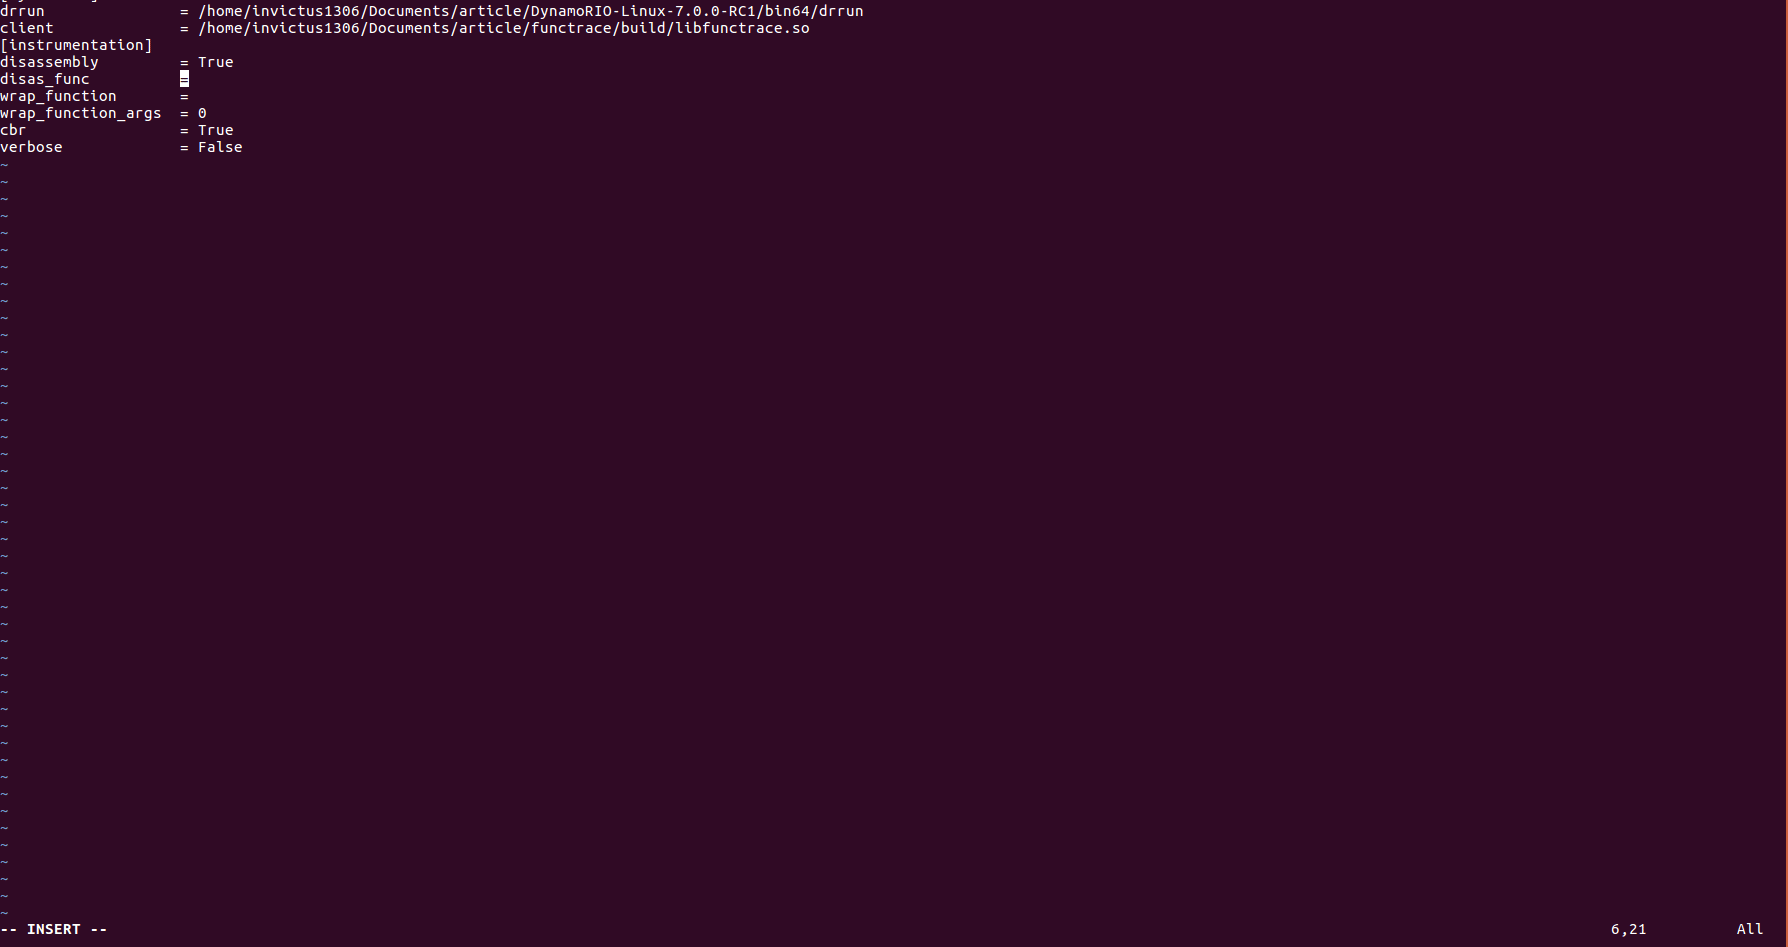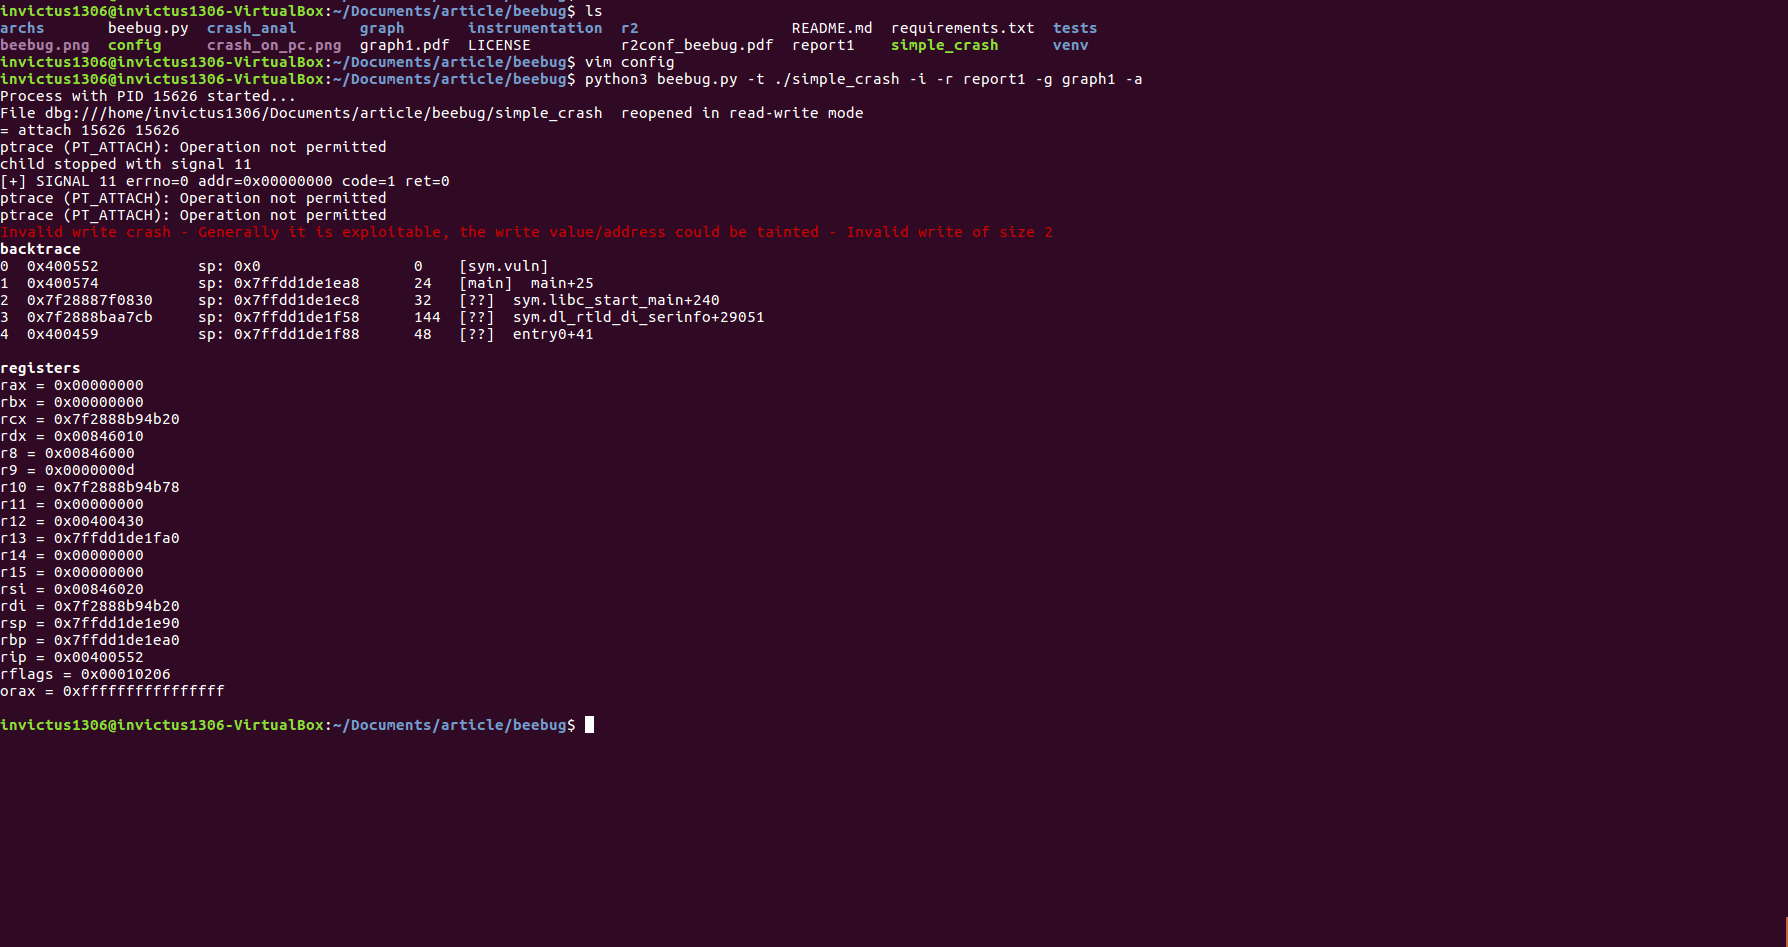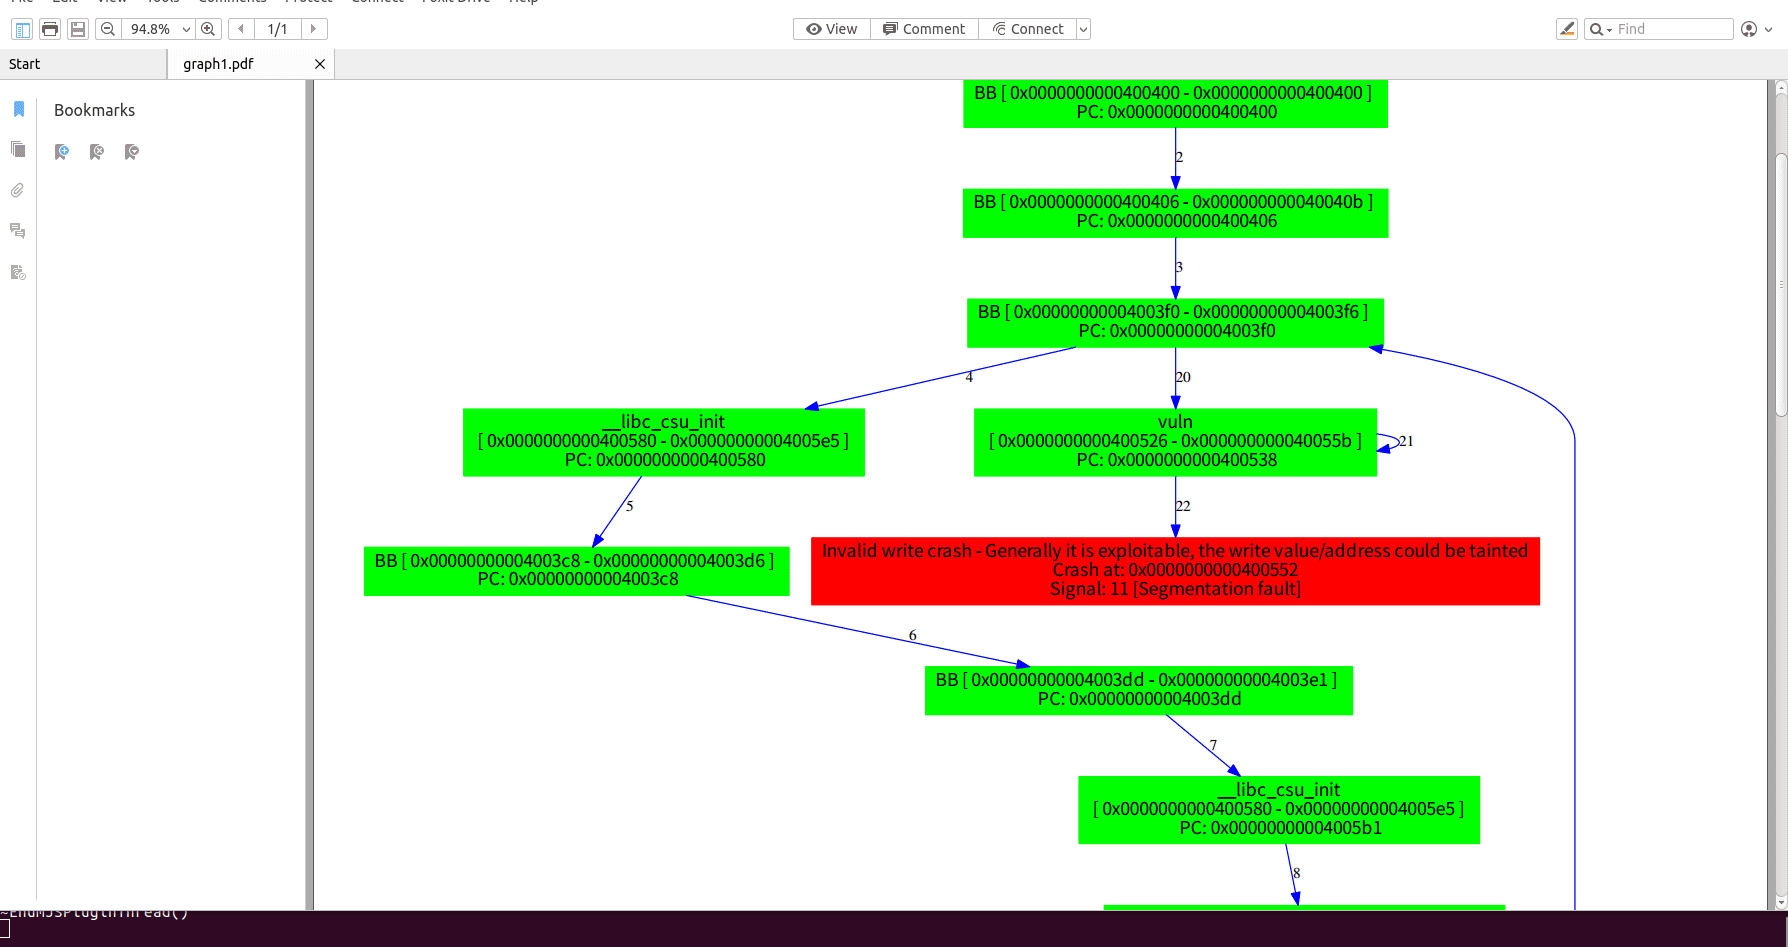 invictus1306/beebug
Un outil pour vérifier l'exploitabilité
 mrphrazer/binary-ninja-headless-mcp
Serveur MCP Headless Binary Ninja — offrant aux agents IA des capacités profondes de rétro-ingénierie via 180 outils.
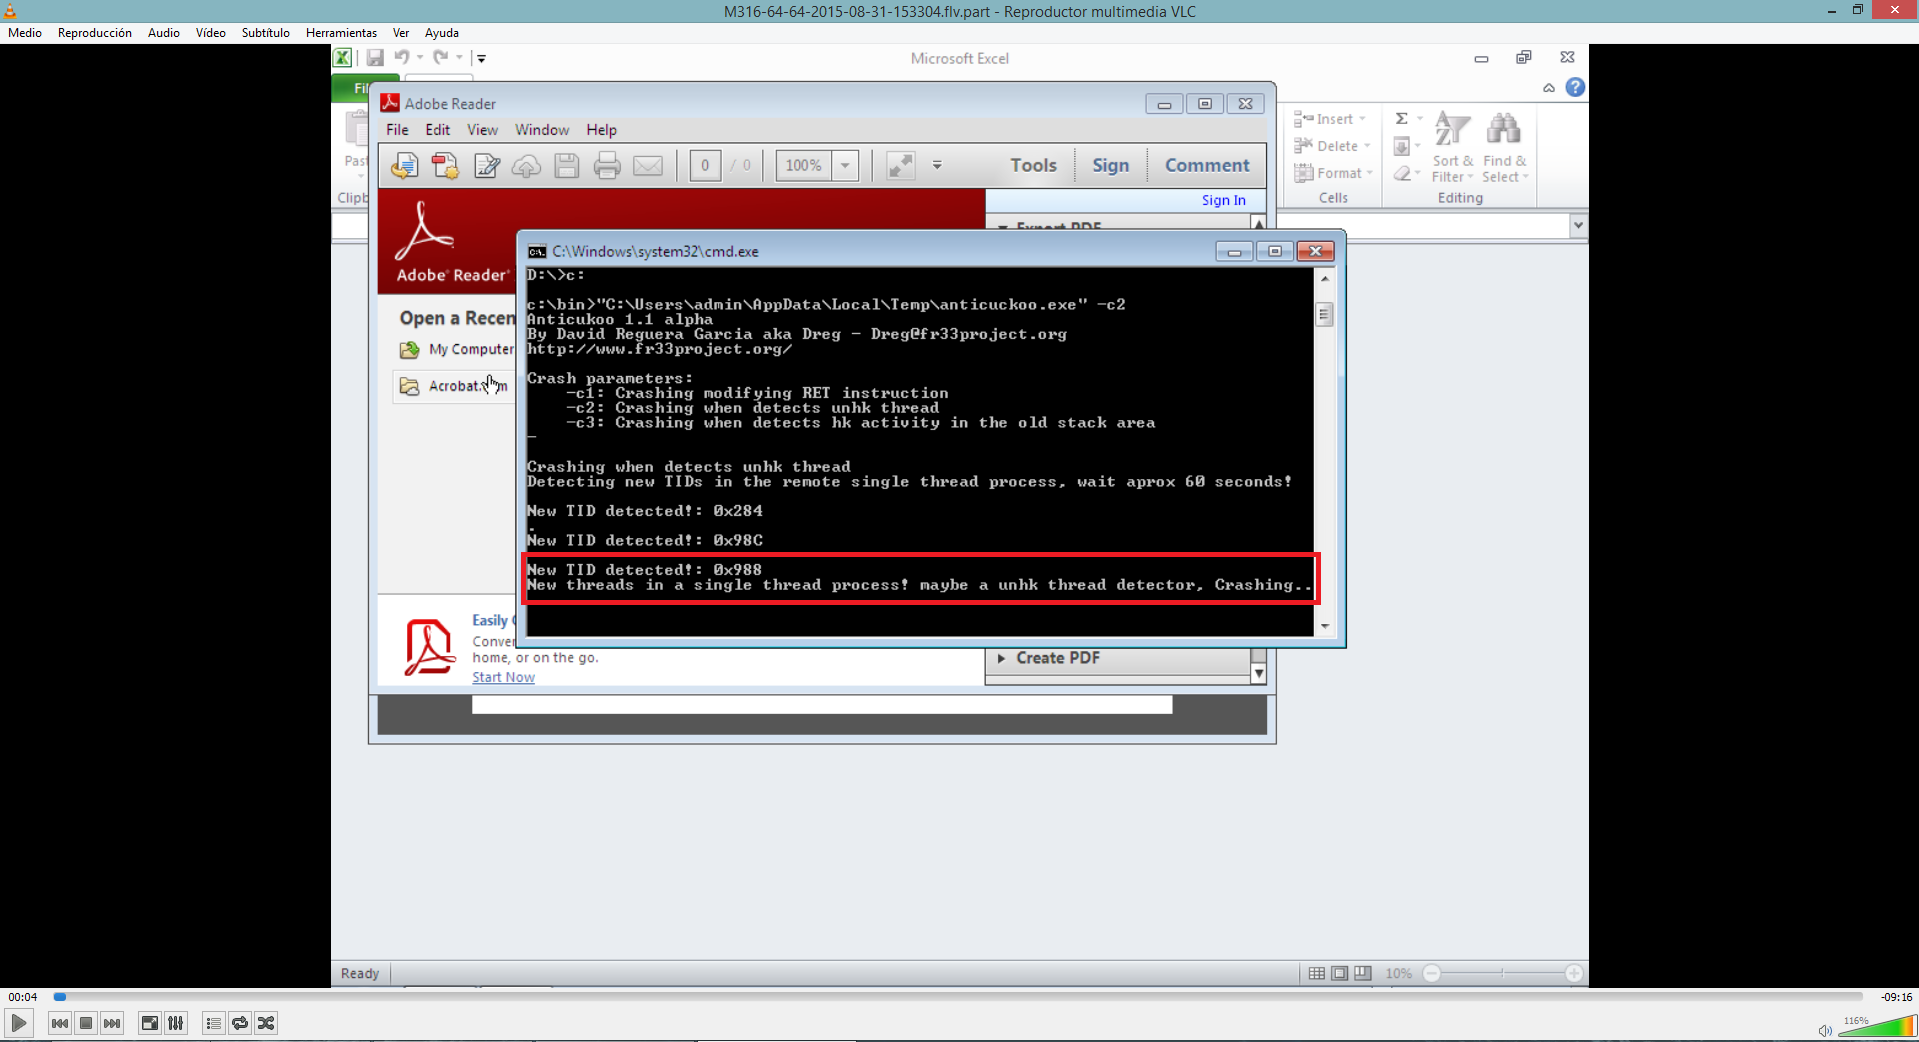 therealdreg/anticuckoo
Un outil pour détecter et faire crasher Cuckoo Sandbox
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
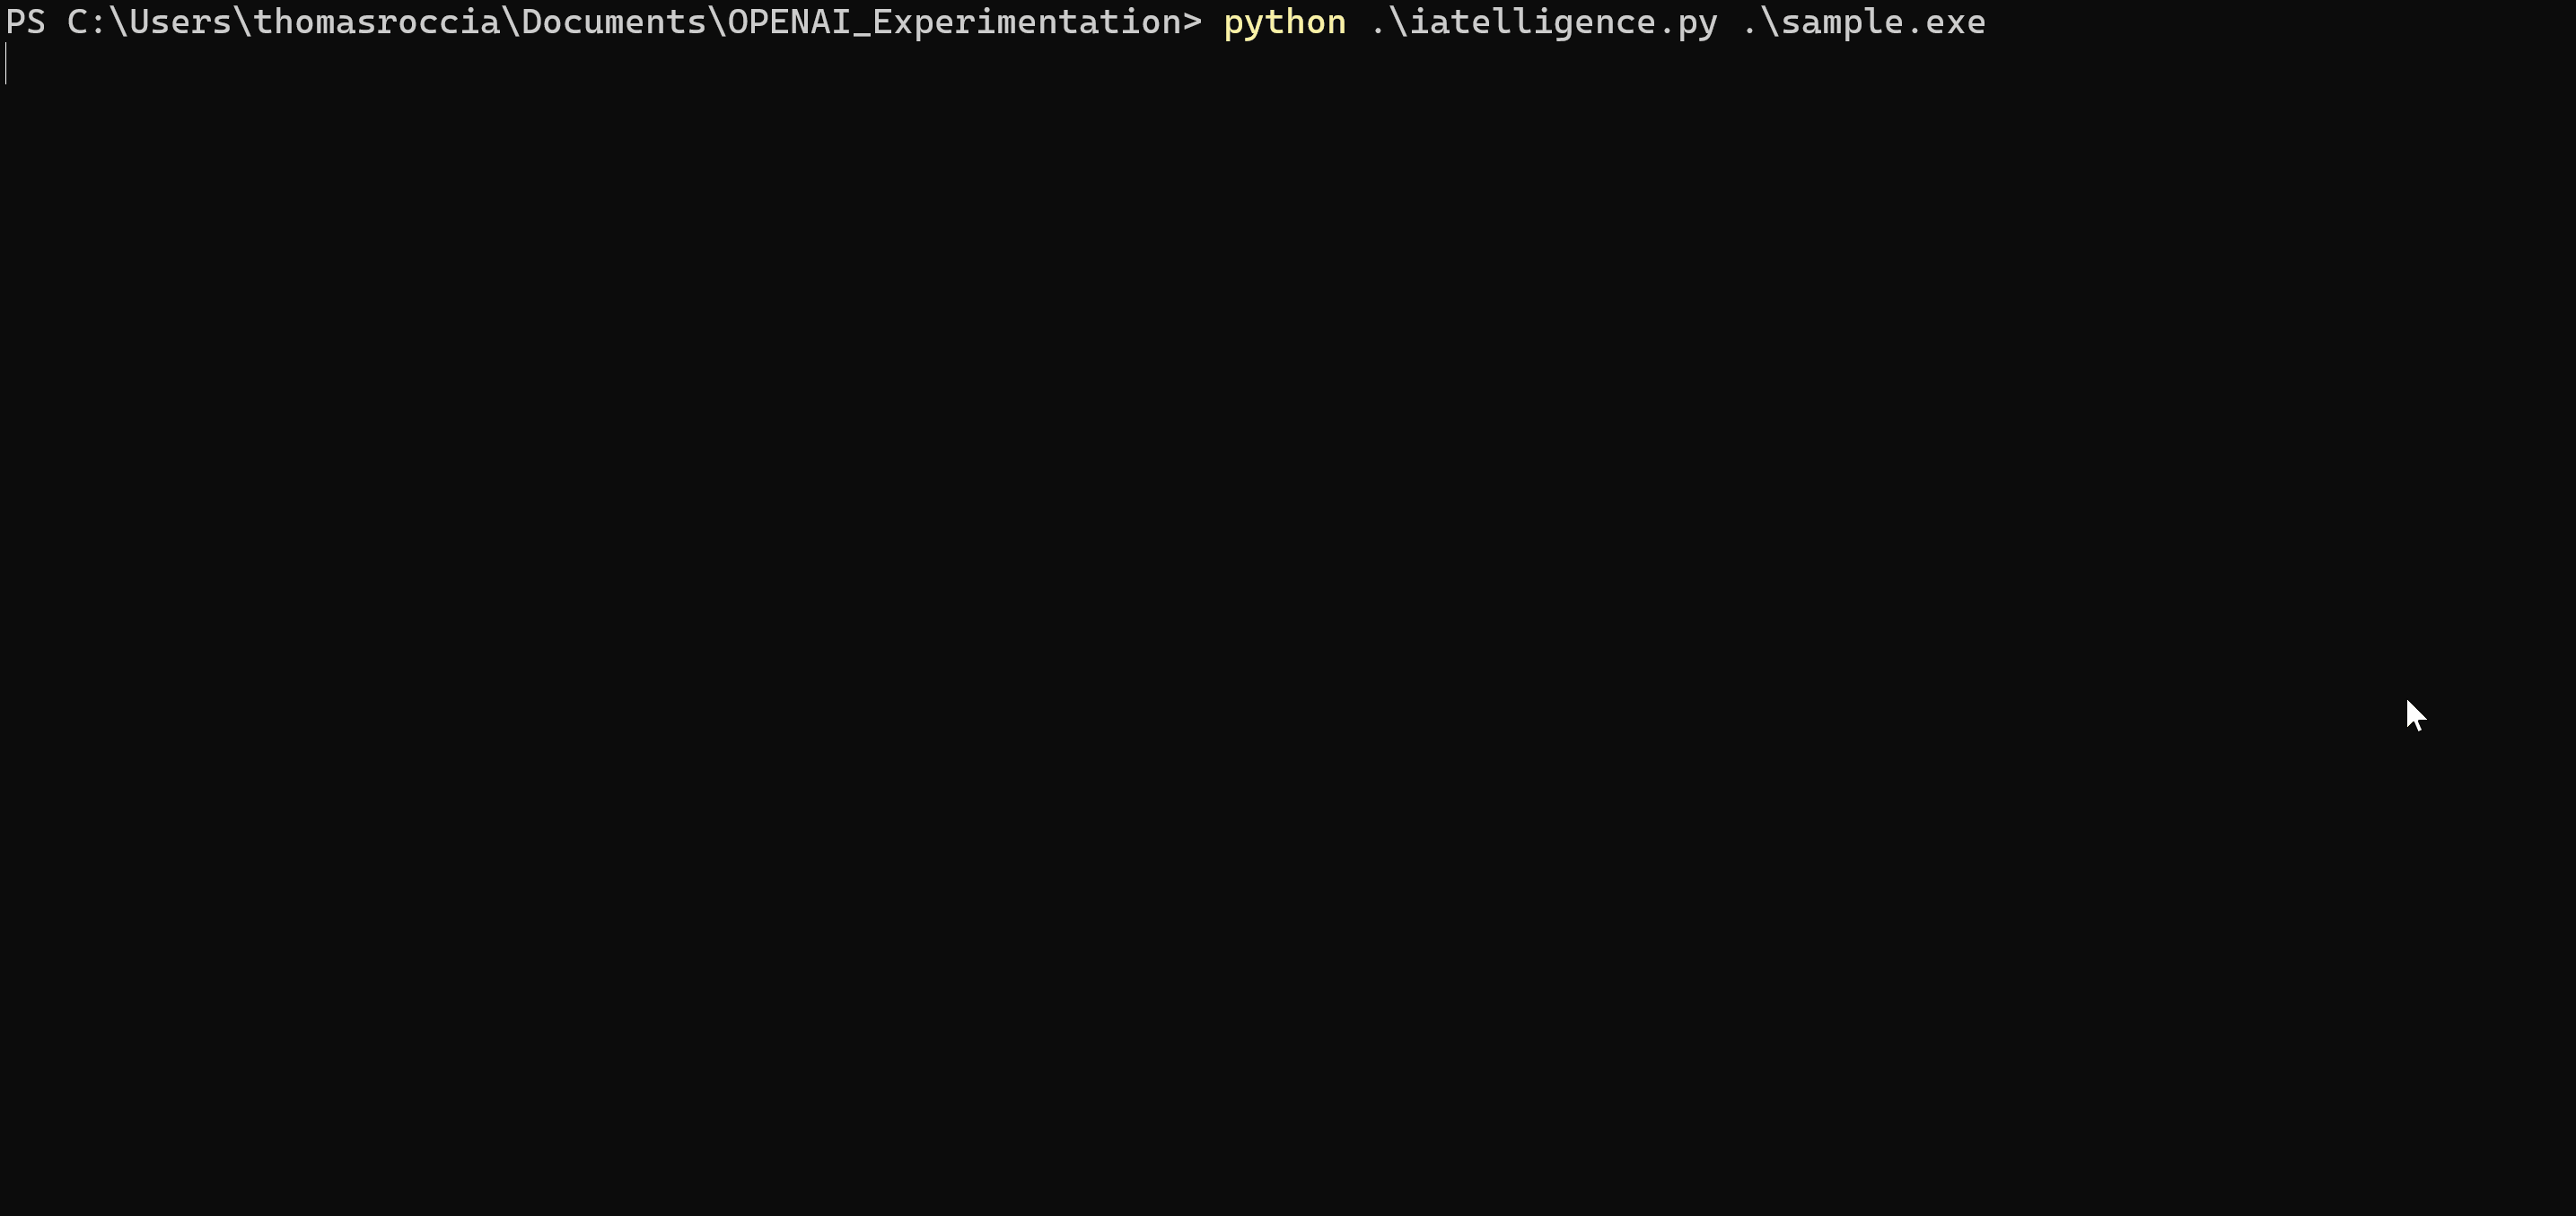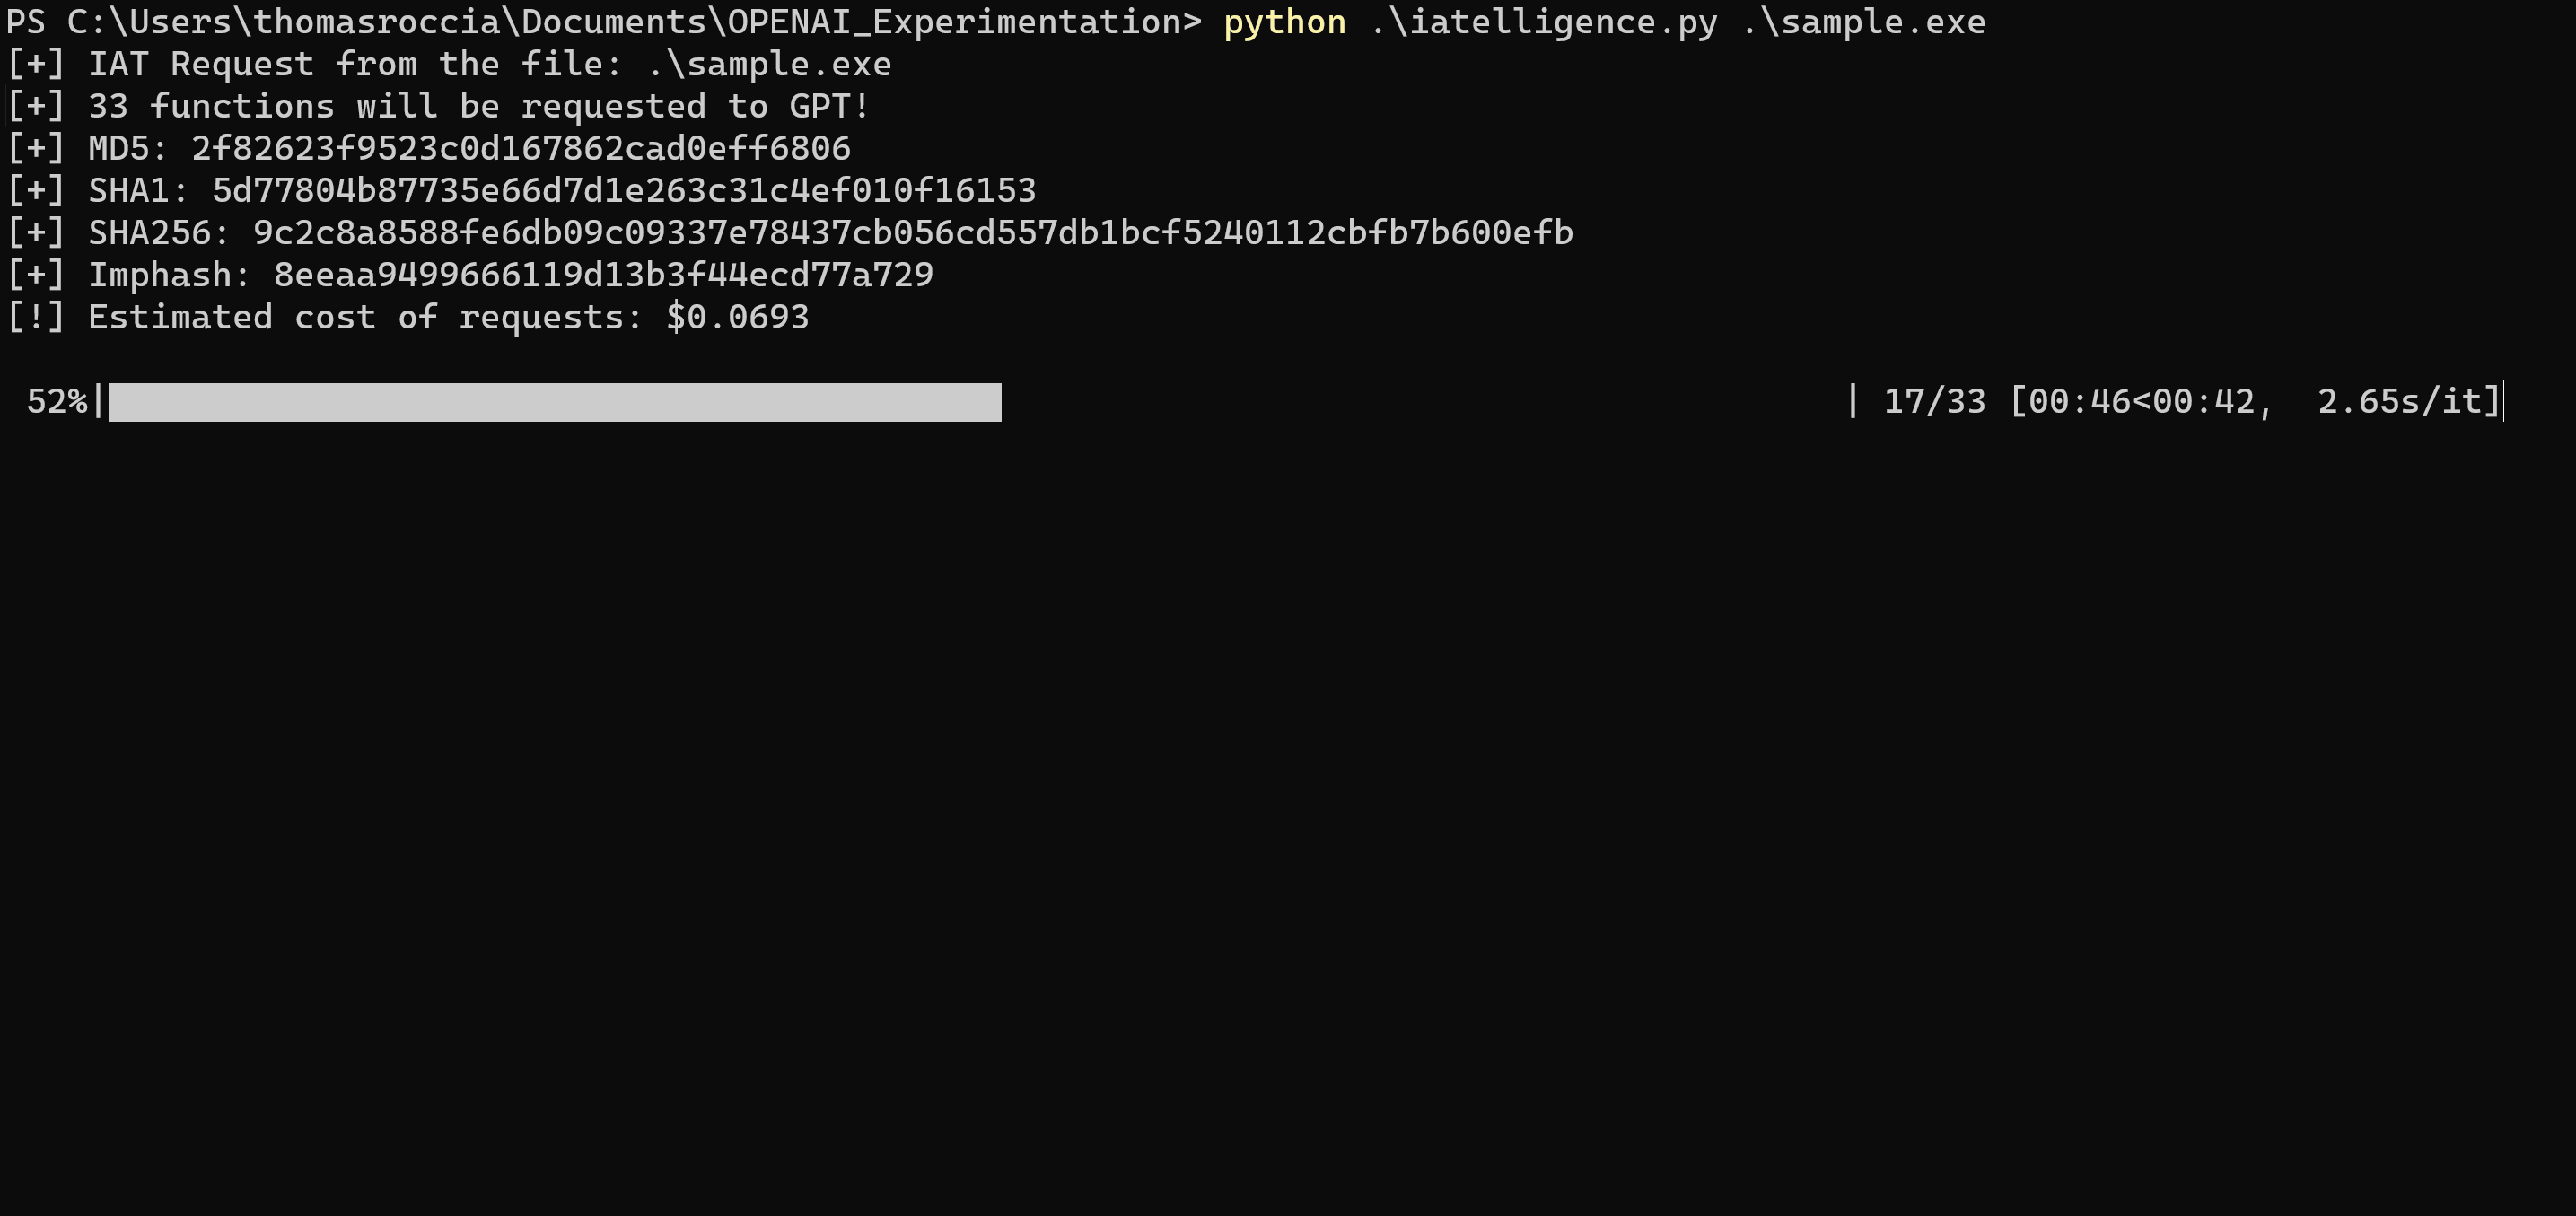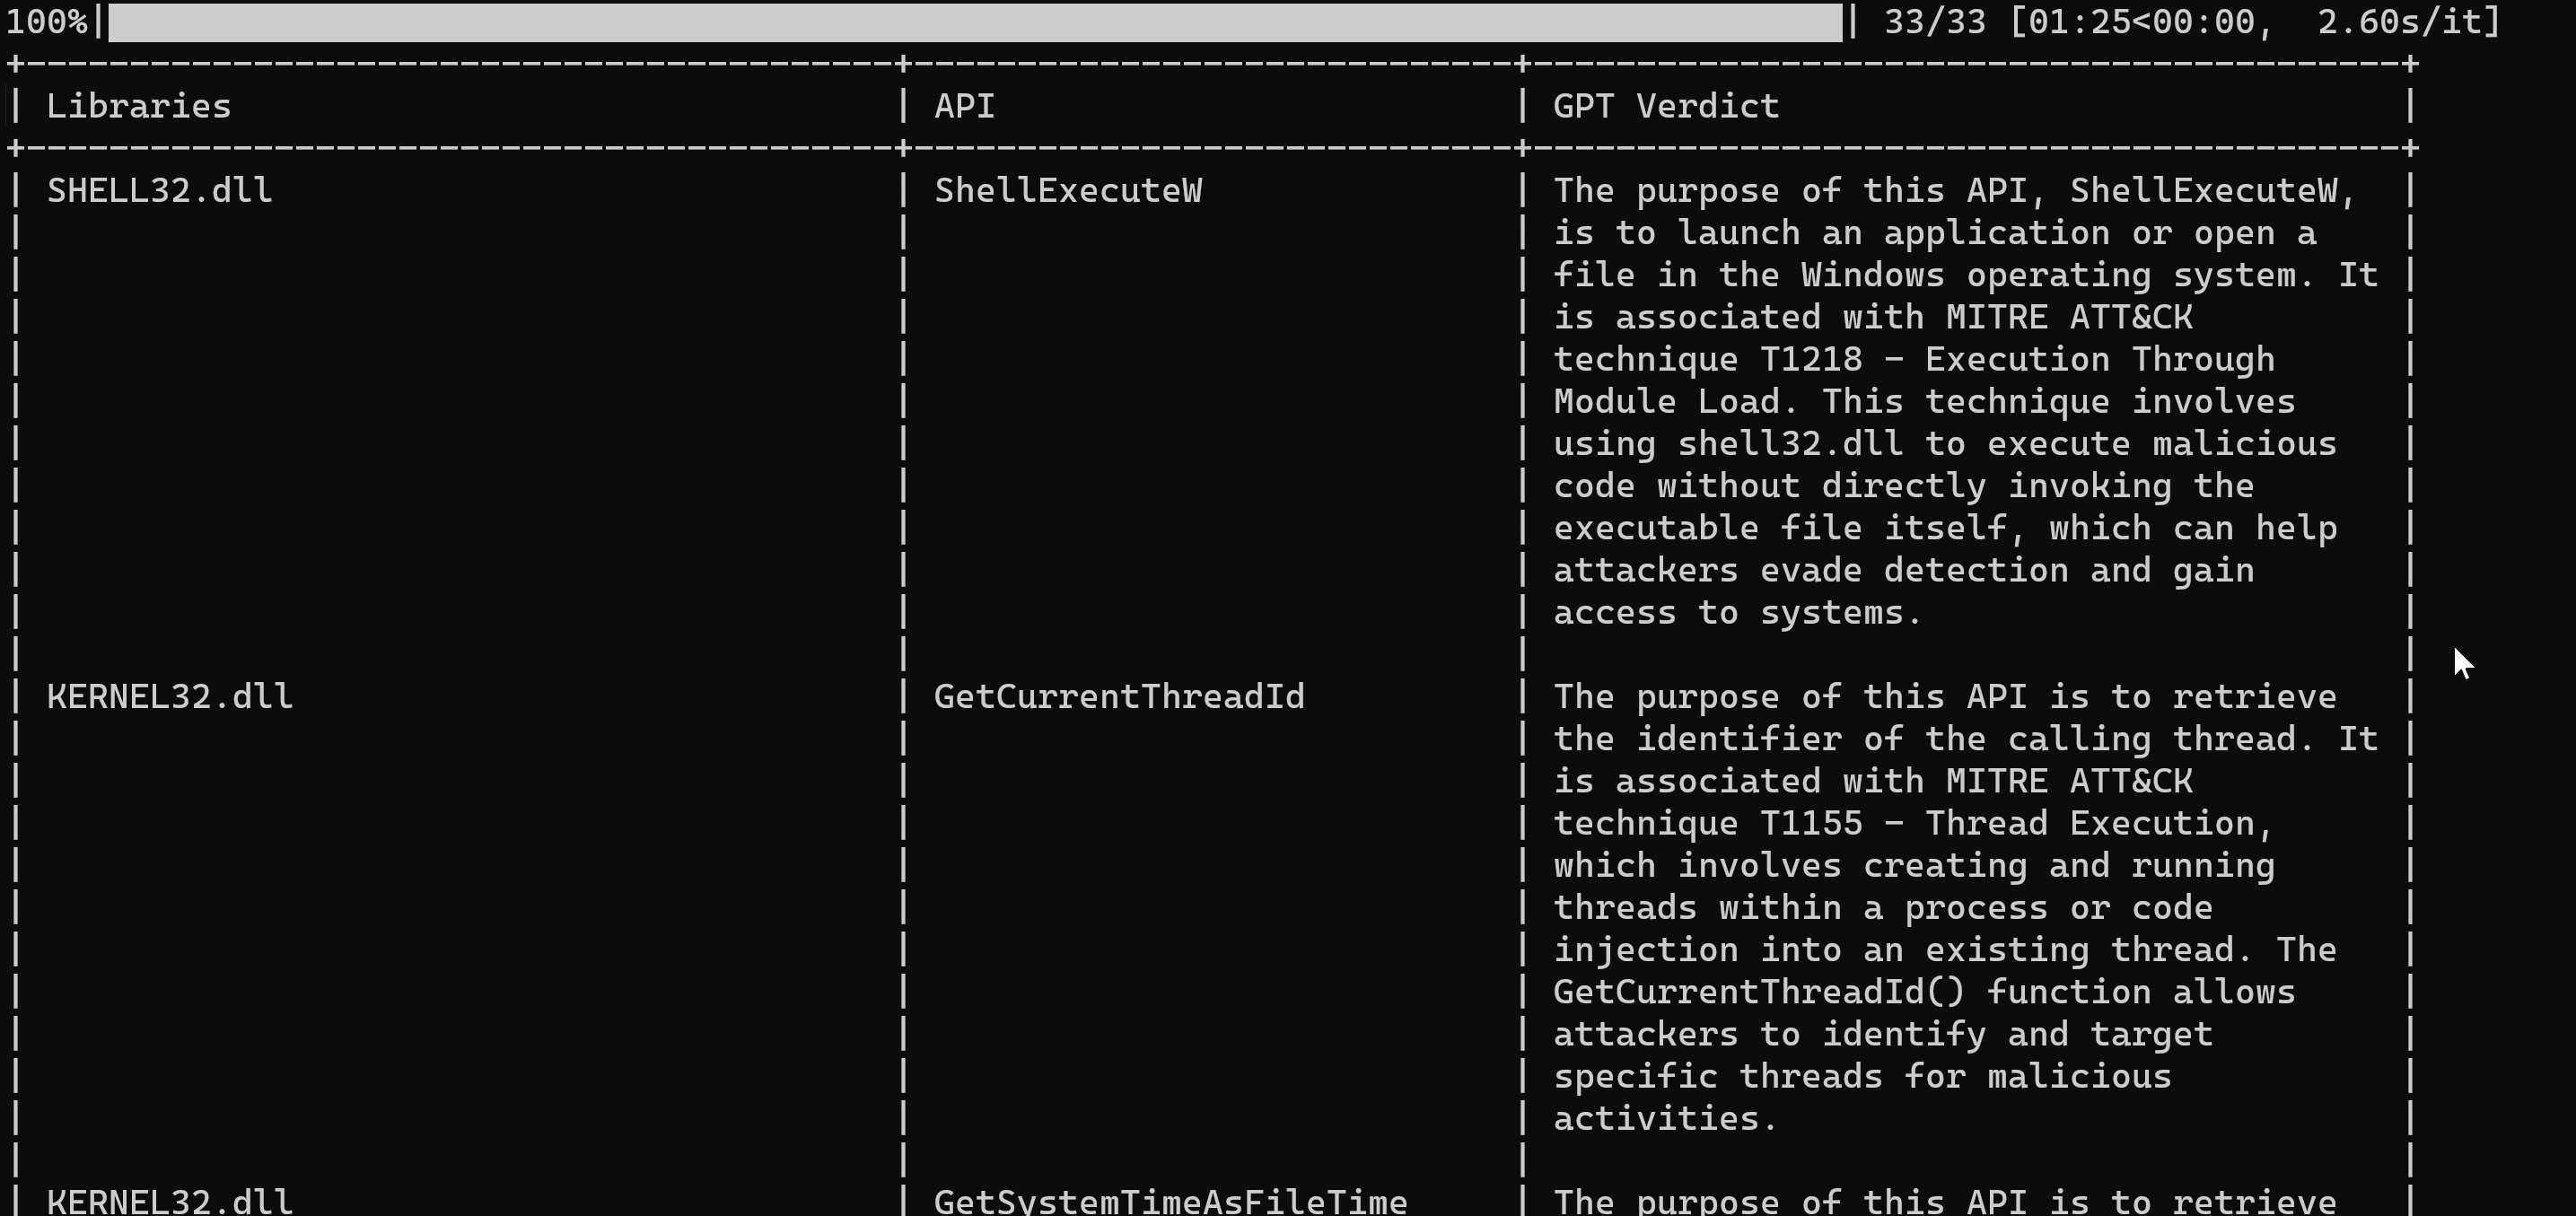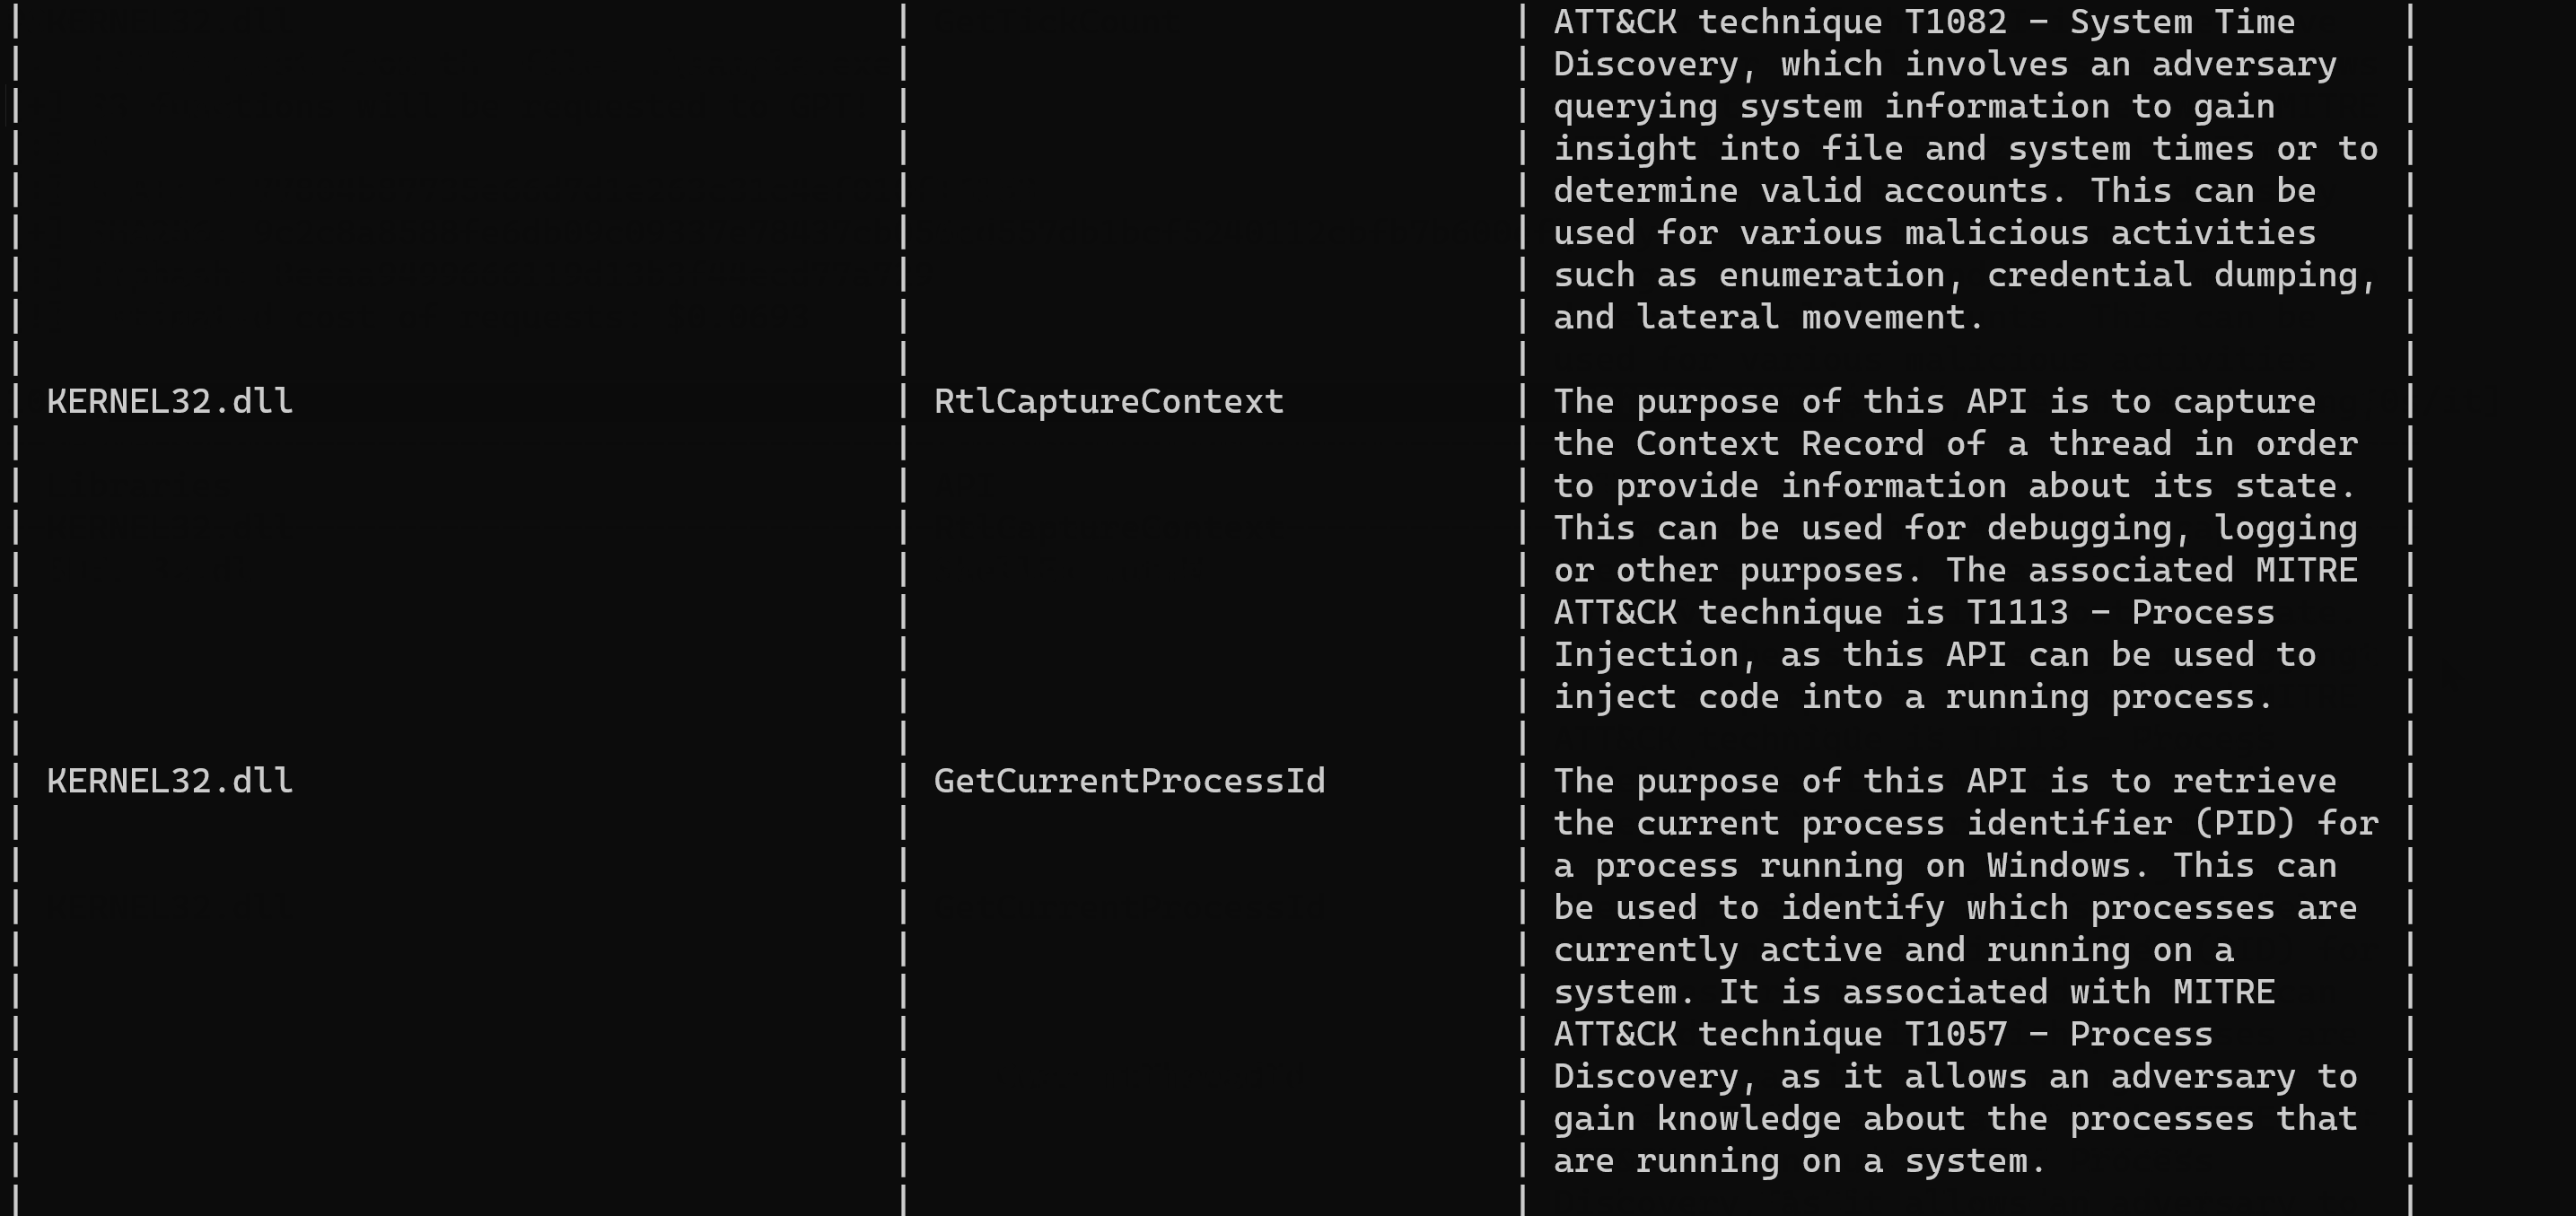 fr0gger/iatelligence
IATelligence est un script Python qui extrait l'IAT d'un fichier PE et demande à GPT d'obtenir plus d'informations sur l'API et la matrice ATT&CK…
 nccgroup/susanrtti
Un autre plugin IDA pour l'analyse RTTI








