

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Estático de Código (SAST) — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
153 resultados
Vigil preview

Vigil

GitHubvigiloss/vigil

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

penetration-testing-frameworksreconnaissancestatic-code-analysis+9
29
hace 4h 21m
OpenAnt preview

OpenAnt

GitHubknostic/openant

OpenAnt de Knostic es el producto líder de código abierto de descubrimiento de vulnerabilidades basado en LLM, que ayuda a los defensores a encontrar…
vulnerability-scannersdynamic-analysis-sandboxingstatic-code-analysis+4
718hace 7h 38m
phpstan preview

phpstan

GitHubphpstan/phpstan

Herramienta de análisis estático de PHP - descubre errores en tu código sin ejecutarlo
static-code-analysiscode-analysis
14.1khace 8h 28m
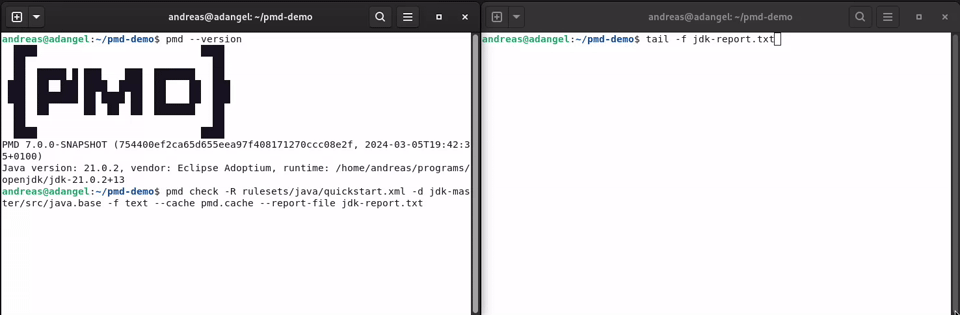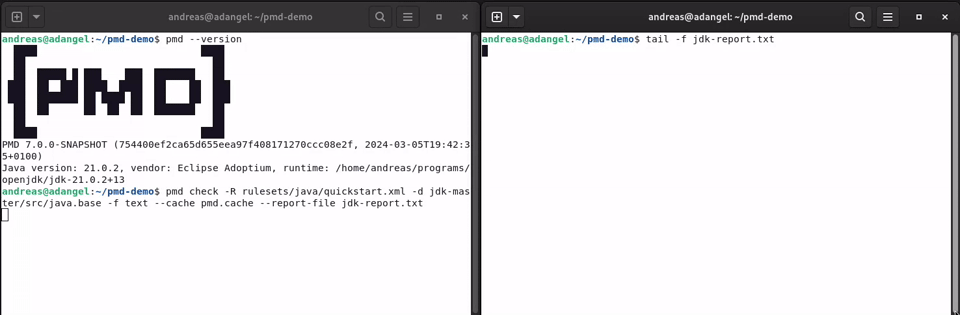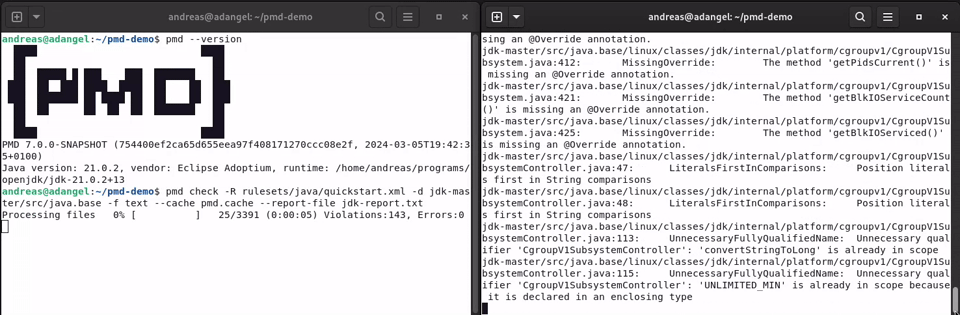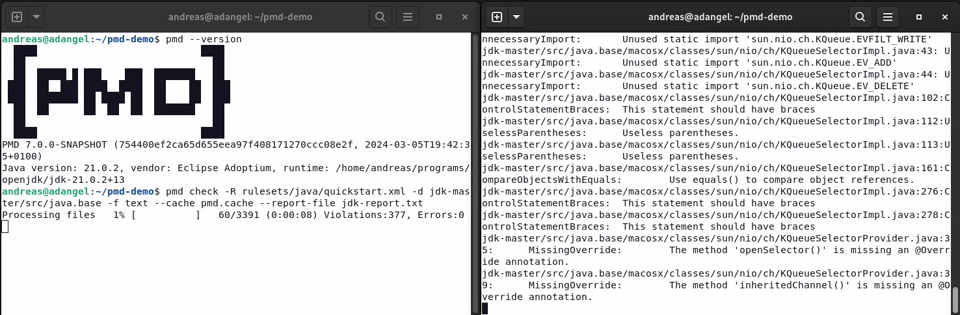
pmd preview

pmd

GitHubpmd/pmd

Un analizador de código estático extensible y multilenguaje.

static-analysisstatic-code-analysiscode-analysis
5.5khace 8h 54m
raptor preview

raptor

GitHubgadievron/raptor

Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…

penetration-testing-frameworksdynamic-analysis-sandboxingexploit-frameworks+7
3.6khace 10h 23m
codex-security preview

codex-security

GitHubopenai/codex-security

OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…

vulnerability-scannersstatic-code-analysisdevsecops
9.6khace 10h 25m
semantic_firewall preview

semantic_firewall

GitHubblackvectorops/semantic_firewall

Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…

defensive-toolsstatic-analysisstatic-code-analysis+6
36hace 15h 6m
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

Una colección de mis reglas de Semgrep para facilitar la investigación de vulnerabilidades.

static-code-analysisvulnerability-analysiscode-analysis+3
866hace 15h 13m
modelaudit preview

modelaudit

GitHubpromptfoo/modelaudit

Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment

static-analysisstatic-code-analysisvulnerability-analysis+8
79hace 16h 30m
awesome-nodejs-security preview

awesome-nodejs-security

GitHublirantal/awesome-nodejs-security

Curated directory of Node.js security tools, static analyzers, vulnerability scanners, and educational resources covering OWASP Top 10, supply chain…
vulnerability-scannersstatic-code-analysiscode-analysis+5
3.0khace 22h 33m
recheck preview

recheck

GitHubmakenowjust-labs/recheck

Herramienta de análisis estático para detectar vulnerabilidades ReDoS (Denegación de Servicio por Expresiones Regulares) en bases de código…

static-code-analysisvulnerability-analysiscode-analysis
300hace 0 días
codeql preview

codeql

GitHubgithub/codeql

CodeQL: las bibliotecas y consultas que impulsan a los investigadores de seguridad en todo el mundo, así como el escaneo de código en GitHub Advanced…

static-code-analysisvulnerability-analysiscode-analysis+1
10.2khace 1 día
static-analysis preview

static-analysis

GitHubanalysis-tools-dev/static-analysis

Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…

static-analysisstatic-code-analysisvulnerability-analysis+5
14.8khace 2 días
haruspex preview

haruspex

GitHub0xdea/haruspex

Asistente de investigación de vulnerabilidades que extrae pseudocódigo del descompilador IDA Hex-Rays.

static-code-analysisvulnerability-analysisreverse-engineering+1
131hace 2 días
sonarqube preview

sonarqube

GitHubsonarsource/sonarqube

Plataforma de calidad de código y análisis estático con quality gates, análisis multilingüe y reglas centradas en la seguridad para detectar…

static-analysisstatic-code-analysisvulnerability-analysis+2
11.1khace 2 días
trivy preview

trivy

GitHubaquasecurity/trivy

Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más

cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+14
37.4khace 2 días
infer preview

infer

GitHubfacebook/infer

Un analizador estático para Java, C, C++ y Objective-C

static-analysisstatic-code-analysiscode-analysis+1
15.7khace 2 días
DevSecOpsGuideline preview

DevSecOpsGuideline

GitHubowasp/devsecopsguideline

La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo.

vulnerability-scannerscontainer-securitystatic-code-analysis+6
1.1khace 3 días
Anterior12…9Siguiente