cai
 aliasrobotics/cai
IA de Ciberseguridad (CAI), el marco para la Seguridad de la IA
penetration-testing-frameworksprivilege-escalationreconnaissance+8
9.7khace 1 mes
aliasrobotics/caiIA de Ciberseguridad (CAI), el marco para la Seguridad de la IA
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.
 yaklang/yakit
Plataforma de pruebas de penetración todo en uno con proxy MITM, fuzzer web, gestor de conexiones inversas y sistema de plugins para pruebas de…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 mafifrizi/ares
Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC,…
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
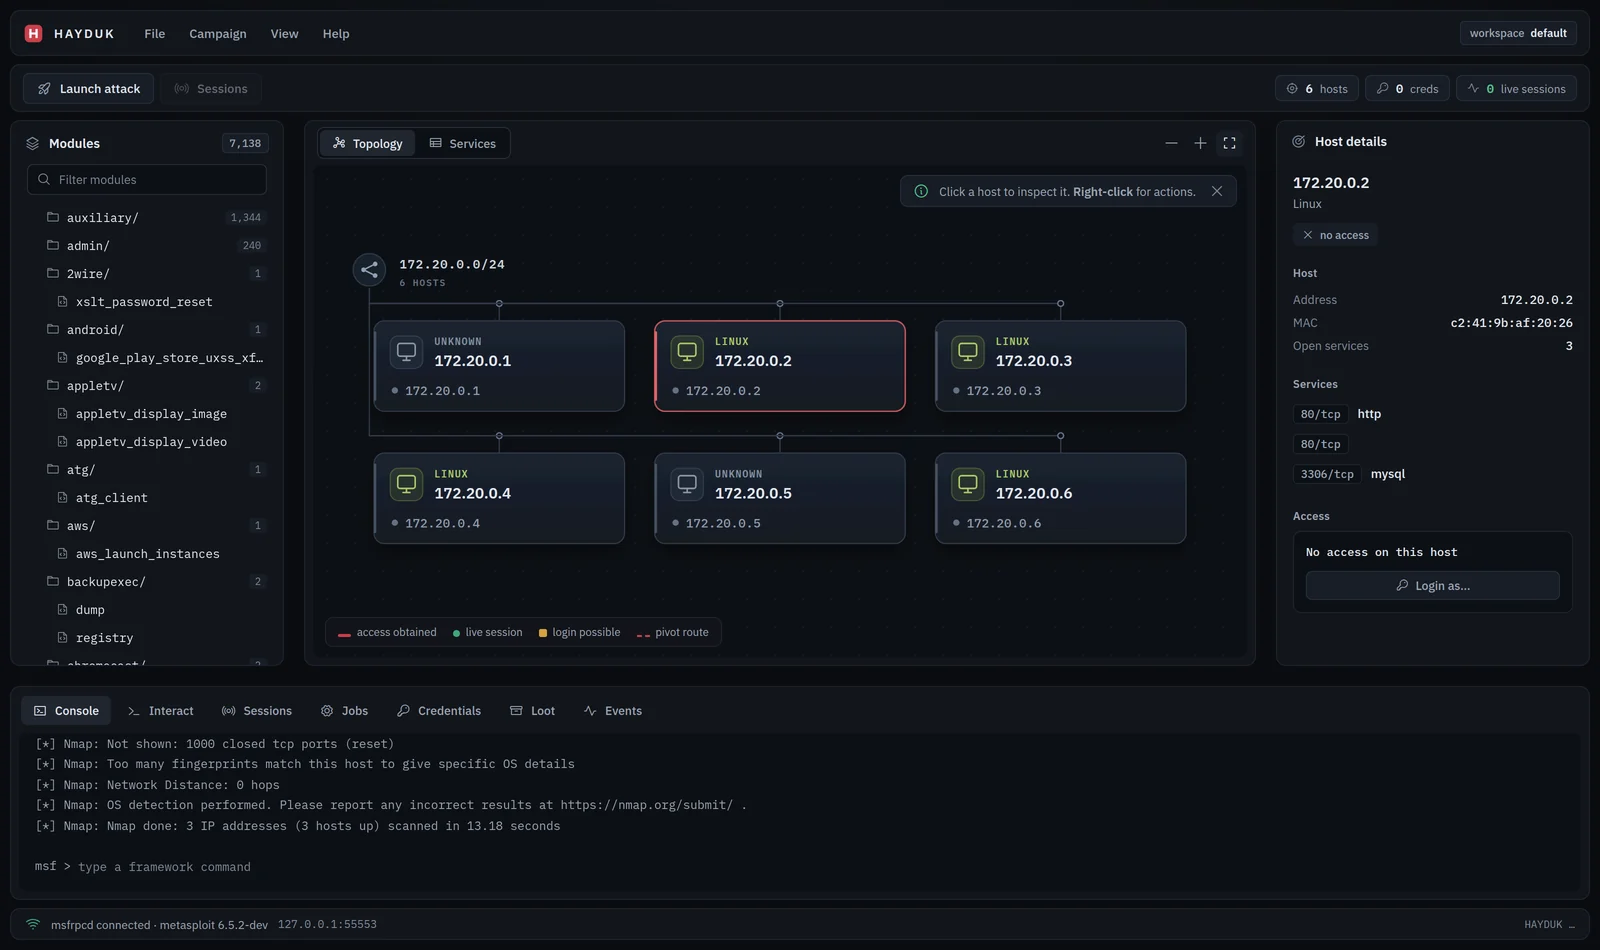 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 cyberstrikeus/cyberstrike
Agente autónomo de IA para equipo rojo en pruebas de penetración con 13+ agentes especializados, 120+ casos de prueba OWASP e integración con MITRE…

 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
 google/kernel-research
Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente en un servidor web con una puerta trasera PHP de una sola línea.
 cisc0-gif/kitt
Framework de pentesting basado en Python
 vxcontrol/pentagi
Sistema de Agentes de IA totalmente autónomo capaz de realizar tareas complejas de pruebas de penetración