
IA de Ciberseguridad (CAI), el marco para la Seguridad de la IA
CAI)


Edición Profesional con tokens alias1 ilimitados | 📊 Ver Benchmarks | 🚀 Más información
🔓 Edición Comunitaria Investigación y Aprendizaje · Perfecta para Investigadores y Estudiantes pip install cai-framework
✅ Gratuito para investigación 🤖 Más de 300 modelos de IA 🌍 Impulsado por la comunidad 📚 Código abierto 🔧 Framework extensible
🚀 Edición Profesional Empresas y Producción · 350€/mes · Tokens alias1 ilimitados
→ Actualizar a PRO
⚡ modelo alias1 - tokens ilimitados ∞ 🚫 Cero rechazos - IA sin restricciones 🏆 Supera a GPT-5 en benchmarks de CTF 🛡️ Soporte profesional incluido 🇪🇺 Soberanía de datos europea
CAI PRO con modelo alias1 supera a GPT-5 en benchmarks de ciberseguridad IA vs IA | Ver Benchmarks completos →
-->
Cybersecurity AI (CAI) es un framework ligero y de código abierto que permite a los profesionales de seguridad construir y desplegar automatización ofensiva y defensiva impulsada por IA. CAI es el framework de facto para Seguridad en IA, ya utilizado por miles de usuarios individuales y cientos de organizaciones. Ya sea que seas un investigador de seguridad, hacker ético, profesional de TI u organización que busca mejorar su postura de seguridad, CAI proporciona los componentes básicos para crear agentes de IA especializados que pueden ayudar con mitigación, descubrimiento de vulnerabilidades, explotación y evaluación de seguridad.
CAI_LICENSE_OFF)CAI puede ejecutarse sin una ALIAS_API_KEY (es decir, sin una licencia de Alias Robotics) configurando la variable de entorno CAI_LICENSE_OFF=1.
Cuando CAI_LICENSE_OFF está configurado como 1, true o yes:
ALIAS_API_KEY.cai-framework de PyPI en lugar del índice privado de paquetes de Alias.CAI_MODEL y la clave de API del proveedor correspondiente.Inicio rápido sin licencia:```bash export CAI_LICENSE_OFF=1 cai
O inline:```bash
CAI_LICENSE_OFF=1 cai
Nota: El modelo
alias1aún requiere una claveALIAS_API_KEYválida.CAI_LICENSE_OFFsolo omite la puerta de licencia del framework — no otorga acceso a modelos alojados por Alias.
Características principales:
[!NOTE] Lee el informe técnico: CAI: An Open, Bug Bounty-Ready Cybersecurity AI El Laboratorio de Ciberseguridad Robótica mantiene una edición de lectura en HTML con figuras y referencias.
Para lecturas adicionales, consulta nuestras secciones de impacto y citación de CAI.
Robotics - CAI y alias1 en: Robot Humanoide Unitree G1 | OT - CAI y alias1 en: Dragos OT CTF 2025 |
|---|---|
| CAI descubre vulnerabilidades y violaciones de privacidad en robots humanoides Unitree G1, incluyendo transmisión no autorizada de telemetría a servidores relacionados con China, claves RSA expuestas con permisos de escritura mundial, y posibles capacidades de vigilancia que violan el GDPR y las leyes internacionales de privacidad. | CAI potenciado por alias1 demuestra un rendimiento excepcional en ciberseguridad de tecnología operativa al lograr un ranking Top-10 en el Dragos OT CTF 2025. El agente de IA alcanzó el puesto 1 durante las horas 7-8 de la competición, completó 32 de 34 desafíos y mantuvo una ventaja de velocidad del 37% sobre los mejores equipos humanos. |
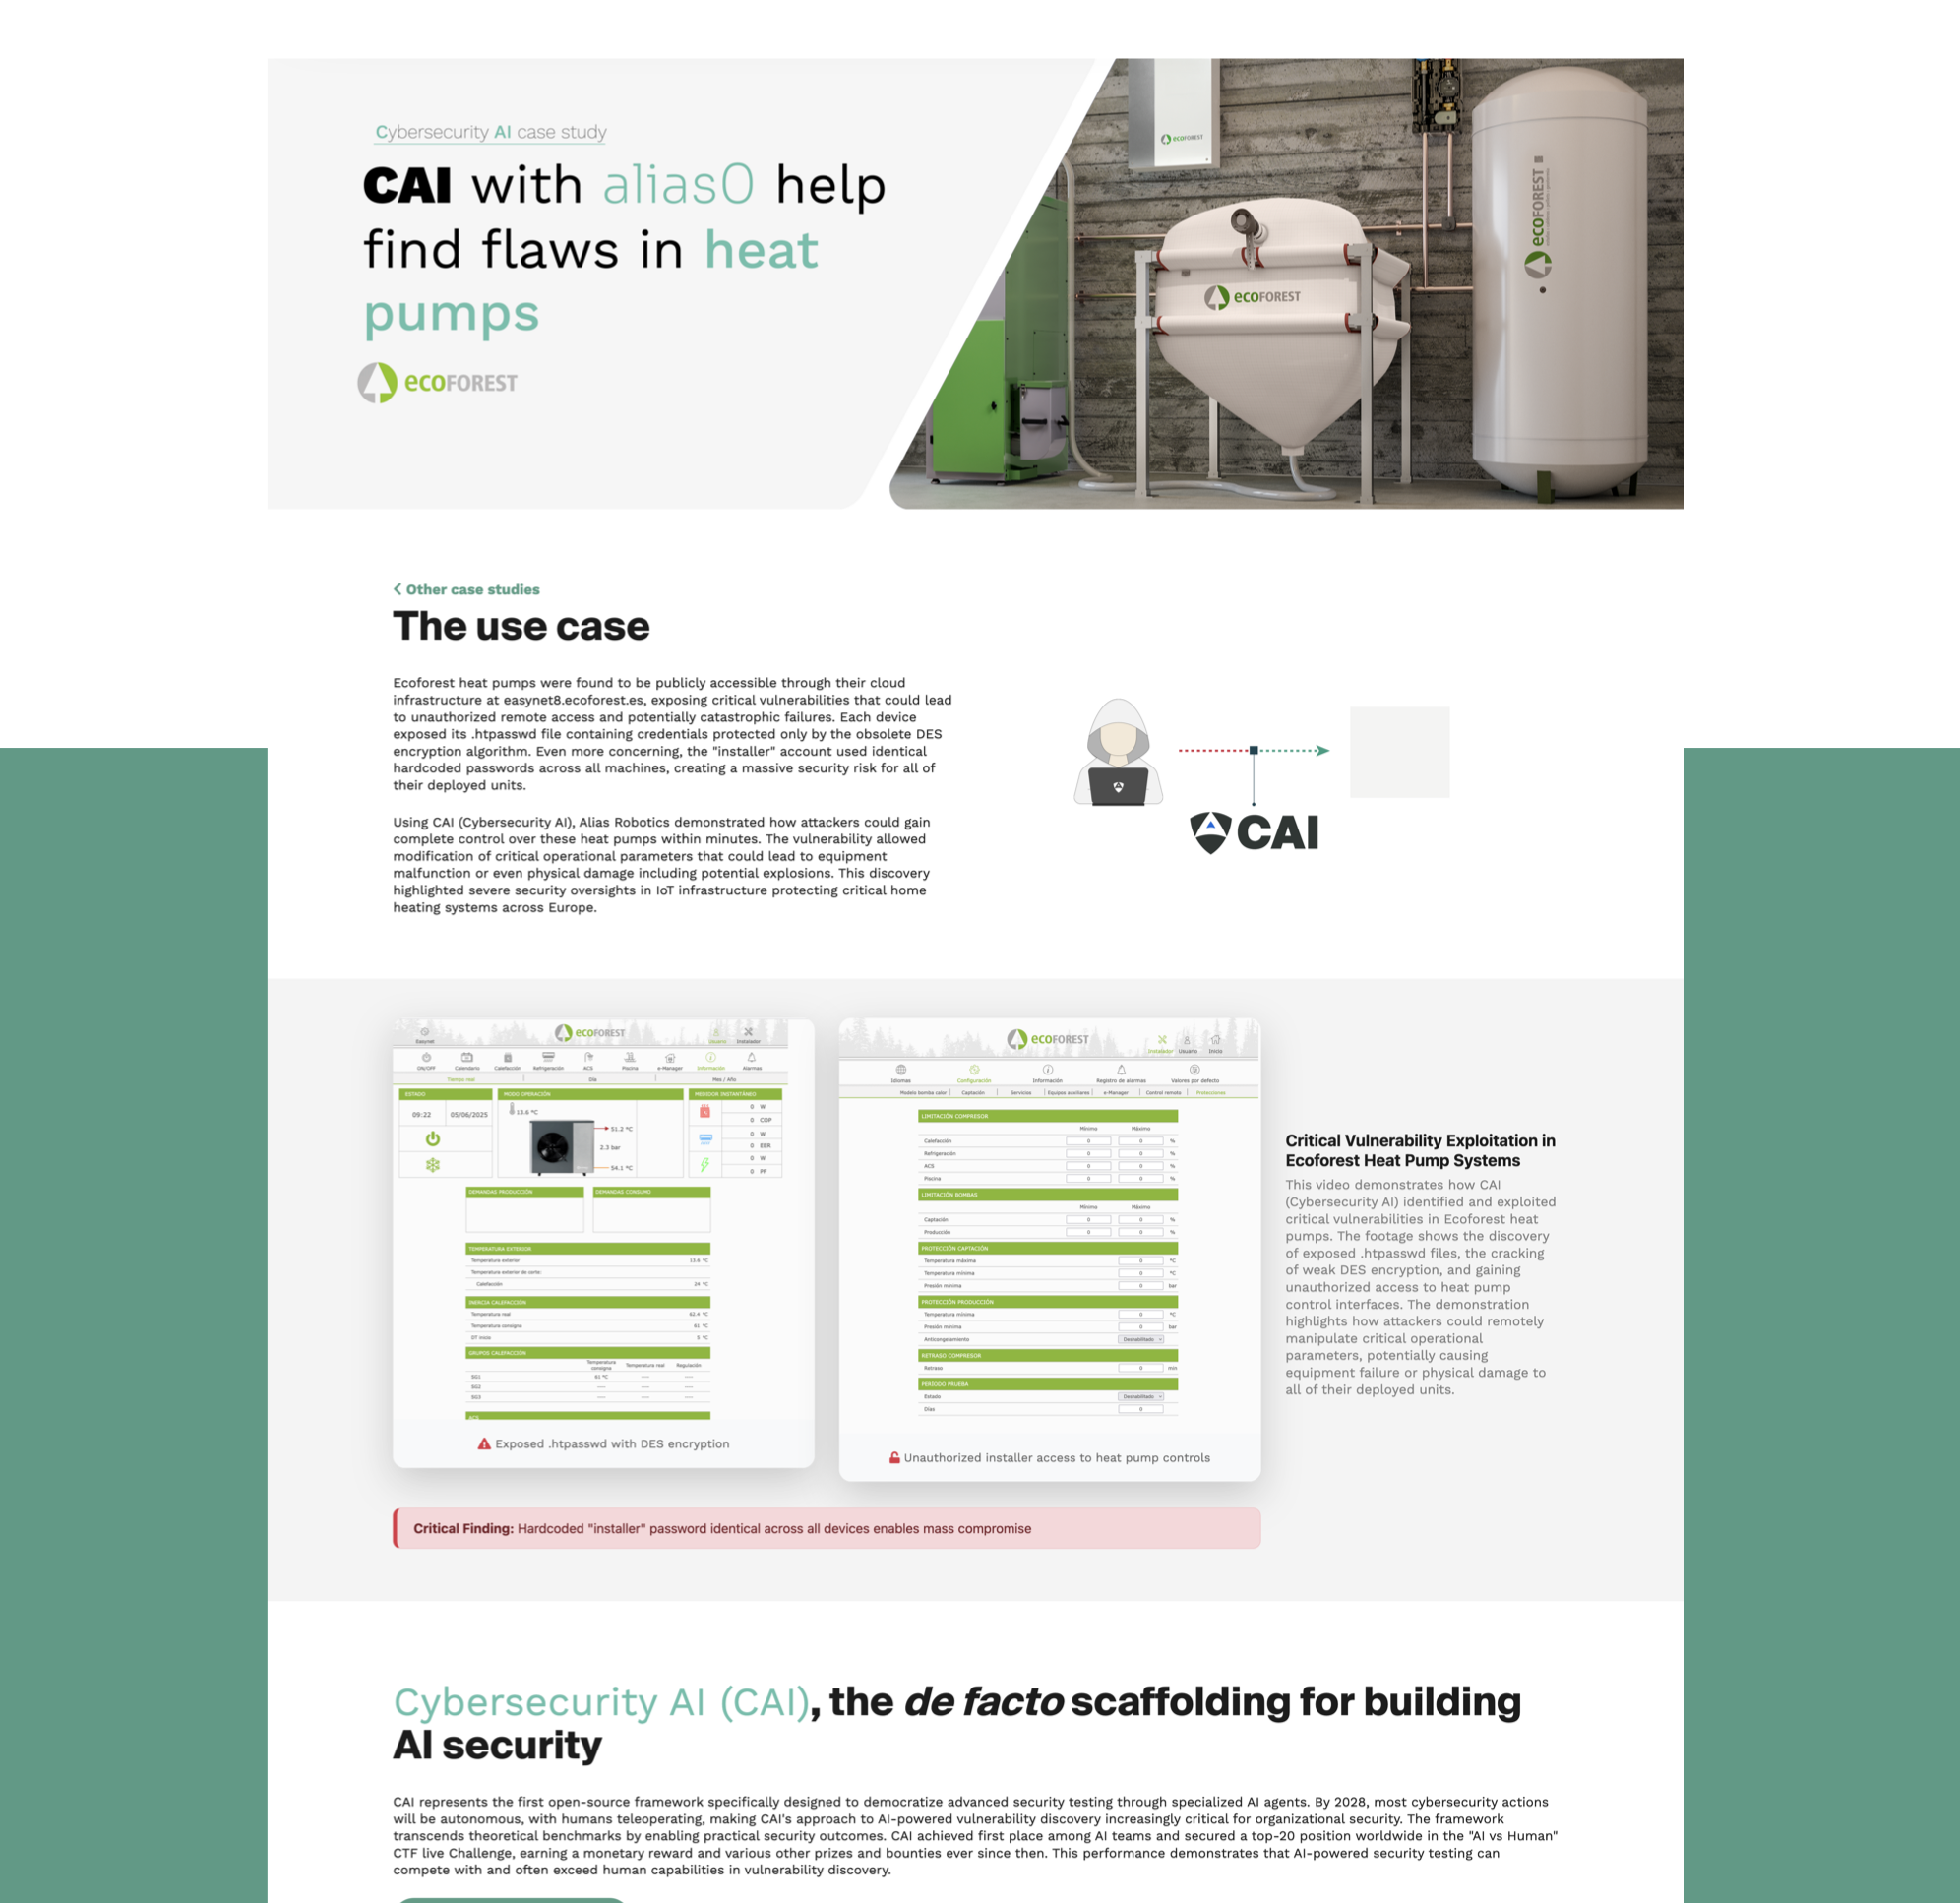
IT (Bug Bounty) - CAI en: Plataforma HackerOne | OT - CAI y alias0 en: Bombas de Calor Ecoforest |
|---|---|
| Los mejores ingenieros de HackerOne aprovechan CAI para explorar arquitecturas de IA agéntica de próxima generación y construir sus propios productos de seguridad. El agente Retester de CAI inspiró directamente el Agente de Deducación potenciado por IA de HackerOne, ahora desplegado en producción para manejar millones de informes de vulnerabilidades a escala. | CAI descubre una vulnerabilidad crítica en bombas de calor Ecoforest que permite acceso remoto no autorizado y posibles fallos catastróficos. Las pruebas de seguridad impulsadas por IA revelan credenciales expuestas y debilidades de cifrado DES que afectan a todas las unidades desplegadas en toda Europa. |
 |


