

nono
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
container-securitycode-analysisconfiguration-auditing+8
nolabs-ai/nonoagent runtime security - zero trust, zero setup, zero latency agent sandboxing
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
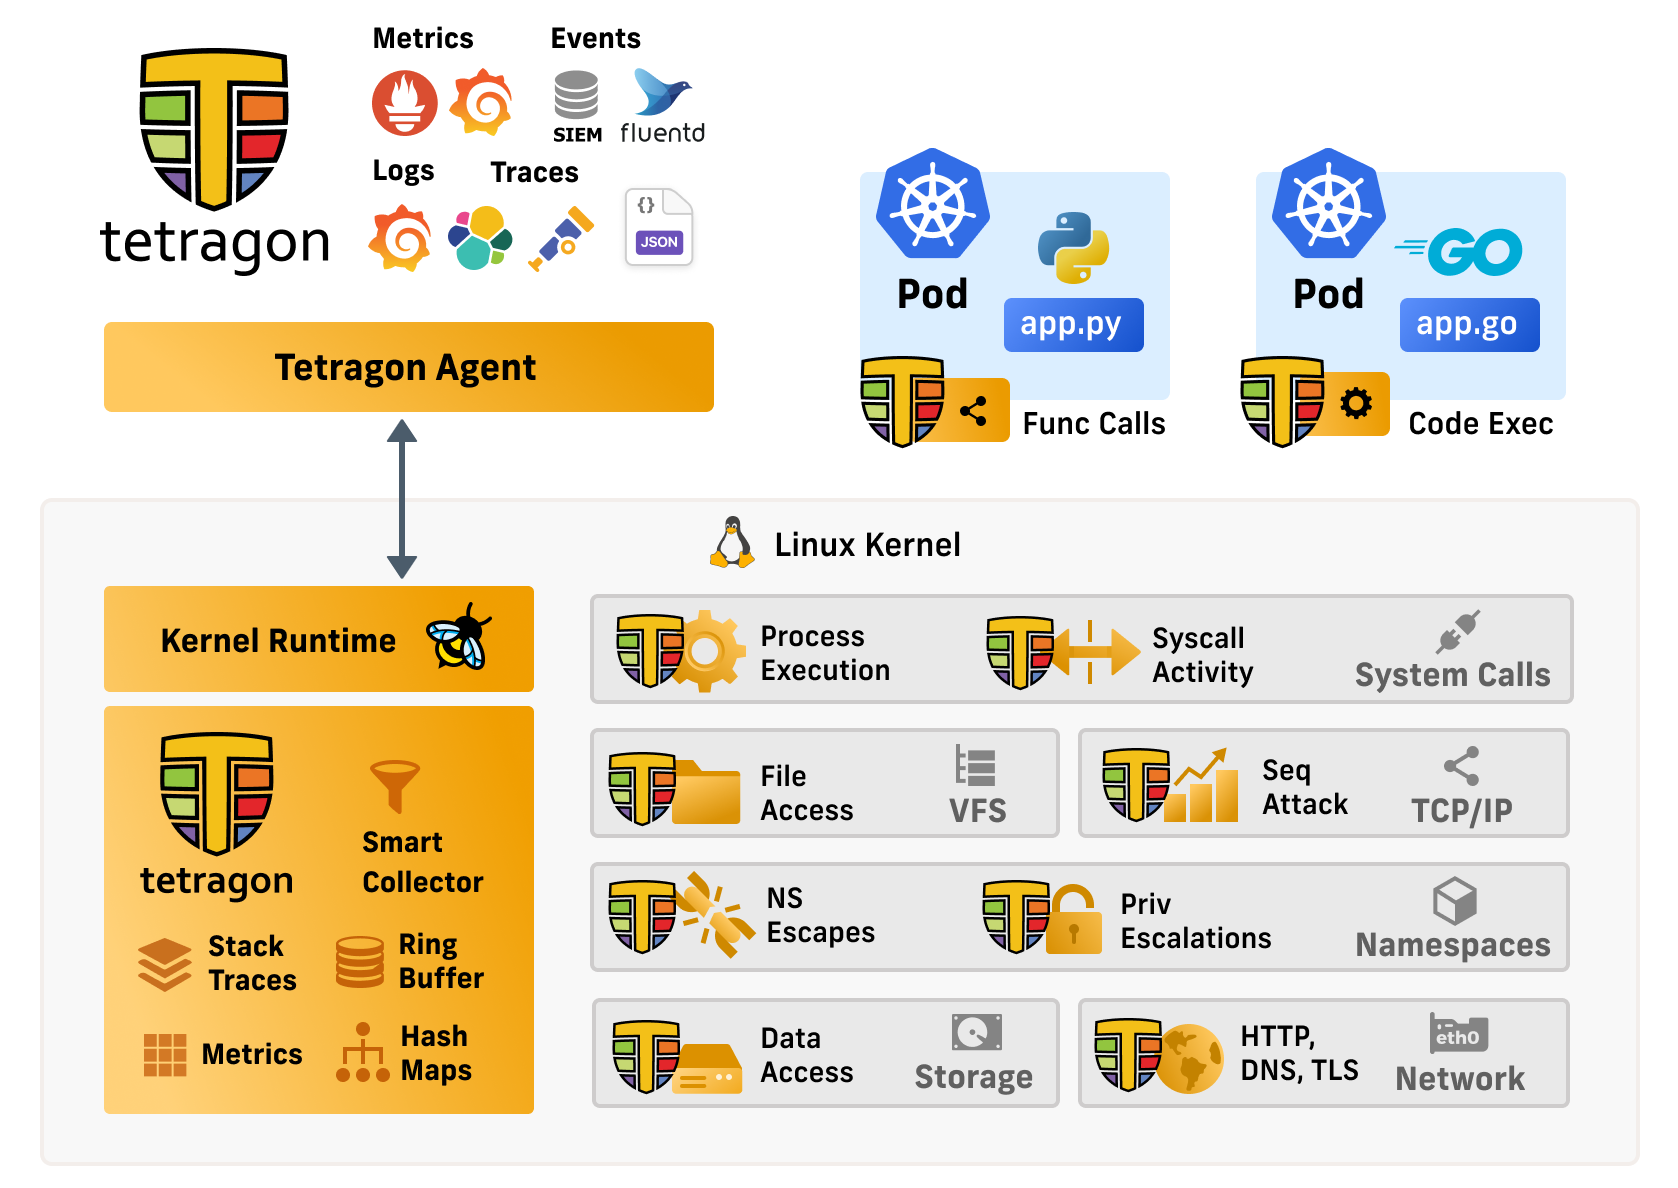 cilium/tetragon
Observabilidad de seguridad y cumplimiento en tiempo de ejecución basados en eBPF
 owasp/wrongsecrets
Aplicación vulnerable con ejemplos que muestran cómo no usar secretos
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 checkmarx/kics
Escáner de análisis estático para infraestructura como código que detecta vulnerabilidades de seguridad, violaciones de cumplimiento y…
 mondoohq/installer
Scripts de instalación para Linux, macOS y Windows de cnquery y cnspec
 complianceascode/content
Genera contenido de seguridad SCAP, Ansible, Bash y CEL para la evaluación de cumplimiento y el endurecimiento automatizado en hosts Linux,…
 beelzebub-labs/beelzebub
Un framework de runtime de decepción seguro y de bajo código, que aprovecha la IA para la virtualización de sistemas.
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 anchore/grype
Un escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos.
 microsoft/whatthehack
Una colección de hackatones basados en desafíos que incluye guía para estudiantes, guía para entrenadores, presentaciones de conferencias, código de…
 jumpserver/jumpserver
JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y…
 tencent/ai-infra-guard
Una plataforma full-stack de Red Teaming de IA que protege los ecosistemas de IA mediante Agent Scan, Skills Scan, MCP scan, AI Infra scan y…
 smol-machines/smolvm
Una máquina virtual embebible, portátil y ramificable para ejecutar Agentes de forma segura localmente.
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 kyverno/kyverno
Aplica seguridad y cumplimiento normativo en clústeres de Kubernetes mediante controles de admisión, mutación de recursos, escaneos en segundo plano…