

XXERipper
 kamalx06/xxeripper
Escáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
13
kamalx06/xxeripperEscáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
 wapiti-scanner/wapiti
Escáner de vulnerabilidades web escrito en Python3
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 mitmproxy/mitmproxy_rs
Componentes Rust para la interceptación y redirección de tráfico, que permiten el proxy de dispositivos WireGuard y la redirección de aplicaciones…
 theqmaks/resolver
Esta extensión integra servicios populares de resolución de CAPTCHA en BurpSuite para procesar diferentes tipos de CAPTCHA sin intervención manual.
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 ticarpi/jwt_tool
:snake: Un kit de herramientas para probar, ajustar y descifrar JSON Web Tokens
 vighnesh91/securiscan
Motor de triaje de seguridad en Python de biblioteca estándar que escanea aplicaciones web, APIs, LLMs y paquetes móviles mediante inspección pasiva…
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
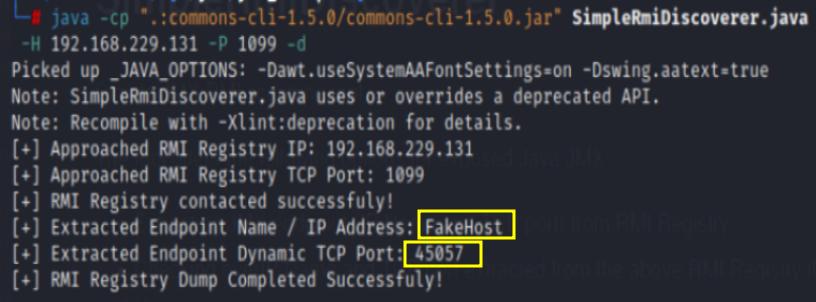 marcin-wolak/simplermidiscoverer
Herramienta simple de escaneo JMX RMI
 osirium/suds
Clon de suds 0.4 + suds-0.4-CVE-2013-2217.patch
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 pennacle-security/summit
Plataforma de código abierto para pruebas de seguridad web: proxy, escáner y fuzzer en una sola CLI. Por Pennacle Security.
 teycir/burpapisecuritysuite
Extensión de Burp Suite para pruebas de seguridad de API con 15 tipos de ataque, más de 108 payloads, fuzzing inteligente, detección de BOLA/IDOR,…