
ssrf-king
 ethicalhackingplayground/ssrf-king
Plugin SSRF para burp que automatiza la detección de SSRF en todas las solicitudes
vulnerability-scannersapi-security-testingweb-security+1
633
ethicalhackingplayground/ssrf-kingPlugin SSRF para burp que automatiza la detección de SSRF en todas las solicitudes
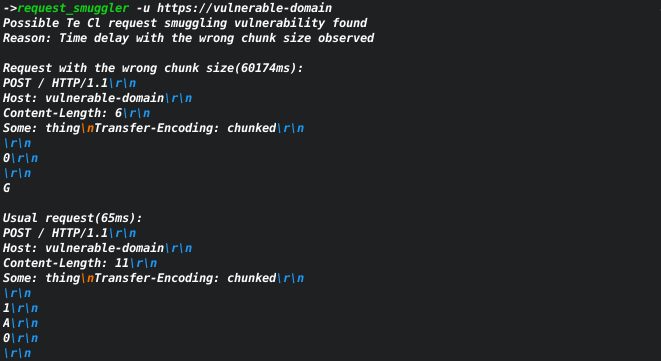 sh1yo/request_smuggler
Escáner de vulnerabilidades de contrabando de peticiones Http
 impact-i/x8-burp
Suite de descubrimiento de parámetros ocultos
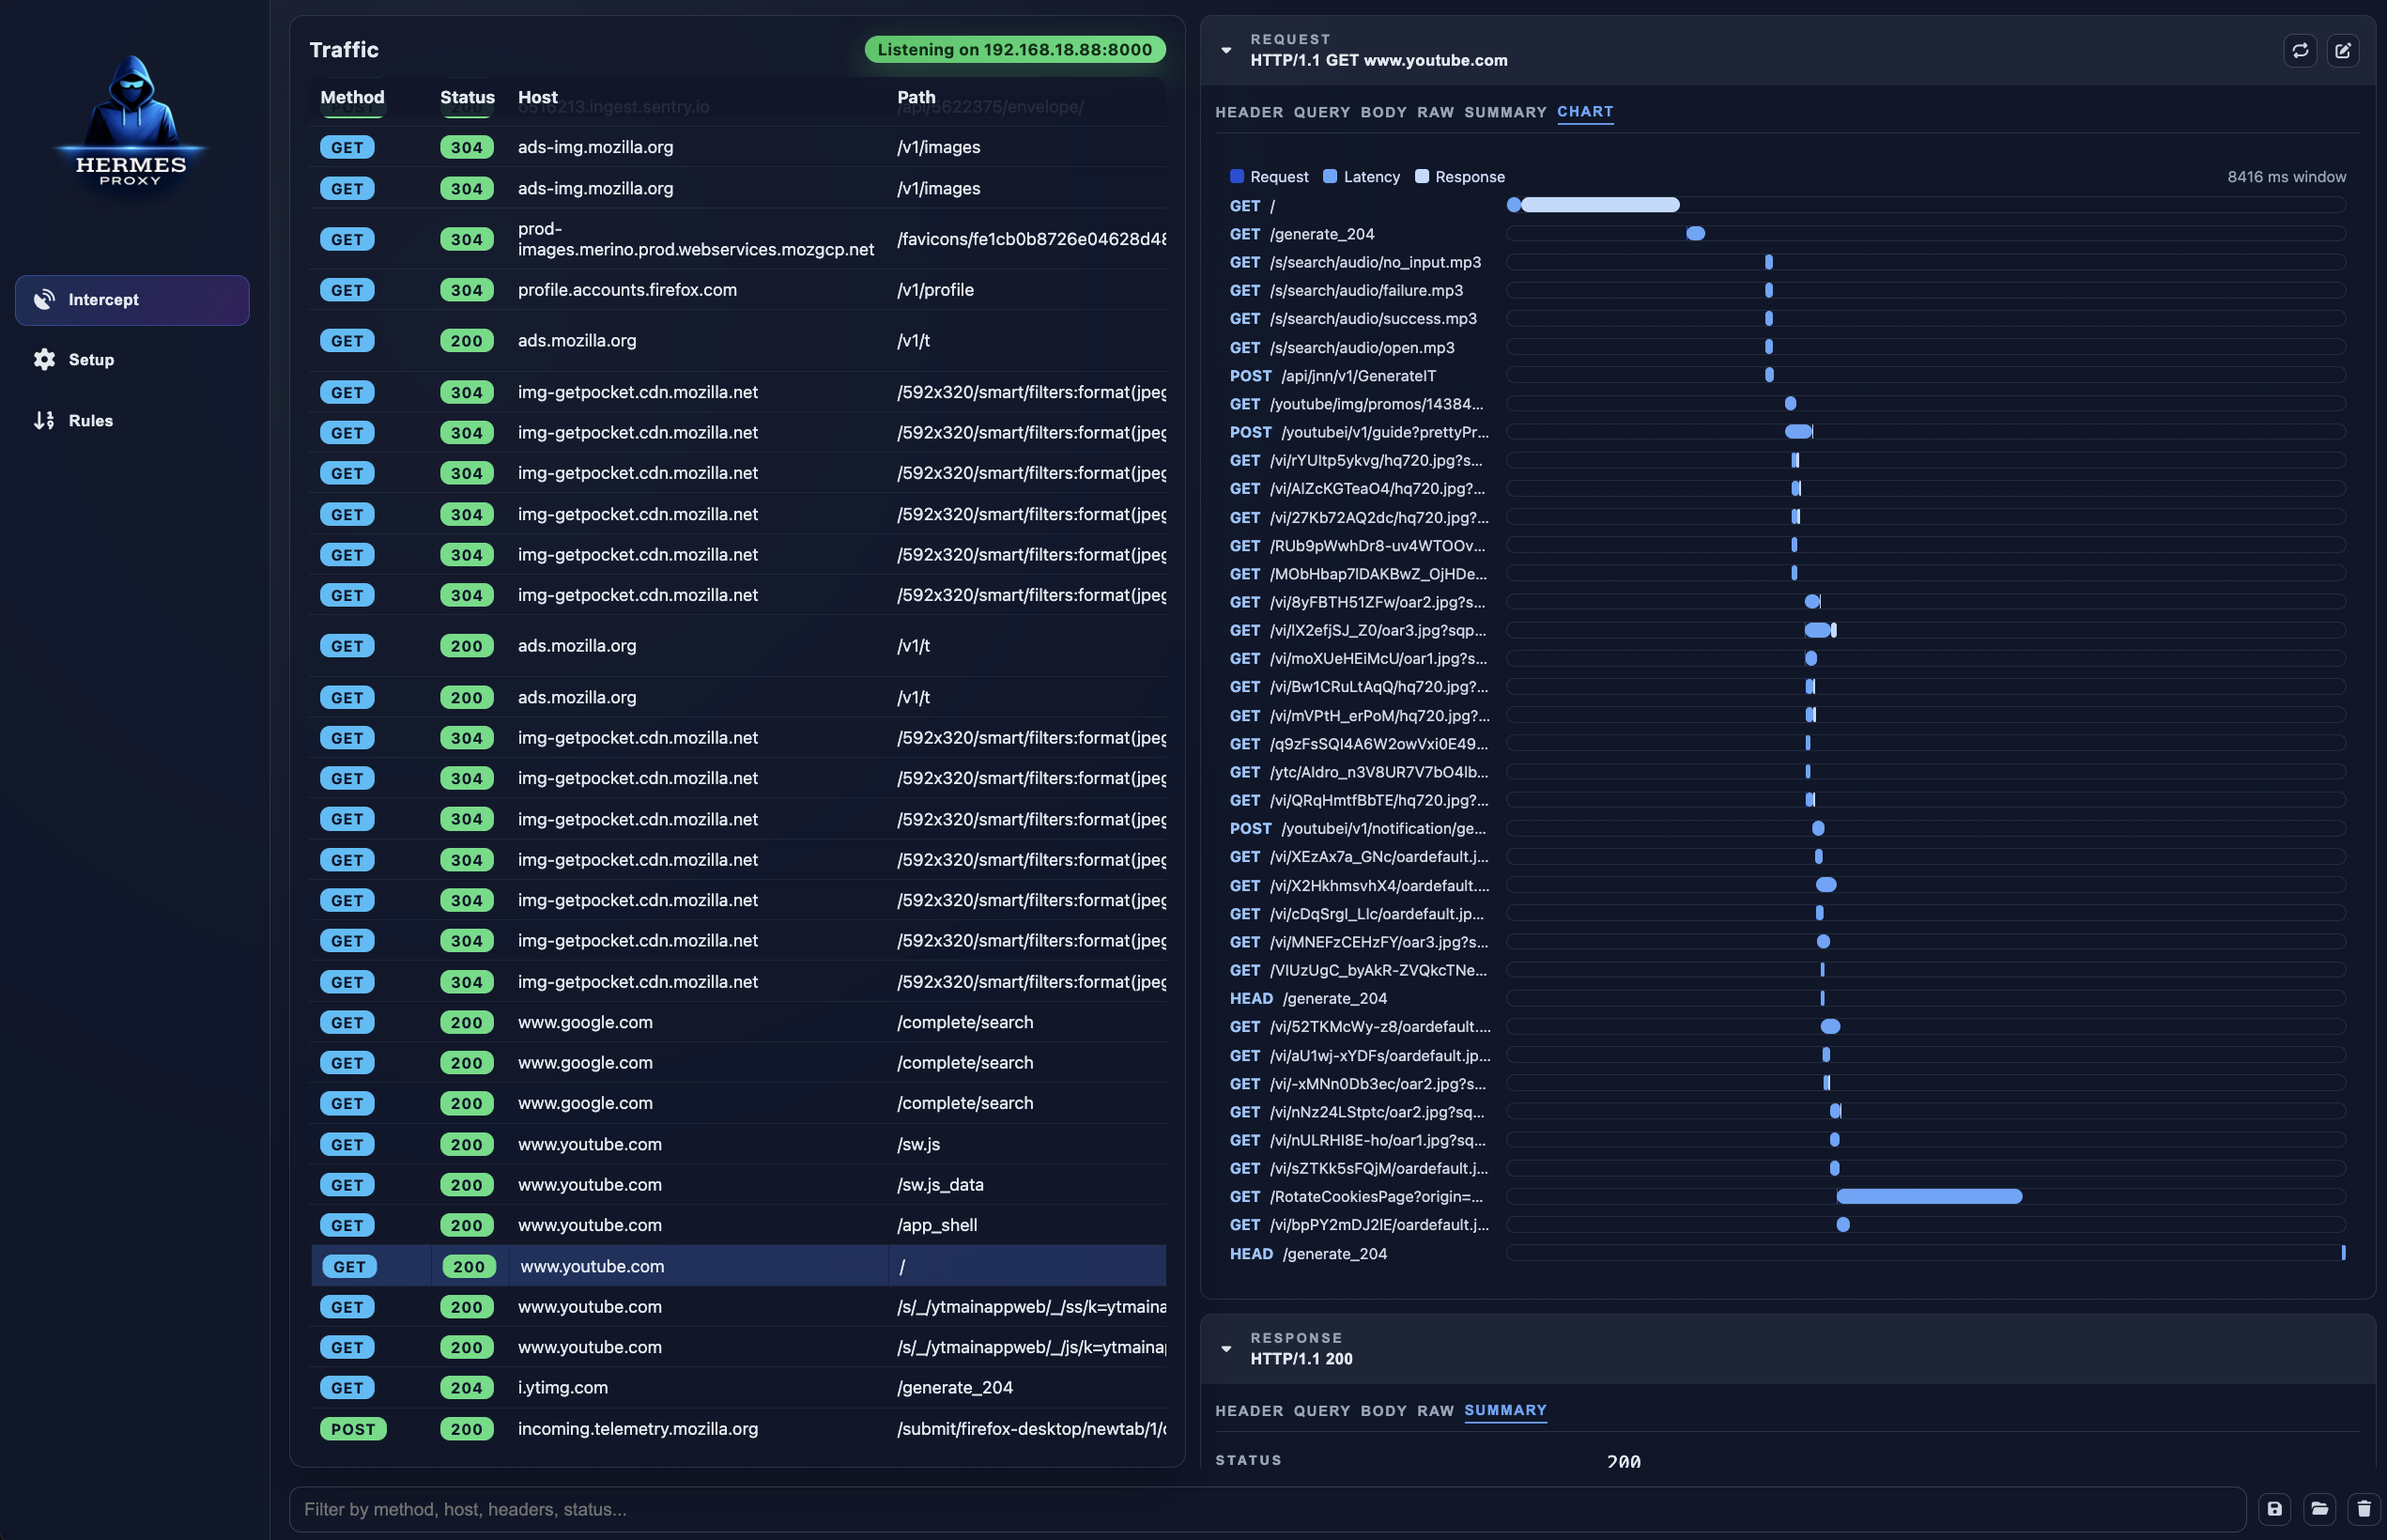 jp/hermes-proxy
Hermes Proxy - Analizador de Tráfico HTTP
 pentestgeek/burpcommander
Interfaz de línea de comandos en Ruby para la API REST de Burp Suite
 emo-crab/slinger
Un cliente HTTP desarrollado específicamente para investigadores de seguridad.
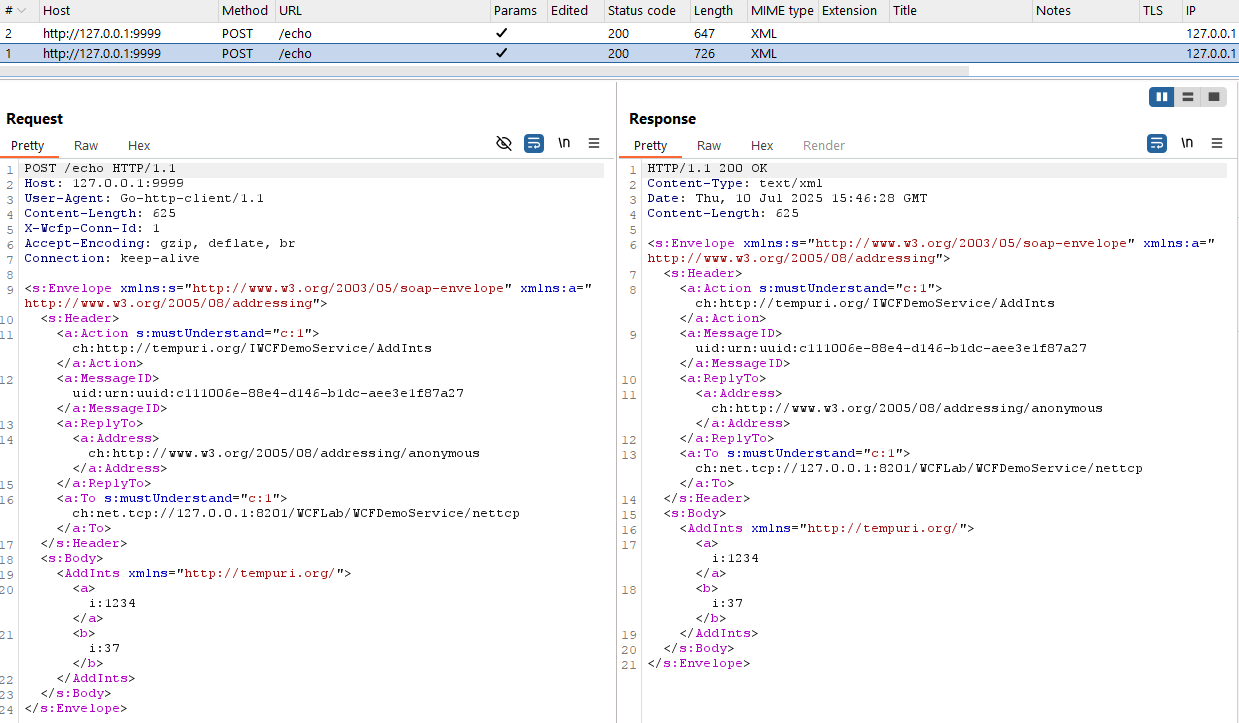 syss-research/wcfproxy
Un proxy para tráfico WCF basado en net.tcp.
 chrislockard/api_wordlist
Una wordlist de nombres de API para evaluaciones de aplicaciones web
 morpheuslord/nmap-api
API RESTful que envuelve Nmap para escaneo automatizado de redes, detección de puertos, enumeración de servicios y análisis de vulnerabilidades con…
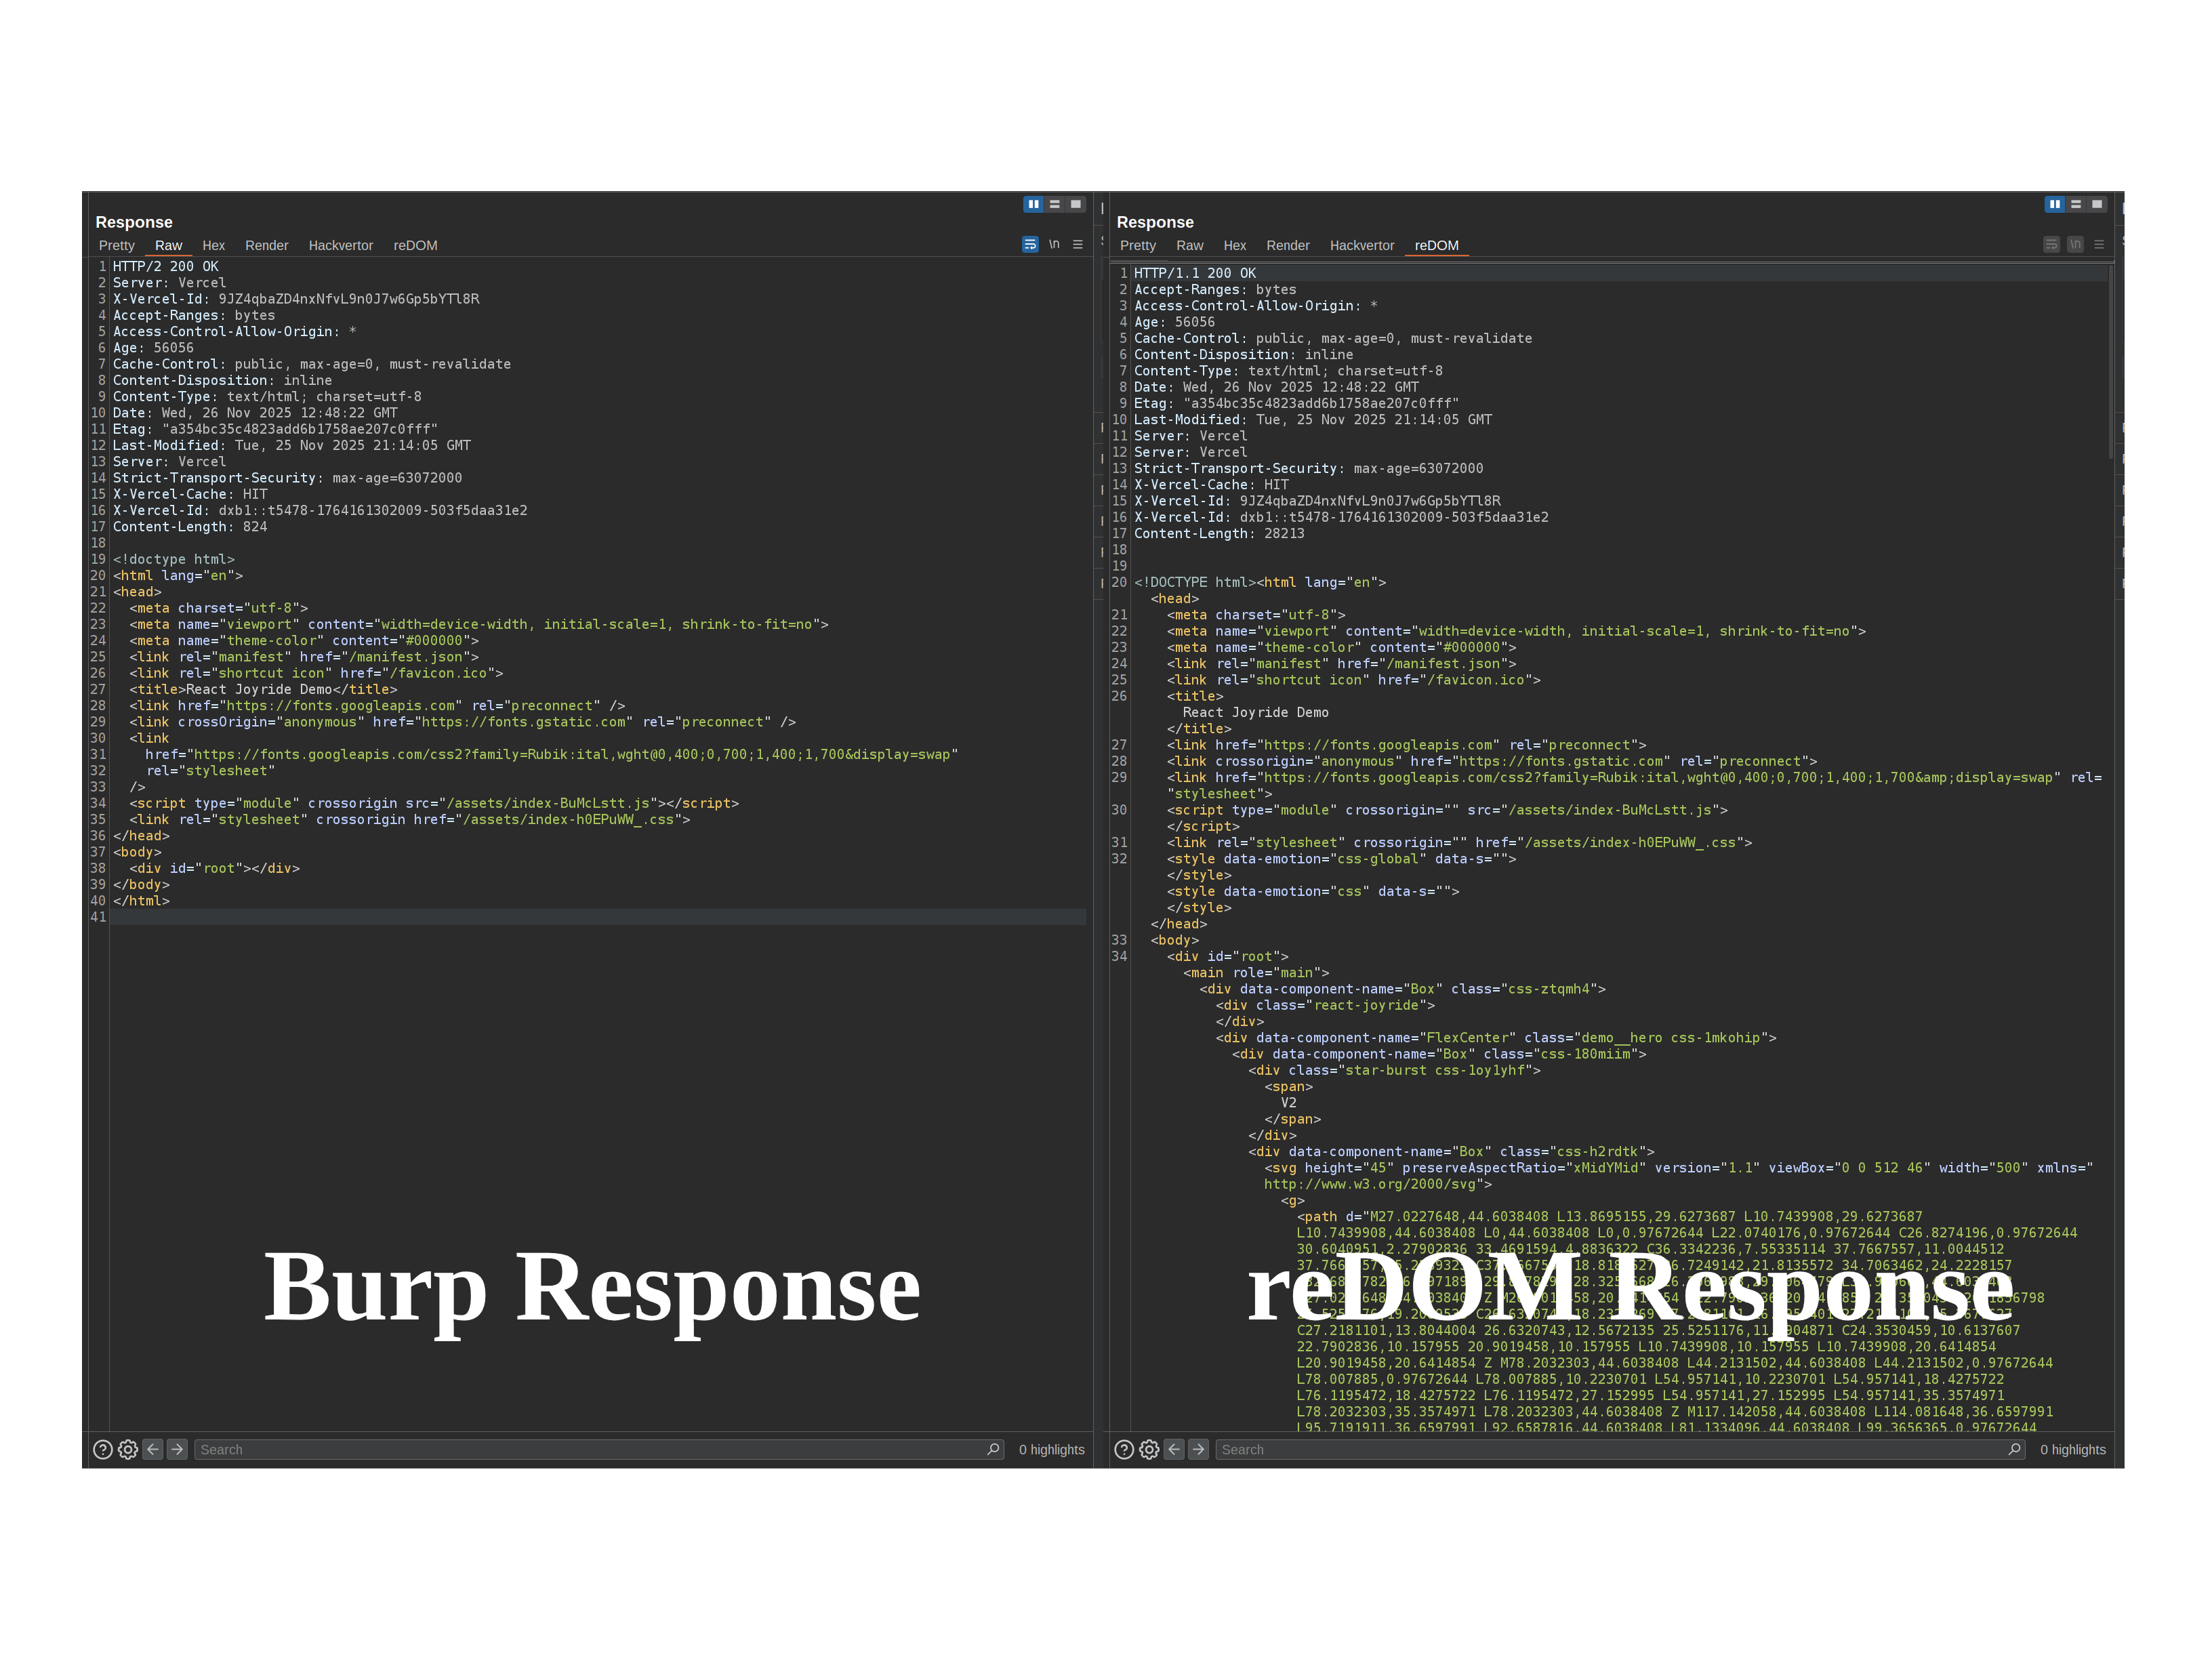 weirdmachine64/redom
Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de…
 infobyte/faraday_burp
Extensión de Burp para colaboración en Faraday
 d0rb/packetpirate
Un proxy MITM sin interfaz gráfica, scriptable y basado en línea de comandos, diseñado para la interceptación, análisis y modificación del tráfico de…
 shoucheng3/square__retrofit_cve-2018-1000850_2-4-0
Biblioteca cliente HTTP segura por tipos para Android y Java, que permite la comunicación con API REST con configuración de solicitudes basada en…
 functori/dev/gaia
Global API Integrity Assessor
 wkeeling/selenium-wire
Extiende los bindings de Python de Selenium para darte la capacidad de inspeccionar las solicitudes realizadas por el navegador.
 google/nogotofail
Una herramienta de prueba de seguridad de tráfico de red en ruta y de caja negra.
 roottusk/vapi
vAPI es una Interfaz Programada Adversamente Vulnerable, una API auto-alojable que simula escenarios del OWASP API Top 10 a través de Ejercicios.
 projectdiscovery/chaos-client
Cliente Go para comunicarse con la API de Chaos DB.