Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
x8-Burp — Suite de descubrimiento de parámetros ocultos | Kitploit

Herramientas/GitHubGitHub/impact-i/x8-burp
ReconocimientoAnálisis de VulnerabilidadesPruebas de Seguridad de APIsRecopilación de InformaciónSeguridad Web
GitHubimpact-i/x8-burp

x8-Burp

Suite de descubrimiento de parámetros ocultos

Ver Repositorio
2253940hace 4 añosRevisado por Kitploit
Compartir

Twitter

stars github_downloads

Esta aplicación ya no es compatible

La herramienta ayuda a encontrar parámetros ocultos que pueden ser vulnerables o revelar funcionalidades interesantes que otros cazadores pasan por alto. Se logra una mayor precisión gracias a la comparación línea por línea de las páginas, la comparación del código de respuesta y las reflexiones.

Características

  • Seleccionar múltiples solicitudes de las pestañas Proxy o Repeater.
  • Cada solicitud seleccionada se ejecuta en un hilo separado.
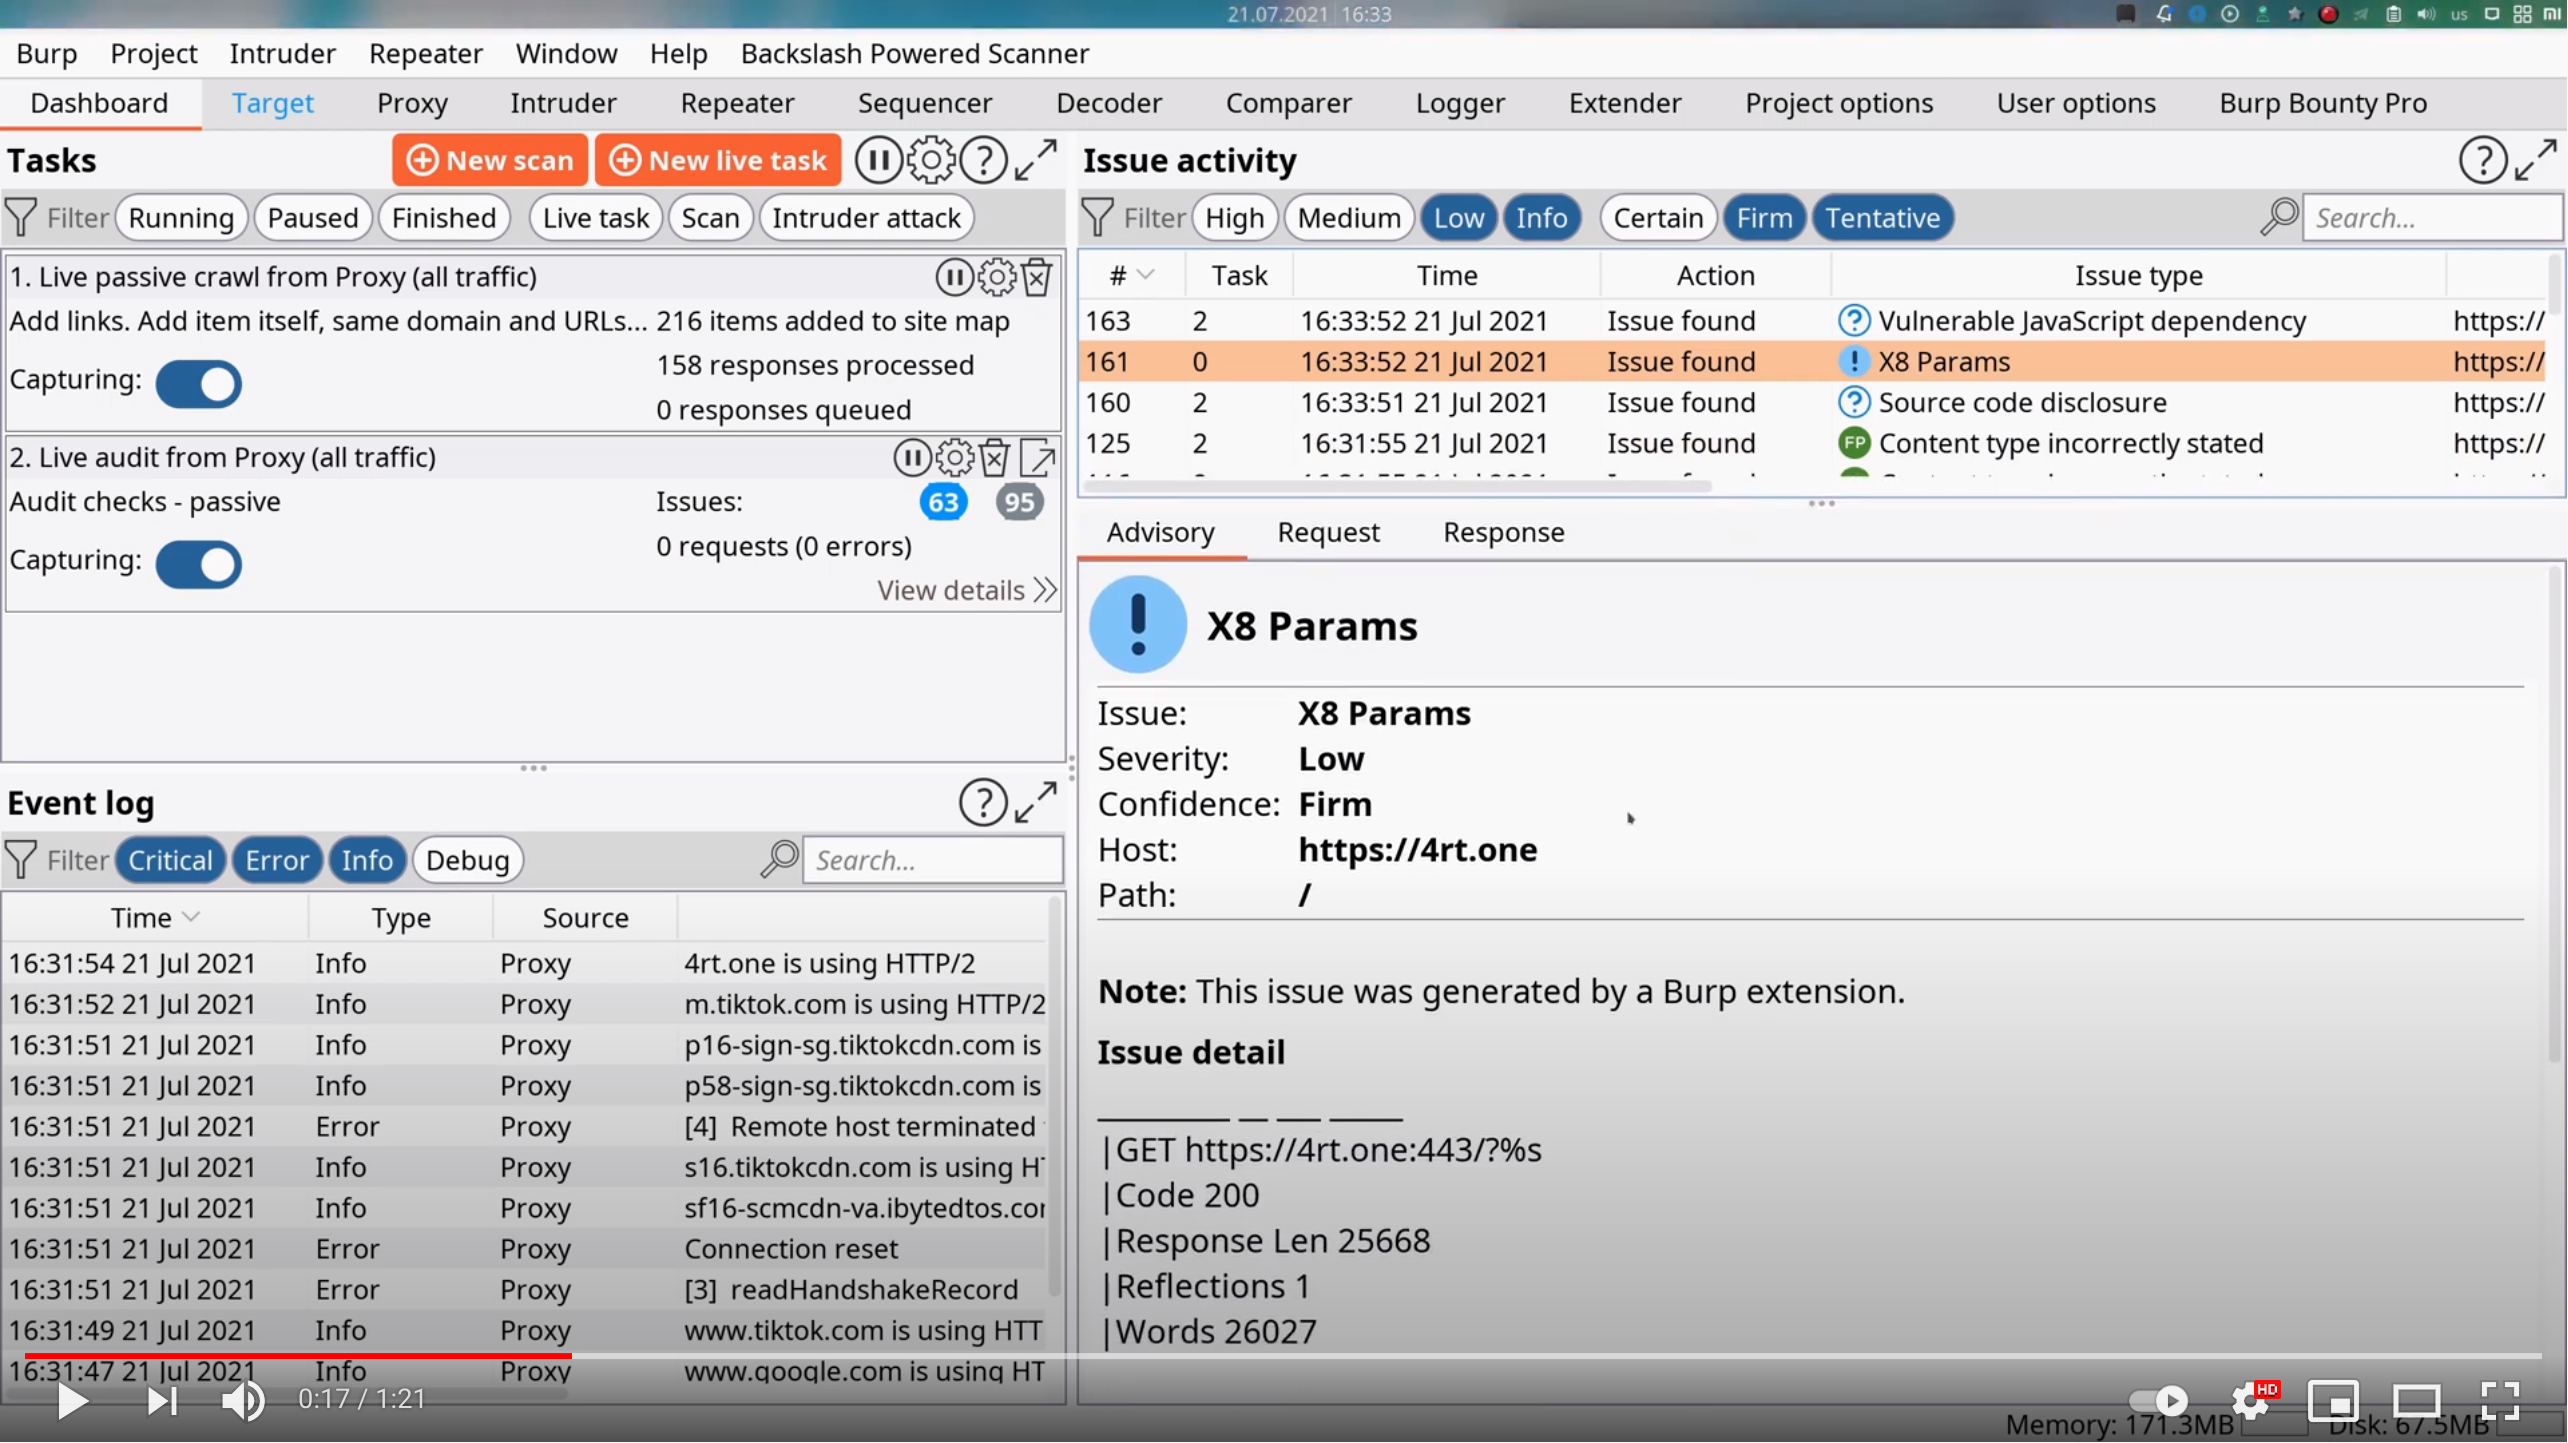
  • Creación automática de incidencias cuando se encuentra un parámetro oculto.
  • Soporte para HTTP/2.
  • Las solicitudes con parámetros detectados son visibles en la pestaña Proxy.
  • Se añade una incidencia con severidad Information cuando se detecta un WAF.
  • Detección automática del punto de inyección. Si existe el cuerpo de la solicitud, los parámetros en la consulta URL se ignoran.
  • El punto de inyección personalizado se puede definir usando %s o &%s

Uso

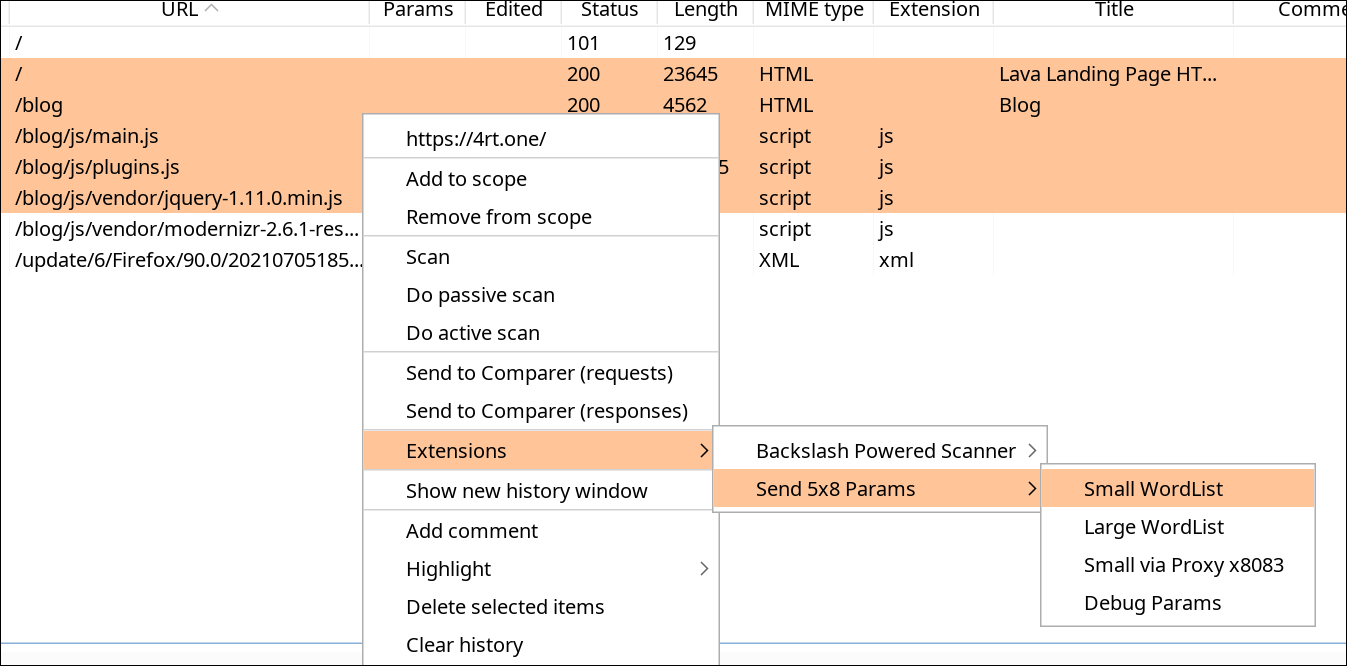
  • Hay cuatro opciones de búsqueda disponibles:
    • Pequeña lista de palabras (Recomendada, 25000 palabras, 5 hilos)
    • Lista de palabras grande (63000 palabras, 15 hilos)
    • x8083 - todas las solicitudes serán proxyadas a través del puerto 8083 (por ejemplo, puedes configurar el puerto en Burp)
    • Parámetros de depuración - el número mínimo de solicitudes para detectar solo parámetros de depuración y parámetros basados en la respuesta


Prueba

No dudes en comprobar si la herramienta funciona como se espera y compararla con otras herramientas en https://4rt.one/index.html Hay 2 parámetros reflejados, 4 parámetros que cambian código/encabezados/cuerpo, y un parámetro adicional con un valor no aleatorio.

Parámetros detectados

Agradecimientos

Gracias a Sh1Yo por la maravillosa utilidad x8. Añadió funciones especiales para que pudiéramos escribir este envoltorio. También detectamos algunos errores, específicamente en HTTP/2, para la compatibilidad con Burp Suite. Para examinar y entender el proyecto en detalle, o si necesitas una versión de línea de comandos, haz clic aquí.

Por hacer

  • Implementación de un panel para configurar un proxy personalizado
  • Versión para Windows
  • Implementación de una opción - 25000 palabras, 1 hilo
  • Publicar en la tienda BApp

Demostración

Instalación

Debes configurar la ruta de Jython Standalone en las opciones del Extender de Burp Suite.
Como esto es un envoltorio, se utiliza un binario precompilado.

  • Linux
    • de las versiones
      Burp -> Extender -> ./x8-Burp/linux_x8.py
      
  • Windows
    • de las versiones
      Burp -> Extender -> ./x8-Burp/win_x8.py

      
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →