

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Seguridad de APIs — Herramientas — Página 4 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
324 resultados
akto preview

akto

GitHubakto-api-security/akto

Plataforma de seguridad de API de código abierto para el descubrimiento continuo de API, pruebas de vulnerabilidades y detección de amenazas en…

vulnerability-scannersapi-security-testingweb-security+2
1.5k
hace 13h 2m
agent-vault preview

agent-vault

GitHubinfisical/agent-vault

Un proxy de credenciales HTTP y vault para agentes de IA como Claude Code, OpenClaw, Hermes, agentes personalizados + harnesses, y más.
authentication-authorizationweb-proxies-interceptioncloud-security+3
2.1khace 19 días
learn365 preview

learn365

GitHubharsh-bothra/learn365

Este repositorio trata sobre la colección de los 365 días de Tweets de aprendizaje y mapas mentales de @harshbothra_.

web-securitypenetration-testingcloud-security+5
1.7khace 4 años
gotestwaf preview

gotestwaf

GitHubwallarm/gotestwaf

Un proyecto de código abierto en Golang para evaluar diferentes herramientas de seguridad de API y WAF para la lógica de detección y evasiones
vulnerability-scannersweb-vulnerability-scannersapi-security-testing+4
1.8khace 24 días
fireprox preview

fireprox

GitHubustayready/fireprox

Herramienta de gestión de AWS API Gateway para crear proxies HTTP de paso sobre la marcha para rotación única de IP

osintreconnaissanceinformation-gathering+5
2.3khace 4 años
crAPI preview

crAPI

GitHubowasp/crapi

API de microservicios deliberadamente vulnerable diseñada para entrenamiento práctico en los riesgos del OWASP API Security Top 10, con desafíos…

vulnerability-analysisapi-security-testingweb-security+3
1.6khace 1 mes
tirreno preview

tirreno

GitHubtirrenotechnologies/tirreno

Marco de seguridad de código abierto para el seguimiento de eventos en tiempo real, detección de amenazas y puntuación de riesgos. Supervisa el…

threat-intelligenceincident-responseapi-security+3
1.5khace 14 días
kiterunner preview

kiterunner

GitHubassetnote/kiterunner

Herramienta de descubrimiento de contenido web y API de alta velocidad que realiza fuerza bruta en rutas utilizando conjuntos de datos Swagger…

reconnaissanceweb-vulnerability-scannersdynamic-code-analysis+5
3.2khace 5 años
archerysec preview

archerysec

GitHubarcherysec/archerysec

ASOC, ASPM, DevSecOps, Gestión de Vulnerabilidades usando ArcherySec.
vulnerability-scannerscode-analysisconfiguration-auditing+5
2.5khace 2 años
sandbox-agent preview

sandbox-agent

GitHubrivet-dev/sandbox-agent

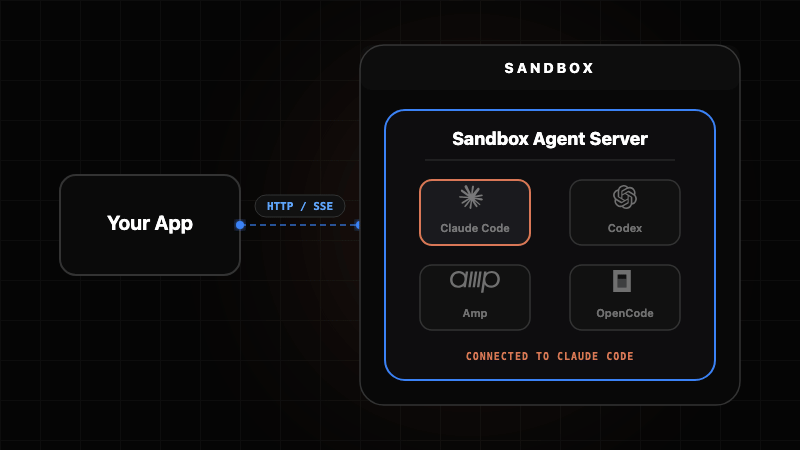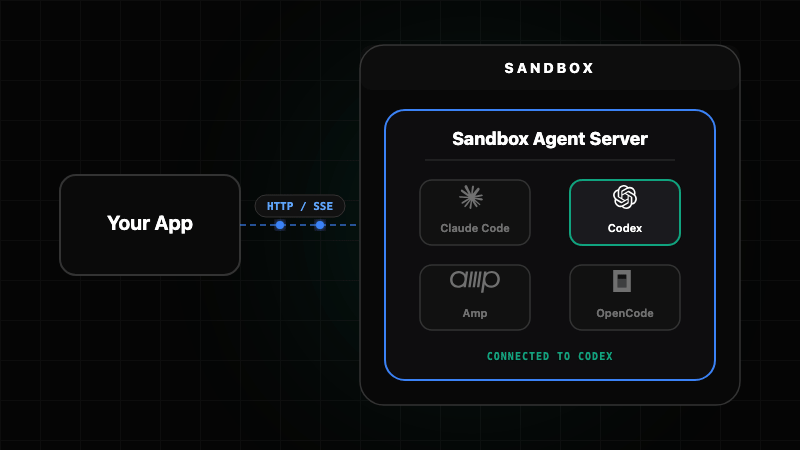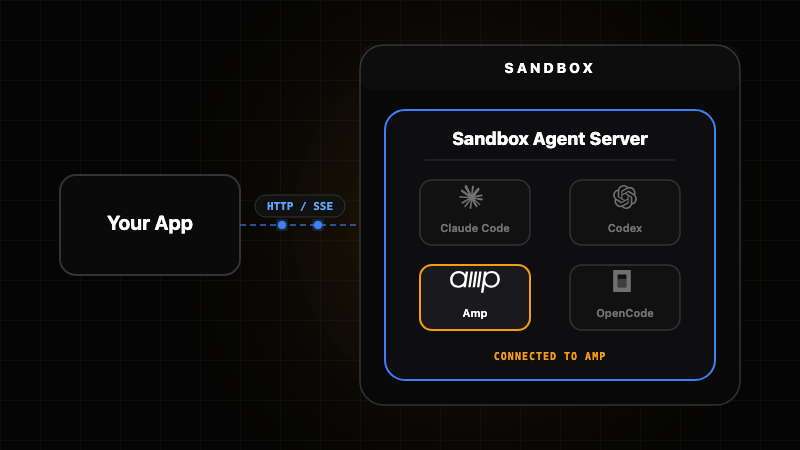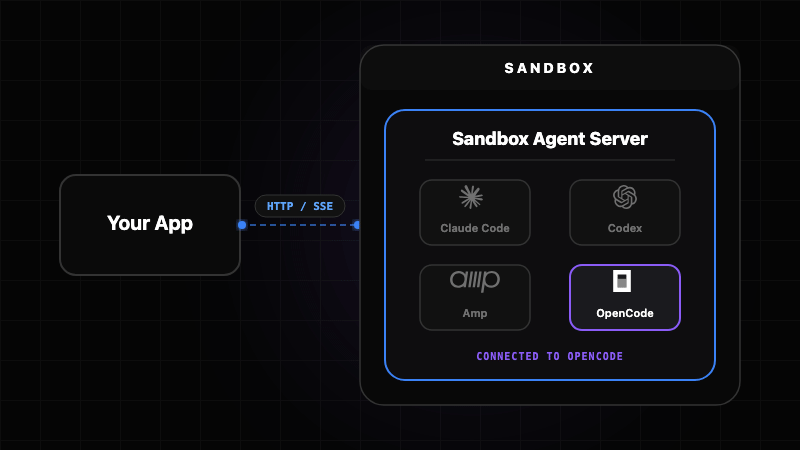
Un proceso duradero por agente, con memoria que sobrevive a los reinicios
container-securityscripting-automationsecurity-virtualization+3
1.5khace 6 días
bluemonday preview

bluemonday

GitHubmicrocosm-cc/bluemonday

bluemonday: un saneador de HTML en golang rápido (inspirado en el OWASP Java HTML Sanitizer) para limpiar contenido generado por el usuario de XSS.

defensive-toolsstatic-analysisvulnerability-analysis+3
3.7khace 1 año
noir preview

noir

GitHubowasp-noir/noir

Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
static-analysisvulnerability-analysisweb-security+3
1.4khace 1 día
Sirius preview

Sirius

GitHubsiriusscan/sirius

Escáner de vulnerabilidades de código abierto con descubrimiento automatizado de redes, detección basada en CVE, puntuación CVSS, paneles de riesgo,…

vulnerability-scannerscontainer-securitynetwork-mapping+6
1.7khace 2 meses
pingap preview

pingap

GitHubvicanso/pingap

Un proxy inverso como nginx, construido sobre pingora, simple y eficiente.
authentication-authorizationreverse-engineeringweb-security+4
1.3khace 5h 30m
Nuclei-Templates-Collection preview

Nuclei-Templates-Collection

GitHubemadshanab/nuclei-templates-collection

Colección de Plantillas Nuclei
vulnerability-scannersweb-vulnerability-scannersweb-application-exploitation+6
1.2khace 9 meses
OpenAM preview

OpenAM

GitHubopenidentityplatform/openam

Plataforma de gestión de acceso de código abierto que ofrece inicio de sesión único, autenticación adaptativa, autorización y federación para un…
authentication-authorizationidentity-managementweb-security+3
882hace 1 día
java-html-sanitizer preview

java-html-sanitizer

GitHubowasp/java-html-sanitizer

Toma HTML de terceros y produce HTML seguro para incrustar en tu aplicación web. Rápido y fácil de configurar.
defensive-toolsstatic-analysiscode-analysis+3
948hace 9 días
damn-vulnerable-MCP-server preview

damn-vulnerable-MCP-server

GitHubharishsg993010/damn-vulnerable-mcp-server

Servidor MCP vulnerable por diseño

exploitationweb-securityctf+5
1.3khace 10 meses
Anterior1…345…18Siguiente