

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tirrenotechnologies/tirreno
Inteligencia de AmenazasRespuesta a IncidentesSeguridad de APIsAnti-BotDetección de AnomalíasAnálisis de Registros
GitHubtirrenotechnologies/tirreno

tirreno

Acerca de

Ver Repositorio
Sitio web
1.5k17768hace 24 díasRevisado por Kitploit

Marco de seguridad de código abierto para el seguimiento de eventos en tiempo real, detección de amenazas y puntuación de riesgos. Supervisa el comportamiento del usuario, detecta fraudes, ataques de bots y apropiación de cuentas mediante un motor de reglas y registros de auditoría.
Compartir

tirreno

Codacy Badge Docker Pulls

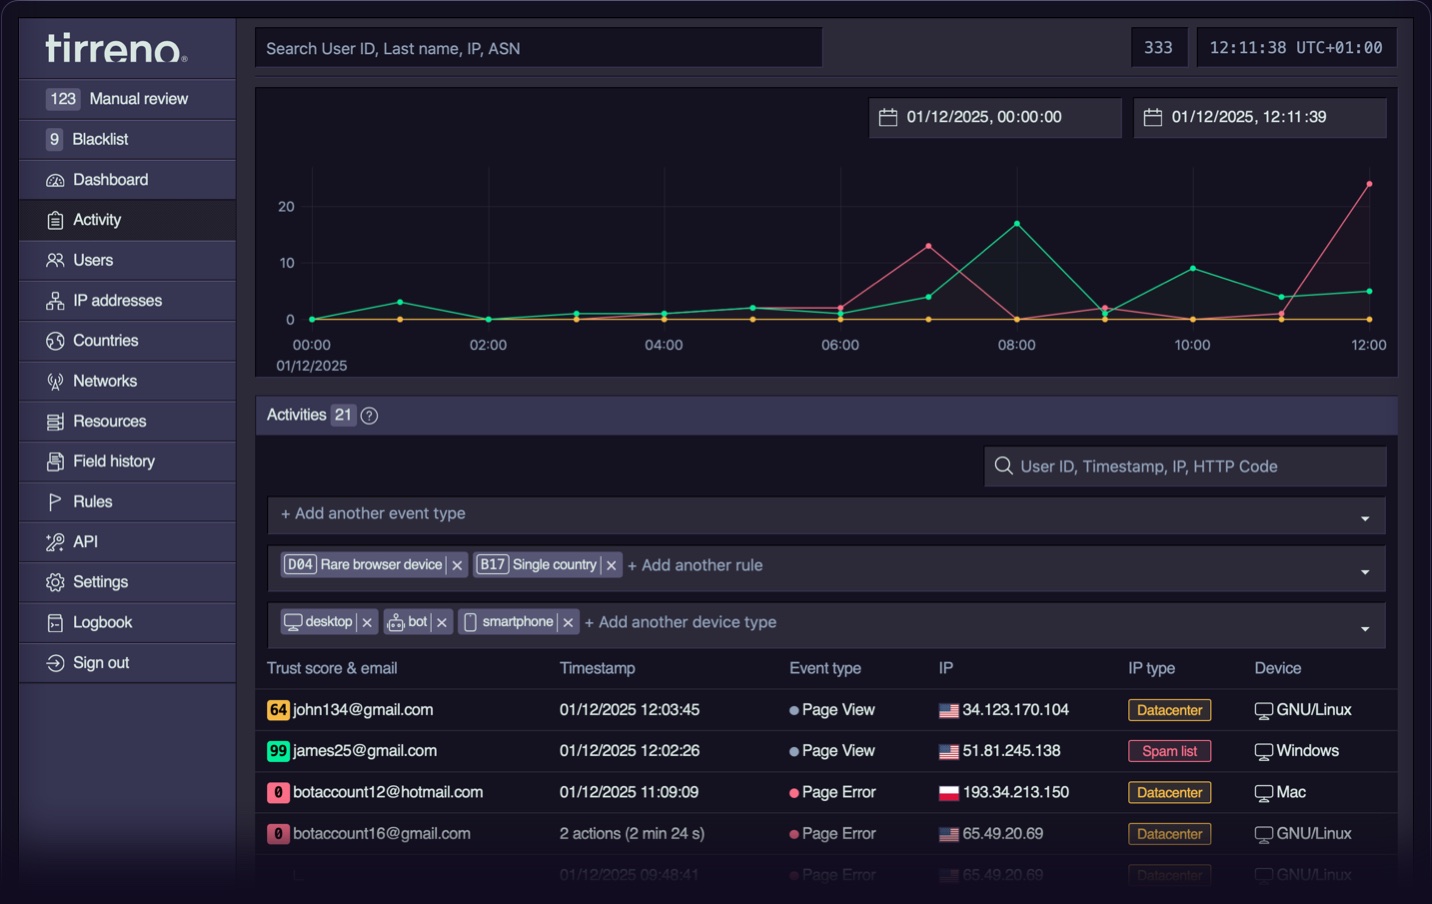
captura de pantalla de tirreno

tirreno es un framework de seguridad.

tirreno [tir.ˈrɛ.no] ayuda a comprender, monitorizar y proteger tu producto frente a amenazas y abusos. Mientras que la ciberseguridad clásica se centra en la infraestructura y el perímetro de red, la mayoría de las brechas ocurren a través de cuentas comprometidas y del abuso de la lógica de la aplicación que elude firewalls, SIEM, WAF y otras defensas. tirreno detecta las amenazas donde realmente ocurren: dentro de tu producto.

tirreno es una aplicación PHP/PostgreSQL escrita a mano, con pocas dependencias y de carácter "low-tech". Tras una instalación sencilla de cinco minutos, puedes ingerir eventos mediante llamadas a la API y acceder de inmediato a un panel de control.

Componentes principales

  • SDKs y API Integra tirreno en cualquier producto con los SDKs. Envía eventos con todo el contexto en unas pocas líneas de código.
  • Panel de control integrado Monitoriza y comprende los eventos de seguridad y riesgo de tu producto desde una única interfaz.
  • Vista de usuario individual Analiza patrones de comportamiento, puntuaciones de riesgo y cronologías de actividad para una entidad concreta.
  • Motor de reglas Calcula puntuaciones de riesgo automáticamente con reglas predefinidas o crea las tuyas propias personalizadas para tu producto.
  • Cola de revisión Suspende automáticamente entidades con eventos de riesgo o márcalas para revisión manual mediante la configuración de umbrales.
  • Registro de auditoría de campos Realiza un seguimiento de las modificaciones en campos importantes, incluyendo qué cambió y cuándo, para agilizar la auditoría y el cumplimiento.

Diseñado para

  • Aplicaciones autoalojadas, internas y heredadas: Incorpora una capa de seguridad para ampliar tu seguridad mediante registros de auditoría, proteger las cuentas de usuario frente a la toma de control, detectar ciberamenazas y monitorizar amenazas internas.
  • Aplicaciones de misión crítica: Protección de aplicaciones sensibles, incluso en despliegues con aislamiento de red (air-gapped).
  • Sistemas de control industrial (ICS) y de mando y control (C2): Protege la tecnología operativa, los sistemas de mando y las plataformas de infraestructura crítica frente a accesos no autorizados y comandos maliciosos.
  • SaaS: Evita la fuga de datos entre inquilinos, la escalada de privilegios, la exfiltración de datos y el abuso de la lógica de negocio.
  • Identidades no humanas (NHI): Monitoriza cuentas de servicio, claves de API, comportamientos de bots y detecta identidades de máquina comprometidas.
  • Aplicaciones API-first: Protégete frente a abusos, elusión de límites de velocidad, scraping y accesos no autorizados.

Demostración en vivo

Consulta la demostración en vivo en play.tirreno.com (admin/tirreno).

Requisitos

  • PHP: Versión 8.0 a 8.3
  • PostgreSQL: Versión 12 o superior
  • Extensiones de PHP: PDO_PGSQL, cURL
  • Servidor web HTTP: Apache con mod_rewrite y mod_headers habilitados
  • Sistema operativo: Se recomienda un sistema tipo Unix
  • Requisitos mínimos de hardware:
    • PostgreSQL: 512 MB de RAM (se recomiendan 4 GB)
    • Aplicación: 128 MB de RAM (se recomienda 1 GB)
    • Almacenamiento: Aproximadamente 3 GB de almacenamiento de PostgreSQL por cada millón de eventos

Instalación basada en Docker

Para ejecutar tirreno dentro de un contenedor Docker puedes usar el siguiente comando:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Continúe con el paso 4 de Quickstart.

Instalación rápida

  1. Descargue la última versión de tirreno (archivo ZIP).
  2. Extraiga el archivo tirreno-master.zip en la ubicación donde desea instalarlo en su servidor web.
  3. Navegue a http://localhost:8585/install/index.php en un navegador para iniciar el proceso de instalación.
  4. Tras la instalación exitosa, elimine el directorio install/ y su contenido.
  5. Navegue a http://localhost:8585/signup/ en un navegador para crear una cuenta de administrador.
  6. Para configurar la tarea cron, inserte la siguiente expresión de programación (cada 10 minutos) con el comando crontab -e o editando el archivo /var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Vía Composer y Packagist (opcional)

tirreno está publicado en Packagist y podría instalarse con Composer:

composer create-project tirreno/tirreno

o podría incorporarse a un proyecto existente:

composer require tirreno/tirreno

SDKs

  • PHP
  • Python
  • NodeJS
  • WordPress

Referencia de la API

tirreno('…') es la API integrada de tirreno. Proporciona a tu propio código los mismos bloques de construcción que utiliza la consola: la solicitud y la página actuales, los datos ingeridos, el motor de reglas, el constructor tirreno('queries'), el registro y las utilidades. Úsala para personalizar tirreno. Los ejemplos a continuación muestran secciones personalizadas construidas con esta API.

Bots LLM

  • llm-bots.example.php
  • llm-bots.example.html

Usuarios de riesgo

  • risk-users.example.php
  • risk-users.example.html

Documentación

Consulta la Guía de usuario para obtener detalles sobre cómo usar tirreno, la documentación para desarrolladores para personalizar tu integración, y la documentación de administración para la instalación, el mantenimiento y las actualizaciones.

Acerca de

tirreno es un framework gratuito y de código abierto para la seguridad dentro de las aplicaciones.

Resolvemos los desafíos de personas reales a través del amor en código ascétique y tecnologías abiertas. tirreno no está motivado por capital de riesgo. Nuestra inspiración proviene de las amenazas diarias que plantean los ciberdelincuentes organizados, lo que nos impulsa a replantear el lugar de la seguridad en las organizaciones modernas.

¿Por qué el nombre tirreno?

Es posible que los pueblos tirrenos hayan vivido en la Toscana y el este de Suiza ya en el año 800 a. C. El término "tirreno" se asoció más comúnmente con los etruscos, y es de ellos de quienes el mar Tirreno deriva su nombre, que sigue en uso hoy en día.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






